PHP stream_get_meta_data 函数详解:获取流资源元数据
本文详细解析 PHP 中 stream_get_meta_data 函数的返回值结构。通过示例展示如何获取文件指针的元信息,包括 HTTP 响应头、超时状态、流类型及 URI 等字段,帮助开发者监控网络流状态并优化 PHP I/O 操作。
2026-10-14
0



本文详细解析 PHP 中 stream_get_meta_data 函数的返回值结构。通过示例展示如何获取文件指针的元信息,包括 HTTP 响应头、超时状态、流类型及 URI 等字段,帮助开发者监控网络流状态并优化 PHP I/O 操作。
本文汇总了 PHP 中获取客户端 IP 的常见方案。通过 $_SERVER['REMOTE_ADDR'] 直接获取、处理代理头如 X-Forwarded-For,以及利用过滤器进行合法性校验,详细解析了各自适用的场景与安全风险。
本文总结了PHP开发中易犯的安全错误,包括HTML实体未转义导致XSS、SQL输入未处理引发注入、HTTP头输出顺序错误、不安全的文件包含以及重复转意等问题。通过示例代码展示了使用htmlspecialchars、预编译或转义函数及白名单机制的正确防御方式。
本文详解XSL(可扩展样式表语言)如何将XML数据转换为HTML显示。通过完整代码示例,展示基于浏览器原生支持的XML声明关联方式,以及利用JavaScript和Microsoft.XMLDOM对象在客户端手动执行XSL转换的具体实现步骤,解决不支持XML样式表的兼容性问题。
本文介绍在PHP中遍历目录并获取文件信息的两种核心方法:基于资源句柄(opendir、readdir)和基于模式匹配(glob)。重点解析如何过滤当前/父目录(.和..),以及如何通过filesize、filetype等函数统计和展示文件详情。
本文详细讲解PHP开发中的核心基础操作,包括时间戳转换与时区修正、URL参数编码解码接收,以及Session和Cookie的生命周期管理与数据读写。通过具体代码实例展示如何快速获取格式化时间、解析字符串为时间戳,以及如何在服务器端与客户端存储状态信息并处理注销逻辑。
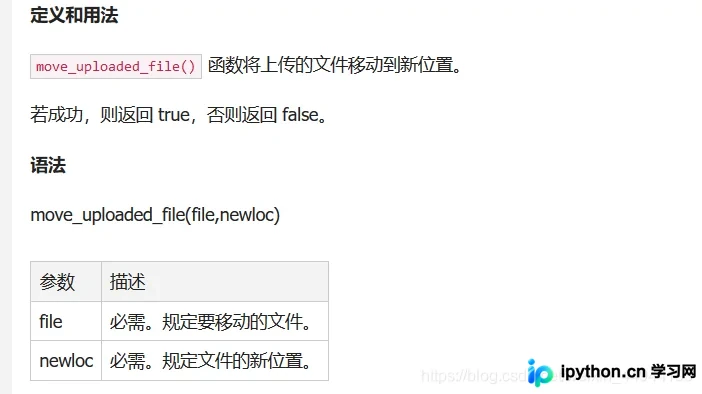
本文介绍了如何在PHP中实现多张图片的上传、存储至数据库以及回显读取功能。通过配置带动态添加功能的HTML表单,利用move_uploaded_file函数处理临时文件,并将图片路径以逗号分隔的形式存入MySQL数据库,最后在前端循环解析并展示图片。
本文针对PHP学习者提供系统化的时间规划,强调基础配置、面向对象理解及源码阅读的重要性。建议分阶段投入约2年时间,涵盖PHP核心语法、LAMP环境部署、MySQL优化及AJAX/JavaScript等前端交互技术,旨在培养具备独立开发能力和良好工程思维的PHP开发者。
本文详细解析攻防世界PHP Include实验环境,深入讲解如何利用PHP文件包含漏洞结合php://input伪协议实现POST参数远程代码执行。文章涵盖大小写绕过策略、函数分析、反引号命令注入及Flag获取全过程,适用于网络安全学习者理解本地文件包含(LFI)向代码执行的利用路径。
在处理短信网关接口或定长文本显示时,常遇到中英数字混排导致的截断乱码及字数统计错误。PHP原生 `substr` 无法按字节正确切分多字节字符。本文分析基于 `ord` 函数的原始写法缺陷,并推荐使用更安全的 `mb_substr` 函数,确保UTF-8编码下中文字符按单字符长度处理,避免乱码并精准控制输出长度。
许多开发者认为在php.ini中禁用allow_url_fopen即可彻底解决远程文件包含(RFI)漏洞,但这会破坏大量依赖URL流的应用且存在误解。事实上,攻击者可通过php://input或data:等协议绕过该限制直接执行代码。本文解析这一安全盲区,并指出彻底防护需结合Suhosin扩展或更严格的输入验证。
在PHP开发中,有时需要仅提取一维数组的键名而忽略值。本文详细介绍使用核心函数array_keys()直接获取所有键名的标准做法,并补充unset()删除特定键及array_diff_key()计算差集的高级用法。结合代码示例解析参数设置与类型判断,帮助开发者精准控制数组结构。



