PHP扩展Zend_Soap实现HTTP基本认证的安全封装
通过继承Zend_Soap_Server并覆写认证逻辑,为PHP SOAP服务添加HTTP Basic身份验证。本文提供完整的服务器端与客户端封装代码,演示如何通过配置登录凭据限制对API接口的访问,提升Web服务的安全性。
2026-10-15
0



通过继承Zend_Soap_Server并覆写认证逻辑,为PHP SOAP服务添加HTTP Basic身份验证。本文提供完整的服务器端与客户端封装代码,演示如何通过配置登录凭据限制对API接口的访问,提升Web服务的安全性。
本文深入解析PHP开发中常见的CSRF、XSS及SQL注入等攻击原理,并详细阐述Session文件、脚本执行、全局变量及文件包含五大类安全漏洞的成因。通过参数化查询、输入过滤、路径限制及配置优化等具体手段,提供系统的PHP网站安全防护方案,帮助开发者有效抵御黑客攻击。
在PHP开发中,使用unset()和将变量赋值为null都能实现“删除”变量的效果,但两者对数据结构的影响截然不同。本文通过具体代码示例分析两者的执行结果,指出unset彻底移除键值,而null仅清空值并保留键。掌握这一区别对于处理数组数据和节省内存至关重要,避免在处理数据迭代时出现意外错误。
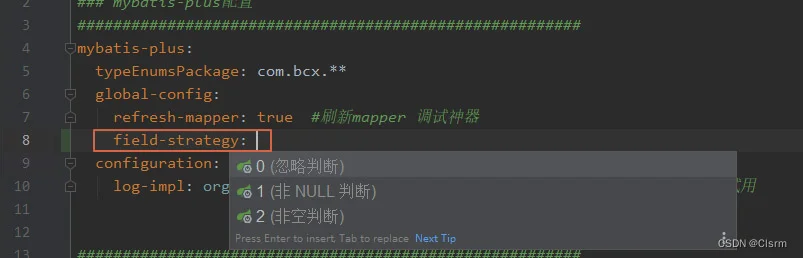
在使用 Mybatis-Plus 进行数据更新时,若实体字段值为 null,默认策略下数据库不会变更该字段。本文详解通过配置全局 field-strategy 或在实体类字段上使用 @TableField(strategy = FieldStrategy.IGNORED) 注解,强制更新 null 值,解决前端清空字段后后端无法同步的问题。
深入解析C语言标准库中的核心字符串(strlen、strcpy、strcat等)与内存操作函数(memcpy、memmove、memset)。通过对比无符号数陷阱、重叠内存处理差异,揭示函数底层行为,并提供关键函数的完整模拟实现代码,帮助开发者掌握安全编程技巧。
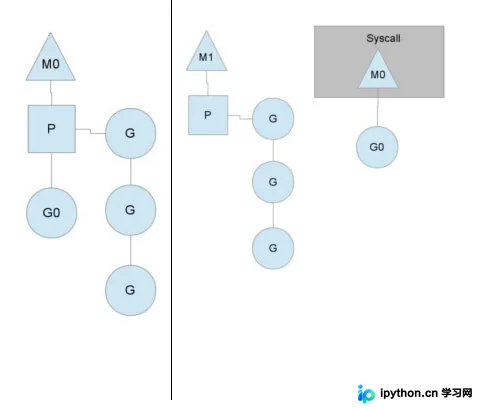
本文详细解析Golang独特的CSP(Communicating Sequential Processes)并发模型及其底层M/P/G调度机制。通过对比传统多线程共享内存模式,阐述goroutine轻量级特性与channel通信原理,并结合无缓冲/有缓冲channel代码示例,深入剖析内核线程(M)、处理器(P)与协程(G)的协同工作逻辑,帮助开发者理解高并发场景下的资源利用与调度公平性。
本文介绍 SQL Server 中删除数据库重复记录的四种常用方法。涵盖基于 Cursor 游标的动态删除、全字段去重的临时表法,以及部分字段重复记录的分组处理。针对常见需求(保留最新或最早记录)提供具体 T-SQL 代码操作,帮助用户高效清理脏数据并确保业务逻辑正确性。
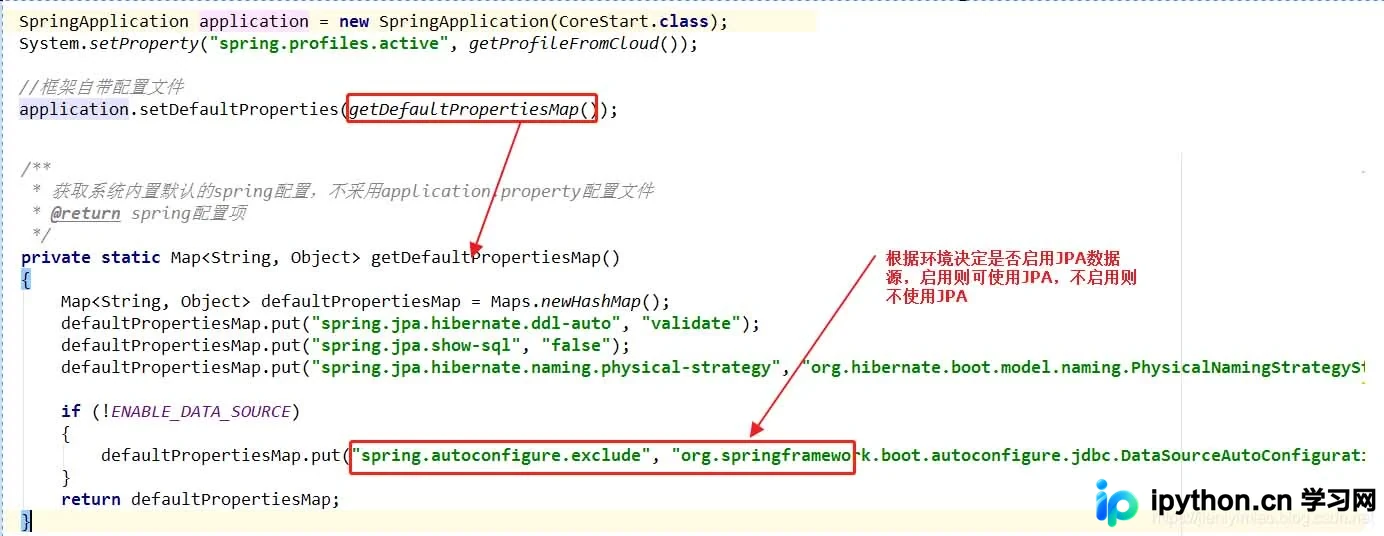
解决 Spring Boot 项目中添加 spring-data-jpa 依赖后,因缺少数据库连接信息导致启动报错的问题。通过 exclude 属性排除 DataSourceAutoConfiguration 和 HibernateJpaAutoConfiguration 自动配置类,实现应用启动时不强制检查数据源,满足按需加载或条件化启用数据源的需求。
本文深入解析MySQL触发器在数据库管理中的实际应用,以学校数据库(School)为例,演示如何创建BEFORE INSERT/UPDATE触发器。重点解决成绩范围(0-100)校验、学分上限(30分)控制、不及格记录保护、默认年龄填充以及自动计算学生平均成绩与等级评定等需求,确保数据的实时一致性与业务逻辑的自动化执行。
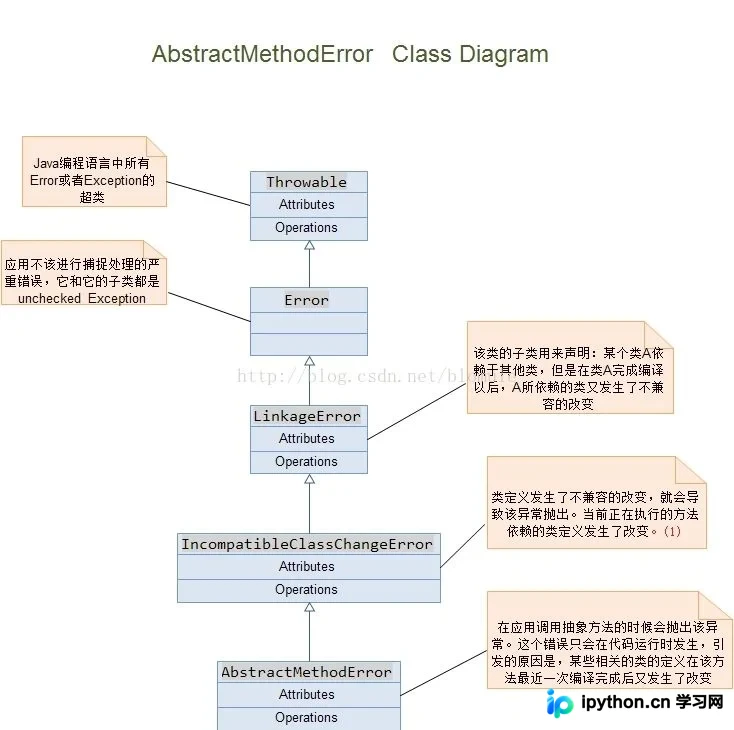
Java中的 AbstractMethodError 是由于类 A 在编译时依赖类 B 的抽象定义,而运行时 JVM 加载的类 B 的 class 文件发生变动导致的。常见于第三方库版本混用场景:如编译时使用了 v2.0 版本的抽象类接口,但运行时 classpath 中实际加载了 v1.0 版本,导致方法签名或存在性不一致从而触发错误。本文通过具体代码案例还原该报错全过程并提供解决方案。
本文针对PHP学习者提供系统化的时间规划,强调基础配置、面向对象理解及源码阅读的重要性。建议分阶段投入约2年时间,涵盖PHP核心语法、LAMP环境部署、MySQL优化及AJAX/JavaScript等前端交互技术,旨在培养具备独立开发能力和良好工程思维的PHP开发者。
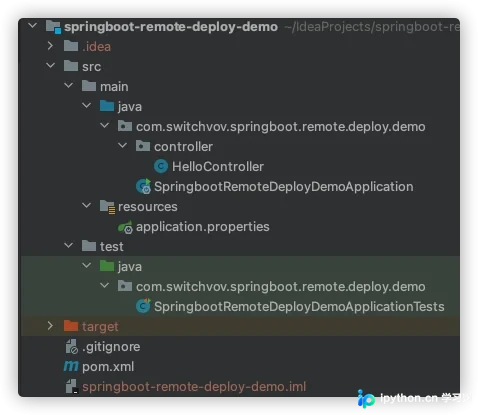
本文详细介绍在本地 IntelliJ IDEA 中通过 SSH 协议远程部署并调试 Java Spring Boot 应用程序的完整流程。内容涵盖远程服务器 JDK 环境安装与路径配置、IDEA 远程运行目标设置、项目构建验证及断点调试操作,帮助开发者实现无需在本地连接生产环境资源即可进行代码调试的高效工作模式。