PHP反序列化漏洞原理与POP链实战解析
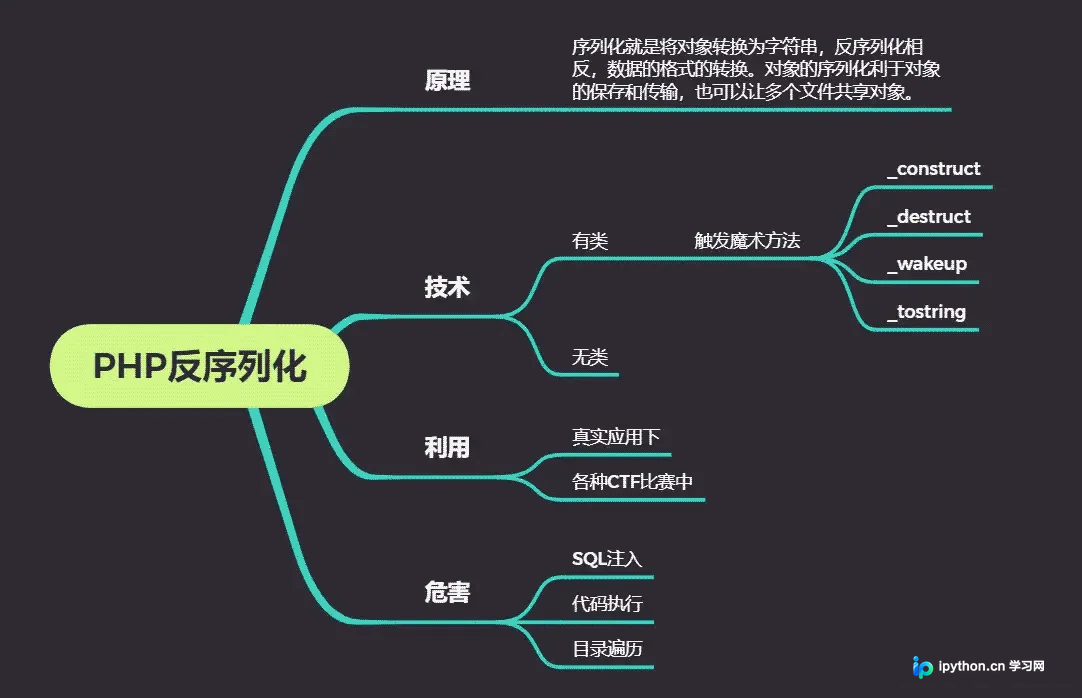
本文详解PHP反序列化漏洞成因,剖析public/protected/private属性序列化差异及常用魔术方法的触发条件。通过MRCTF2020 Ezpop实例演示POP链构造逻辑,涵盖从漏洞点逆向推导到利用字符串逃逸实现文件包含的完整流程,帮助开发者理解攻击原理并加强防御意识。
2026-10-16
0



本文详解PHP反序列化漏洞成因,剖析public/protected/private属性序列化差异及常用魔术方法的触发条件。通过MRCTF2020 Ezpop实例演示POP链构造逻辑,涵盖从漏洞点逆向推导到利用字符串逃逸实现文件包含的完整流程,帮助开发者理解攻击原理并加强防御意识。
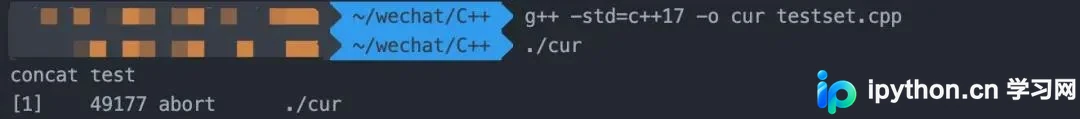
本文详解 C++ 中 cstring.h 库的核心字符串操作函数,包括 strlen、strcat、strcpy、strcmp 及其安全变体 strncat、strncpy。重点演示如何避免缓冲区溢出风险,并解析 memset 对数组初始化的底层逻辑与应用技巧,提供可直接运行的代码示例与安全建议。
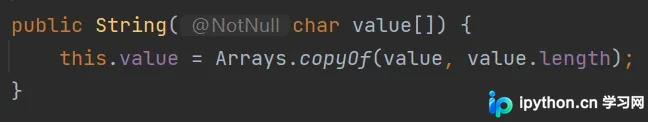
本文详细解析Java中String类的核心用法。涵盖字符串的三种创建方式、字符与字节转换、基于“==”与equals的内存比较机制,深入讲解字符串常量池原理。同时介绍了indexOf、substring、split等常用查找替换方法,并对比分析了StringBuffer与StringBuilder在可变字符串拼接时的性能差异及线程安全性。
本文详细介绍Python中datetime模块的核心用法,涵盖date、datetime、time等类的创建与属性获取。重点讲解如何计算时间间隔timedelta,以及利用strftime和strptime进行日期字符串与datetime对象的相互转换,并介绍parse函数的灵活解析能力。
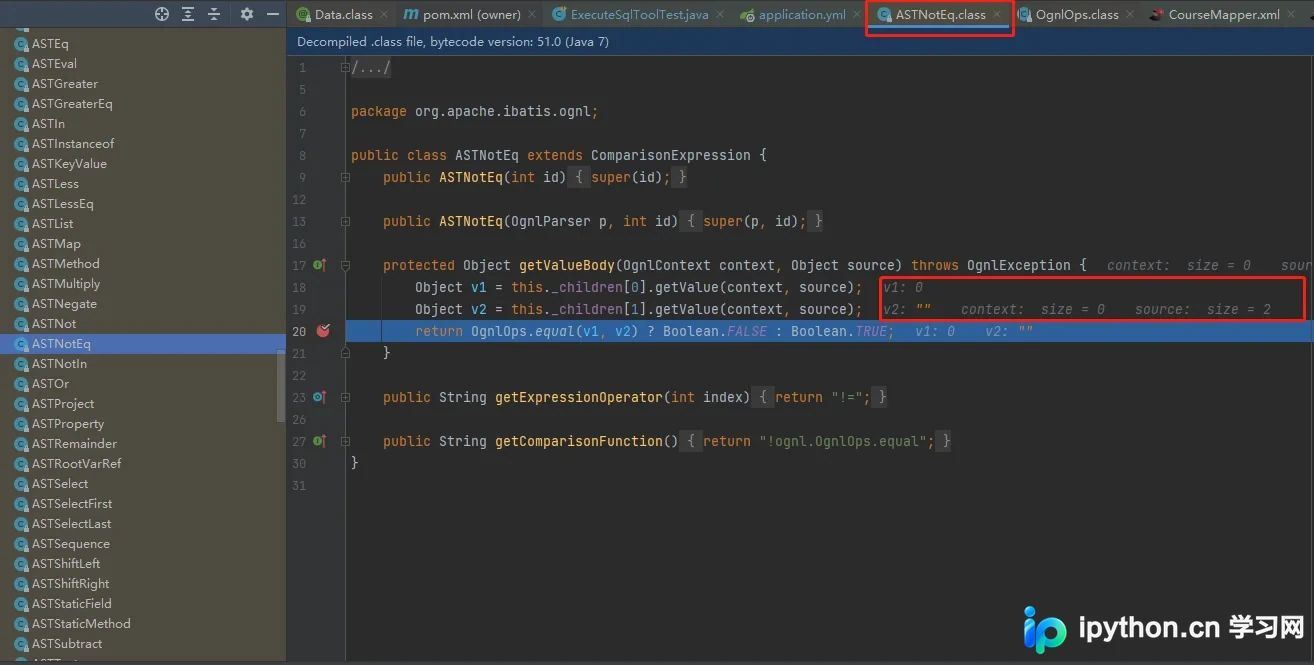
在MyBatis XML动态SQL中使用test标签判断Integer类型的status参数时,若同时包含不等于空字符串(!='')和不等于0的判断,会导致逻辑永远为假。这是因为OGNL引擎对非基础类型及包装类进行了隐式类型转换,使得0被转换为0.0并与空字符串的转换结果相等。解决方法是移除针对String类型的判空操作,仅根据实际数据类型编写判断逻辑。
本文详细介绍Python中Json与pickle两个序列化模块。Json用于字符串与通用数据类型的转换,支持跨语言交互;Pickle用于Python特有类型及复杂对象的序列化,仅限Python使用。文章对比dumps、dump、loads、load四个核心功能,并通过代码示例演示文件读写、函数序列化及常见报错原因,帮助开发者掌握数据持久化技巧。
本文详细解析了如何在C++中手动实现去除字符串头部和尾部指定字符(如空格)的功能。针对TrimHead、TrimTail及其优化版本,分析了从字符逐个前移到利用memmove块移动的改进思路,并提供了完整的测试代码以验证不同实现方式的执行效率差异,帮助开发者在底层操作中做出更优选择。
本文介绍在JavaScript中直接通过 window.location.search 截取并解析当前请求 URL 参数的具体实现。利用正则表达式匹配查询字符串,封装通用函数以根据参数名安全提取对应值,解决前端独立获取路由参数的问题。
本文介绍了一个基于PHP的字符串加解密函数,支持指定时间的加密与还原。该函数通过密钥混合、RC4-like算法及时间戳校验,实现了类似Discuz! authcode的安全机制。适用于临时Token生成、单点登录验证等场景,确保数据在有效期内可解密,超时则自动失效,提升系统安全性。
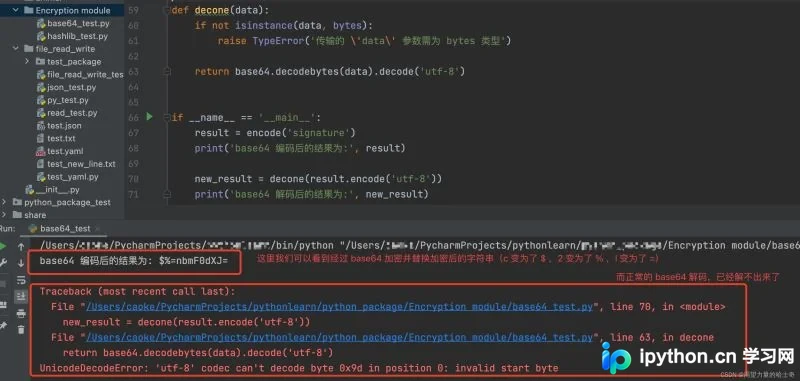
本文详解Python中hashlib与base64模块的应用。hashlib提供MD5、SHA等不可逆加密算法,适用于生成安全凭证与签名验证;base64为通用编码格式,虽可逆但可通过二次字符替换增强安全性。文章包含完整代码示例与场景分析,帮助开发者掌握数据加密与传输安全技巧。
本文介绍PHP中判断字符串包含子串的常用方法,重点解析strstr和strpos函数的用法及区别。通过实例说明如何正确进行布尔值比较以避免陷阱,并推荐最简洁高效的strpos !== false写法,帮助开发者准确实现文本匹配逻辑。
本文讲解Go语言中用于存储异构数据的结构体(struct)定义、初始化及成员访问方式,并深入分析range关键字在数组、切片及字符串迭代中的行为特征。重点阐明range遍历字符串时返回的是Unicode字节索引而非连续字符索引的原理,以及使用_忽略索引的写法。



