MyBatis防止SQL注入原理:预编译机制与#{} vs ${}区别
本文解析MyBatis防止SQL注入的核心原理,即基于JDBC PreparedStatement的预编译机制。详细对比了安全的 #{}(预编译占位符)与非安全的 ${}(字符串拼接)在底层实现上的差异,并说明在动态表名等场景使用${}时的手工过滤策略。
2026-10-16
0



本文解析MyBatis防止SQL注入的核心原理,即基于JDBC PreparedStatement的预编译机制。详细对比了安全的 #{}(预编译占位符)与非安全的 ${}(字符串拼接)在底层实现上的差异,并说明在动态表名等场景使用${}时的手工过滤策略。
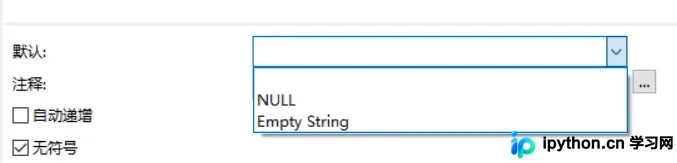
本文详解如何在MySQL中使用ALTER TABLE修改字段的默认值(SET/DROP DEFAULT)和空值约束(MODIFY NULL/NOT NULL)。深入剖析NULL、空值与Empty String在存储占用、索引影响及查询逻辑上的核心差异,并提供移动端开发避坑的最佳实践建议。
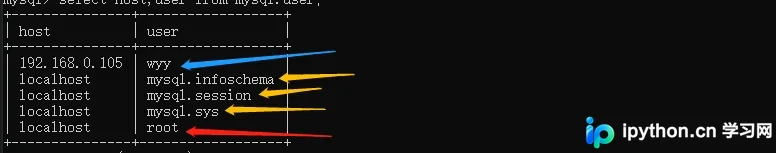
本文详细讲解 MySQL 8.0 环境下用户的创建、删除、密码修改及权限授予与撤销操作。涵盖 grant、revoke、flush privileges 等核心命令,特别针对 MySQL 8.0 默认的 caching-sha2-password 加密方式导致的兼容性问题提供 mysql_native_password 解决方案,确保 Navicat 等客户端正常连接。
介绍如何通过 MySQL 内置函数直接解析并计算字符串表达式,结合 PHP 与 jQuery 实现一个简单的在线计算器。该方法避免了复杂的后端算法开发,支持三角函数、绝对值、指数等常见数学运算,并通过 AJAX 实现无刷新实时计算。
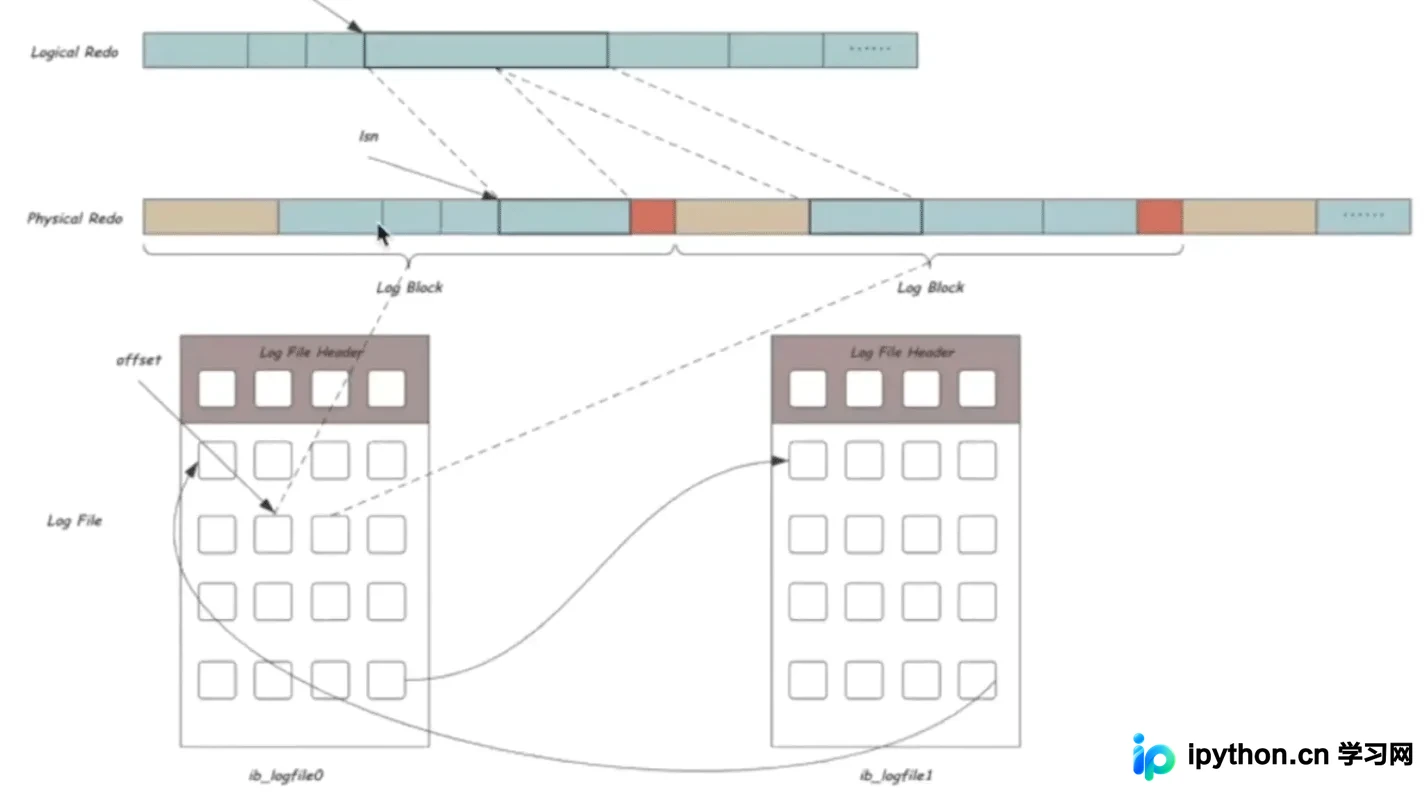
深入解析MySQL InnoDB引擎中的Redo日志与Undo日志。Redo作为物理日志保障数据持久性与崩溃恢复,通过MTR机制确保原子写入;Undo作为逻辑日志支撑事务回滚与多版本并发控制(MVCC)。文章详述日志写入流程、Checkpoint作用及一致性读的实现原理。
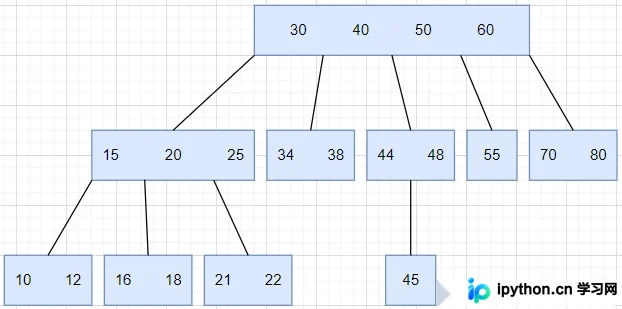
本文详解MySQL索引的核心原理与作用,对比B+树相较于二叉树、哈希表的优势,说明其减少磁盘IO的逻辑。同时解析事务的ACID特性(原子性、一致性、持久性、隔离性)及其在数据一致性中的关键作用,提供索引查看/创建/删除及事务提交回滚的常用SQL命令。
本文深入解析MySQL事务机制,涵盖ACID四大特性及四种隔离级别(读未提交至串行化)对脏读、不可重复读和幻读的影响。通过对比自动提交与手动控制模式,演示如何正确执行START TRANSACTION进行数据操作的原子性验证与回滚,确保业务逻辑的数据安全性。
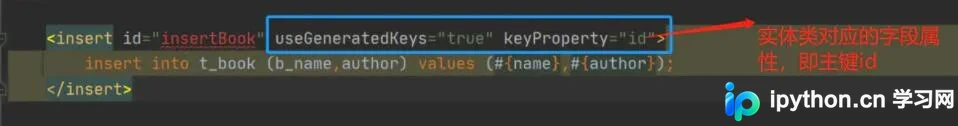
解决 MyBatis insert 操作返回值一直是 1(受影响行数)的问题。正确做法是使用 useGeneratedKeys 配合 keyProperty,或 selectKey 进行主键回填,使 ID 自动映射到实体对象。特别注意:若参数使用 @Param 注解包裹实体对象,将导致主键无法回填。
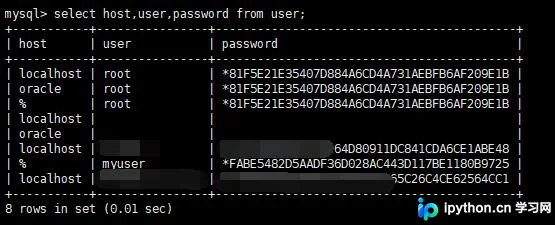
本文详细解析MySQL登录时报错ERROR 1045 (28000) Access denied的深层原因,即服务器对用户身份匹配顺序的误解。提供两种解决方案:通过修改my.ini跳过权限验证并重置密码的传统方法,以及直接修正user表中host和user字段匹配关系的SQL命令法。
本文详解 SQL 查询结果排序方法。核心是通过 ORDER BY 子句配合 ASC(升序)与 DESC(降序)实现指定排序。支持多字段组合排序(如先按部门再按薪资倒序),以及基于函数(如 substring)或条件逻辑(CASE WHEN)的动态排序。同时涵盖空值处理的注意事项,帮助开发者掌握灵活的数据展示技巧。
在使用 MySQL 8.0 时,尝试直接使用 GRANT 语句分配权限可能会遇到 ERROR 1410 错误。这是因为 MySQL 8 安全机制升级,禁止在 Grant 的同时隐式创建账号。本文详细讲解了如何通过先 CREATE USER 后 GRANT 的步骤正确配置权限,并解决 Navicat 连接时的密码加密兼容性问题。

针对接口超时问题,深入分析发现由包含嵌套子查询和LEFT JOIN的复杂SQL导致。通过简化测试将耗时锁定在嵌套结构上,证实了MySQL中嵌套子查询存在M*N级别的执行开销。最终通过拆分查询避免深层嵌套,并结合大表在前、小表在后的JOIN顺序,显著降低响应时间。本文分享从现象定位到原理分析的完整处理流程。



