Flask请求钩子、上下文机制与异常处理详解
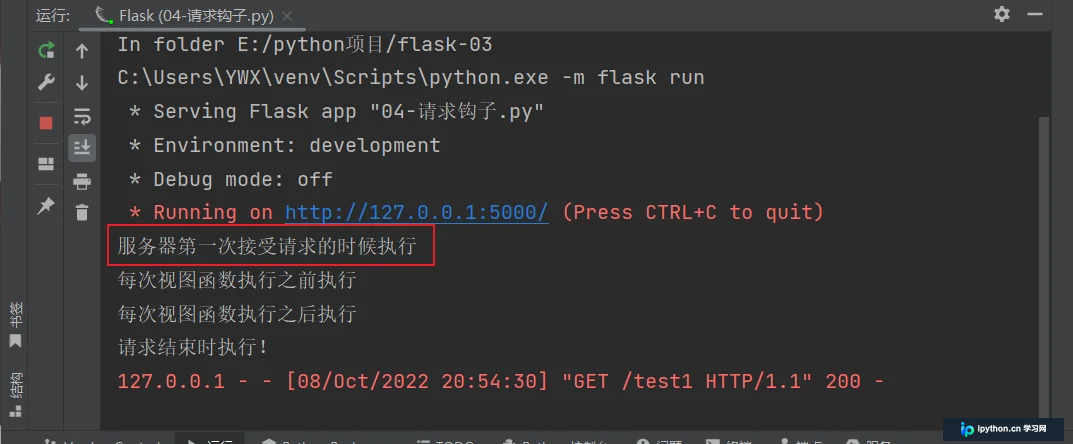
本文详细解析Flask框架中的核心机制。首先介绍四种请求钩子(before_first_request、before_request、after_request、teardown_request)的执行时机与作用;其次区分请求上下文(request、session)与应用上下文(current_app、g)的使用场景;最后讲解如何通过abort主动抛出HTTP异常,并利用errorhandler装饰器捕获和处理自定义错误页面。

本文详解Java中的文件输入输出(I/O)操作机制,涵盖InputStream/OutputStream与Reader/Writer体系的区别。通过具体案例演示如何使用FileInputStream/FileOutputStream及BufferedInputStream/BufferedOutputStream进行大文件复制,以及利用RandomAccessFile实现文件的随机读取与倒序处理,帮助开发者掌握不同流的适用场景与性能优化技巧。
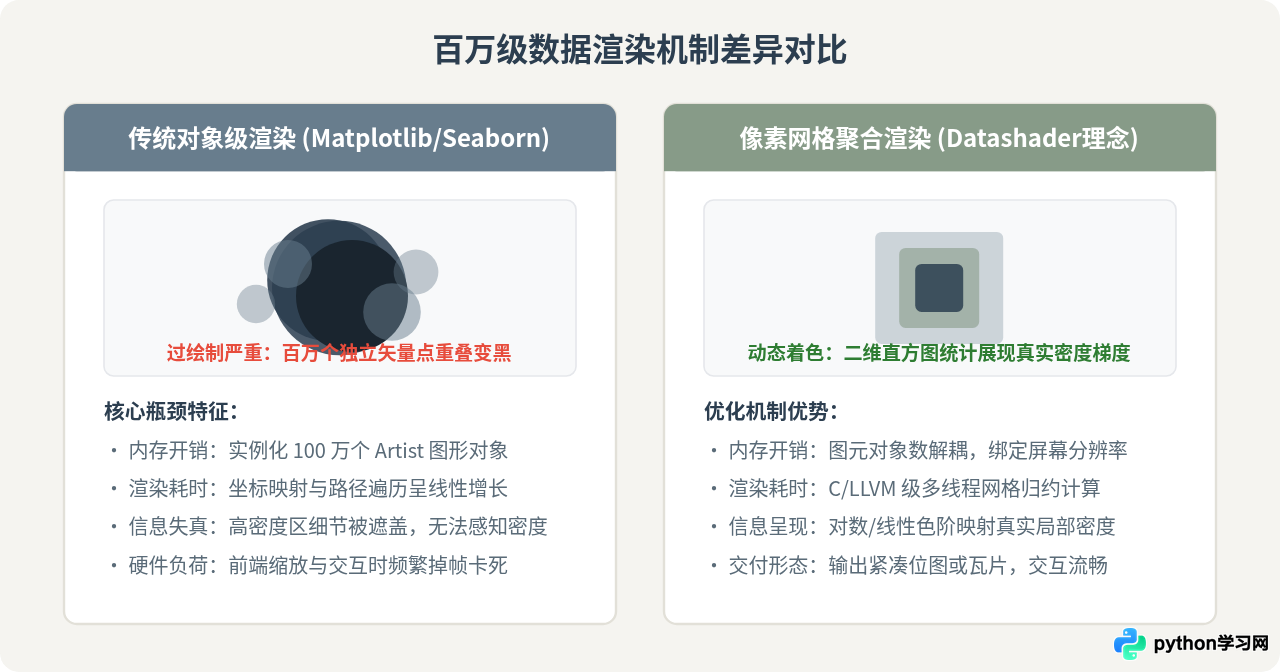
针对Python在处理百万级海量数据可视化时出现的内存爆满与渲染卡顿问题,本文详细讲解数据内存精简、Datashader像素聚合渲染、LTTB降采样等实用优化技巧,助你实现秒级高性能数据渲染。

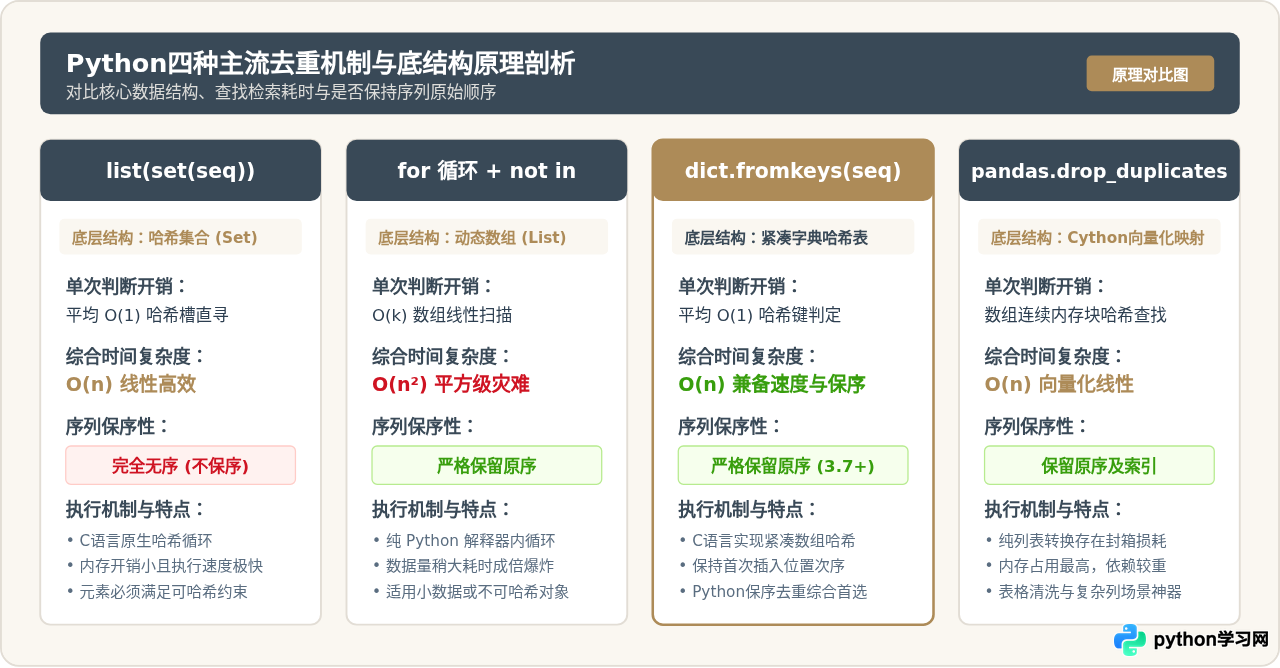
深入对比Python常见的几种列表与序列去重方法:set()、for循环配合not in、dict.fromkeys()以及pandas的drop_duplicates()。通过底层原理剖析、受控基准性能测试、数量级耗时对比及多维度选型决策,帮助开发者在保证正确性的前提下选出最优去重方案。

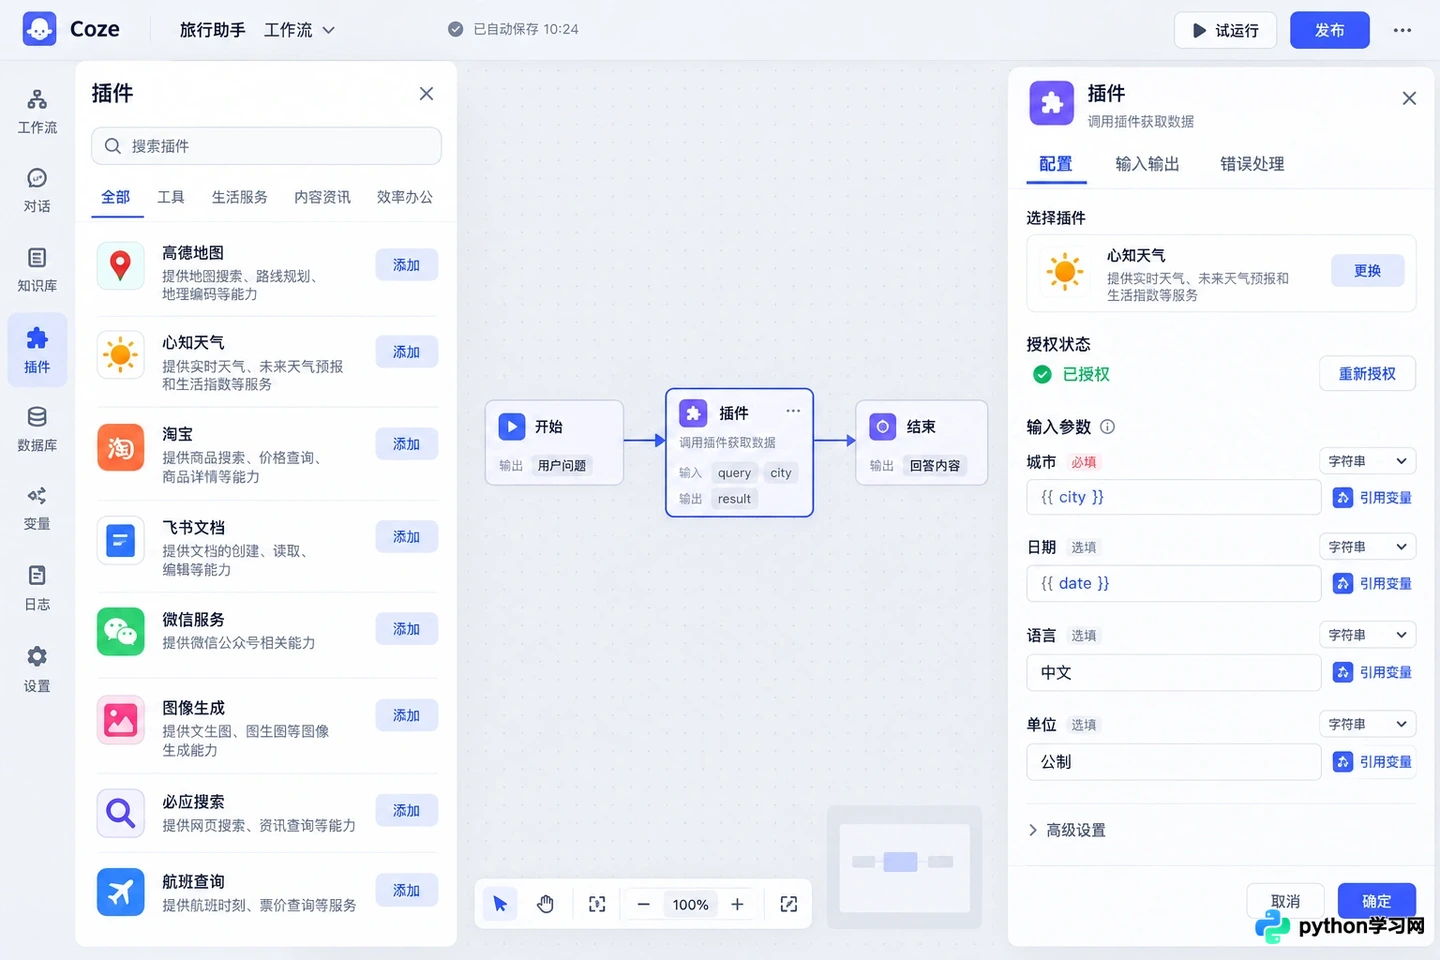
本文详解在扣子(Coze)工作流中调用官方插件与自定义API接口的操作步骤,涵盖参数配置、数据映射及常见调试技巧,帮助用户实现Bot与第三方服务的数据交互。

本文介绍如何使用PHP构建一个简单的网页投票系统。通过结合Cookie机制限制用户重复投票,并采用本地文本文件进行数据持久化,实现了无需数据库的轻量级投票功能。文章详细解析了从表单提交、状态判断、数据读写到结果百分比计算的完整逻辑流程,适合PHP初学者了解基本的Web交互与文件操作。
本文深入解析 Python 字典的高级操作技巧,涵盖 Python 3.9+ 的 union 与 |= 合并、旧版本解包、字典生成式筛选、Key-Value 互换、列表转字典、按值排序及 Counter 统计等实用场景,助力提升代码效率与可读性。
本文详解XSL(可扩展样式表语言)如何将XML数据转换为HTML显示。通过完整代码示例,展示基于浏览器原生支持的XML声明关联方式,以及利用JavaScript和Microsoft.XMLDOM对象在客户端手动执行XSL转换的具体实现步骤,解决不支持XML样式表的兼容性问题。
本文深入探讨C语言中sizeof运算符的两个常见陷阱:一是在函数传参时,数组退化为指针导致sizeof返回指针大小而非数组长度;二是结构体成员因内存对齐规则,其总大小不等于各成员大小之和。通过代码示例和原理分析,帮助开发者规避此类隐蔽的内存操作错误。
本文深入解析Rust中的结构体(Struct)机制,涵盖基础定义、字段简化初始化、基于现有实例的更新语法以及元组结构体的类型隔离特性。重点剖析结构体成员移动(Move)导致的所有权转移问题及解决思路,并演示如何通过impl块关联函数与方法,实现数据封装与行为绑定。
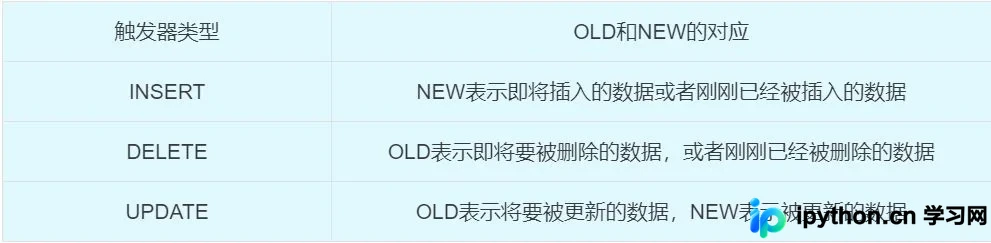
本文详细介绍MySQL中触发器的定义、作用及限制条件。通过解析CREATE TRIGGER标准语法,演示如何针对INSERT、UPDATE和DELETE事件创建自动执行的触发器。结合具体代码实例,说明利用OLD和NEW变量捕获数据变更前后状态的技巧,以及查询和管理触发器的方法,帮助开发者实现数据库层面的数据自动校验与日志记录。

本文深入解析PHP开发中常见的CSRF、XSS及SQL注入等攻击原理,并详细阐述Session文件、脚本执行、全局变量及文件包含五大类安全漏洞的成因。通过参数化查询、输入过滤、路径限制及配置优化等具体手段,提供系统的PHP网站安全防护方案,帮助开发者有效抵御黑客攻击。