


Django框架中封装外部函数的实现方法

发布时间:2026-10-13 |
2人浏览过
本文介绍如何在Django框架中将业务逻辑函数封装至外部模块。通过构建登录表单、处理跨域验证异常,并将userLogin函数移至独立user.py文件中,实现视图与逻辑的解耦。详细展示了import引入、参数传递及完整views.py代码示例,帮助开发者优化Django项目结构。
Django封装外部函数实现教程
本文通过具体实例演示如何在Django框架中封装外部函数,供读者参考学习。
场景设定:模拟用户登录流程,验证输入的用户名和密码是否正确。
构建登录表单与判断逻辑
第一步:构建登录表单界面。
  <form method="post">
    <p>用户名:<input type="text" name="username"></p>
    <p>密码:<input type="password" name="pwd"></p>
    <p><input type="submit" value="提交"></p>
    <hr>
  </form>
  <p>
    登录状态提示:{{ result }}
  </p>
第二步:程序进行逻辑判断。
#coding:utf-8
from django.shortcuts import render,render_to_response
# Create your views here.
from django.http import HttpResponse
def hi(request):
  msg = {'result':''}
  if userLogin(request.POST.get('username'),request.POST.get('pwd')):
    msg['result'] = '登录成功'
  else:
    msg['result'] = '登录失败'
  return render_to_response("index.html",msg)
#判断用户登录函数
def userLogin(username,pwd):
  if username == 'jack' and pwd == '123':
    return True
  else:
    return False
验证逻辑:若输入的用户名为jack且密码为123,则提示“登录成功”。
第三步:处理一个常见意外情况。
提交上述表单时,系统会报错,这是Django框架内置的安全验证机制所致。
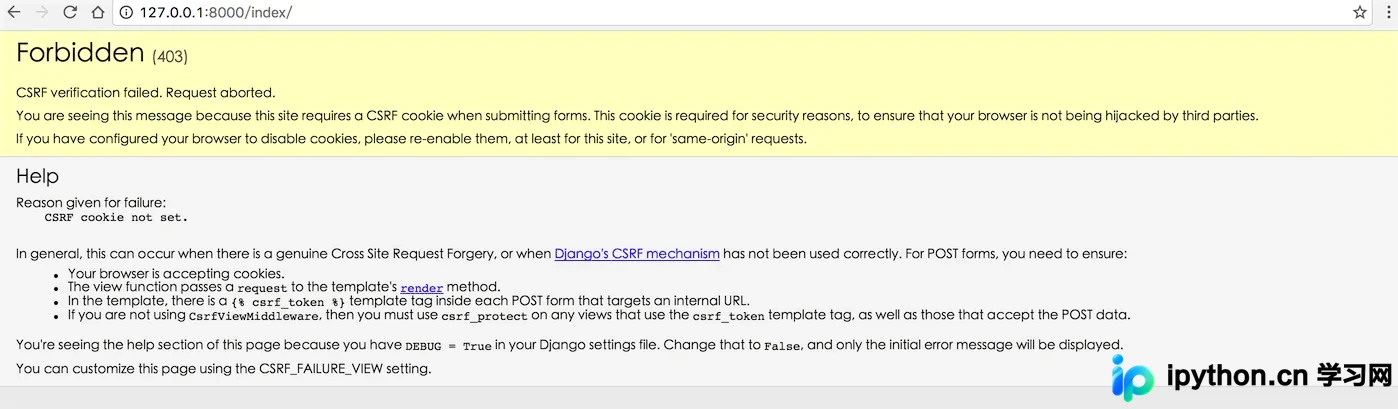
该机制旨在防止跨域攻击。本文暂不深入探讨此安全机制,只需在settings.py文件中注释掉相关配置行即可。
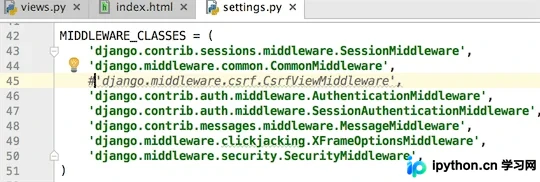
完成上述注释操作后,前述错误将不再出现。
当用户输入正确的用户名(jack)和密码(123)时,模板中的{{ result }}变量将显示“登录成功”。
外部函数封装步骤
第四步:如何将userLogin函数封装到外部文件中?
在views.py文件所在的同级目录下,新建一个名为user.py的文件。
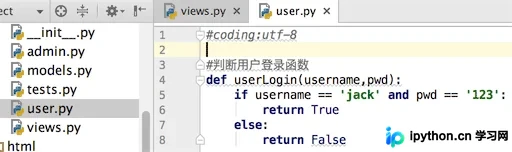
接着在views.py中进行如下配置:
首先引入外部模块。
import user
随后调用该模块中的函数。
user.userLogin()
完整的views.py代码如下:
#coding:utf-8
from django.shortcuts import render,render_to_response
# Create your views here.
from django.http import HttpResponse
import user
def hi(request):
  msg = {'result':''}
  if user.userLogin(request.POST.get('username'),request.POST.get('pwd')):
    msg['result'] = '登录成功'
  else:
    msg['result'] = '登录失败'
  return render_to_response("index.html",msg)
希望本文关于Django框架下Python程序设计的分享能对大家有所帮助。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















