


MySQL 8.0与5.7在Linux下的安装区别及版本选择建议
深入对比MySQL 8.0与5.7在Linux环境下的安装与配置区别,详解初始化机制、元数据结构、身份验证与关键参数锁死等重大变化,并提供明确的生产选型与平滑升级指南。
假设你正在为一台新上线的 Linux 服务器部署数据库环境,或者是维护着运行多年的老旧业务系统,面对“选用成熟稳固的 MySQL 5.7 还是跟进功能现代的 MySQL 8.0”这一问题时,很多人仍习惯性地套用旧脚本。然而在实际执行时,直接复用配置脚本往往会在数据库初始化或客户端连接时遭遇意料之外的报错。究其原因,MySQL 8.0 绝不仅仅是常规的功能迭代,它在底层存储机制、系统元数据架构、默认字符集与安全认证插件上都进行了重构,且许多历史参数在 Linux 下的行为发生了不可逆的刚性变化。本文将全面梳理两个版本在 Linux 环境下的安装配置核心区别,并结合实际业务场景给出明确的选型与演进建议。
一、核心背景与架构变动对照
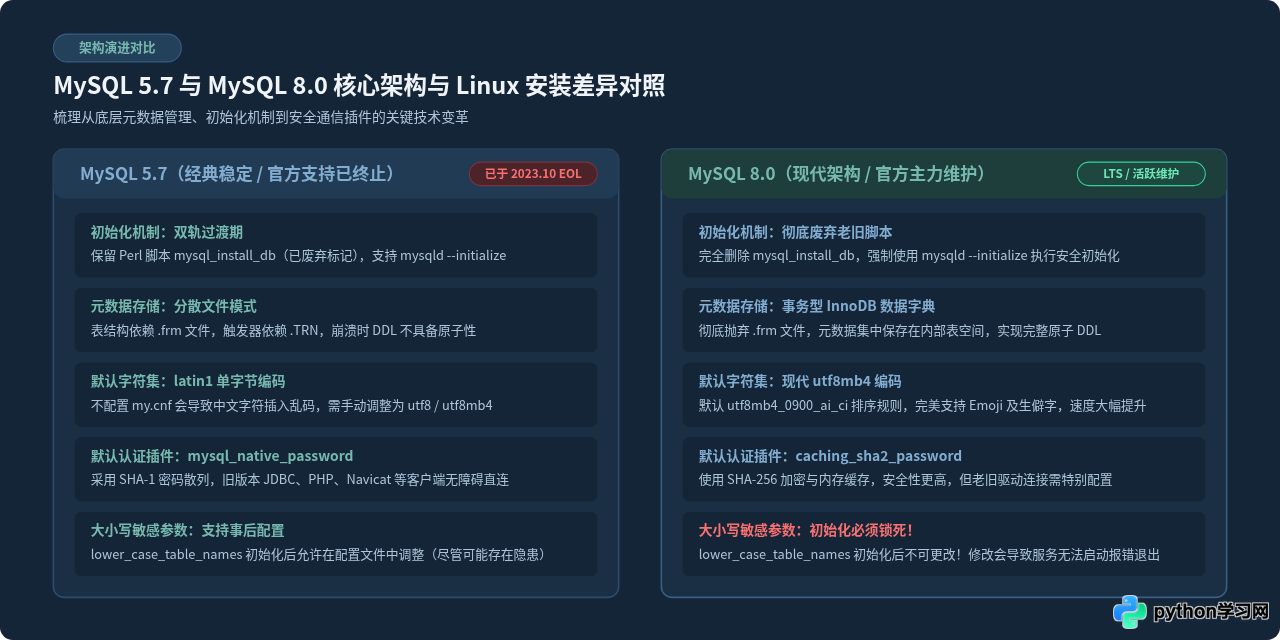
在展开具体命令之前,首先需要明确一个最基础的时效事实:Oracle 官方已于 2023 年 10 月正式终止对 MySQL 5.7 的标准支持(EOL,End of Life)。这意味着 5.7 版本不再接收官方的安全漏洞修复补丁与功能更新。但在国内存量系统与部分老旧框架中,MySQL 5.7 仍然占据了一定的使用比例。
从技术架构来看,MySQL 8.0 彻底废弃了从早期继承而来的文件型元数据管理机制,引入了基于 InnoDB 存储引擎的统一事务型数据字典。这一改变直接促成了 DDL 操作的原子性(Atomic DDL),解决了以往执行 DDL 过程中断导致元数据不一致的顽疾。与此同时,默认字符集与身份验证插件的调整,也直接影响了 Linux 下的安装与初次握手体验。
二、Linux 安装与初始化阶段的实质性区别
很多开发者在 Linux 环境下从 5.7 迁移到 8.0 时,遭遇的“当头一棒”往往出现在初始化阶段。以下是安装过程中必须掌握的三项关键机制差异。
1. 初始化命令与旧脚本彻底移除
在较旧的 MySQL 5.7 教程或自动化运维脚本中,常常能看到类似 mysql_install_db --user=mysql --basedir=/usr/local/mysql --datadir=/data/mysql 的命令。虽然在 5.7 后期官方已经将该脚本标记为废弃,但其二进制脚本仍随安装包附带,使得很多老脚本能够勉强运行。
但在 MySQL 8.0 中,mysql_install_db 脚本已被彻底删除。如果直接执行该命令,系统会直接提示 command not found。8.0 强制统一使用服务主程序本身进行数据目录初始化:
# MySQL 8.0 标准初始化命令(安全初始化,生成随机强密码)
mysqld --initialize --user=mysql --basedir=/usr/local/mysql --datadir=/var/lib/mysql

# 仅用于本地开发测试的非安全初始化(密码为空,生产环境严禁使用)
mysqld --initialize-insecure --user=mysql --basedir=/usr/local/mysql --datadir=/var/lib/mysql
2. 初始密码提取方式与安全强化
在执行 --initialize 命令后,数据库会在日志文件中生成一段一次性的随机临时密码。在两者的 Linux 部署中,日志记录的默认位置略有差异:
- 通过 RPM/YUM 安装:日志通常位于
/var/log/mysqld.log。可以使用命令grep 'temporary password' /var/log/mysqld.log直接过滤获取。 - 通过 Generic Tarball 通用二进制包解压安装:如果
my.cnf中未指定log-error路径,错误信息会默认输出到/var/lib/mysql/<hostname>.err文件中,或者直接在控制台输出。
5.7 允许在未安全初始化的状态下直接登录,而 8.0 的安全策略要求首次登录后必须立即使用 ALTER USER 语句修改密码,在此之前禁止执行任何其他查询与管理操作。
在 Linux 系统中,文件系统对文件名大小写是敏感的。在 MySQL 5.7 中,若项目依赖不区分表名大小写(即 lower_case_table_names=1),运维人员通常在数据库初始化完成后,在 /etc/my.cnf 中追加该配置并重启数据库即可生效。
但是在 MySQL 8.0 中,数据字典完全由系统内部表管理,数据字典在初始化时就会固化大小写敏感规则。如果初始化时未指定,事后在 my.cnf 中配置 lower_case_table_names=1,MySQL 将直接拒绝启动并报错:
[ERROR] [MY-011080] [Server] Failed to initialize DD Storage Engine
[ERROR] [MY-010020] [Server] Data Dictionary initialization failed.
Different lower_case_table_names value than previously used.
因此,对于需要在 Linux 下使用表名小写规则的项目,在执行 mysqld --initialize 时必须提前在 my.cnf 明确写入 lower_case_table_names=1,或者在命令行参数中带上该参数,否则后续只能清空数据目录重新初始化!
三、Linux 环境下标准化安装流程
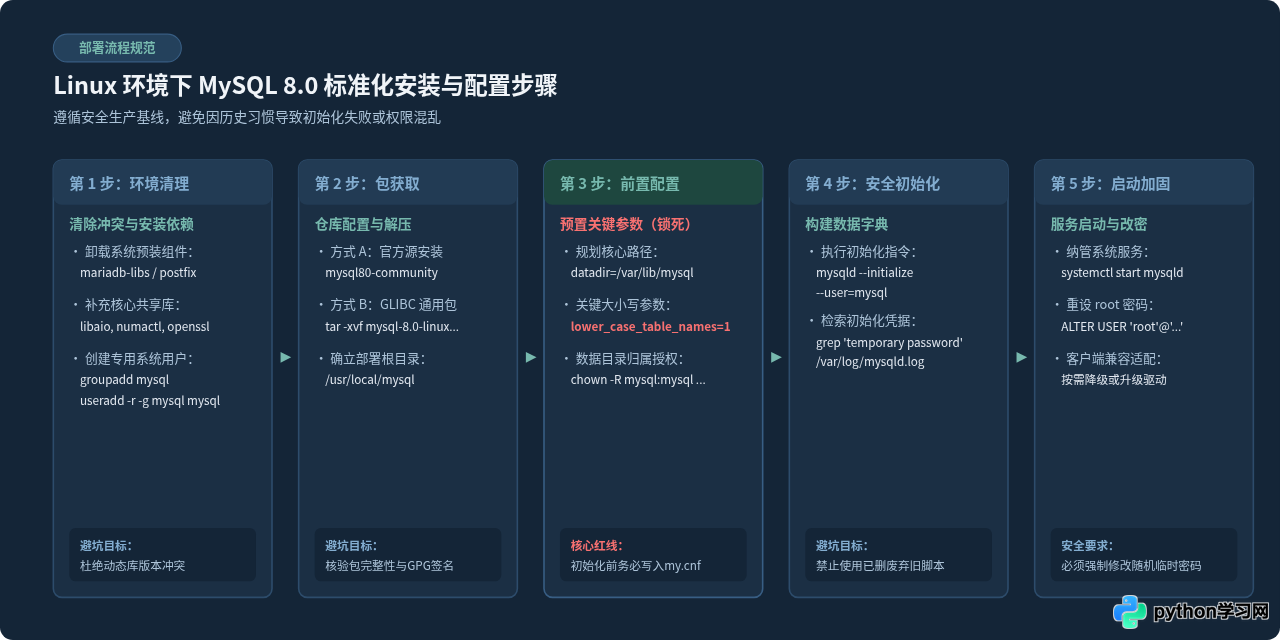
为了让部署流程条理清晰,无论在 RedHat/CentOS 还是 Debian/Ubuntu 系统下,标准化安装 MySQL 8.0 均遵循“环境清理 → 仓库/包准备 → 预置配置 → 专有初始化 → 启动与凭据加固”的标准闭环。
四、运行机制与客户端通信演进
除了安装包和初始化指令本身的差异外,MySQL 8.0 默认运行参数对应用程序接口产生了深刻影响,特别是以下两项变更最容易导致生产环境报错。
1. 默认身份验证插件:caching_sha2_password
在 MySQL 5.7 中,默认的认证插件是 mysql_native_password。客户端在连接验证时使用基于 SHA-1 的质询应答,几乎所有的编程语言数据库驱动(如老版本 PHP 驱动、Python pymysql/MySQLdb、老版本 Navicat 以及低版本 MySQL Connector/J)都能完美支持。
而在 MySQL 8.0 中,默认认证插件提升为 caching_sha2_password。该插件采用更加安全的 SHA-256 哈希加密算法,并在服务端缓存凭证以加速常规连接。然而,许多历史遗留应用在连接 8.0 时会遭遇类似错误:
Authentication plugin 'caching_sha2_password' cannot be loaded:
The specified module could not be found.
针对这一问题,有两种可行的解决路径:
- 推荐路径(升级驱动):将应用程序所使用的数据库驱动升级至支持 caching_sha2_password 的现代版本(例如 MySQL Connector/J 8.0+,PHP 7.4+ 的 pdo_mysql,Node.js mysql2 驱动等)。
- 过渡兼容路径(服务端降级指定账户插件):如果业务代码由于历史原因无法立即升级驱动,可在 MySQL 8.0 内将该业务用户的认证方式降级为传统原生密码:
-- 修改现有用户的认证插件为传统模式
ALTER USER 'app_user'@'%' IDENTIFIED WITH mysql_native_password BY 'StrongPassword!2026';
FLUSH PRIVILEGES;
2. 默认字符集全面升级为 utf8mb4
MySQL 5.7 默认的全局字符集是 latin1,排序规则为 latin1_swedish_ci。如果搭建 5.7 时未在 my.cnf 中显式指定,应用存入中文时极易出现问号或乱码。更关键的是,5.7 中的 utf8 实际上是最大仅支持 3 字节的“伪 utf8”,无法存储四字节的 Emoji 表情符号及生僻汉字,必须手动设为 utf8mb4。
MySQL 8.0 彻底将默认字符集统一为原生的 utf8mb4,并默认搭配 utf8mb4_0900_ai_ci 排序规则。这不仅完美解决了多语言和表情符号的存储问题,其基于 Unicode 9.0 规范的排序性能也相比旧版 utf8mb4_general_ci 提升了数倍。在 8.0 下新建表,无需繁琐声明即可开箱即用享受完整 Unicode 支持。
五、生产环境版本选择建议与升级决策
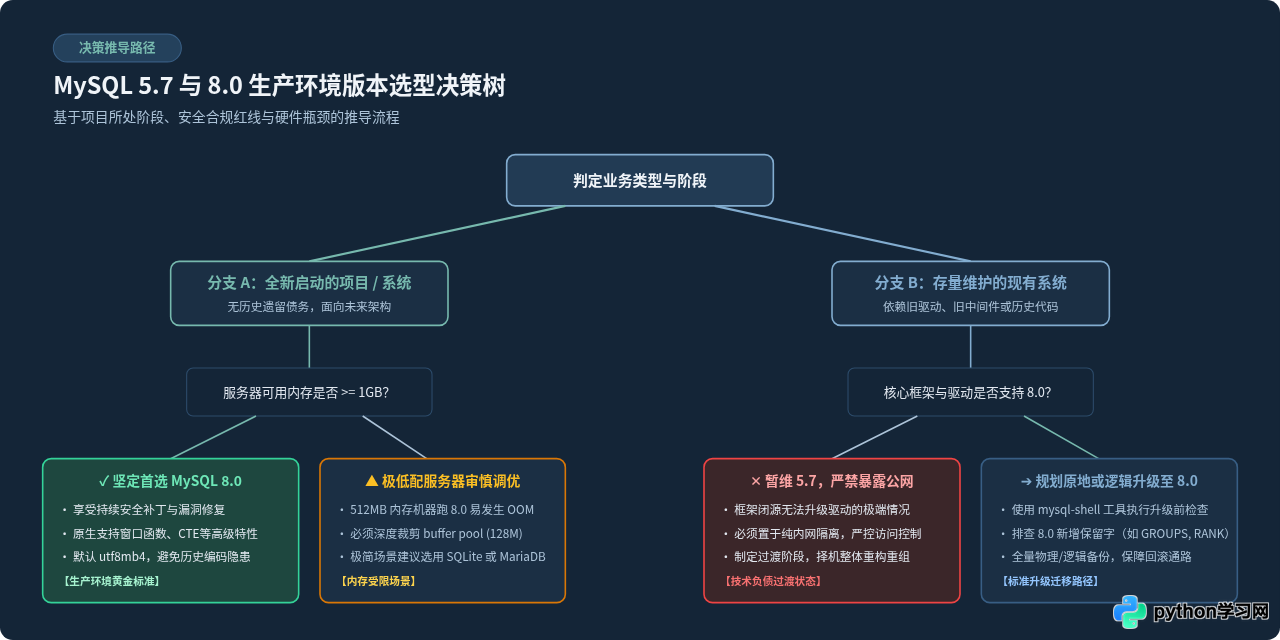
针对“在 Linux 环境下应该装 5.7 还是 8.0”这一实际诉求,不能简单地一刀切。必须基于项目生命周期、业务代码兼容性、可用硬件资源及运维安全合规要求做出理性决策。
1. 新建项目的明确建议:毫不犹豫选择 MySQL 8.0
对于任何新启动的业务系统、云原生服务或微服务架构,必须将 MySQL 8.0 作为默认基准版本。原因主要有三:
- 合规与安全漏洞防范:现代网络安全审查和等保要求对基础软件的漏洞非常严格。继续部署已 EOL 的 5.7 将导致服务器直接面临未经修补的 CVE 威胁,无法通过合规审计。
- 更强大的 SQL 分析能力:8.0 支持窗口函数(Window Functions,如
ROW_NUMBER()、RANK())、公用表表达式(CTE)、递归查询以及 JSON 增强函数。这些特性极大减少了在应用层拼装复杂算法的开销。 - 高并发下的锁与写入性能:8.0 对 InnoDB 内部的 Redo Log 锁竞争进行了无锁化重构,在 32 核以上多并发读写场景下,性能相比 5.7 有显著提升。
2. 存量 5.7 系统的维护与升级策略
对于线上正在稳定运行 MySQL 5.7 的业务系统,切忌盲目“直接就地升级大版本”。建议按照以下步骤建立标准化升级通道:
- 关键词与保留字冲突排查:MySQL 8.0 引入了一批新的保留字(例如
SYSTEM,RANK,GROUPS,WINDOW,EMPTY)。必须先检查现有数据表的字段名或 SQL 中是否包含这些单词,若有,需通过反引号包裹(`rank`)或修改字段。 - SQL 模式兼容性检查:8.0 的默认
sql_mode更加严格,默认开启了ONLY_FULL_GROUP_BY。在 5.7 中某些不符合标准 SQL 的非聚合字段引用,在 8.0 中会直接报语法错误,需要在测试环境中进行充分验证。 - 利用官方检查工具:在升级前,推荐使用 MySQL Shell 提供的内置检查命令
util.checkForServerUpgrade(),它可以自动分析目标库中的元数据、字符集、保留字、触发器等,出具详尽的升级阻断报告。
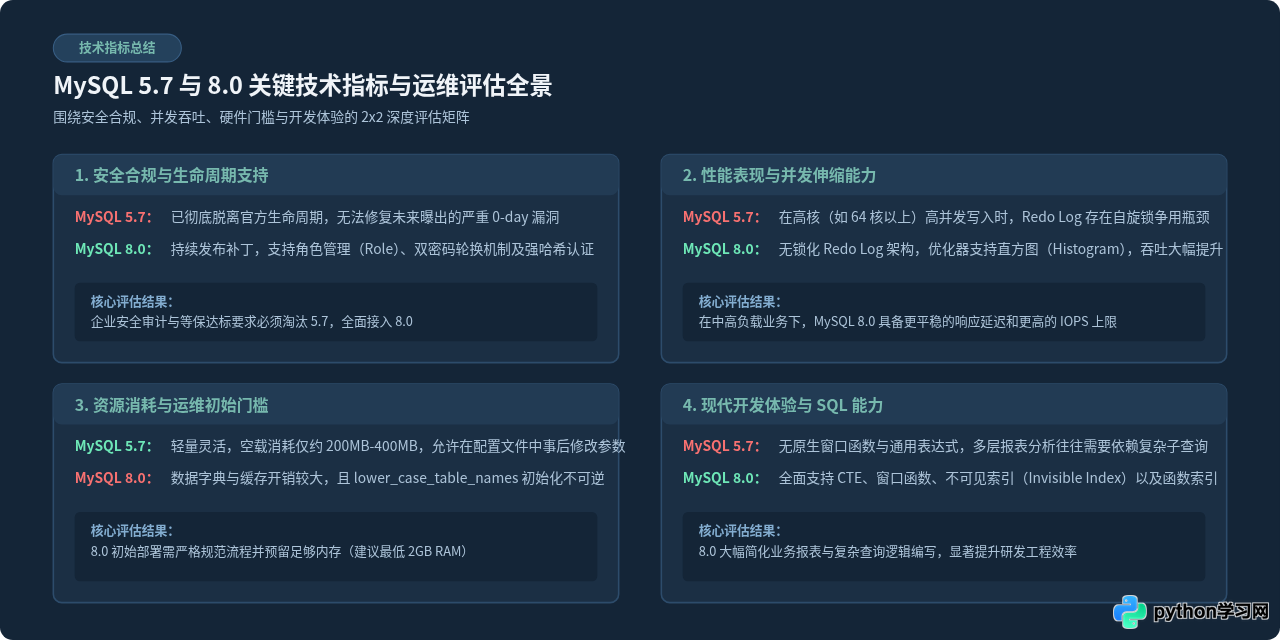
六、关键技术指标与运维评估全景
为了给架构评审、基础设施选型及团队技术决策提供直接的参考依据,下表总结了两者在运维和开发维度的多项核心指标:
| 评估维度 | MySQL 5.7 | MySQL 8.0 | 运维建议与关注要点 |
|---|---|---|---|
| 官方生命周期 | 已于 2023 年 10 月 EOL(终止维护) | 官方主力维护中(长期支持版本) | 新环境严禁上线 5.7;存量环境制定迁移窗口 |
| Linux 初始化工具 | mysql_install_db / mysqld --initialize | 强制统一使用 mysqld --initialize | 彻底清理包含 mysql_install_db 的旧脚本 |
| lower_case_table_names | 初始化后仍可在 my.cnf 中调整 | 初始化时必须写入,后续不可修改 | 若需忽略大小写,初始化前必须在 my.cnf 固化该配置 |
| 默认字符集与排序 | latin1 / latin1_swedish_ci | utf8mb4 / utf8mb4_0900_ai_ci | 8.0 无需繁琐配置字符集,原生支持全语言与 Emoji |
| 身份验证插件 | mysql_native_password | caching_sha2_password | 若遇到旧客户端报错,可降级指定用户认证或升级驱动 |
| 元数据存储机制 | 文件型(.frm, .par 等),非原子 DDL | InnoDB 事务型数据字典,原子 DDL | 8.0 彻底根除 DDL 意外崩溃导致的元数据损坏 |
| 基础空载内存消耗 | 较小(空载约 250MB - 400MB) | 稍大(空载约 500MB - 800MB) | 512MB 内存机器需显式裁剪参数,生产建议 2GB+ 内存 |
七、总结与最佳实践清单
归结全文,MySQL 5.7 到 8.0 的演进是关系型数据库走向现代事务架构与更强安全性的必由之路。在 Linux 系统下的实际落地过程中,建议牢记以下四条黄金法则:
- 新装统一 8.0,摒弃过时废弃脚本:彻底丢弃包含
mysql_install_db的历史模版,严格采用mysqld --initialize --user=mysql执行初始化。 - 大小写敏感性前置固化:若生产业务依赖不区分表名大小写,必须在初始化命令执行之前将
lower_case_table_names=1写入my.cnf配置文件。 - 认证插件平滑过渡:对于无法立即升级数据库驱动的老系统,在创建数据库用户时明确指定
IDENTIFIED WITH mysql_native_password保持兼容,待驱动更新后再平滑切换为caching_sha2_password。 - 存量 5.7 制定退役窗口:对于运行中的 5.7 实例,严格进行内网网络隔离与访问控制,并借助 MySQL Shell 升级检查工具提前排查保留字与 SQL 模式,平稳过渡至 MySQL 8.0 长期维护版。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















