


Python实战:用三引号嵌入SQL语句或HTML模板
深入讲解在Python中利用三引号嵌入多行SQL语句与HTML模板的实战技巧,涵盖排版控制、缩进清洗、SQL注入防范、HTML转义及工程选型边界。
''' 或 """)能以直观的方式保留文本换行与层级结构,但若处理不当,容易引入隐蔽的首尾空白、代码缩进污染、跨平台换行异常,甚至导致致命的SQL注入与XSS漏洞。本文将系统拆解三引号在SQL与HTML场景中的实战技巧、排版清洁规范及核心安全防线。
一、三引号的底层机制与排版边界
Python中的三引号本质上是多行字符串字面量(Multiline String Literals)。与单引号或双引号字符串不同,三引号内包含的换行符、空格缩进以及引号本身均会被原样捕获并直接放入内存对象中。这一特性赋予了代码极佳的自然排版能力,但也使得源码中的视觉缩进直接渗透进运行时文本。
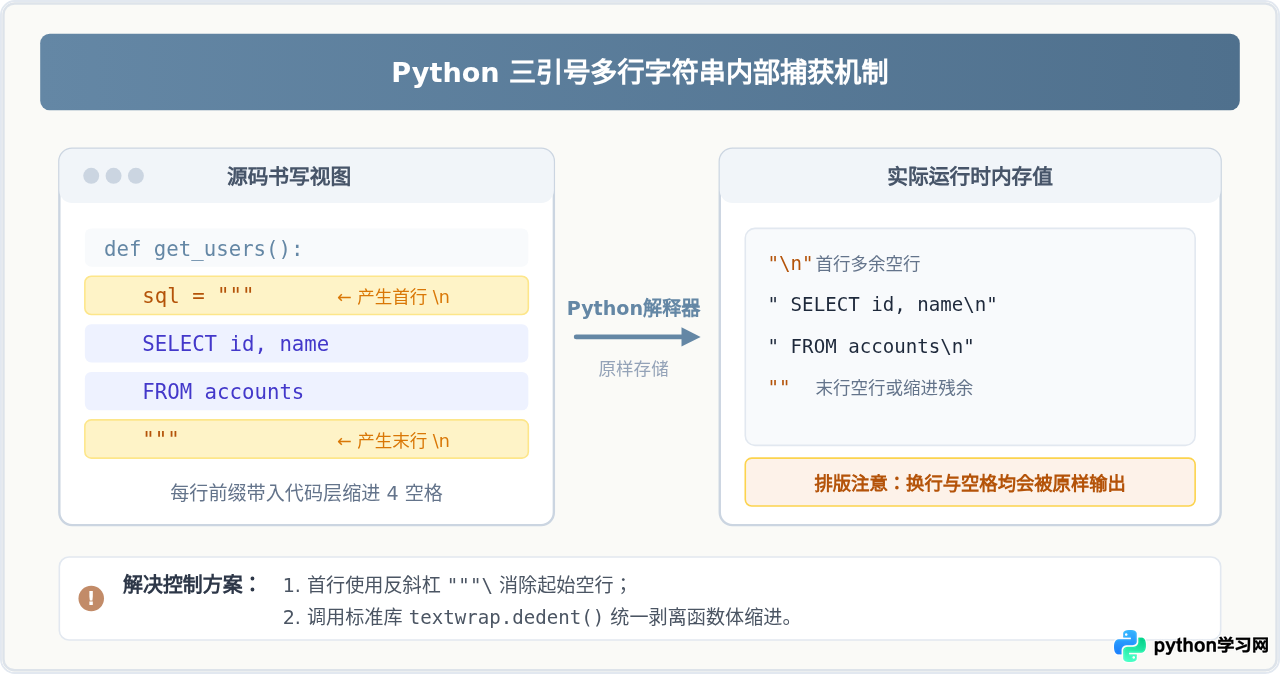
在书写多行字符串时,最常见的两个版面问题是:
- 首行与尾行空换行:如果在三引号开始后立即换行,字符串会以一个隐式的
\n开头;若三引号闭合单独成行,末尾同样会产生\n。通过在首行添加转义反斜杠("""\),可以抑制第一个换行符。 - 代码层前导缩进污染:当三引号定义在函数、类或循环体内部时,为了遵循PEP 8代码美感,多行语句会整体向右缩进4个或8个空格。直接将该变量传递给外部环境,可能导致文本解析异常。
二、核心场景一:嵌入多行 SQL 语句实战
在没有引入重型ORM(如SQLAlchemy、Tortoise)的轻量化项目或报表统计任务中,原生SQL语句往往由于涉及多表关联(JOIN)、窗口函数与复杂条件过滤而篇幅较长。单行字符串不仅难以阅读,且难以维护。三引号是组织复杂SQL的首选方式。
1. 规范的书写风格与缩进
SQL标准对空格和换行具有较好的容忍度,但规整的格式能极大降低后期审查负担。以下展示了推荐的标准写法:
import sqlite3

def query_active_orders(min_amount: float, status_list: list):
    # 使用首行反斜杠消除开头空行,SQL关键字大写对齐
    sql = """\
    SELECT
        o.order_id,
        o.customer_id,
        o.total_amount,
        c.customer_name
    FROM orders AS o
    INNER JOIN customers AS c
        ON o.customer_id = c.id
    WHERE o.total_amount >= ?
      AND o.status IN ({placeholders})
    ORDER BY o.created_at DESC
    LIMIT 50;
    """
    # 动态构建IN条件占位符,始终避免将数值直接拼入SQL
    placeholders = ", ".join(["?"] * len(status_list))
    final_sql = sql.format(placeholders=placeholders)
    params = [min_amount] + status_list

    return final_sql, params
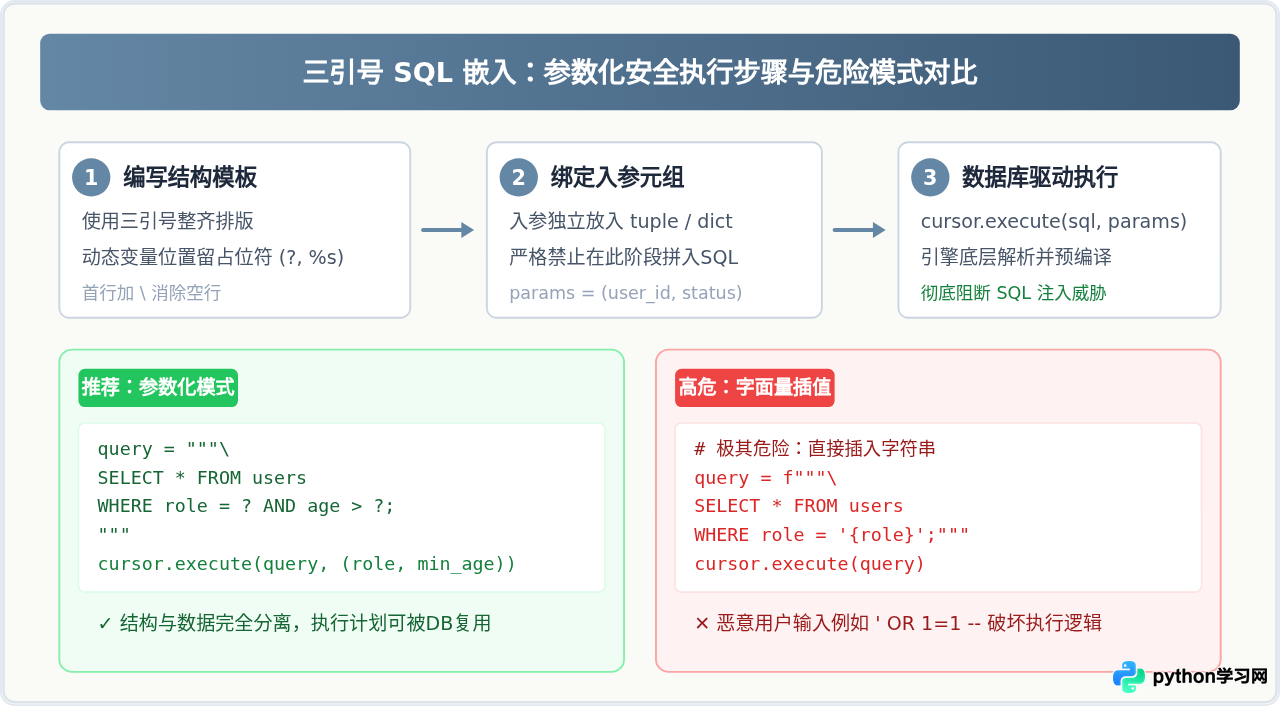
2. 安全红线:彻底杜绝字符串格式化拼装参数
f-string(即 f"""...""")结合的直观性,习惯将外部输入直接注入SQL体中。这种做法会完全绕过数据库驱动的转义机制,直接诱发SQL注入攻击。
三、核心场景二:嵌入 HTML 模板实战
在发送邮件通知、导出报表卡片、编写轻量告警机器人或自动化生成网页片段时,引入大型模板引擎(如Jinja2或Mako)可能显得过重。Python原生的三引号支持直接定义HTML,但在处理缩进、转义及插值时需要额外的工程化规范。
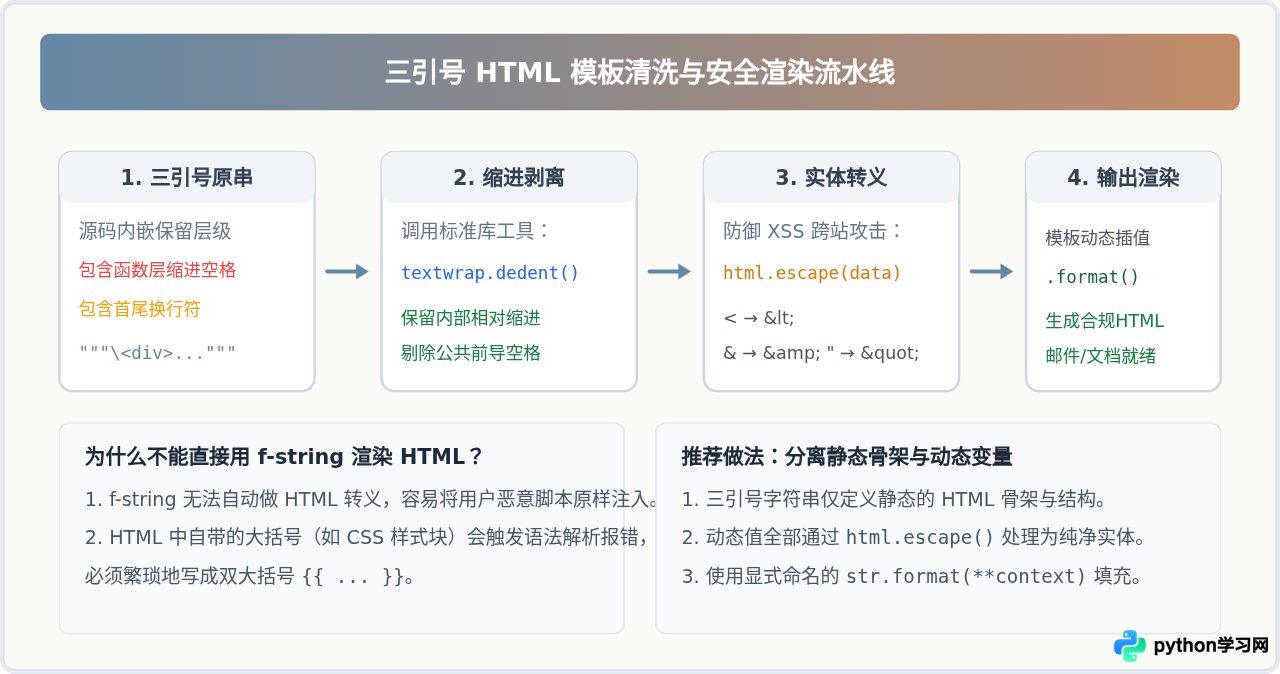
1. 用 textwrap.dedent 剥离多余的前导空白
当HTML代码嵌套在函数体内时,如果直接输出三引号字符串,每行都会包含多余的代码缩进(例如8个空格)。在输出到邮件客户端或内嵌到 <pre> 标签时,这些多余空格会导致版面错乱。使用标准库 textwrap.dedent() 可以智能计算所有行的公共最前导缩进并予以彻底剥离。
import html
import textwrap

def generate_report_card(title: str, items: list) -> str:
    # 模板随函数体缩进对齐,便于源码审阅
    raw_template = """\
        <section class="report-box">
            <h2>{safe_title}</h2>
            <ul>
                {list_items}
            </ul>
        </section>
    """
    # 步骤一:剥离由于代码嵌套产生的多余缩进
    clean_template = textwrap.dedent(raw_template)

    # 步骤二:对所有来自外部不可信的变量进行HTML实体转义
    safe_title = html.escape(title)
    item_snippets = [f"<li>{html.escape(str(x))}</li>" for x in items]
    list_items = "\n        ".join(item_snippets)

    # 步骤三:格式化注入
    return clean_template.format(
        safe_title=safe_title,
        list_items=list_items
    )
四、避坑指南:三引号在复杂场景中的特殊字符处理
在实际编写过程中,三引号字符串内部的特殊字符常会导致意外的语法错误或逻辑偏差,需注意以下三处高发点:
1. 三引号自身的转义
若多行字符串内部恰好需要包含连续的三个相同引号(例如文档生成器本身在输出Python代码示例),不能直接连续书写三个引号,否则会导致Python解释器提前闭合字符串。此时可通过反斜杠转义任意一个引号(例如 """print(\"\"\"hello\"\"\")"""),或者交叉使用单双三引号(例如外部用 ''',内部写 """)。
2. SQL中的百分号(%)与通配符
当后端使用如 psycopg2、mysqlclient 或 PyMySQL 等驱动时,驱动底层通常使用 %s 作为参数占位符。若SQL语句中同时包含 LIKE '%abc%' 等原生百分号,Python的底层格式化机制会误将 %a 视作转义占位符并抛出 TypeError 或 ValueError。在多行字符串中书写此类查询时,必须将原生的百分号转义为双百分号:
# 正确的百分号转义范式
sql = """\
SELECT id, title
FROM articles
WHERE title LIKE '%%' || %s || '%%';
"""
3. CSS样式内嵌时的大括号冲突
若在三引号HTML模板中直接内联 <style> 标签,CSS的选择器规则体必然使用大括号 { ... }。若此时该字符串使用 str.format() 或 f-string 渲染,解释器会将 .box { color: red; } 中的 { color: red; } 判定为未绑定的替换字段并报错。解决方法为:
- 将内嵌CSS中的每一个单大括号转义为双大括号:
.box {{ color: red; }}; - 或者更为推崇的实践:将CSS样式抽离为单独的不可变静态字符串,不参与模板格式化替换。
五、架构权衡:何时该从三引号迁移到外部文件?
三引号最大的优势在于“自包含”(Self-contained)与“免配置”,无需管理外部路径即可快速交付功能。但随着软件复杂度增长,代码内硬编码大段文本也会演化为技术债务。
| 考量维度 | 三引号内嵌方案 | 外部文件方案(.sql / Jinja2) |
|---|---|---|
| 适用场景 | 单文件脚本、数据库迁移脚本、自动化测试、简单通知邮件 | 企业级服务、复杂后台报表、具备主题继承的前端网页 |
| IDE 与工具支持 | 通常仅识别为纯字符串,缺乏语法高亮、自动补全与静态检查 | 完整的SQL语法高亮、SQL格式化器(sqlfluff)、模板Linter支持 |
| 安全审计 | 容易在团队迭代中被误写为 f-string 拼接,增加审计成本 | 统一由模板引擎自动转义,或SQL文件直接接入DB-API层 |
| 打包与部署 | 零外部依赖,单模块即可分发 | 需配置资源包清单(package_data)、处理文件系统相对路径 |
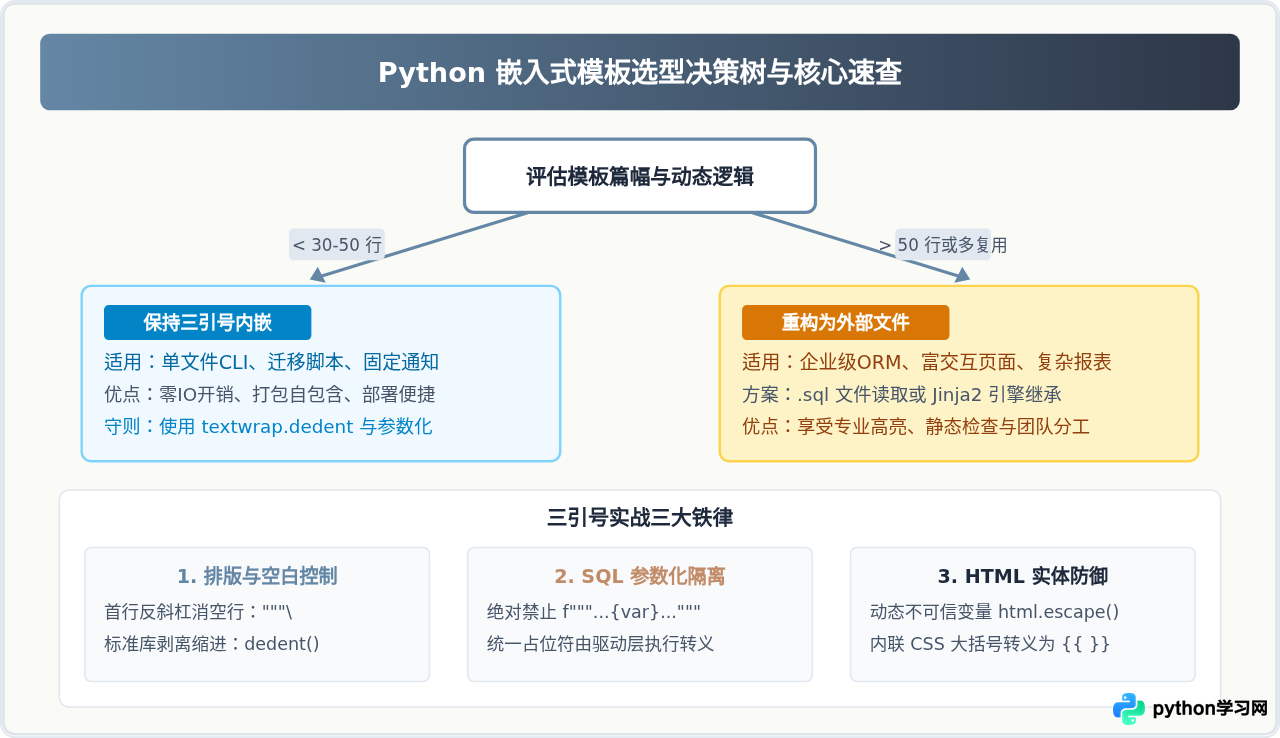
总结
Python的三引号是兼顾轻量与排版表达力的语法利器。在嵌入SQL与HTML的实战中,开发者应当建立起标准化的编码习惯:利用反斜杠 \ 和 textwrap.dedent() 消除代码缩进带来的副作用;对SQL坚持“占位符参数化”以筑牢安全底线;对HTML坚持实体过滤并显式隔离CSS大括号。遵循这些规则,便能在保持脚本自包含优势的同时,产出稳健、安全且易于维护的高质量代码。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















