


Python 3.7已停止支持,下载前需知的安全风险与替代建议
Python 3.7 已于 2023 年正式停止生命周期维护。本文详细分析下载与运行 Python 3.7 面临的安全与生态风险,并针对全新项目与既有系统提供切实可行的替代及迁移方案。
一、Python 3.7 停止支持意味着什么
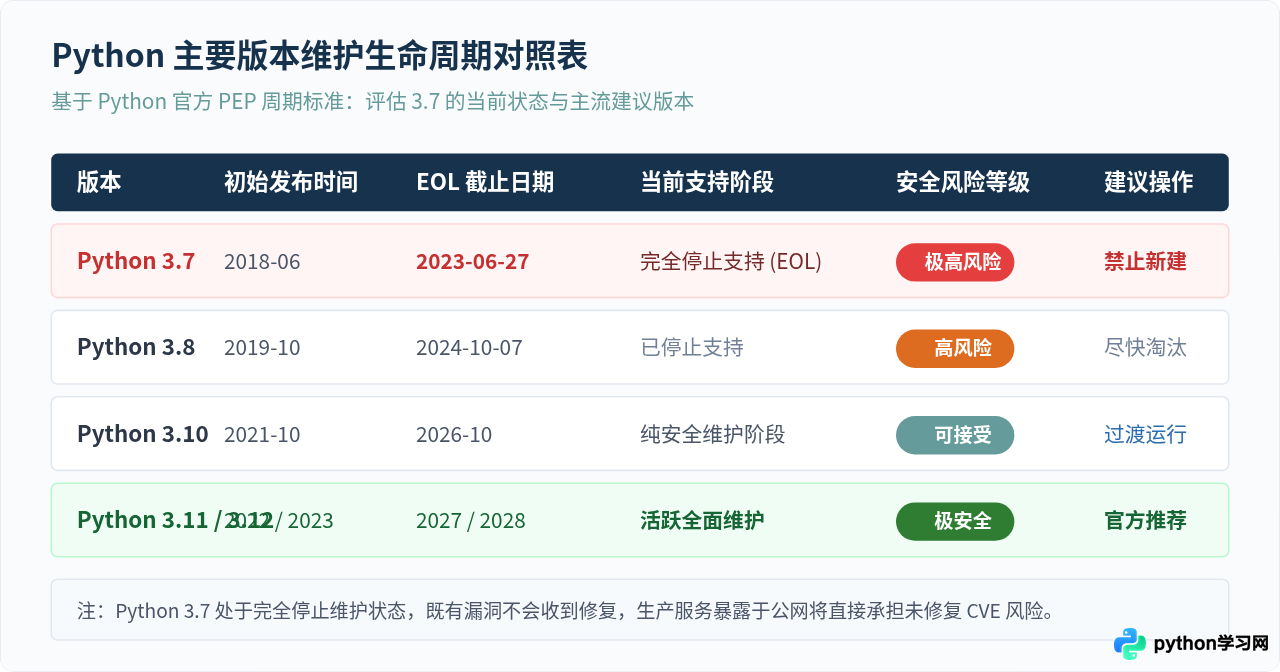
Python 官方对每个主要版本的生命周期规划通常为 5 年。自 2018 年 6 月发布以来,Python 3.7 经历了前两年的活跃功能迭代期,以及后三年的纯安全维护期。随着 2023 年 6 月生命周期的彻底终结,CPython 官方代码库中关于 3.7 分支的所有维护工作均已冻结。
这种支持的中断直接体现在三个核心层面:
- 核心解释器停止修补:哪怕后续在 Python 底层语法解析、哈希表实现或内存管理中爆出高危严重漏洞(CVE),官方也不会再为 Python 3.7 分支构建修复安装包。
- 标准库网络与安全模块停滞:Python 3.7 所捆绑的
ssl模块与底层加密套件(如 OpenSSL 1.1.1)均已逐渐被现代安全规范淘汰,无法支持部分新版 TLS 协议与加密套件。 - 官方安装器归档沉寂:python.org 官方下载源中,3.7 版本的 Windows 与 macOS 安装包已经封存为历史版本,不再有针对最新操作系统架构(如 macOS Apple Silicon ARM64、Windows 11 新特性)的适配更新。
二、下载前必须了解的三大安全与实用风险
许多开发者在面对老旧项目时,第一反应往往是“去网上搜一个 Python 3.7 的安装包直接装上”。然而在当前时间节点,这一行为暗藏着多重现实隐患。
1. 解释器与网络栈的未修复漏洞
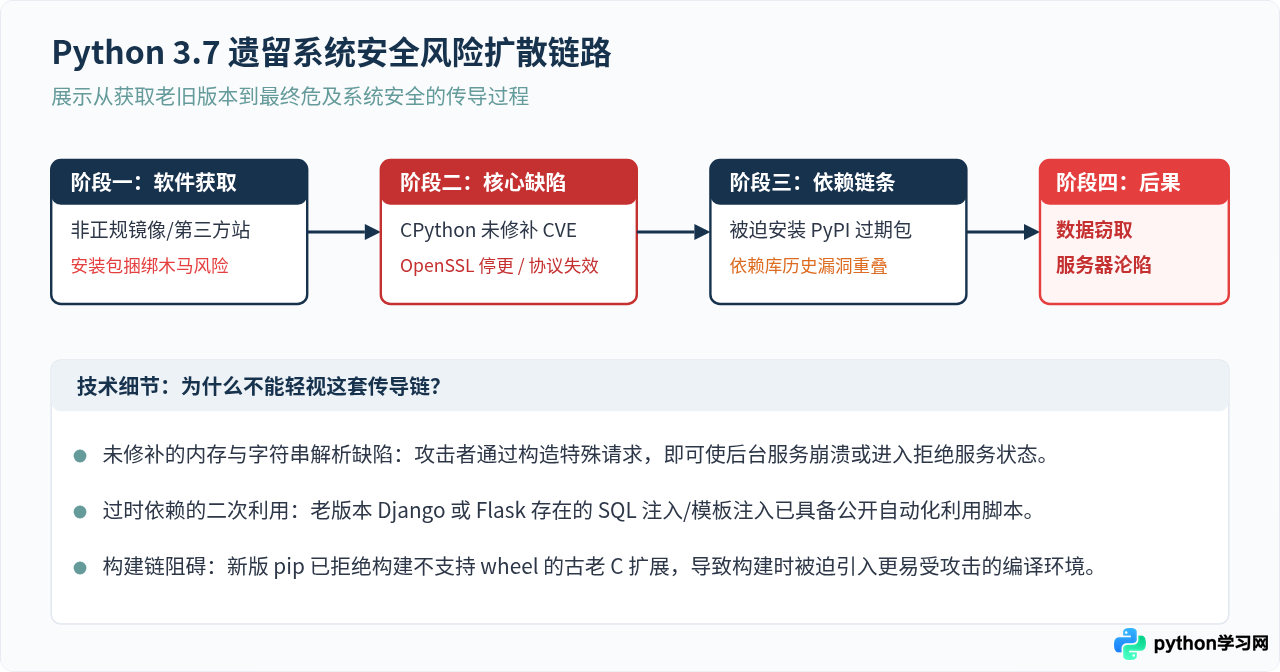
在 Python 3.7 停止维护之后,CPython 核心陆续被发现过多处安全漏洞,例如特定格式畸形输入引发的内存越界读取、正则表达式 DoS(ReDoS)、以及 URL 解析中的参数混淆问题。使用未经修补的 3.7 解释器处理不可信输入时,服务存在被拒绝服务或执行非预期操作的隐患。
此外,Python 3.7 时代绑定的底层网络安全协议较旧。在现代互联网普遍强化安全协议、禁用不安全加密算法的背景下,Python 3.7 可能会因为无法支持更新的标准而在发起 HTTPS 请求或连接现代数据库时遭遇认证与加密握手失败。
2. 第三方第三方库(PyPI)生态全面脱钩
Python 生态中的主流第三方库早已停止针对 3.7 的支持。以数据分析、科学计算及 Web 开发中的常用框架为例:
NumPy自 1.22.0 起放弃 Python 3.7 支持;Pandas2.0+ 要求 Python 3.8 及以上;Requests、urllib3的最新安全版本均已将 Python 3.8/3.9 作为最低环境门槛;Django4.0 及后续版本完全移除了 3.7 的兼容代码。
这意味着当你运行 pip install 时,包管理器要么直接提示找不到可用版本而构建失败,要么自动退回到几年前发布的远古旧版本——那些旧版本本身往往带有数十个已被公开通报的已知安全漏洞。
3. 非正规下载渠道的投毒风险
由于部分初学者无法快速在官方归档页面中找到匹配自己操作系统的历史安装程序,容易转向第三方下载站、网盘分享或非官方打包的安装包。这类不可信来源经常被植入恶意挖矿程序、反弹 Shell 脚本或信息窃取木马,造成开发机与凭据资产泄露。
三、不同场景下的替代方案与选型建议
面对 Python 3.7 的终结,合理的处理原则取决于你的具体任务目标:是启动全新项目,还是必须运行依赖 3.7 的既有老项目。
场景 A:新项目开发与个人学习
行动建议:直接选用 Python 3.11 或 3.12。
不要为了所谓“教材教程使用的是 Python 3.7”而去特意下载旧版本。现代 Python 严格遵循向后兼容规则,Python 3.7 的绝大部分语法在 3.11/3.12 中均能平滑运行,同时现代版本具备显著优势:
- 速度显著提升:自 Python 3.11 引入“Faster CPython”专项优化后,解释器运行速度相比 3.7 平均提升了 25% 到 60%,启动耗时更短、内存占用更低。
- 更清晰的报错信息:Python 3.11+ 带来了精确到代码位置的回溯定位(Enhanced Error Locations),在语法出错或异常抛出时能直接标出具体表达式,极大提升调试效率。
- 完善的类型注解与模式匹配:结构化模式匹配(
match-case)以及现代类型系统能够让工程代码更规范、更易维护。
场景 B:必须维护既有系统(不可马上推翻重构)
如果由于老旧商业模块、闭源 C 扩展二进制绑定导致当前代码无法立刻脱离 Python 3.7,必须遵循“严格隔离、绝不直连、最小权限”的防护原则:
- 仅通过官方历史归档获取:若必须下载,切勿使用搜索引擎前几页的第三方镜像站,只从 Python 官方 FTP/HTTPS 归档地址(
https://www.python.org/ftp/python/3.7.9/)下载源码或安装程序,并在安装前比对官方给出的 MD5/SHA256 哈希值。 - 使用容器化环境进行隔离:禁止在宿主机系统直接安装 Python 3.7 作为全局环境。应将其封装在轻量级 Docker 容器中运行,不授予 root 权限,不挂载敏感主机目录。
- 禁止直接暴露于公网:运行 Python 3.7 的容器或虚拟机绝不能直接监听公网端口,应置于反向代理(如 Nginx)以及 Web 应用防火墙(WAF)之后,仅允许可信的内网调用。
四、四步实施:从 Python 3.7 安全迁移至现代版本
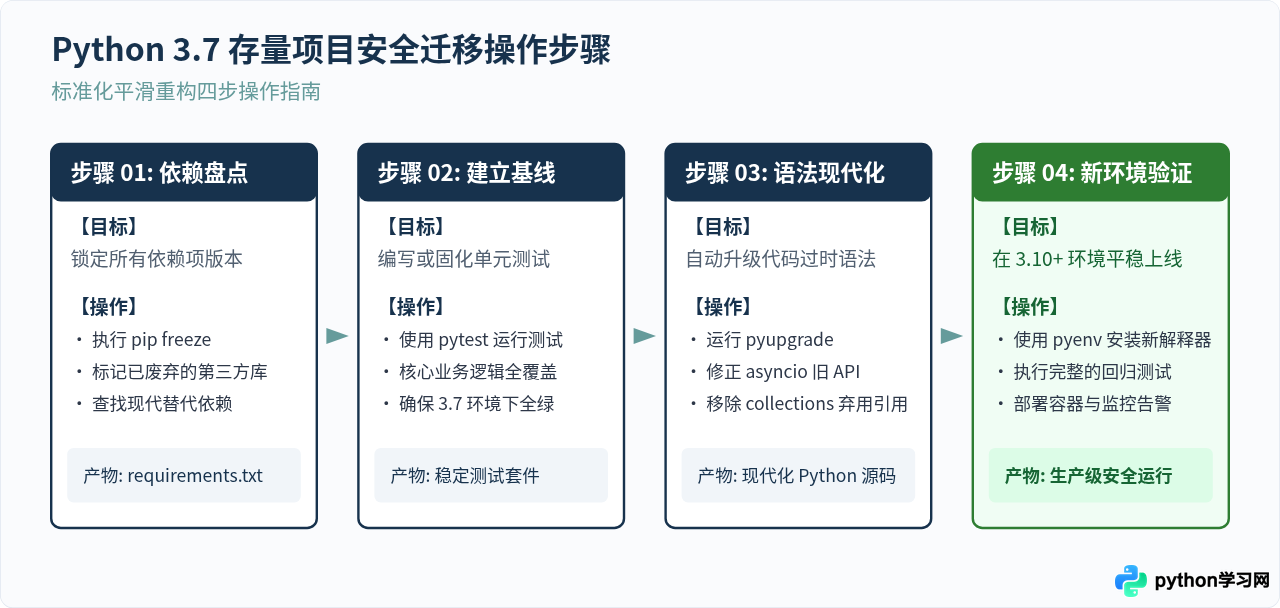
对于存量代码,最佳长效策略是制定升级迁移计划。以下是一套标准化、低风险的迁移实操流程:
步骤 1:排查老代码中的典型不兼容点
从 Python 3.7 迁移到 3.10 或 3.11,最容易触发异常的地方往往集中在少数已废弃的标准库别名与异步调用方式中:
- 标准库抽象容器别名移除:在 Python 3.7 中,可以直接写
collections.Mapping或collections.Iterable;但在 Python 3.10+ 中,这些别名已被完全移除,必须统一改从collections.abc导入:# 3.7 旧写法(在新版本中将直接抛出 AttributeError) from collections import Mapping, Iterable # 现代标准写法(兼容 3.8+) from collections.abc import Mapping, Iterable - 异步任务事件循环获取机制变更:在 3.7 时代常见的
loop = asyncio.get_event_loop()在后续版本中若没有显式初始化当前线程循环,会引发废弃警告甚至报错,推荐改用asyncio.run()管理整个生命周期。
步骤 2:使用自动化重构工具加速现代化
对于代码量较大的代码仓库,逐行人工修改非常低效。可使用开源工具 pyupgrade 自动化扫描并升级过时语法:
# 安装语法现代化工具
pip install pyupgrade

# 针对项目源码目录自动升级至 Python 3.10+ 兼容语法
pyupgrade --py310-plus $(find my_project -name "*.py")
该命令会自动将老旧的格式化字符串替换为 f-string、优化类型注解形式,并修补大量已废弃的标准库调用惯用法。
步骤 3:使用 pyenv 搭建多版本测试并行环境
为了在不污染宿主机系统环境的前提下验证迁移效果,推荐使用 pyenv 工具管理不同版本的解释器。具体操作如下:
# 1. 安装目标现代版本(以 Python 3.11.9 为例)
pyenv install 3.11.9

# 2. 为当前项目指定局部 Python 版本
cd /path/to/my_project
pyenv local 3.11.9

# 3. 创建专属虚拟环境并安装最新依赖
python -m venv .venv
source .venv/bin/activate
pip install --upgrade pip
pip install -r requirements.txt

# 4. 执行回归自动化测试
pytest tests/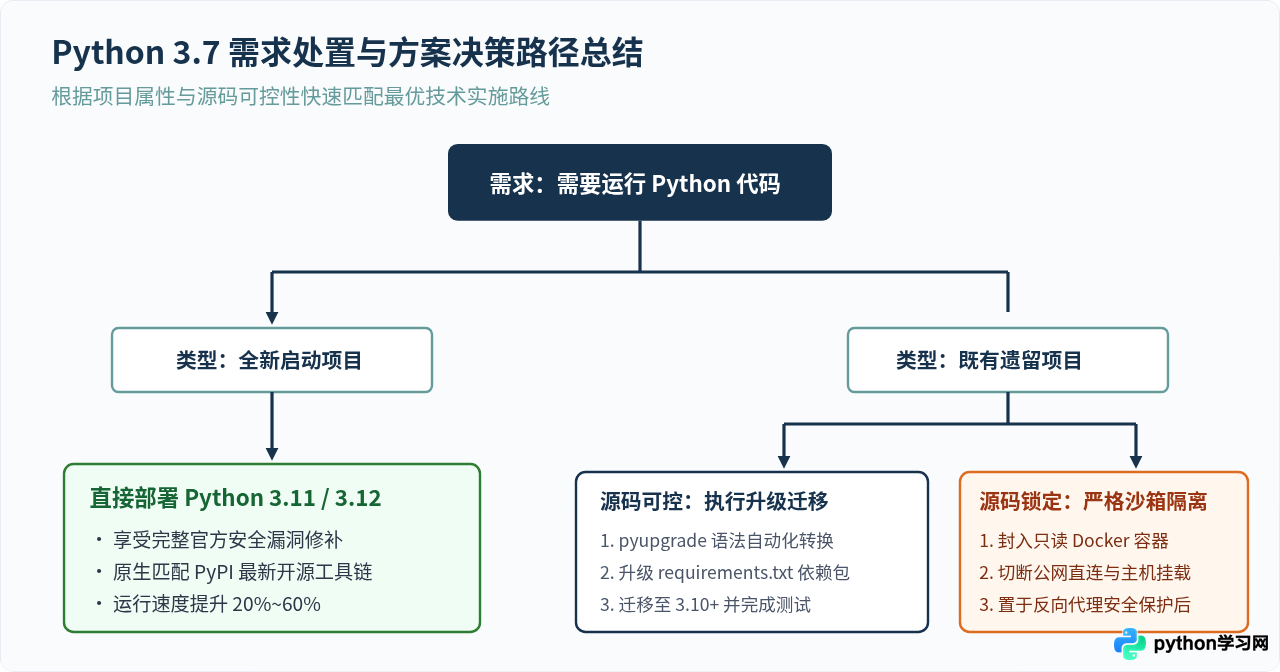
五、总结
面对“Python 3.7 已停止支持”的客观事实,最稳妥的工程决策是不再将其作为新环境的选择。它不仅失去了来自 CPython 核心团队的安全托底,还已被主流开源生态逐渐边缘化。新项目应当果断拥抱性能更优、工具链更完备的 Python 3.11 或 3.12;对于背负历史包袱的遗留业务,则应当通过自动化重构工具进行平滑迁移,或者在彻底沙箱化的隔离容器中收敛暴露面,从而确保整个系统环境的稳健与安全。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















