


Python位运算符实战:掩码操作与权限控制示例
本文详解如何在Python中利用位运算符与掩码实现轻量级权限控制系统,涵盖二进制映射、赋权、校验、撤销核心操作及生产踩坑要点。
在设计系统权限、用户角色或组件运行状态时,开发者常面临如何在紧凑存储与高效鉴权之间取得平衡的挑战。本文通过实际代码与执行示例,直接演示如何利用 Python 的位运算符(&、|、~、^)配合位掩码(Bitmask),构建一套占用空间极小、运算速度极高且逻辑自洽的权限控制机制。
一、位运算与权限掩码的核心映射原理
位掩码技术的核心思想非常朴素:利用计算机底层二进制数字的每一个“位”(Bit)来表示一种独立的状态。因为位的值只有 0(未授予/禁用)与 1(已授予/激活),所以一个由多位组成的整数就能同时表达多个相互独立的权限组合。
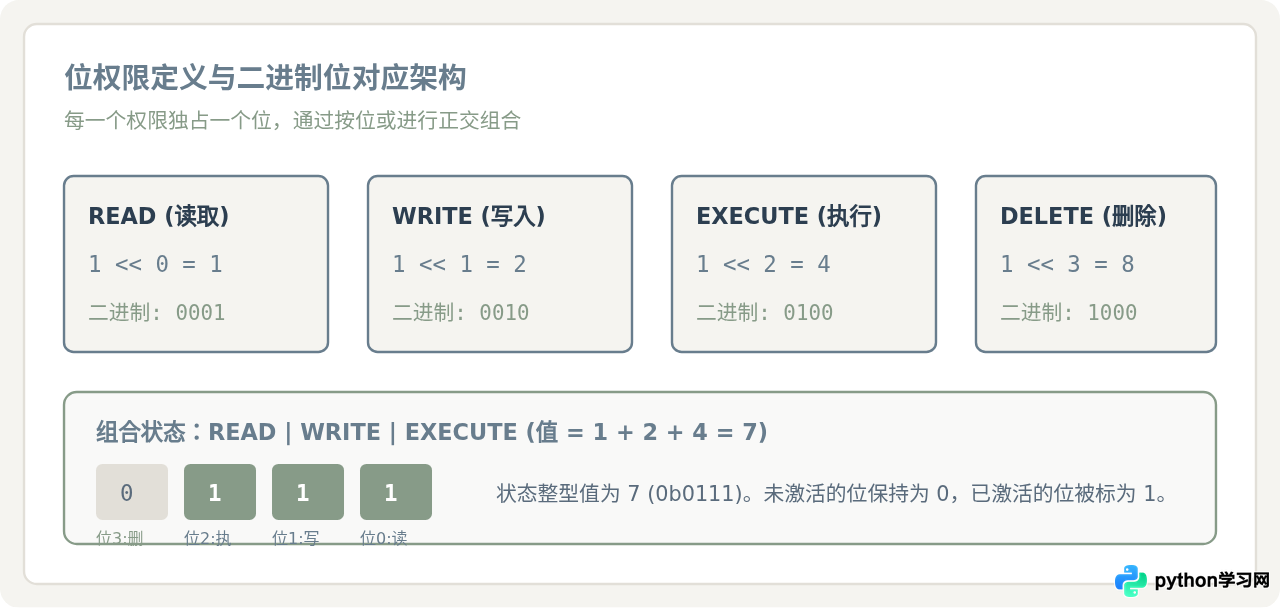
在定义权限项时,每一个权限必须独占一个二进制位,其数值必须是 2 的幂次方(即 1, 2, 4, 8, 16 ...)。在 Python 中,可以通过左移运算符 1 << n 简洁直观地生成这些常量:
- 读取权限(READ):
1 << 0=1,二进制表示为0001 - 写入权限(WRITE):
1 << 1=2,二进制表示为0010 - 执行权限(EXECUTE):
1 << 2=4,二进制表示为0100 - 删除权限(DELETE):
1 << 3=8,二进制表示为1000
二、权限掩码四大核心操作步骤
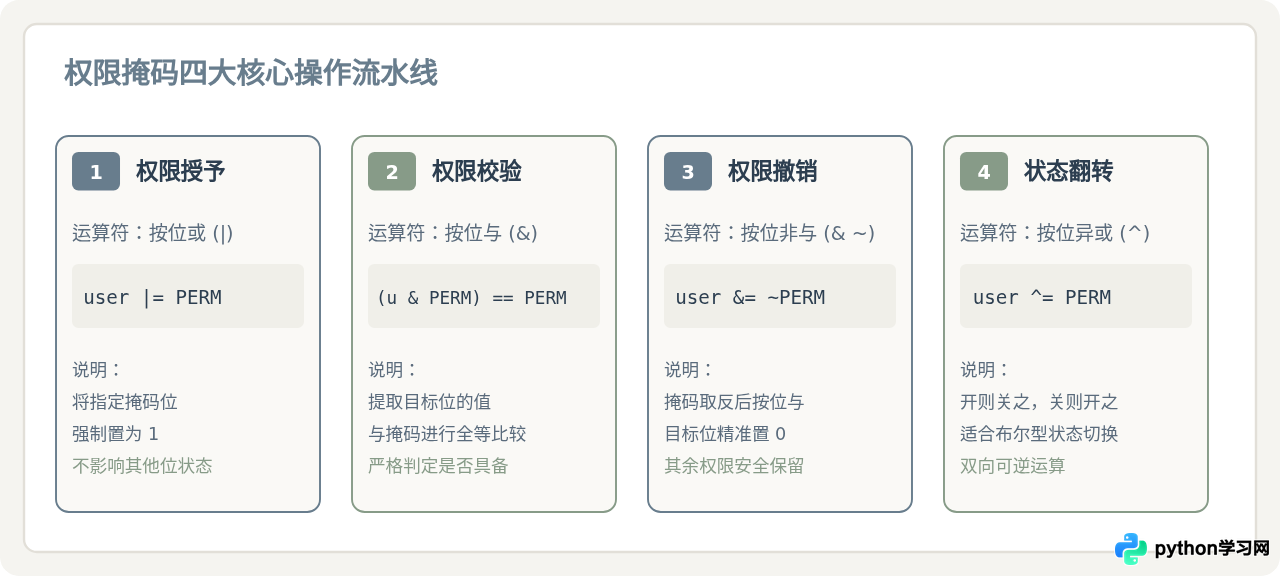
对位掩码的操作完全基于四种基本的位运算。无论是赋权、鉴权、撤销还是翻转,其背后的运算模式均遵循固定规律:
- 权限赋予(按位或
|):将用户的当前权限值与目标掩码进行按位或运算。无论对应位原本是 0 还是 1,运算后均变为 1。 - 权限校验(按位与
&):将当前权限值与目标掩码按位与。如果结果等于目标掩码,说明用户完整拥有该项权限。 - 权限撤销(按位与非
& ~):首先对目标掩码按位取反(~),使目标位变为 0 其余位为 1,再进行按位与。这样可以在不影响其他权限的前提下,精准将目标位置 0。 - 权限切换(按位异或
^):当需要对某种权限进行开/关切换时,按位异或运算会在位不同时置 1、位相同时置 0,实现一键反转。
三、两种常见做法对比:位掩码方案 vs 集合/布尔字段
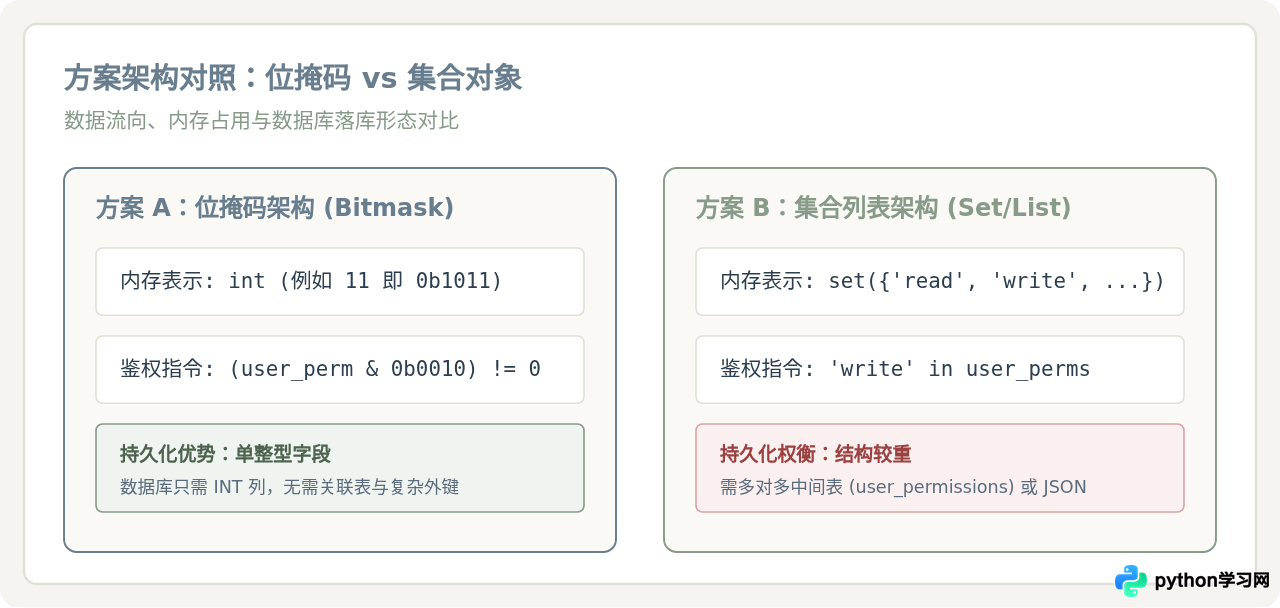
在设计系统权限时,最常见的替代方案是使用“字符串集合(set)”或“多个布尔字段(Boolean Flags)”。为了让方案选型具备明确的依据,下表在统一的场景条件下对比两者的核心差异:
| 对比维度 | 位掩码方案 (Bitmask) | 集合/列表方案 (Set / List) |
|---|---|---|
| 内存开销 | 极低。仅占用单个整型变量(4~28字节) | 较高。包含集合哈希表开销及字符串对象(数百字节) |
| 存储与传输 | 单个整型字段即可入库(TINYINT / INT)或传输 | 需要关系表关联、JSON 数组或逗号分隔长字符串 |
| 鉴权计算速度 | 纳秒级。单条 CPU 汇编位指令即可完成计算 | 微秒级。需进行哈希计算、对象遍历与哈希碰撞处理 |
| 组合查询能力 | 可在 SQL 中直接使用位运算符完成跨角色复合查询 | 需使用 IN、JOIN 或复杂 JSON 查询函数 |
| 代码直观度 | 需要封装方法或使用枚举,否则裸数值可读性较差 | 语义直观明了,可以直接阅读字符串名称 |
| 扩展性上限 | 标准整型通常支持 32 或 64 个正交权限位 | 理论上无限扩展,支持任意数量与动态增删的权限 |
四、完整实战代码:现代 Python 中的权限管理器
在生产代码中,不建议直接在业务逻辑中散落散装的整型常数,因为这会破坏代码的可读性与类型检查。推荐结合 Python 标准库的 enum.IntFlag,它既保留了原生整数位运算的高性能,又具备枚举类的自解释性与字符串格式化支持。
# permission_demo.py
from enum import IntFlag, auto

class Permission(IntFlag):
    """
    权限枚举定义:继承自 IntFlag
    使用 auto() 自动以 2 的幂递增:1, 2, 4, 8, 16...
    """
    NONE = 0
    READ = auto()       # 1 (0b0001)
    WRITE = auto()      # 2 (0b0010)
    EXECUTE = auto()    # 4 (0b0100)
    DELETE = auto()     # 8 (0b1000)

    # 预设常用角色掩码模板
    GUEST = READ
    OPERATOR = READ | EXECUTE
    EDITOR = READ | WRITE
    ADMIN = READ | WRITE | EXECUTE | DELETE

class UserPermissionManager:
    """权限管理服务封装"""
    def __init__(self, initial: Permission = Permission.NONE):
        self.permissions = initial

    def grant(self, perm: Permission) -> None:
        """授予权限(按位或)"""
        self.permissions |= perm

    def revoke(self, perm: Permission) -> None:
        """撤销权限(按位与非)"""
        self.permissions &= ~perm

    def toggle(self, perm: Permission) -> None:
        """反转权限(按位异或)"""
        self.permissions ^= perm

    def has_any(self, perm: Permission) -> bool:
        """检查是否包含指定权限中的任意一项"""
        return bool(self.permissions & perm)

    def has_all(self, perm: Permission) -> bool:
        """严格检查是否拥有指定权限的全部项"""
        return (self.permissions & perm) == perm

    def __repr__(self) -> str:
        return f"<UserPermission: {self.permissions.name} (Value: {self.permissions.value})>"

# 演示业务执行流程
if __name__ == "__main__":
    # 1. 初始化一个访客用户
    user = UserPermissionManager(Permission.GUEST)
    print("初始状态:", user)

    # 2. 赋予写入权限
    user.grant(Permission.WRITE)
    print("赋予WRITE后:", user)

    # 3. 校验权限
    can_write = user.has_all(Permission.WRITE)
    can_delete = user.has_all(Permission.DELETE)
    print(f"拥有写入权限? {can_write} | 拥有删除权限? {can_delete}")

    # 4. 批量复合权限校验(必须同时拥有读和写)
    can_read_and_write = user.has_all(Permission.READ | Permission.WRITE)
    print(f"同时拥有读和写权限? {can_read_and_write}")

    # 5. 撤销写权限
    user.revoke(Permission.WRITE)
    print("撤销WRITE后:", user)

    # 6. 翻转执行权限(当前无执行权限 -> 翻转为有)
    user.toggle(Permission.EXECUTE)
    print("翻转EXECUTE后:", user)
五、容易混淆的问题与生产避坑要点
在实际编码中,位运算符看似简单,但有几个极其隐蔽的陷阱需要特别关注:
1. 运算符优先级陷阱(务必使用圆括号)
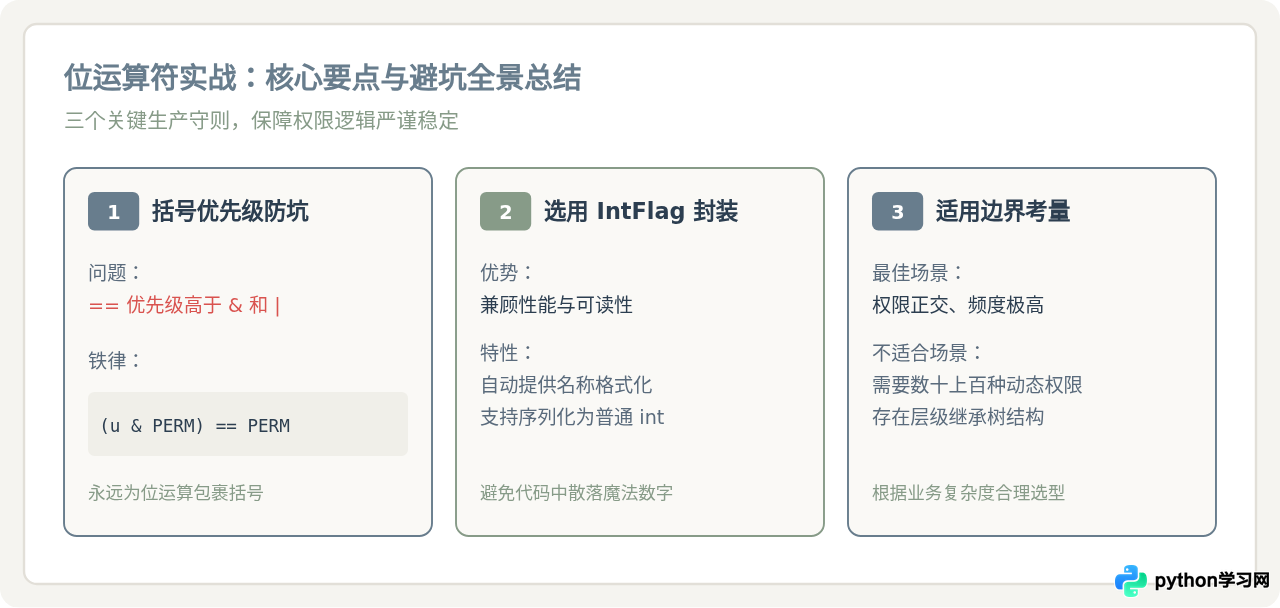
在 Python 的运算符优先级定义中,比较运算符(如 ==、!=)的优先级高于按位与(&)和按位或(|)。如果遗漏括号,表达式将被错误解析:
# 错误写法:== 优先于 & 计算,相当于 user & (READ == READ),变成 user & True,结果是 user & 1
if user & READ == READ:
    ...

# 正确写法:显式添加括号明确计算顺序
if (user & READ) == READ:
    ...
2. Python 任意精度整数的按位取反(~)机制
在 C/Java 等语言中,32 位无符号整型的取反会将高位填 1。但在 Python 中,整数是无限精度的,~x 在数学上等同于 -(x + 1)。这意味着 ~1 的结果是 -2 而不是固定长度的位序列。
user &= ~PERM 是安全的,因为负数的高位全部为 1,按位与后依然会保持高位原样不变。但如果要查看反转后的无符号二进制字符串,需要显式与全 1 掩码进行与运算截断:例如 (~PERM) & 0xFF。
六、总结
位运算符不仅是计算机底层的核心能力,在日常应用开发中也是极具价值的优化利器。通过将正交的权限项映射为二进制位权重,我们可以利用简洁明了的 |、&、~、^ 运算符,在极低内存占用与最高鉴权性能下实现精细的权限状态管理。在实际落地中,通过结合 enum.IntFlag 进行封装并严格包裹比较运算符括号,可以在享受极致硬件性能的同时,确保业务代码的可读性与健壮性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















