


Linux安装Python 3.10后ssl模块缺失怎么解决
详细讲解在Linux系统中源码编译安装Python 3.10后出现ssl模块缺失、pip无法使用TLS/SSL的根本原因及完整解决方法,包含主流现代Linux系统与CentOS 7等旧系统的具体修复步骤与验证方案。
pip 安装第三方包时,常会遇到 ModuleNotFoundError: No module named '_ssl' 或 pip is configured with locations that require TLS/SSL, however the ssl module in Python is not available. 的报错。解决该问题的核心路径是:补全系统 OpenSSL 开发依赖(确保版本不低于 1.1.1),并通过指定 --with-openssl 路径重新配置与编译 Python 3.10。下面将拆解原因机理,并分别针对现代 Linux 发行版与 CentOS 7 等老旧系统提供具体的修复步骤与验证方法。
一、问题现象与技术成因分析
在 Linux 终端中,当 Python 3.10 缺少 ssl 支撑时,典型的报错主要出现在两处场景:
- 直接在交互式命令行导入时报错:
python3.10 -c "import ssl"抛出ModuleNotFoundError: No module named '_ssl'。 - 运行包管理工具时报错:
pip3.10 install <package>提示WARNING: pip is configured with locations that require TLS/SSL, however the ssl module in Python is not available.且无法从 PyPI 下载任何依赖。
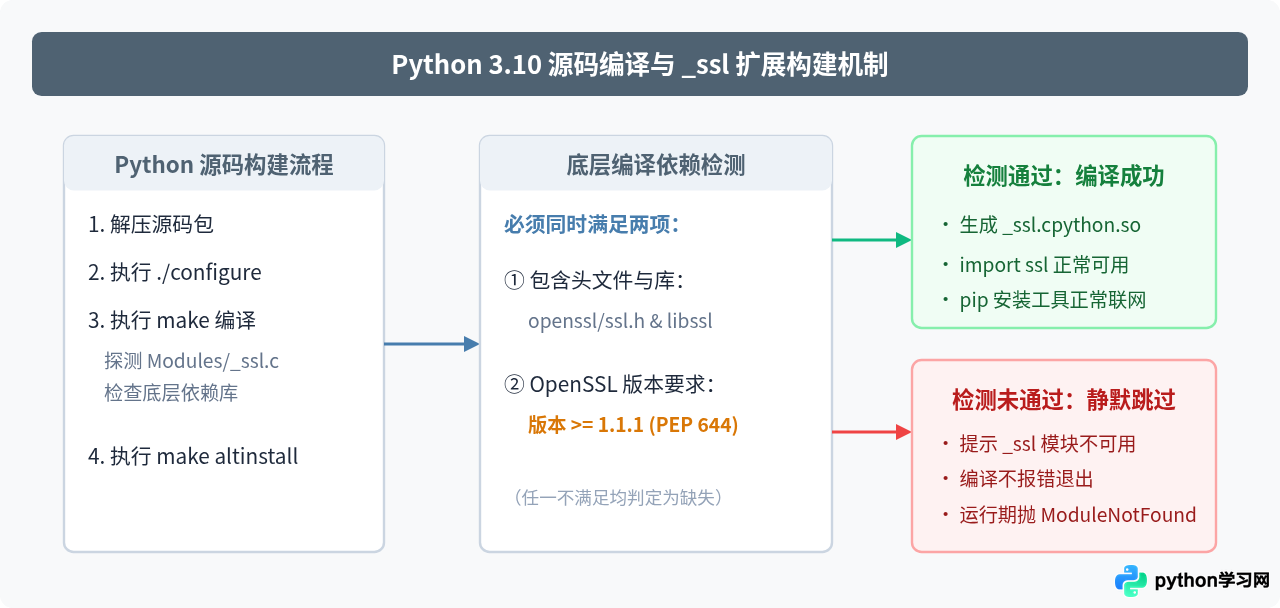
许多用户感到困惑的是:既然缺少了 ssl 模块,为什么在执行 ./configure 与 make && make install 时没有任何中断报错,甚至提示成功安装?
这是因为 Python 的源码构建系统对部分底层 C 扩展模块采用了“尽力构建(Optional Extension)”机制。当构建脚本检测到当前操作系统未安装 OpenSSL 开发头文件或相关动态库版本不匹配时,它不会中断整个 Python 解释器的编译,而是将 _ssl 标记为“不可用模块”并静默跳过编译。直到用户实际在代码中调用 import ssl 时,解释器才会由于找不到对应的二进制动态共享库(_ssl.cpython-310-*.so)而报错。
二、关键转折:PEP 644 与 OpenSSL 1.1.1 硬性门槛
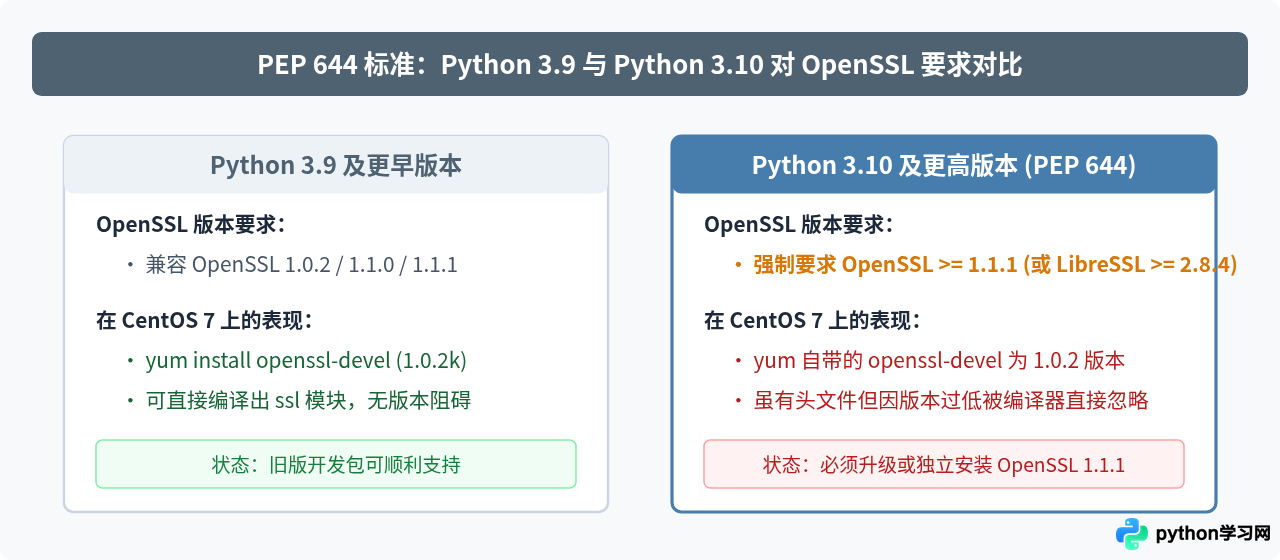
在 Python 3.9 及更早版本中,Python 支持与 OpenSSL 1.0.2 系列甚至更早的兼容库进行链接。然而从 Python 3.10 开始,官方正式引入了 PEP 644(Require OpenSSL 1.1.1 or newer) 标准:
- Python 3.10 的 C 扩展代码全面移除了对旧版 OpenSSL API 的兼容分支,必须要求底层 OpenSSL 版本大于或等于 1.1.1(或者 LibreSSL >= 2.8.4)。
- 这意味着在 CentOS 7 或 RHEL 7 这类长期支持的旧发行版中,即便系统管理员通过
yum install openssl-devel安装了开发包,其版本也仅为1.0.2k。Python 3.10 的配置脚本检测到该版本后,会明确认定其不满足 PEP 644 要求并直接放弃编译_ssl。
三、通用排查与解决流程
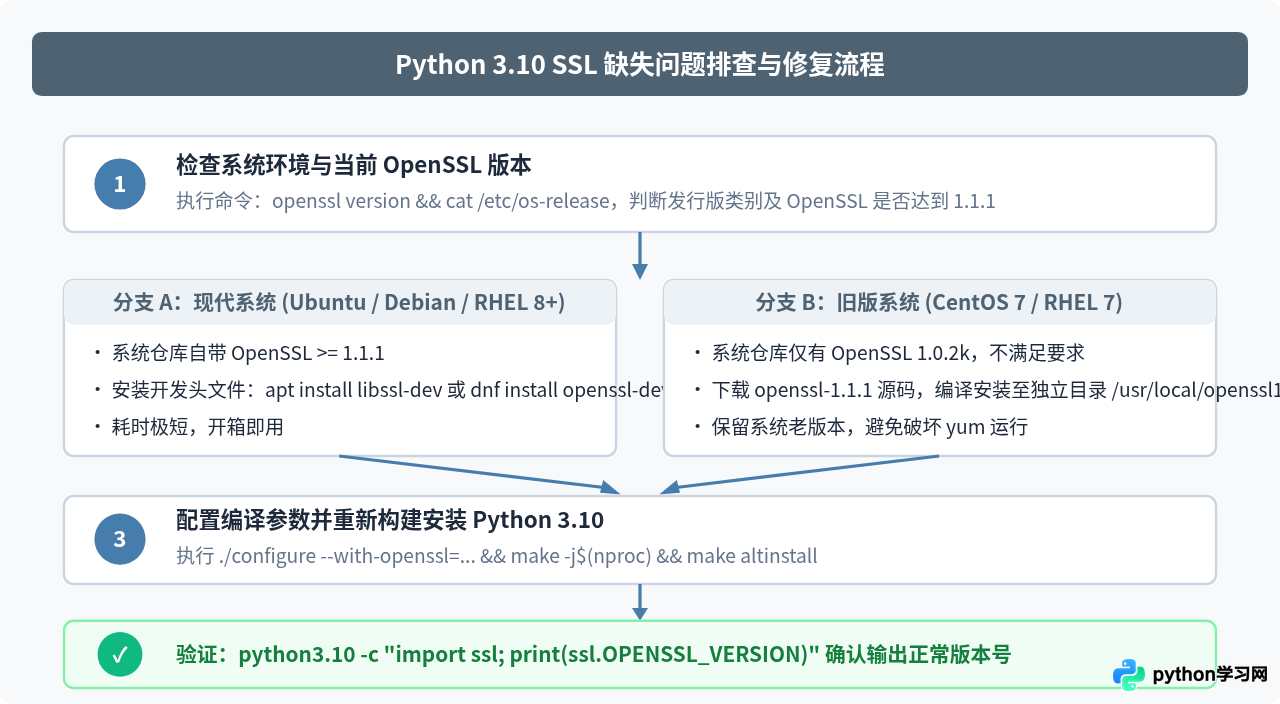
在开始着手修复前,第一步是排查当前 Linux 发行版环境以及已安装的 OpenSSL 版本。可以执行以下两条命令进行检查:
openssl version
cat /etc/os-release
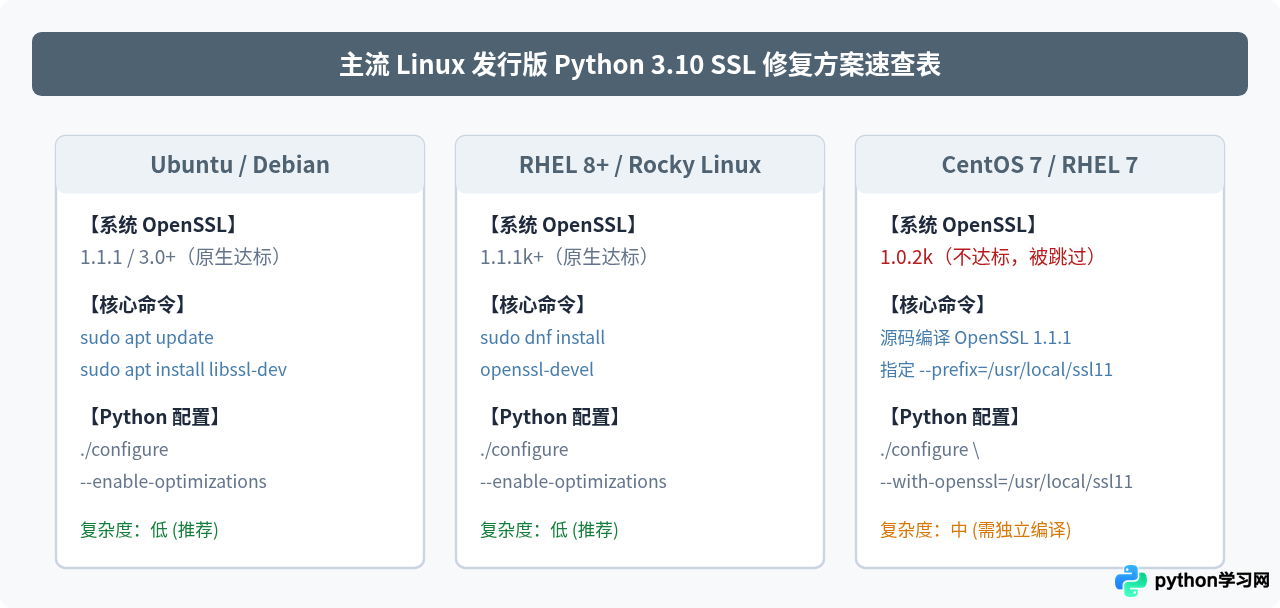
根据输出结果,排查与修复流程分为两个明确的分支:
四、现代 Linux 系统解决方案(Ubuntu / Debian / CentOS 8+ / Rocky Linux)
在较新的 Linux 系统中,官方软件源自带的 OpenSSL 本身已经达到 1.1.1 或 3.0+ 标准,出现 ssl 模块缺失单纯是因为编译 Python 前未安装对应的开发头文件包(development headers)。
1. Ubuntu 与 Debian 系列
通过 APT 包管理器安装 libssl-dev 以及常规编译支持组件:
# 1. 更新软件源并安装 OpenSSL 开发包
sudo apt update
sudo apt install -y build-essential zlib1g-dev libncurses5-dev libgdbm-dev \
    libnss3-dev libssl-dev libreadline-dev libffi-dev libsqlite3-dev wget

# 2. 进入先前解压的 Python 3.10 源码目录
cd /path/to/Python-3.10.x

# 3. 清理先前的编译残留缓存
make clean

# 4. 重新执行配置并开启性能优化
./configure --enable-optimizations

# 5. 多核并行编译并使用 altinstall 避免覆盖系统默认 python
make -j$(nproc)
sudo make altinstall
2. CentOS 8、Rocky Linux 8/9、AlmaLinux、RHEL 8+
在 RedHat 8+ 系系统中,系统仓库自带 OpenSSL 1.1.1,只需通过 DNF 安装 openssl-devel:
# 1. 安装开发包
sudo dnf install -y gcc make zlib-devel bzip2-devel openssl-devel \
    ncurses-devel sqlite-devel readline-devel tk-devel gdbm-devel libffi-devel

# 2. 清理并重新构建 Python 3.10
cd /path/to/Python-3.10.x
make clean
./configure --enable-optimizations
make -j$(nproc)
sudo make altinstall
五、旧版 Linux 专用解决方案(以 CentOS 7 为例)
rpm 强行升级替换 CentOS 7 自带的系统 OpenSSL,否则会导致 yum、ssh 等依赖系统库的核心工具崩溃!正确安全的做法是在独立目录(如 /usr/local/openssl11)单独编译安装一套 OpenSSL 1.1.1,供 Python 3.10 专享。
步骤 1:下载并源码编译 OpenSSL 1.1.1
以 OpenSSL 1.1.1w(LTS 版本)为例,在终端中执行以下命令进行编译与安装:
# 安装基础编译工具
sudo yum install -y gcc make wget perl

# 下载 OpenSSL 1.1.1 源码包
cd /usr/local/src
sudo wget https://www.openssl.org/source/openssl-1.1.1w.tar.gz --no-check-certificate
sudo tar -zxvf openssl-1.1.1w.tar.gz
cd openssl-1.1.1w

# 配置安装路径到独立目录 /usr/local/openssl11
sudo ./config --prefix=/usr/local/openssl11 --openssldir=/usr/local/openssl11 shared zlib

# 编译并安装
sudo make -j$(nproc)
sudo make install
步骤 2:配置动态链接库路径
将新生成的 OpenSSL 共享库路径写入系统的动态链接器配置中,并刷新缓存:
# 写入配置文件
echo "/usr/local/openssl11/lib" | sudo tee /etc/ld.so.conf.d/openssl11.conf

# 刷新动态链接库缓存
sudo ldconfig -v | grep ssl
步骤 3:指定路径重新编译 Python 3.10
进入 Python 3.10 源码解压目录,在 ./configure 中显式传入 --with-openssl 与 --with-openssl-rpath 参数:
cd /path/to/Python-3.10.x

# 务必清理上次不完整的构建缓存
make distclean

# 配置:指明 OpenSSL 1.1.1 的安装前缀
./configure --enable-optimizations \
    --with-openssl=/usr/local/openssl11 \
    --with-openssl-rpath=auto

# 编译并安装
make -j$(nproc)
sudo make altinstall
在编译过程中,注意观察命令行末尾输出的扩展模块状态提示。如果配置正确,输出中将不再出现 _ssl 处于不可用模块列表中的提示。
六、结果验证与常见陷阱排查
1. 验证命令
安装完成后,直接在终端执行 Python 内联命令,打印内置 ssl 模块及其链接的 OpenSSL 版本信息:
python3.10 -c "import ssl; print('SSL Module OK, OpenSSL Version:', ssl.OPENSSL_VERSION)"如果控制台成功输出如下信息,则表明底层 C 扩展模块已成功加载:
SSL Module OK, OpenSSL Version: OpenSSL 1.1.1w 11 Sep 2023紧接着测试 pip3.10 的网络连接能力,例如升级 pip 本身:
python3.10 -m pip install --upgrade pip如果能够正常建立 TLS 连接并下载依赖包,说明问题已彻底解决。
2. 常见问题排查与注意事项
- 排查 1:重新编译后仍报相同的 ModuleNotFoundError
最常见的原因是没有在源码根目录执行make clean或make distclean。Python 的setup.py与 Makefile 会复用上一次编译时生成的中间对象文件(.o)与配置缓存文件config.cache,导致即便系统补全了依赖,编译系统依旧沿用未启用 ssl 的旧标记。重新配置前务必清理缓存。 - 排查 2:运行时报错
libssl.so.1.1: cannot open shared object file: No such file or directory
此错误表明_ssl.so编译成功,但在运行时系统的动态链接器未能找到/usr/local/openssl11/lib/libssl.so.1.1。解决方案是确保/etc/ld.so.conf.d/openssl11.conf包含该目录并重新执行了sudo ldconfig;或者在 configure 时使用--with-openssl-rpath=/usr/local/openssl11/lib将运行时链接路径直接写入二进制文件。 - 排查 3:为什么使用
make altinstall而不是make install?
在任何 Linux 系统中,尤其是 CentOS/RHEL 等系统管理依赖特定 Python 版本(如系统自带的 Python 2.7 或 3.6)的环境中,make install会直接覆盖系统默认的/usr/bin/python3软链接,导致系统管理程序无法正常工作。使用make altinstall可以仅创建python3.10二进制文件,保持多版本共存与系统的稳定性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















