


C语言指针深度解析:为何必须使用指针来传递地址

C语言初学者常困惑于指针的复杂概念。本文抛开抽象定义,从“为什么需要指针”这一核心问题出发,通过一个典型的变量交换案例,深入剖析函数参数传递中的“值传递”机制缺陷及局部变量的内存生命周期。结合代码执行过程与单步调试的内存快照,揭示指针如何通过传递地址别名解决跨函数修改变量的难题,并警示其在数据安全上的潜在风险。
问题的引出:函数为何不能修改主程序的变量?
在编程初期,我们习惯编写简单的逻辑,例如在主程序中交换两个变量 x 和 y 的值。为了保持主程序 main 函数的整洁,通常会尝试将这些逻辑封装到独立的子函数中。
首先看未封装前的正常交换逻辑:
void main( void )
{
    u8 x = 10, y = 20;
    u8 temp;

    // 硬件初始化省略...

    while( 1 )
    {
        // 打印初始值
        printf( "x = %d,y = %d\r\n", x, y );

        // 通过临时变量交换
        temp = x;
        x = y;
        y = temp;

        printf( "---> x = %d,y = %d \r\n", x, y );
        delay_ms( 200 );
    }
}
在 STM8 等单片机环境中,这种直接在主循环内操作的写法能完美生效,变量值按预期发生互换。
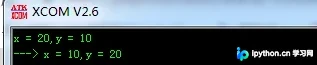
然而,为了代码规范性,程序员通常希望将功能模块化,于是尝试将交换逻辑移至外部函数 swap 中:
void swap( u8 x, u8 y )
{
    u8 temp;
    temp = x;
    x = y;
    y = temp;
}
并在主函数中调用:
sawp( x, y ); // 注意:此处原文拼写错误为 sawp,实际应为 swap
运行结果显示,尽管函数内部完成了赋值,但主函数中的 x 和 y 并未发生任何改变。
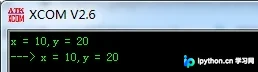
深入诊断:值传递与局部变量的内存秘密
为了解开疑惑,我们需要进入交换函数内部观察,并将形参名改为 m 和 n 以区分:
void swap( u8 m, u8 n )
{
    u8 temp;

    printf( "in: x = %d,y = %d\r\n", m, n );
    temp = m;
    m = n;
    n = temp;

    printf( "in: ---> x = %d,y = %d \r\n", m, n );
}
再次运行并打印结果:
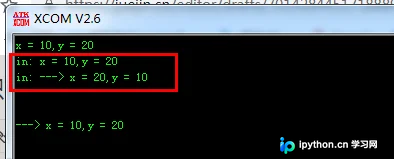
这里出现了一个矛盾现象:函数内部的值确实交换了,但退出函数后,外部值却复原了。
第1步:观察主函数内存分布
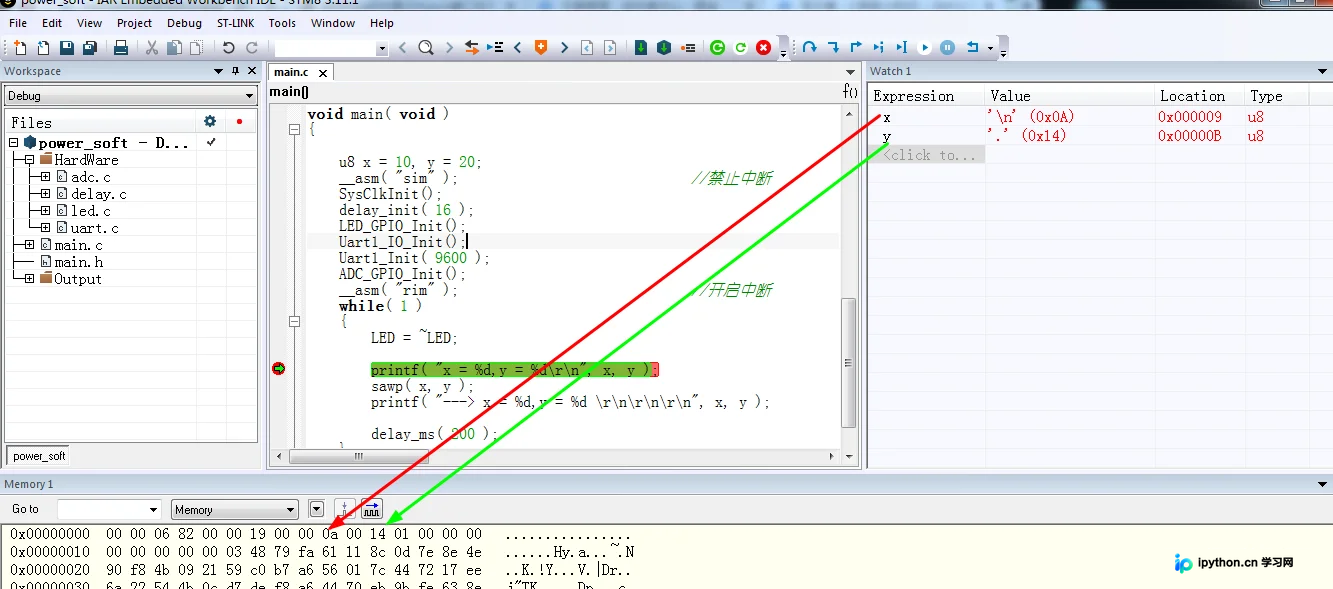
通过单步调试工具查看内存状态,可以看到在主函数执行初期:
- 变量
x(值为 10/0x0A)存储在内存地址0x000009。 - 变量
y(值为 20/0x14)存储在内存地址0x00000B。
第2步:进入子函数后的内存快照
当程序进入 swap 函数时,系统为局部变量 m 和 n 分配了新的存储空间:
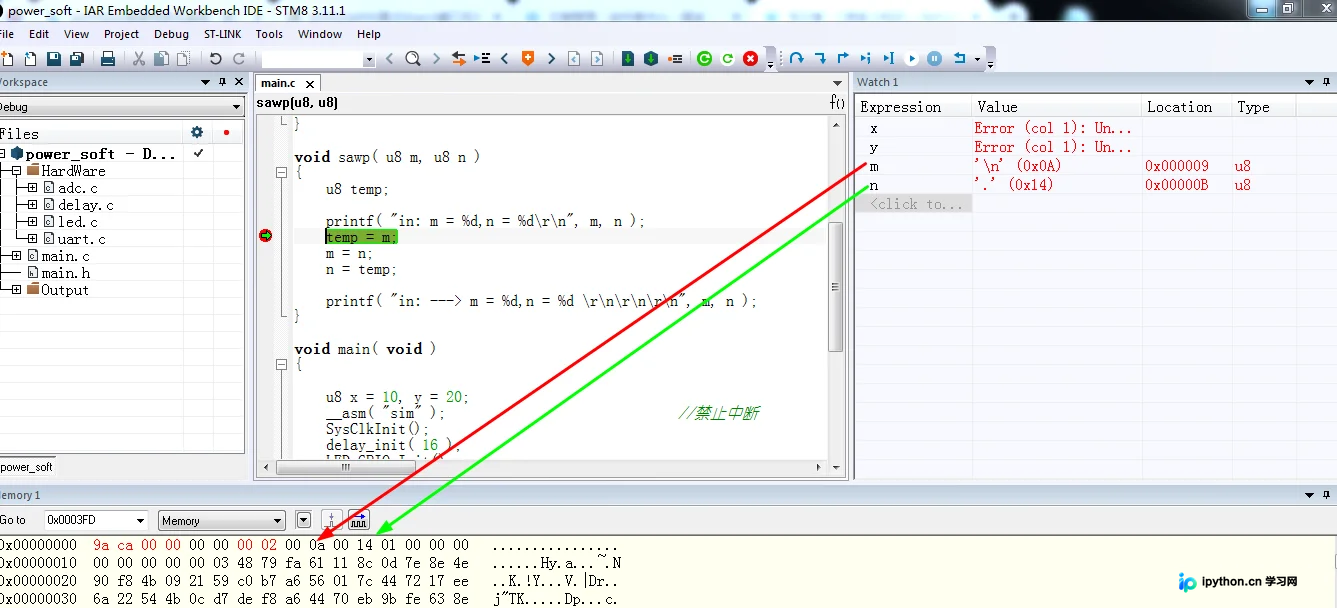
此时 m 和 n 只是拿到了 x 和 y 值的副本。当我们执行交换操作后:
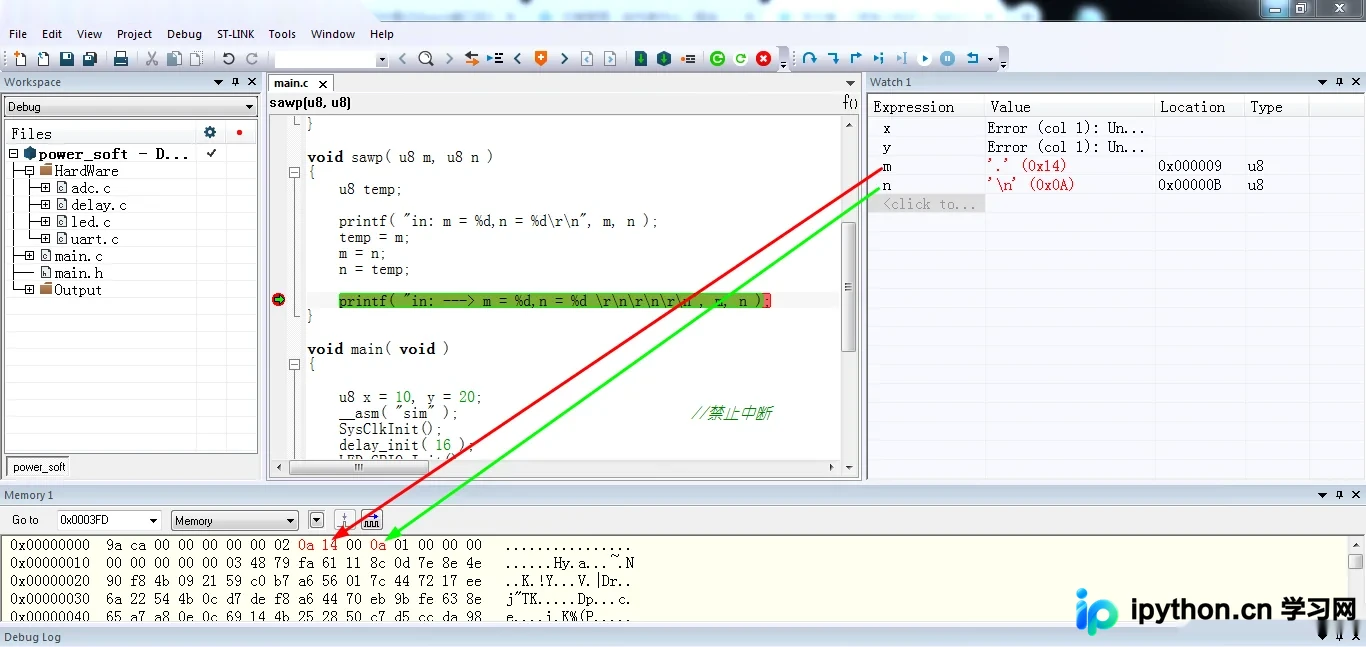
可以观察到,m 和 n 所在的内存地址值确实发生了互换。但当程序准备离开 swap 函数返回 main 时:
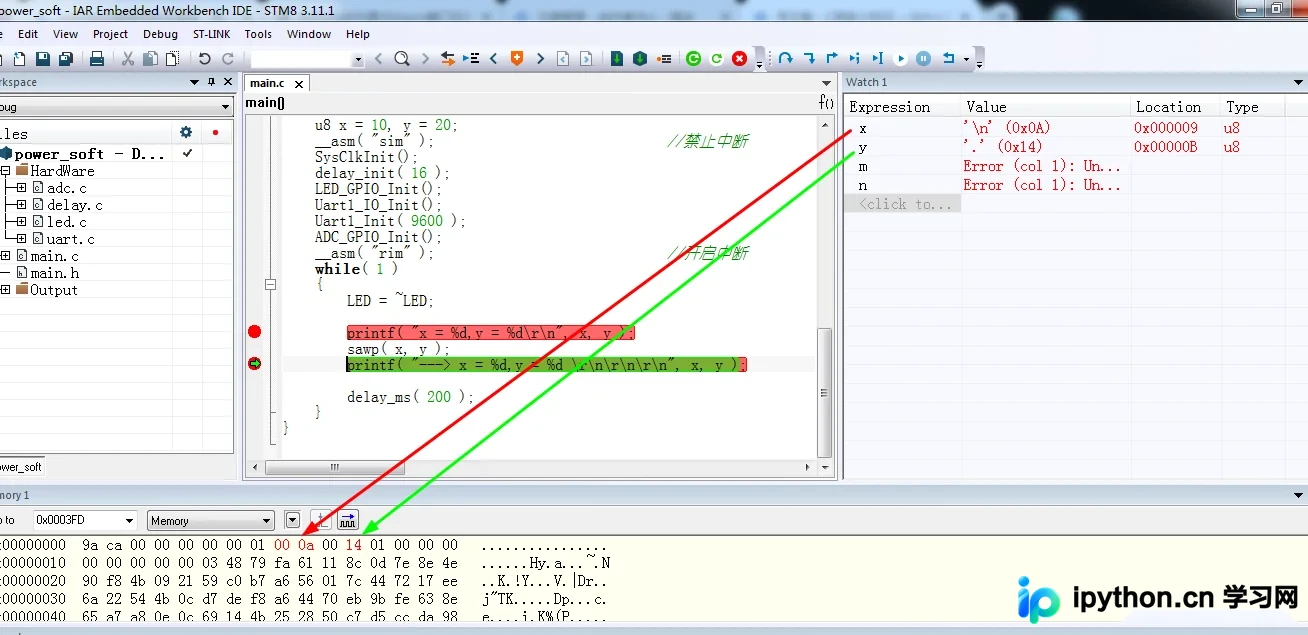
原本被交换的值竟然“消失”了,重新变回了原来的状态。
核心原理:堆栈管理与变量生命周期
这一现象揭示了 C 语言中局部变量的核心机制:
- 动态分配:局部变量没有固定的物理地址归属。每次函数调用,系统都会在“堆栈(Stack)”中临时申请一块空间给该函数的局部变量。
- 作用域隔离:当进入函数时,系统可能复用之前释放的内存块;当退出函数时,这些临时的存储空间会被标记为“已释放”,其中的数据虽然还在物理内存中,但在逻辑上已被丢弃。
- 返回值恢复**:父函数(如
main)在等待子函数返回时,其自身的局部变量值一直安全地保留在堆栈帧中。子函数的结束不会意外覆盖父函数正在使用的内存区域。
这就像超市储物柜:你存入物品(初始化变量),取走物品(函数结束)。虽然隔了一段时间后,系统可能再次把“3号柜子”分给你,但你第一次存的东西已经不在那里了。
既然普通的参数传递(传递的是数据的副本)无法修改原值,且全局变量会永久占用资源,那么唯一高效的方式就是传递地址(即使用指针)。
解决方案:指针如何打破壁垒
第3步:使用指针重构交换函数
指针的本质是存储内存地址的特殊变量。通过传递变量的地址,我们可以让子函数直接操作原始内存位置,而不是副本。
// 参数类型为指针
void swap( u8 *m, u8 *n )
{
    u8 temp;
    temp = *m; // 读取 m 指向地址的值
    *m = *n;   // 将 n 指向地址的值写入 m 指向的地址
    *n = temp;
}
在主函数调用时,需要使用取地址符 &:
sawp( &x, &y ); // 将 x 和 y 的地址传递给指针 m 和 n
运行结果验证,x 和 y 成功完成交换:
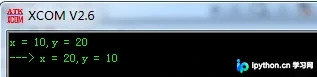
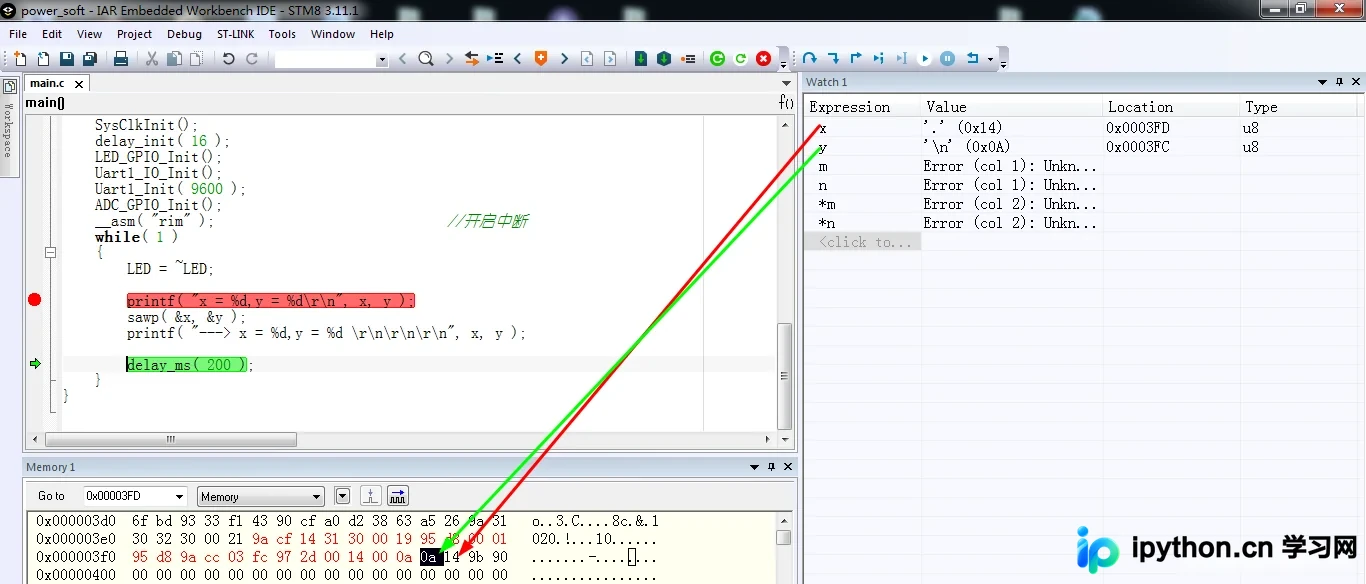
第4步:解析指针的操作细节
如果在指针函数内部打印地址本身(不解除引用):
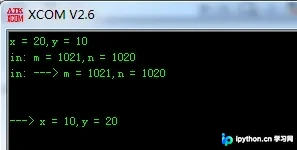
我们会发现,输出的数值(如 1021, 1020)实际上是十六进制地址的低八位表示(0x03FD, 0x03FC)。配合调试窗口查看内存布局:
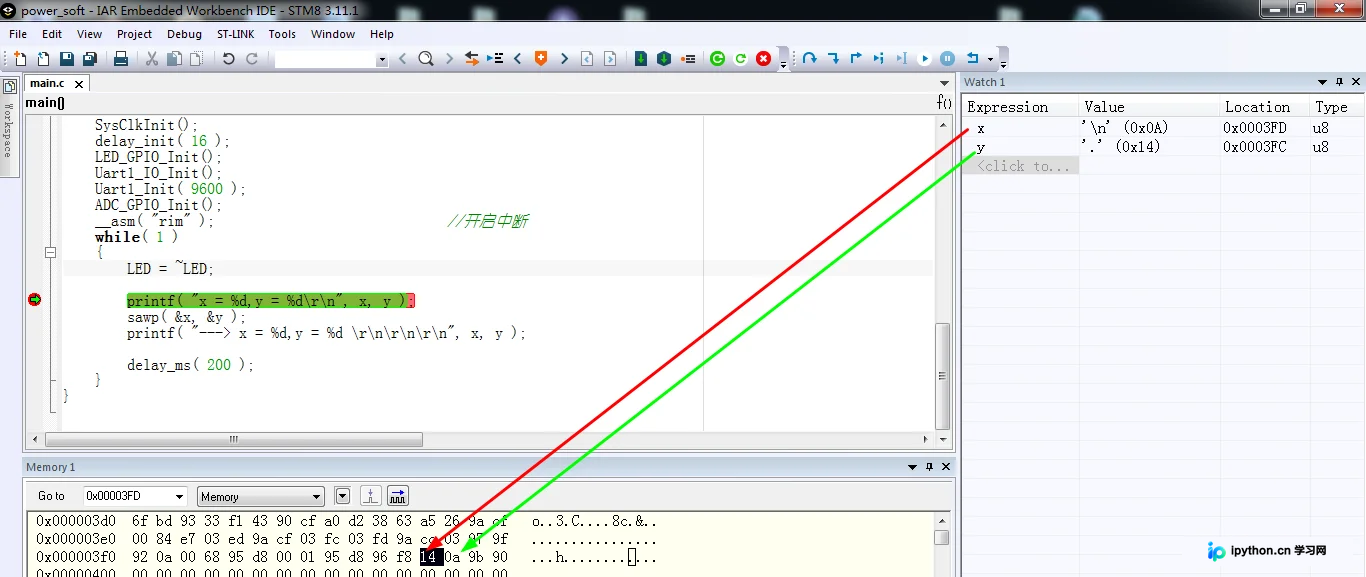
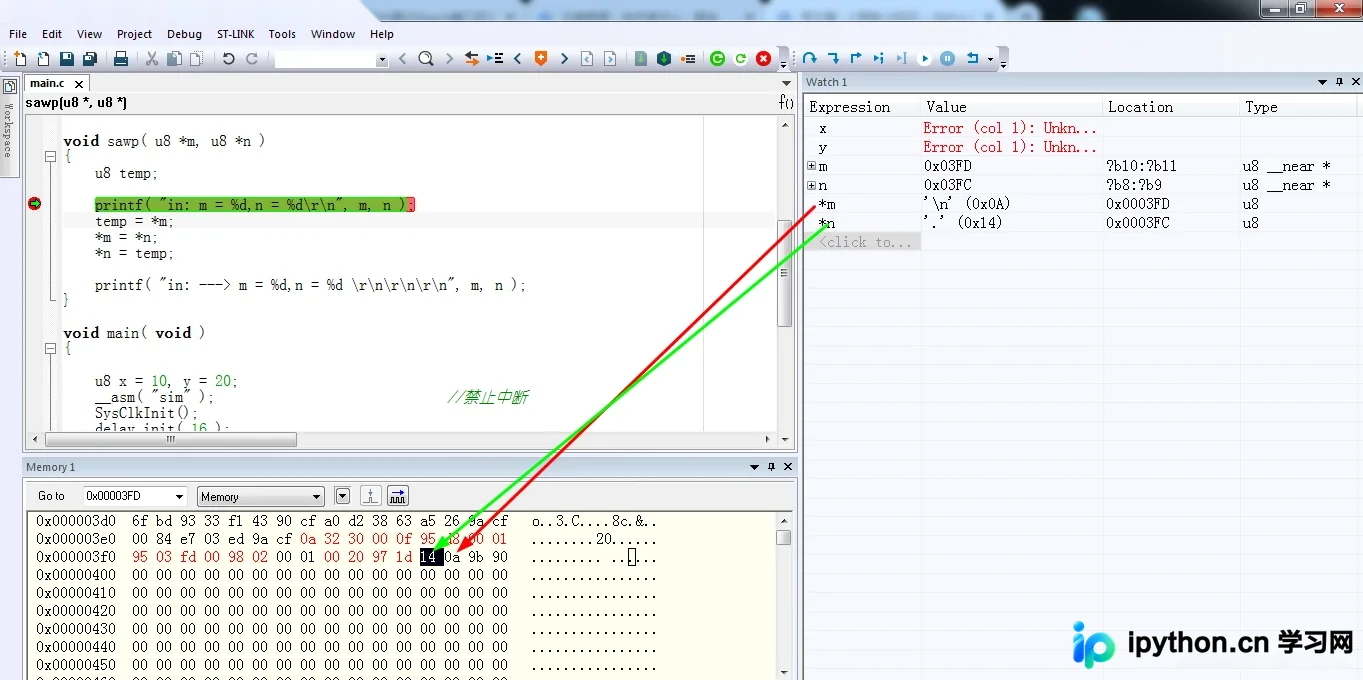
此时:
- m 的值等于 x 的地址。
- *m 的值等于 x 的内容(10)。
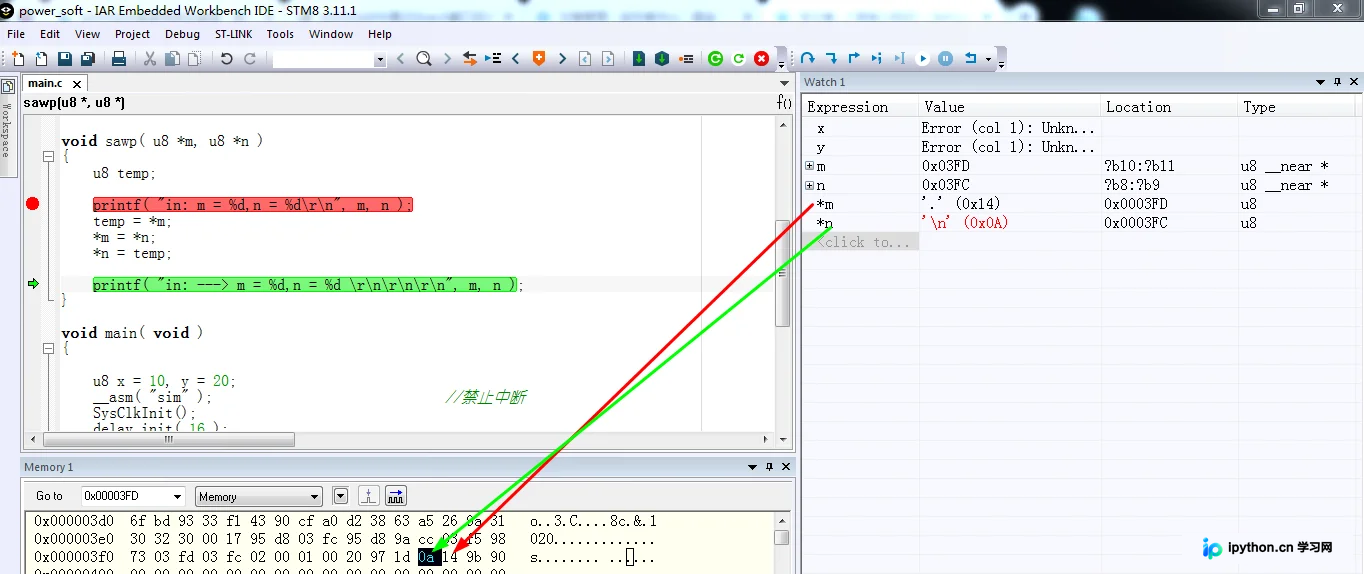
总结:指针是直接的内存钥匙
通过对内存路径的追踪,我们可以清晰地区分两种传参方式:
- 值传递(
void f(u8 a)):相当于拷贝了一份文件发给对方,对方怎么改都不会影响你的原件。 - 指针传递(
void f(u8 *a)):相当于把存放文件的保险箱给了对方。对方只要拿到钥匙(地址),就能打开保险箱直接操作里面的数据。
在使用指针时,需注意其危险性:如果外部函数接收到关键数据的指针,它便拥有了修改底层内存的权限。因此,在非必要的情况下应谨慎使用指针,或在设计时做好边界检查,以防非法修改导致程序崩溃。
以上就是关于C语言为什么要使用指针的深度解析,更多关于C语言基础与内存管理的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















