


C语言动态内存管理:malloc、calloc与realloc详解

C语言通过栈上数组只能处理定长数据,面对大数据或变长场景需使用堆上的动态内存管理。本文详解 malloc、calloc、realloc 三大函数的用法及区别。重点剖析 calloc 的初始化机制、realloc 的空间调整原理,并通过经典代码案例讲解如何正确释放内存以避免野指针和内存泄漏。
动态内存管理的必要性
我们在编写 C 语言程序时,最常接触的内存开辟方式是定义数组(如 int arr[10])。这种方式在栈(Stack)上开辟空间,具有速度快但容量受限的特点。对于以下几种情况,静态开辟往往无法满足需求:
- 空间需求巨大:栈空间通常较小,一旦需要开辟大量连续内存(例如几 GB 的缓冲区),静态声明会导致栈溢出,而堆(Heap)空间则更为宽敞。
- 数据规模不确定:如果程序运行期间需要处理的数据长度是可变的(例如读取文件大小不一的网络包),预先设定固定大小的数组容易造成极大的资源浪费或导致缓冲区溢出。此时,根据实际需要按需开辟空间是最优解。
为了解决上述问题,C 语言提供了在“堆”上进行动态内存管理的函数体系。
核心函数:malloc 与 free
第1步:理解申请与释放接口
动态内存管理主要依赖两个标准库函数,必须包含头文件 <stdlib.h>:
- 申请内存
malloc:
该函数在堆上请求分配void* malloc(size_t size);size字节的连续空间。若成功,返回指向该空间起始地址的void*指针;若失败(如内存不足),则返回 NULL。 - 释放内存
free:
用于回收由void free(void* ptr);malloc分配的内存。传入的是当初申请的起始地址。
第2步:正确的使用模式
在使用动态内存时,遵循以下安全规范可以有效规避 bug:
int main() {
	// 1. 检查返回值,防止内存分配失败导致崩溃
	int* p = (int*)malloc(10 * sizeof(int));
	if (NULL == p) {
		return 1;
	}

	// 2. 正常使用内存...
	for(int i=0; i<10; i++) {
		p[i] = i + 1;
	}

	// 3. 使用后及时释放,防止内存泄漏
	free(p);
	return 0;
}
需要注意的关键点:
- 谁申请,谁释放:堆内存不会自动回收。若不手动调用
free,会造成内存泄漏,长期运行将耗尽系统内存。 free的本质:很多人误以为free会把内存清零或销毁指针。实际上,free(ptr)只是切断了堆管理器与该段空间的关联。操作系统利用该块内存开头的元数据(保存了用户申请的大小等信息)来识别需要释放多少字节。执行完free后,指针仍然指向原来的地址(变成了悬空指针/野指针),如果不置空后续访问就是未定义行为,务必养成p = NULL;的习惯。- 整体性原则:不能只释放部分内存(如
free(p+4)是非法的)。堆空间必须作为一个整体申请,作为整体释放,且必须由最初的起始地址传入free。
辅助函数:calloc
如果除了申请空间,还希望把刚刚分配的内存中的值全部初始化为 0,应该使用 calloc:
void* calloc(size_t num, size_t size);
num 表示元素个数,size 表示每个元素的字节数。其内部逻辑等价于申请 num * size 并清零。
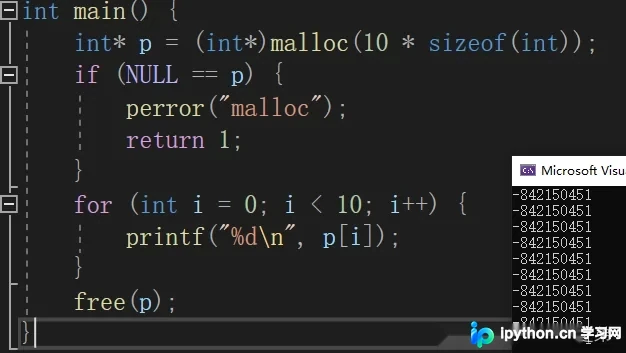
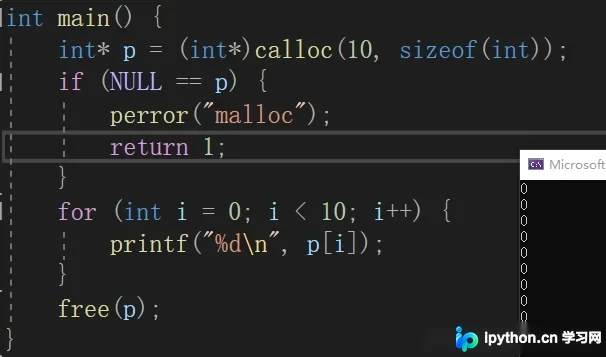
由于需要进行全零填充操作,calloc 的效率略低于 malloc。因此,若不需要初始为零,优先选用效率更高的 malloc。
灵活调整:realloc
在实际开发中,初期预估可能不够准确,随着数据增多,可能需要扩大内存,或者因数据减少需要缩小以节省资源。realloc 函数实现了内存的动态扩展与收缩:
void* realloc(void* ptr, size_t new_size);
该函数接收原指针和新大小,返回新分配的起始地址。
第3步:理解 realloc 的两种底层实现策略
当对已分配的指针调用 realloc 时,可能存在以下两种情况:
- 原有空间后方仍有足够空闲空间
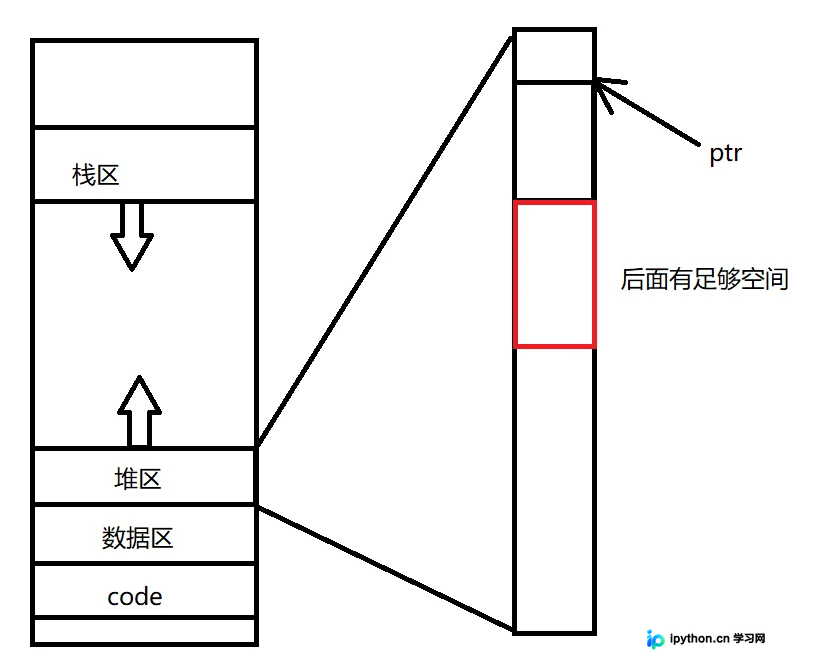
在这种情况下,堆管理器直接将原有空间向后顺延扩容,返回的地址与原指针一致(即 ptr == new_ptr),数据保持不变。
- 原有空间后方没有足够的空闲空间
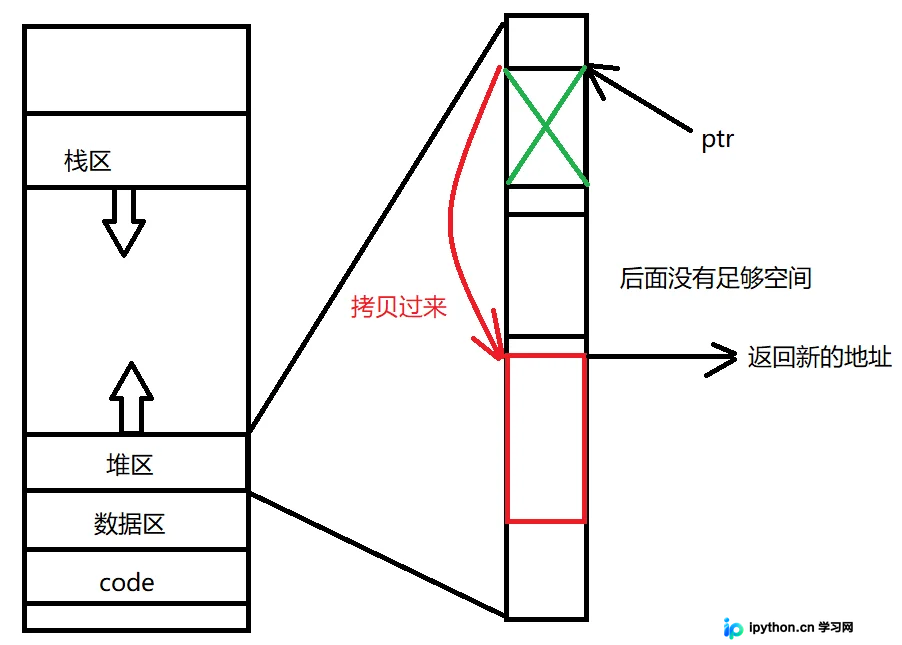
此时,系统必须在堆的其他区域寻找一块能满足 new_size 的新空间。系统会:
- 复制原有数据到新空间。
- 释放旧空间。
- 返回新的地址。
风险提示:因为存在地址变更的可能,如果直接这样写是极其危险的:
realloc(p, newSize);p 未被更新,不仅丢失了新地址造成内存泄漏,旧的 p 还被系统回收成了野指针。必须始终用返回值覆盖原指针:int* ptr = (int*)realloc(p, newSize); if(ptr != NULL) { p = ptr; } else { /* 处理分配失败 */ }经典排错:GetMemory 引发的崩溃
在学习动态内存时,一个极其经典的面试与笔试题如下:
void GetMemory(char* p)
{
    // 错误示范
    p = (char*)malloc(100);
}

int main()
{
    char* str = NULL;
    GetMemory(str);
    strcpy(str, "hello world"); // 崩溃点:str 仍然是 NULL!
    printf(str);
}问题分析:
- 参数传递是按值传递。进入函数时,
p拿到了str的一份临时拷贝。 malloc分配了 100 字节,让局部变量p指向它。但这改变了拷贝,并未影响外部的str,str依旧是NULL。- 函数结束,栈帧销毁,
p被释放。此时那段堆内存因为没有任何指针指向它,变成了无法找回的内存泄漏。 - 回到主函数,尝试向
NULL写入字符串,触发空指针解引用,程序崩溃。
修正方案:
要修改外部指针变量的指向,必须传指针的指针:
void GetMemory(char** p)
{
    // 通过解引用拿到原始的 str,并修改它的值
    *p = (char*)malloc(100);
}

int main()
{
    char* str = NULL;
    GetMemory(&str);
    strcpy(str, "hello world");
    printf("%s\n", str);
    free(str);
    return 0;
}
总结
动态内存管理是 C 语言中最具挑战性但也最强大的功能之一。掌握 malloc/calloc/realloc 的正确姿势,尤其是处理好内存申请失败检测、地址重分配的返回值赋值、以及最后的安全释放,是写出稳定高性能 C 程序的基础。以上就是C语言动态内存开辟与管理详细内容的介绍,更多关于C语言进阶学习的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















