


Go语言单体服务向微服务架构迁移:从业务场景到RPC实践

探讨Go语言如何实现从单体应用到微服务架构的过渡,重点分析API网关选型、数据一致性保障策略,以及基于Go-zero框架和gRPC协议的服务间调用实战。
概述
微服务是一种分布式系统的设计思想,而非特定编程语言的专属特性。在实际落地中,如何选择架构方案与具体实现,取决于所面临的业务场景复杂度、团队技术栈储备以及未来的扩展需求。对于追求高性能与高并发处理的场景,Go语言因其原生协程支持及简洁的语法,成为构建微服务的优选语言之一。
业务场景背景
假设原有主站核心业务由基于PHP的YAF框架构建。随着业务增长,计划引入Kubernetes集群进行容器化部署,并逐步将部分非核心或高并发模块剥离为独立的微服务。在此背景下,选择Go语言作为新微服务的主要开发语言,主要基于以下考量:
- 生态优势:Go拥有完善的云原生生态系统,Kubernetes本身即用Go编写,二者结合紧密。
- 性能表现:相比解释型语言,Go编译后的二进制文件执行效率更高,内存占用更优。
- 开发体验:静态类型语言兼具较好的开发效率,适合快速迭代微服务模块。
整体设计方案
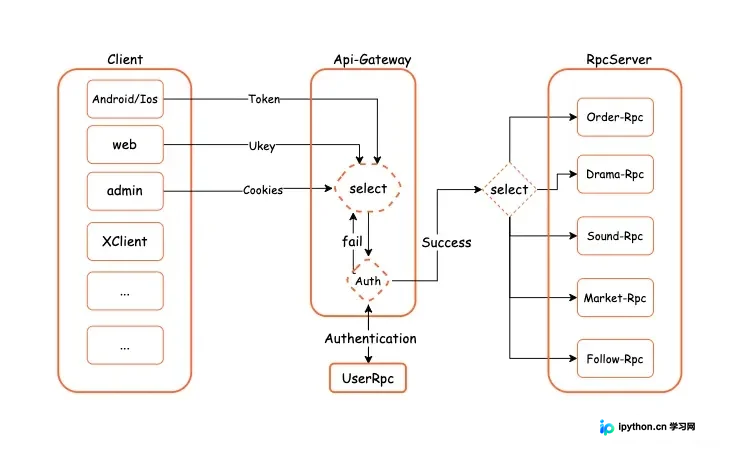
Api网关层设计
在微服务架构中,API网关是外部请求进入系统的唯一入口。关于服务间通信协议的选择,业界常见两种模式:RESTful HTTP 或 RPC(如gRPC)。尽管gRPC性能优异,但在网关层建议优先考虑HTTP协议,原因如下:
- 标准与兼容:HTTP是互联网通信的事实标准,前端、移动端及第三方合作伙伴对其兼容性极佳。gRPC虽然高效,但跨语言调用的门槛略高于JSON/HTTP。
- 安全控制:若微服务直接暴露或仅通过内网RPC调用,一旦遭遇恶意刷量或DDoS攻击,流量将直接冲击后端服务节点。引入网关层后,可结合Redis等中间件实现限流、熔断及无效请求隔离,保护后端稳定性。
实施策略:初期可采用Nginx反向代理承载所有HTTP请求,统一进行Token/Cookie认证鉴权。待微服务体系成熟后,可升级为专门的API Gateway服务,以实现更细粒度的路由、监控和数据统计。
数据一致性与性能优化
微服务拆分面临的最大挑战在于数据一致性与系统性能。理解性能瓶颈需回归硬件层面:CPU和内存访问速度远快于磁盘I/O,因此数据库读写往往是主要的性能短板。
数据一致性解决方案
针对历史单体应用的拆分,推荐采用“模块化迁移”而非“原子式替换”。对于体量较小的业务(如有声书模块),可采取双写策略:
- 保持旧服务与新服务同时运行。
- 写入操作同时更新至两个数据源(新旧表或库)。
- 读取优先走新服务,确保新老数据兼容。
- 验证数据一致性无误后,逐步切断对旧服务的依赖。
性能缓存策略
在资源有限的项目中,无需过度设计。对于数据量小且读多写少的公共模块(如用户基础信息),可在应用层增加本地缓存或使用Redis短期缓存,以牺牲少量一致性换取C端用户体验的提升。
Go中的gRPC实战
在Go语言生态中,Go-zero 是一个非常流行的微服务框架,其内置的 goctl 代码生成工具能极大提升开发效率。然而,当需要调用外部非Go_zero体系内的gRPC服务时,仍需掌握原生的Protobuf编译器工具链。
第1步:安装Protobuf插件
Go 1.5之后引入了Go Modules,推荐使用官方推荐的命令安装代码生成器。这是生成.pb.go和_grpc.pb.go文件的前提:
$ go install google.golang.org/protobuf/cmd/protoc-gen-go@v1.28
$ go install google.golang.org/grpc/cmd/protoc-gen-go-grpc@v1.2
第2步:生成gRPC存根代码
使用 protoc 命令结合上述插件,将 .proto 定义文件转换为Go代码。生成结果通常包含两个文件:
*_pb.go:包含消息结构体定义。*_grpc.pb.go:包含客户端Stub和服务接口定义。
第3步:构建带TLS的gRPC客户端
为了调用远程UserRpc服务的权限验证模块,客户端需建立安全的gRPC连接。默认情况下,gRPC建议使用TLS加密传输。以下是关键的客户端实现逻辑:
package client

import (
	"context"
	"crypto/tls"
	"log"
	"github.com/golang/protobuf/proto"
	"google.golang.org/grpc"
	"google.golang.org/grpc/credentials"
)

// Auth 示例函数:演示gRPC连接与权限验证流程
func Auth(Session string, Action string, Controller string, Param string) bool {
	// 1. 建立TLS加密连接
	// credentials.NewTLS(&tls.Config{}) 确保通信安全
	conn, err := grpc.Dial(
		"testing.gongzicp.com:1443",
		grpc.WithTransportCredentials(credentials.NewTLS(&tls.Config{})),
		grpc.WithInsecure(), // 注意:生产环境应移除WithInsecure并确保TLS配置正确
	)
	if err != nil {
		log.Fatalf("did not connect: %v", err)
	}
	defer conn.Close()

	// 2. 创建客户端实例
	client := pb.NewUserInternalClient(conn)

	// 3. 验证管理员身份 (Session校验)
	resp, err := client.AdminMid(context.Background(), &pb.UserInternalParams_AdminMidReq{
		Session: Session,
	})
	if err != nil || resp == nil {
		return false
	}

	// 4. 验证菜单/功能权限
	authResp, err := client.AdminAuth(context.Background(), &pb.UserInternalParams_AdminAuthReq{
		Action:     Action,
		Controller: Controller,
		Param:      Param,
		Session:    Session,
	})

	// 根据返回值判断权限是否授予
	return authResp != nil && authResp.GetAllowed()
}
问题反思与建议
- 核心服务耦合处理:即使是有声书这种相对独立的微服务,可能仍需查询核心数据(如NovelId)。在处理这类强关联数据时,建议通过事件总线或同步/异步API调用获取,避免频繁直连核心DB。
- 统一认证模型抽象:Web端(Cookie/Ukey)与App端(Token)虽然在协议载体上不同,但在业务维度上均属于用户身份识别。建议在微服务设计中,将认证逻辑抽离为统一的Identity Service,对外屏蔽底层协议的差异,对内提供标准的User Model。
以上就是Go语言从单体服务到微服务设计方案详解的详细内容,更多关于Go单体服务微服务设计的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















