


JavaWeb Cookie自动登录实现原理与代码

发布时间:2026-10-13 |
2人浏览过
本文介绍如何在JavaWeb中使用JSP和Cookie技术实现自动登录功能,无需每次输入密码,通过保存用户名实现快速访问。
Cookie自动登录的核心逻辑
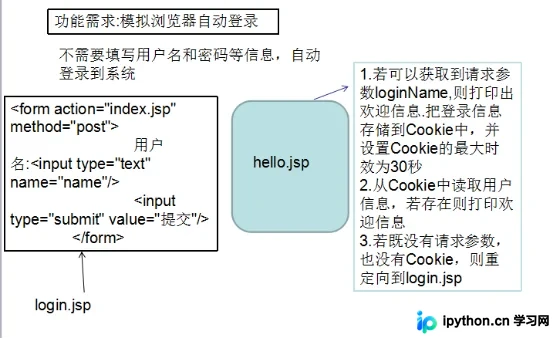
Cookie是浏览器端存储的小段文本数据。实现自动登录通常包含两个步骤:
- 提交时保存:用户第一次访问或提交表单时,服务器将用户名写入Cookie并返回给浏览器。
下次访问时检查:用户再次访问受保护页面时,服务器检查请求中是否携带了对应的Cookie。如果有,直接视为已登录;如果没有,引导至登录页面。
实现步骤与代码解析
本例使用两个JSP文件完成演示:login.jsp(登录入口)和 index.jsp(主页/验证页面)。
第1步:创建登录界面 login.jsp
该页面提供一个简单的HTML表单,用于获取用户输入的用户名。注意:示例中将表单action设为同一站点的其他页面以触发后续逻辑。
<%@ page language="java" contentType="text/html; charset=UTF-8"
pageEncoding="UTF-8"%>
<!DOCTYPE html PUBLIC "-//W3C//DTD HTML 4.01 Transitional//EN" "http://www.w3.org/TR/html4/loose.dtd">
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<title>登录界面</title>
</head>
<body>
<form action="index.jsp" method="post">
用户名:<input type="text" name="name"/>
<input type="submit" value="提交"/>
</form>
</body>
</html>
第2步:处理验证与自动登录 index.jsp
此页面承载核心逻辑。它先尝试从表单参数获取用户名;如果没填(说明可能是回头客),则去请求头里找Cookie。如果能找到名为“name”的Cookie,就取出值作为当前用户名;最后无论来源如何,只要拿到了名字就显示问候语,否则拒绝访问并跳转回登录页。
<%@ page language="java" contentType="text/html; charset=UTF-8"
pageEncoding="UTF-8"%>
<!DOCTYPE html PUBLIC "-//W3C//DTD HTML 4.01 Transitional//EN" "http://www.w3.org/TR/html4/loose.dtd">
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<title>欢迎您</title>
</head>
<body>
<%
String name = request.getParameter("name");
if(name != null && !name.trim().equals("")){
	// 如果是新提交的请求,记录Cookie
	Cookie cookie = new Cookie("name",name);
	cookie.setMaxAge(30); //设置cookie有效期为30秒
	response.addCookie(cookie);
}else{
	// 如果不是新提交(即回头访问),检查Cookie
	Cookie[] cookies = request.getCookies();
	if(cookies != null && cookies.length > 0){
		for(Cookie cookie:cookies){
			String cookieName = cookie.getName();
			if("name".equals(cookieName)){
				// 找到匹配的用户名Cookie
				String val = cookie.getValue();
				name = val;
			}
		}
	}
}

// 判断最终状态
if(name != null && !name.trim().equals("")){
	out.print("hello: " + name);
}else{// 否则重定向到登录界面
	response.sendRedirect("login.jsp");
}
%>
</body>
</html>
注意事项与排错
- 安全性提示:Cookie仅适合存储非敏感信息(如昵称、上次访问时间等)。对于真正的“免密”登录,生产环境中建议使用Token机制或更严格的Session验证方案。
- 编码问题:如果用户名中包含中文,直接在Cookie中传递可能会出现乱码。实际开发中需要对中文进行
URLEncoder.encode和URLDecoder.decode处理。 - 路径配置:如果部署在不同目录下,建议在创建Cookie时使用
cookie.setPath("/")确保全站可读。
总结
以上就是JavaWeb使用Cookie模拟实现自动登录功能的详细内容,更多关于JavaWeb自动登录的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















