


PHP 基于 cURL 模拟登录正方教务系统的实现方法

本文详细介绍如何利用 PHP 的 cURL 扩展模拟浏览器行为,完成对正方教务系统的后台远程登录。主要涵盖获取 Cookie、抓取并解析包含隐藏字段的首页 HTML、通过共享 Cookie 获取专属验证码以及构造提交数据的全过程,为需要对接教务系统数据的开发者提供可行的技术路径。
核心思路与原理
正方教务系统的登录过程依赖于完整的浏览器会话状态。要实现后台自动化登录,必须严格模拟浏览器的访问逻辑:
- 建立会话:首先访问教务系统首页,服务器会分配 Session ID 并通过 Set-Cookie 返回,客户端需保存该 Cookie 以维持身份一致性。
- 获取环境参数:登录页通常包含动态变化的隐藏字段(如 __VIEWSTATE、EVENTVALIDATION 等),这些是验证表单合法性的关键,需从首页或登录页 HTML 中解析提取。
- 验证身份:验证码图片的请求必须携带之前获取的 Cookie,否则服务器无法识别请求来源,导致验证码无效。
- 提交登录:组装所有必要参数(用户名、密码、验证码、隐藏字段)进行 POST 请求。
准备工作
确保 PHP 环境已启用 curl 扩展,并具备读写权限的目录用于存储临时 Cookie 文件。建议创建一个独立的文件夹用于管理 Cookie 存储,例如 TMP/Cookies/。
第1步:初始化会话并获取首页 HTML 与 Cookie
此步骤的目的是让服务器生成 Session,并将对应的 Cookie 保存到本地文件中,同时获取登录所需的隐藏字段。
public function initSession() {
    $url = 'http://jwgl.example.com/Default2.aspx'; // 替换为实际的教务系统地址
    $cookie_file = '/path/to/TMP/Cookies/cookie.txt';

    $ch = curl_init();
    // 设置 URL
    curl_setopt($ch, CURLOPT_URL, $url);
    // 不输出头部信息到标准输出
    curl_setopt($ch, CURLOPT_HEADER, 0);
    // 模拟浏览器 UA,增加通过率
    curl_setopt($ch, CURLOPT_USERAGENT, "Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.0)");
    // 重要:将 Cookie 保存到文件
    curl_setopt($ch, CURLOPT_COOKIEJAR, $cookie_file);
    // 重要:读取 Cookie 文件以便后续请求使用
    curl_setopt($ch, CURLOPT_COOKIEFILE, $cookie_file);
    // 返回响应内容而非直接输出
    curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1);
    // 禁用重定向跟踪,防止干扰后续逻辑
    curl_setopt($ch, CURLOPT_FOLLOWLOCATION, 0);

    $response = curl_exec($ch);
    curl_close($ch);

    return $response;
}
解析隐藏字段
获取到的 $response 是页面的 HTML 源码。正方教务系统的登录表单通常包含多个隐藏域。你需要使用正则表达式或 DOM 解析器(如 DOMDocument)提取这些字段。
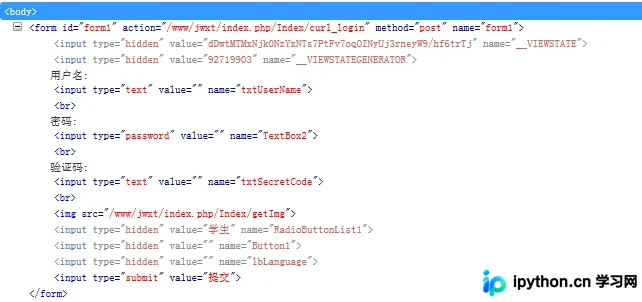
如上图中所示,HTML 结构里包含了大量的隐藏输入框,这些字段在提交登录时必须原样带回,缺一不可。重点关注名为 __VIEWSTATE、__EVENTVALIDATION 以及可能的动态 token 字段。
第2步:复用 Cookie 获取验证码
验证码是与 Session 绑定的。如果直接拼接图片链接请求而不带 Cookie,服务器会认为这是一个新的匿名请求,返回的验证码与你即将提交的 Session 不匹配。
public function getVerifyCodeImage() {
    $verifyUrl = 'http://jwgl.example.com/CheckCode.aspx'; // 验证码接口地址
    $cookie_file = '/path/to/TMP/Cookies/cookie.txt';

    $ch = curl_init();
    curl_setopt($ch, CURLOPT_URL, $verifyUrl);
    curl_setopt($ch, CURLOPT_HEADER, 0);
    curl_setopt($ch, CURLOPT_USERAGENT, "Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.0)");
    // 必须携带刚才获取的 Cookie
    curl_setopt($ch, CURLOPT_COOKIEFILE, $cookie_file);
    curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1);
    curl_setopt($ch, CURLOPT_TIMEOUT, 10);

    $imageData = curl_exec($ch);
    curl_close($ch);

    // 输出图片流供前端展示或直接保存
    header("Content-type: image/gif");
    echo $imageData;
}
此时,服务器返回的二进制图片数据对应当前 Cookie 中的 Session。用户在前端看到此验证码后,需手动输入或通过 OCR 技术识别并填入登录表单。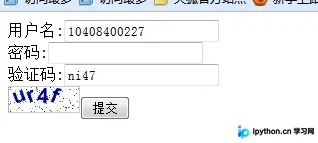
页面效果显示,验证码图片正确加载并关联了当前会话。
第3步:构造登录请求并提交
这是最后一步。你需要收集以下数据并执行 POST 请求:
- 固定字段:用户名、密码。
- 动态字段:上一步获取的验证码值。
- 隐藏字段:
__VIEWSTATE及其他解析出的隐藏控件值。 - 按钮状态:通常需要一个虚拟的登录按钮名称和值(如
LoginButton=登 录)。
public function login($username, $password, $code) {
    $targetUrl = 'http://jwgl.example.com/default2.aspx'; // 实际登录提交地址
    $cookie_file = '/path/to/TMP/Cookies/cookie.txt';

    // 假设前面已经解析出 $viewstate 和 $eventvalidation
    $data = [
        '__VIEWSTATE' => $this->parsedViewstate,
        '__EVENTVALIDATION' => $this->parsedEventValidation,
        'TextBox1' => $username,
        'TextBox2' => $password,
        'TextBox3' => $code, // 验证码
        'RadioButtonList1' => '%D1%A7%C9%FA', // 学生/教师身份,通常是编码后的字符串
        'Button1' => '',
        'lbLanguage' => ''
    ];

    $ch = curl_init();
    curl_setopt($ch, CURLOPT_URL, $targetUrl);
    curl_setopt($ch, CURLOPT_POST, 1); // 设置为 POST
    curl_setopt($ch, CURLOPT_POSTFIELDS, http_build_query($data));
    curl_setopt($ch, CURLOPT_USERAGENT, "Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.0)");
    curl_setopt($ch, CURLOPT_COOKIEFILE, $cookie_file);
    curl_setopt($ch, CURLOPT_COOKIEJAR, $cookie_file); // 再次更新 Cookie
    curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1);

    $result = curl_exec($ch);
    curl_close($ch);

    // 检查 $result 是否包含“欢迎”等关键字判断登录成功
    return strpos($result, 'Welcome') !== false;
}
注意事项与排错
- Cookie 隔离问题:PHP CLI 脚本与 Web 服务器线程间的 Cookie 如果不显式指定文件路径进行读写,是无法共享的。务必确保
CURLOPT_COOKIEJAR和CURLOPT_COOKIEFILE指向同一个有效的文件路径,且文件具有读写权限。 - 验证码错误:最常见的问题是验证码提示错误。这通常是因为请求验证码图片和提交登录表单之间间隔太久,导致 Session 过期。应尽量减少两者之间的耗时,或在每次操作前刷新一次 Cookie。
- 编码问题:正方教务系统多采用 GBK 编码。提交数据时,确保中文参数(如身份选择)进行了正确的 GBK 编码,否则可能提交失败。
- 反爬策略:部分高校教务系统可能会检测 User-Agent 或使用复杂的 JavaScript 生成 token。如果遇到难以解析的动态字段,可能需要研究更复杂的逆向工程或考虑使用 headless browser(如 Puppeteer/Selenium)作为备选方案。
总结
通过上述步骤,我们利用 PHP cURL 实现了完整的模拟登录流程。关键在于维护好 Cookie 的生命周期,并准确解析页面中的动态隐藏字段。以上就是基于 cURL 模拟登录正方教务系统的详细内容,更多关于 PHP cURL 网络请求的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















