



ThinkPHP 出现敏感信息泄露,往往不是因为某一个配置没关,而是多个环节同时松动:调试开关、错误页面、日志落盘、Runtime 权限,甚至代码里的 SQL 拼接和模板输出,都会把本不该暴露的信息送到浏览器或日志文件中。要真正把风险压下去,不能只盯着 APP_DEBUG,而要按“页面输出、日志访问、目录权限、代码行为”四条线一起核查,才能判断系统到底还有没有可被利用的泄露面。
调试模式和错误显示要一起关闭
最常见、也最危险的泄露路径,是开启调试后直接把错误详情回显到页面。SQL 语句、数据库连接参数、文件绝对路径、类名、方法栈等信息一旦被看到,攻击者就能很快摸清系统结构。
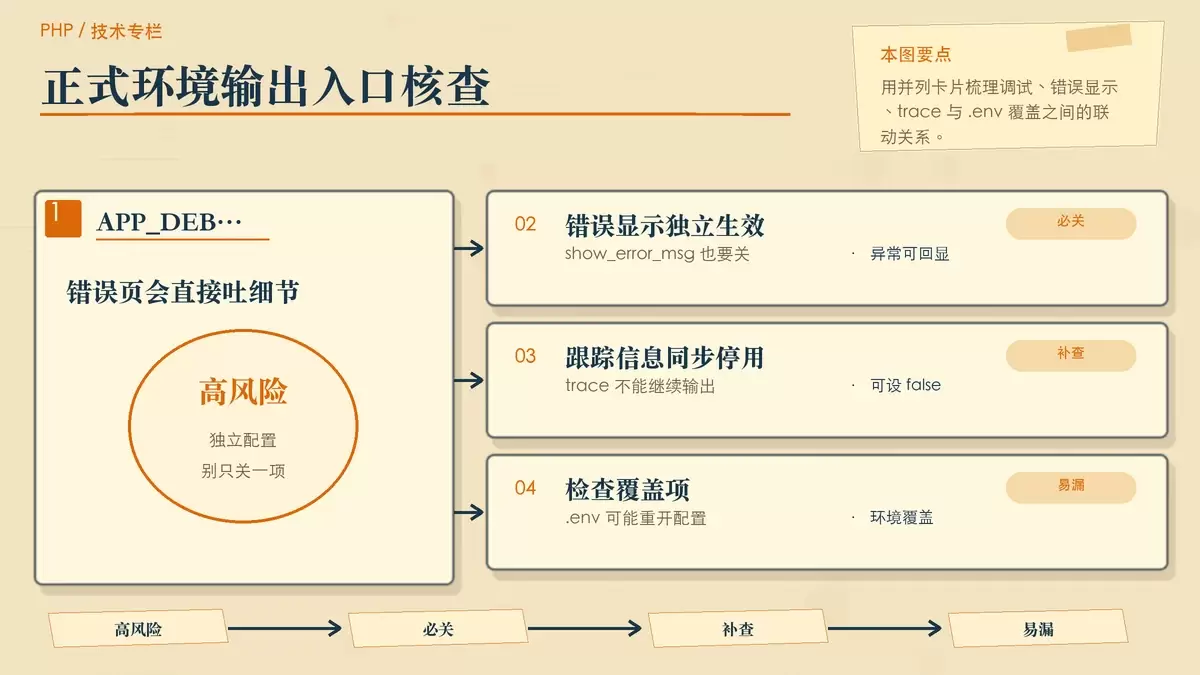
这里要注意,ThinkPHP 里并不是把 APP_DEBUG = false 设掉就算完成。show_error_msg 是独立开关,就算调试关闭,只要它还是 true,异常信息仍可能完整输出到浏览器。
上线前至少要确认下面三项同时关闭:
config/app.php中'app_debug' => false,且'show_error_msg' => false'trace' => ['status' => false],或直接设为'trace' => []- 检查
.env文件,确认没有APP_DEBUG=true或SHOW_ERROR_MSG=true覆盖正式配置
这一步的关键不是“关掉一个开关”,而是避免配置被分散定义后互相打架。很多环境表面看已经关闭调试,实际却被 .env 重新打开,最终还是会把异常细节暴露出去。
日志文件为什么是静默泄露的高危点
相比直接显示在网页上的错误页,日志泄露更隐蔽,也更容易被忽略。它不会第一时间被运维或开发看到,但一旦日志目录路径可预测、又没有访问控制,外部就可能直接下载日志文件。
例如类似 Runtime/Logs/24_08_15.log 这样的路径,如果能被 HTTP 访问,风险并不比错误页低。日志中常见的敏感内容包括:
- 明文或弱加密的管理员登录凭证、API 密钥
- 带参数的完整 SQL 查询,间接暴露表结构、字段名和业务条件值
Log::record()写入的调试变量,例如用户 token、session 数据或接口返回片段
这类问题的处理要分三步做:
- 关闭 debug 后,清空
Runtime/Logs目录中的历史日志 - 把日志写到非 Web 可访问路径,例如
/var/log/thinkphp/ - 在 Nginx 或 Apache 中明确禁止对
Runtime目录的 HTTP 访问
如果只做第一步,不改存放位置和访问策略,后续依然会继续产生可下载日志;如果只改访问策略,不清历史文件,旧日志仍可能已经包含足够多的敏感内容。
Runtime 目录权限和缓存机制不能只看能不能跑
很多人会在关闭调试后遇到另一类问题:页面不再报详细错误,但开始出现空白页、泛化报错,或者某些请求莫名失败。这个时候,原因不一定在业务代码,反而可能是 Runtime 目录权限不对。
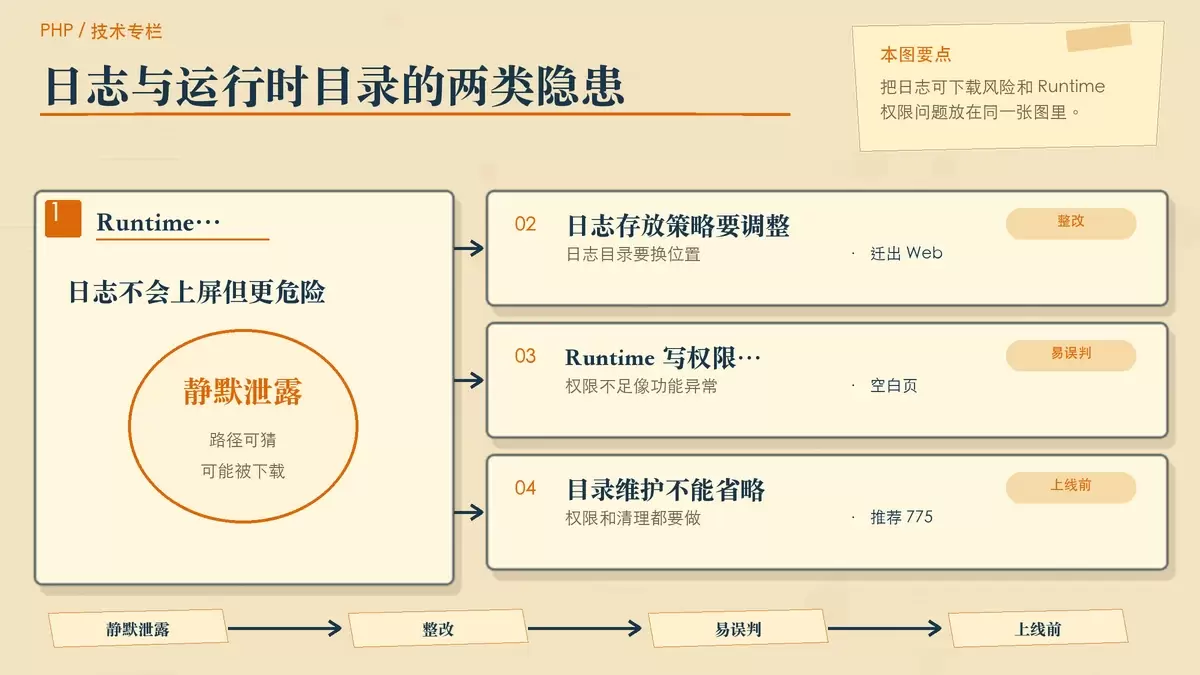
在 APP_DEBUG=false 的情况下,ThinkPHP 依赖 Runtime 子目录生成模板缓存、路由缓存和编译文件。如果 Web 服务用户,例如 www-data,对 Runtime/Cache 或 Runtime/Temp 没有写权限,框架缓存无法生成,请求就可能异常中断。而由于 show_error_msg 已关闭,开发者看到的往往不是明确报错,而只是“功能异常”。
上线排查时应重点确认:
- 确保
Runtime及其子目录Cache、Log、Temp对 Web 服务用户有读写权限,推荐775,而不是只给755 - 如果使用 Docker 部署,要检查 volume 挂载后是否重置了属主和目录权限
- 上线前执行
rm -rf Runtime/*,但保留Runtime目录本身
这部分容易被误判,是因为“页面不报错”常常会让人先怀疑功能逻辑,而忽略了缓存和权限。实际上,权限不足本身也可能间接制造更多排障信息暴露风险:开发者为了定位问题,临时重新打开调试或错误显示,结果把原本能避免的敏感信息又暴露出来。
配置关严了,代码层面的泄露仍然会发生
还有一类问题与配置开关关系不大,即使你已经关闭调试、错误显示和 trace,代码本身的写法依然可能直接造成泄露。
典型情况包括以下几种:
- 直接拼接 SQL,例如
Db::query("SELECT * FROM user WHERE id = '$id'")。一旦执行报错,MySQL 原生错误信息可能暴露表名、字段名,甚至带出部分数据特征 - 模板中未过滤输出用户输入,例如
{$content}。攻击者提交<script>alert(1)</script>后,不只是 XSS,还可能借助脚本继续窃取其他响应内容 - 自定义函数名或类名与框架内置对象冲突,例如自定义
Input类,触发 autoload 失败后,错误信息可能泄露物理路径和加载细节
这类泄露的特点是:它不是框架“多说了什么”,而是代码自己“直接做错了什么”。所以修复思路也不应停留在配置层,而要同时检查 SQL 是否参数化、模板输出是否过滤,以及命名和自动加载是否存在冲突。
一次性收口的排查顺序
如果要快速收口 ThinkPHP 敏感信息泄露问题,建议按下面的顺序执行,而不是想到哪里改哪里:
- 先检查
app_debug、show_error_msg、trace是否全部关闭 - 再核对
.env是否存在覆盖项,避免正式环境被重新打开调试 - 清理
Runtime/Logs和缓存文件,确认日志不再落到 Web 可访问目录 - 检查
Runtime、Cache、Log、Temp的属主和权限是否正确 - 回头审视代码中的 SQL 拼接、模板直出和命名冲突问题
只有把这几层一起收紧,ThinkPHP 的敏感信息泄露风险才算真正下降。单独关闭某一个配置项,通常只能挡住最表面的报错输出,却挡不住日志下载、缓存异常和代码层面的持续暴露。















