


Django Rest Framework 认证组件源码解析与实战配置

本文深入解析Django Rest Framework(DRF)中认证组件的工作原理,通过源码追踪展示Request对象在dispatch流程中的初始化过程。详细演示如何继承BaseAuthentication类实现自定义Token认证,包括数据库模型设计、视图配置及全局设置方法,并提供完整的代码示例与测试流程。
DRF认证组件原理与源码解析
本文深入解析Django Rest Framework(DRF)中认证组件的工作原理,并通过实际案例演示其具体用法。
源码剖析
在讲解DRF版本控制时,我们了解到dispatch方法会调用initial方法来初始化请求环境。
在initial方法内部,包含了认证、权限和频率组件的执行逻辑,具体结构如下图所示:
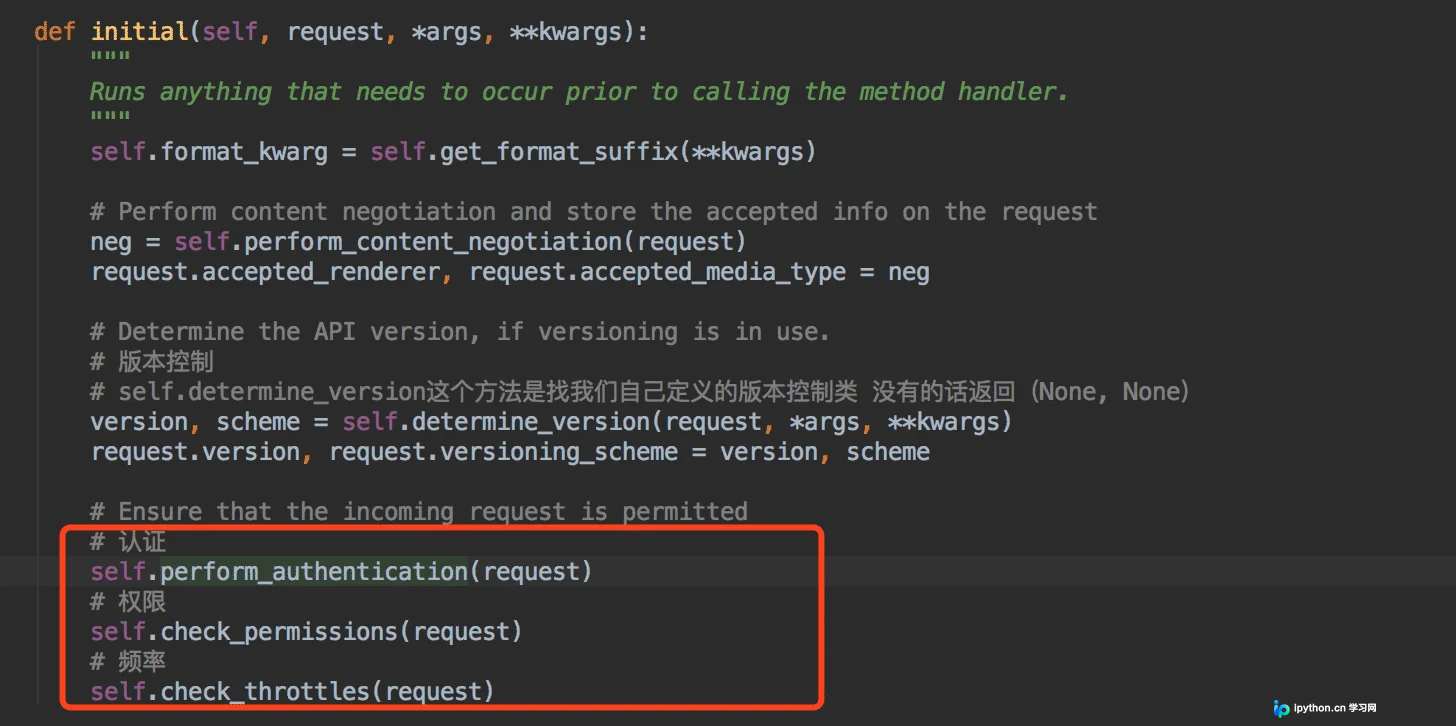
接下来,我们深入查看认证组件的具体实现代码:
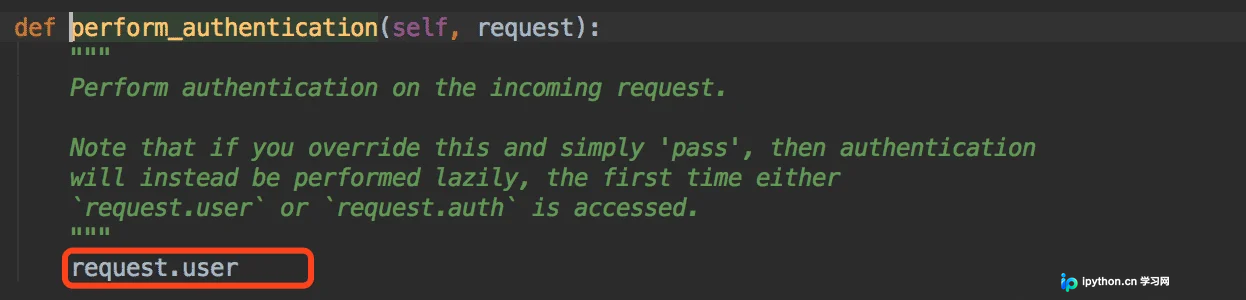
从代码中可以观察到,权限组件最终获取的是request.user属性。这里需要明确,当前上下文中的request对象是新的还是旧的?
由于initial方法是在request对象被重新赋值之后执行的,因此此时使用的request确实是新的Request类实例。
既然request是新的,那么其中的user属性必然由某个静态方法生成,我们进一步查看该方法的实现:
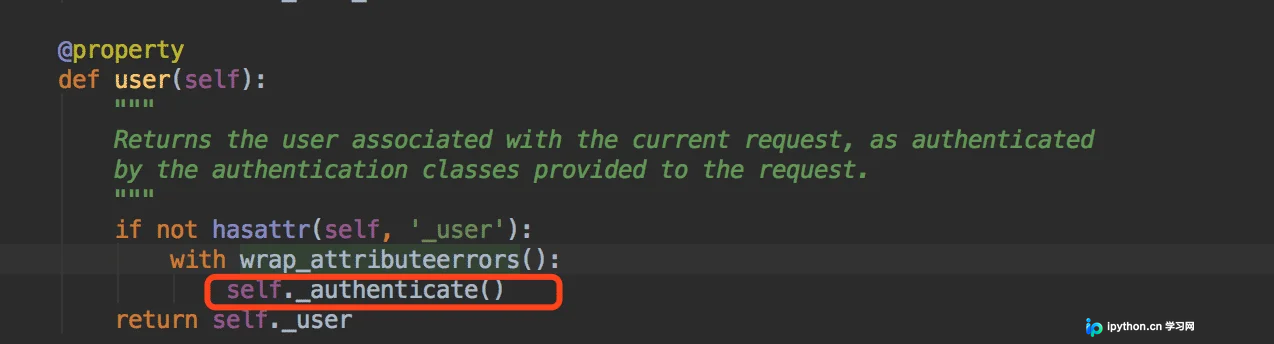
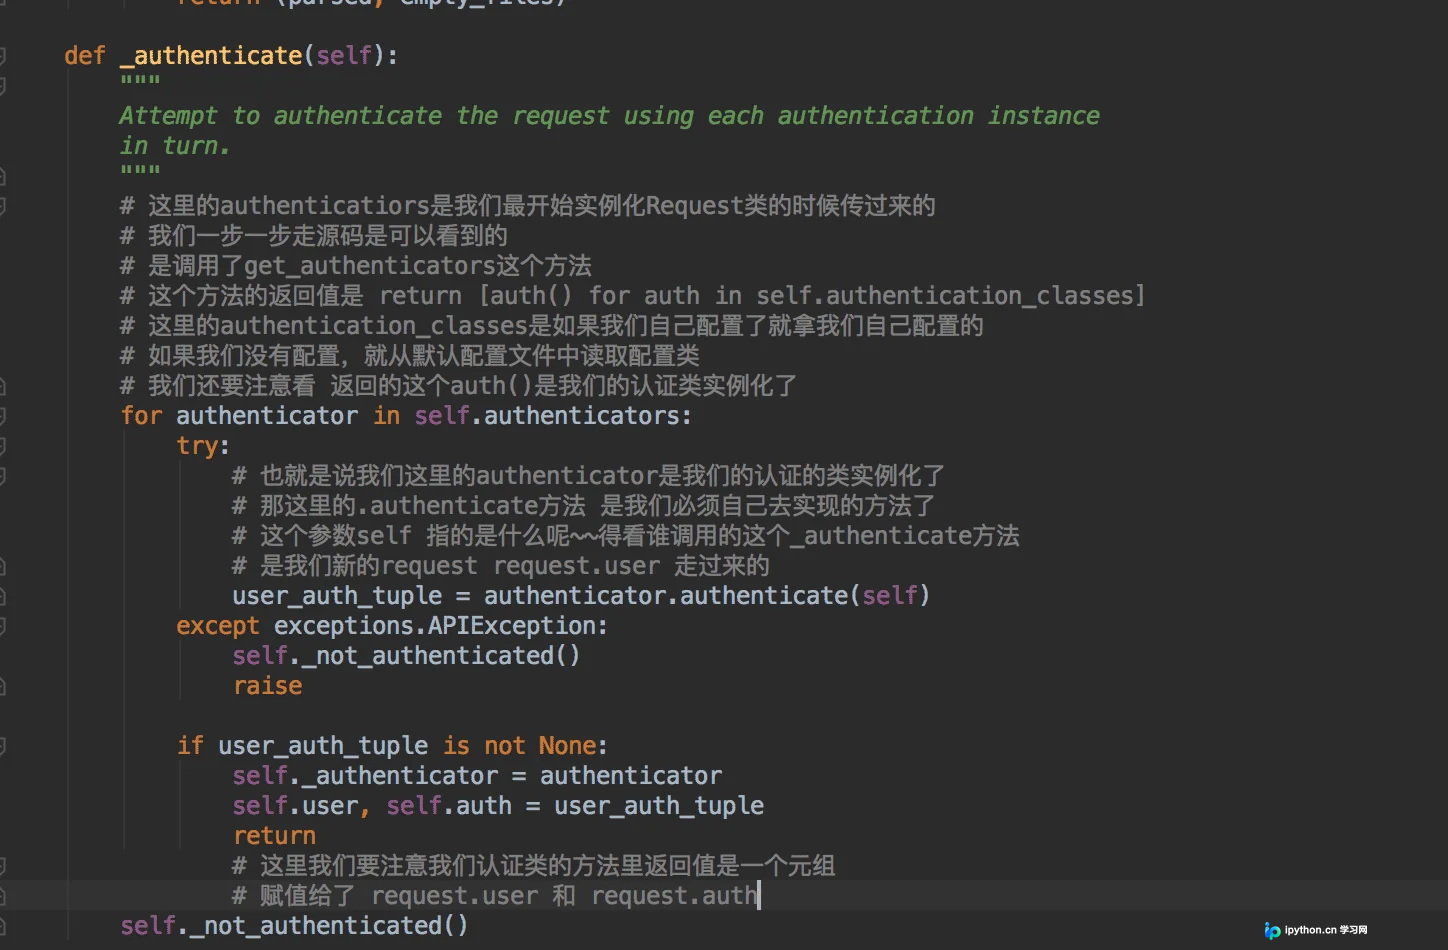
此处不再通过截图展示层层跳转过程,读者可自行在源码中查找相关逻辑以加深理解。
通过上述分析,我们可以总结出自定义认证类必须实现的方法、返回值类型,以及如何在视图中进行配置:
authentication_classes = ["认证组件类", ]
若需启用全局认证,请在项目配置文件中添加如下设置:
REST_FRAMEWORK = {
  # 配置全局认证
  'DEFAULT_AUTHENTICATION_CLASSES': ["blog.auth.MyAuth", ],
}
自定义认证组件实战配置
认证组件的详细用法
第一步:准备数据库文件和数据
# models.py
from django.db import models

class UserInfo(models.Model):
  name = models.CharField(max_length=32)
  pwd = models.CharField(max_length=32)
  token = models.UUIDField(null=True, blank=True)
初始数据如下所示:
mysql> select * from blog_userinfo;
+----+-----------+-----------+-------+
| id | name   | pwd    | token |
+----+-----------+-----------+-------+
| 1 | 花千骨  | huaqiangu |    |
+----+-----------+-----------+-------+
1 row in set (0.00 sec)
第二步:自定义一个认证类
from rest_framework.authentication import BaseAuthentication # > 导入认证类
from rest_framework.exceptions import AuthenticationFailed # 用于抛出错误信息
from .models import UserInfo # 导入用户信息表


class MyAuth(BaseAuthentication):
  def authenticate(self, request):
    """自定义的认证类中必须有此方法以及如下的判断和两个返回值"""

    # 1. 获取token
    token = request.query_params.get('token')

    # 2. 判断是否成功获取token
    if not token:
      raise AuthenticationFailed("缺少token")

    # 3. 判断token是否合法
    try:
      user_obj = UserInfo.objects.filter(token=token).first()
    except Exception:
      raise AuthenticationFailed("token不合法")

    # 4. 判断token在数据库中是否存在
    if not user_obj:
      raise AuthenticationFailed("token不存在")

    # 5. 认证通过
    return (user_obj.name, user_obj)
    # 注意,权限组件会用到这两个返回值
第三步:配置urls.py路由
from django.conf.urls import url
from blog.views import LoginView, TestAuthView

urlpatterns = [
  url(r'^login/$', LoginView.as_view()), # 用于登陆
  url(r'^test/$', TestAuthView.as_view()), # 用于认证测试
]
第四步:编写views.py视图逻辑
from rest_framework.views import APIView
from rest_framework.response import Response
from .auth import MyAuth # 导入自定义的认证组件
from .models import UserInfo # 导入用户信息表
import uuid # 用于生成uuid


class LoginView(APIView):
  """用于登陆验证并生成UUID的视图"""

  def post(self, request):
    name = request.data.get('name')
    pwd = request.data.get('pwd')
    user_obj = UserInfo.objects.filter(name=name, pwd=pwd).first()
    if user_obj:
      u4 = uuid.uuid4() # 生成uuid4
      user_obj.token = u4
      user_obj.save()
      return Response(u4)
    return Response("用户名或密码错误")


class TestAuthView(APIView):
  """用于认证测试的视图"""

  # 在视图中增加此配置,即表明此视图要走认证逻辑认证
  # 认证组件可以写多个
  authentication_classes = [MyAuth, ]

  def get(self, request):
    return Response("认证测试")
配置完成后,我们开始进行测试。
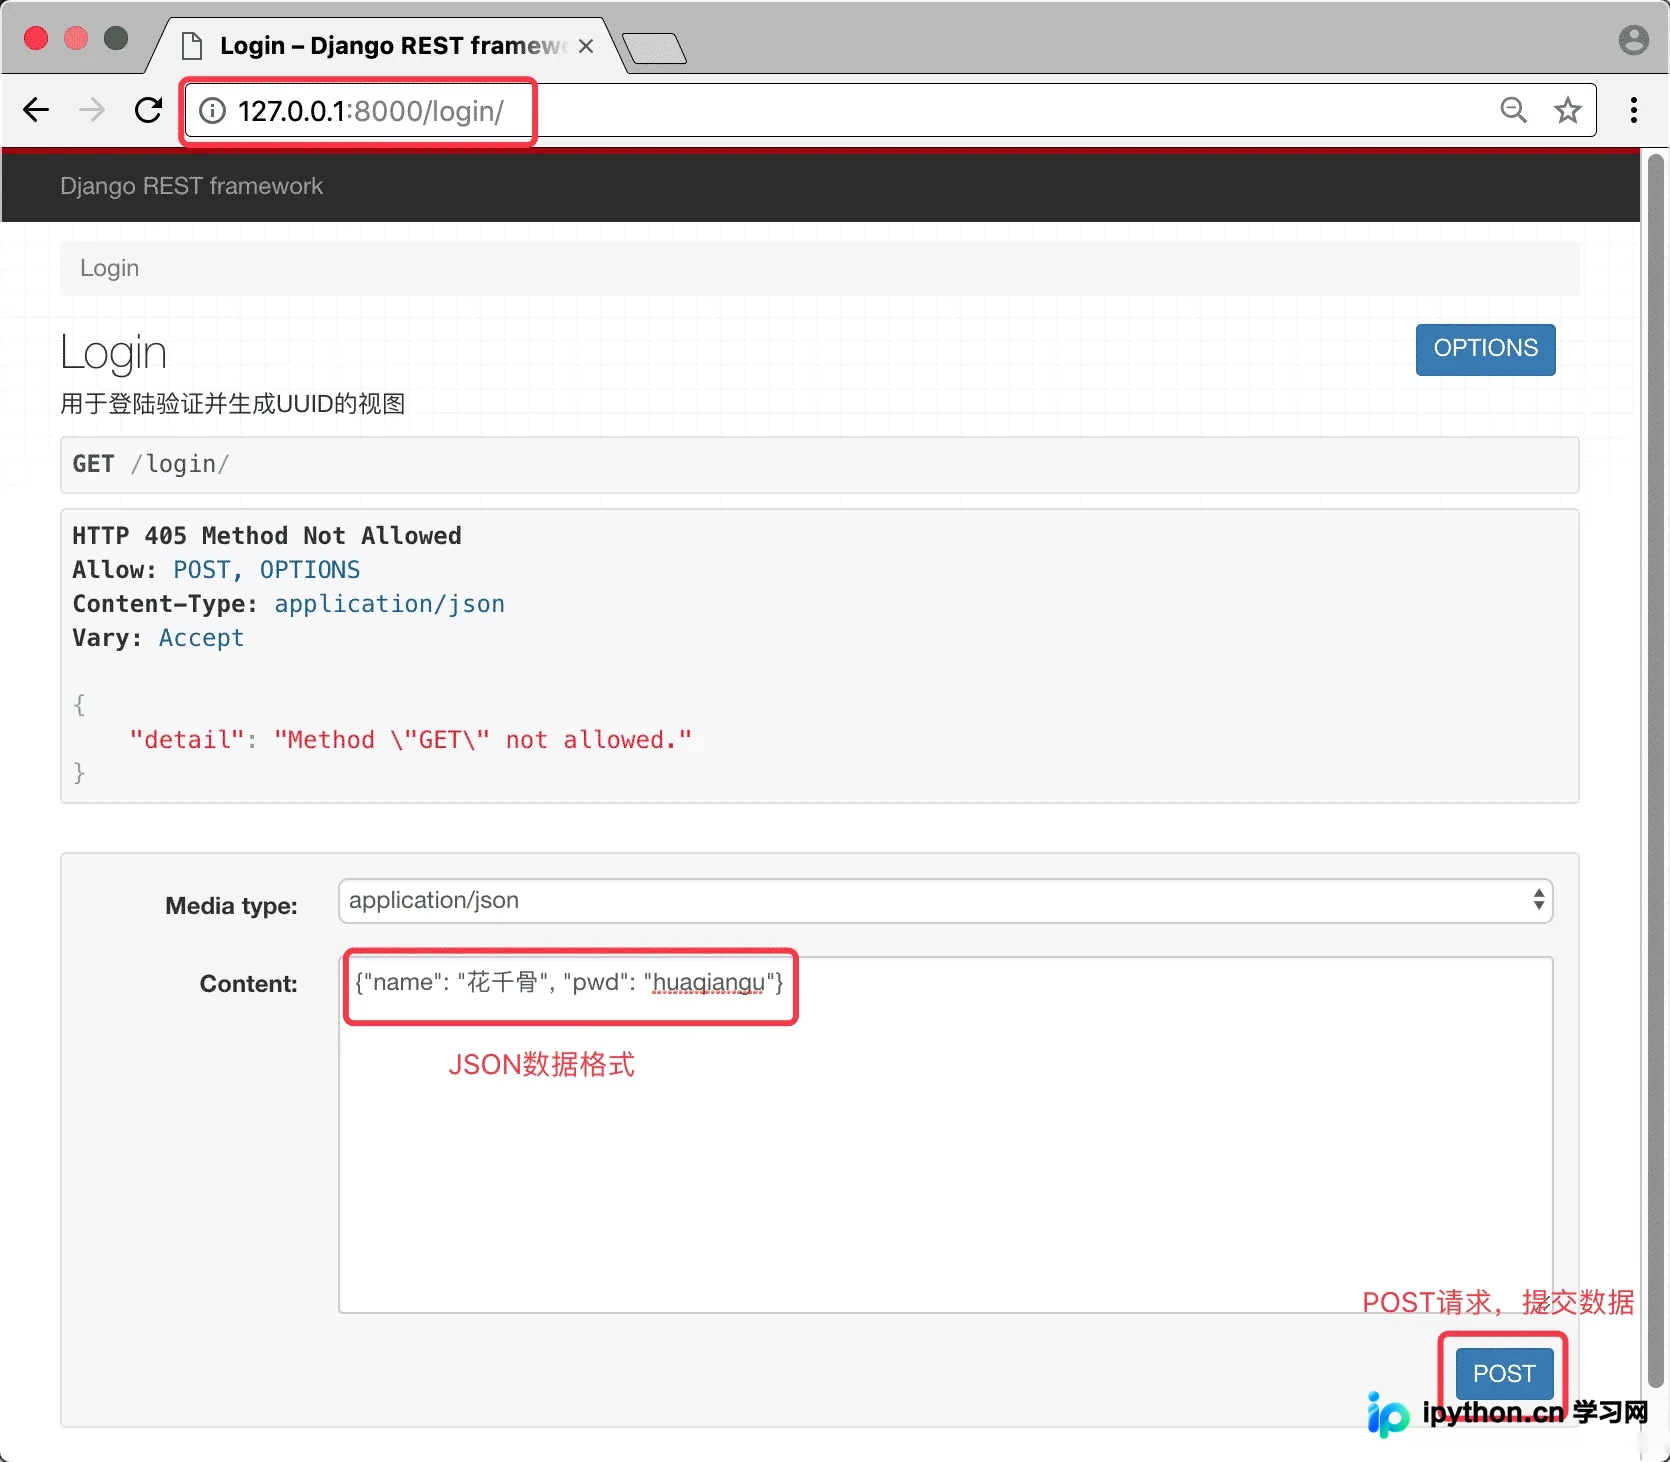
首先,执行登录操作并生成UUID:
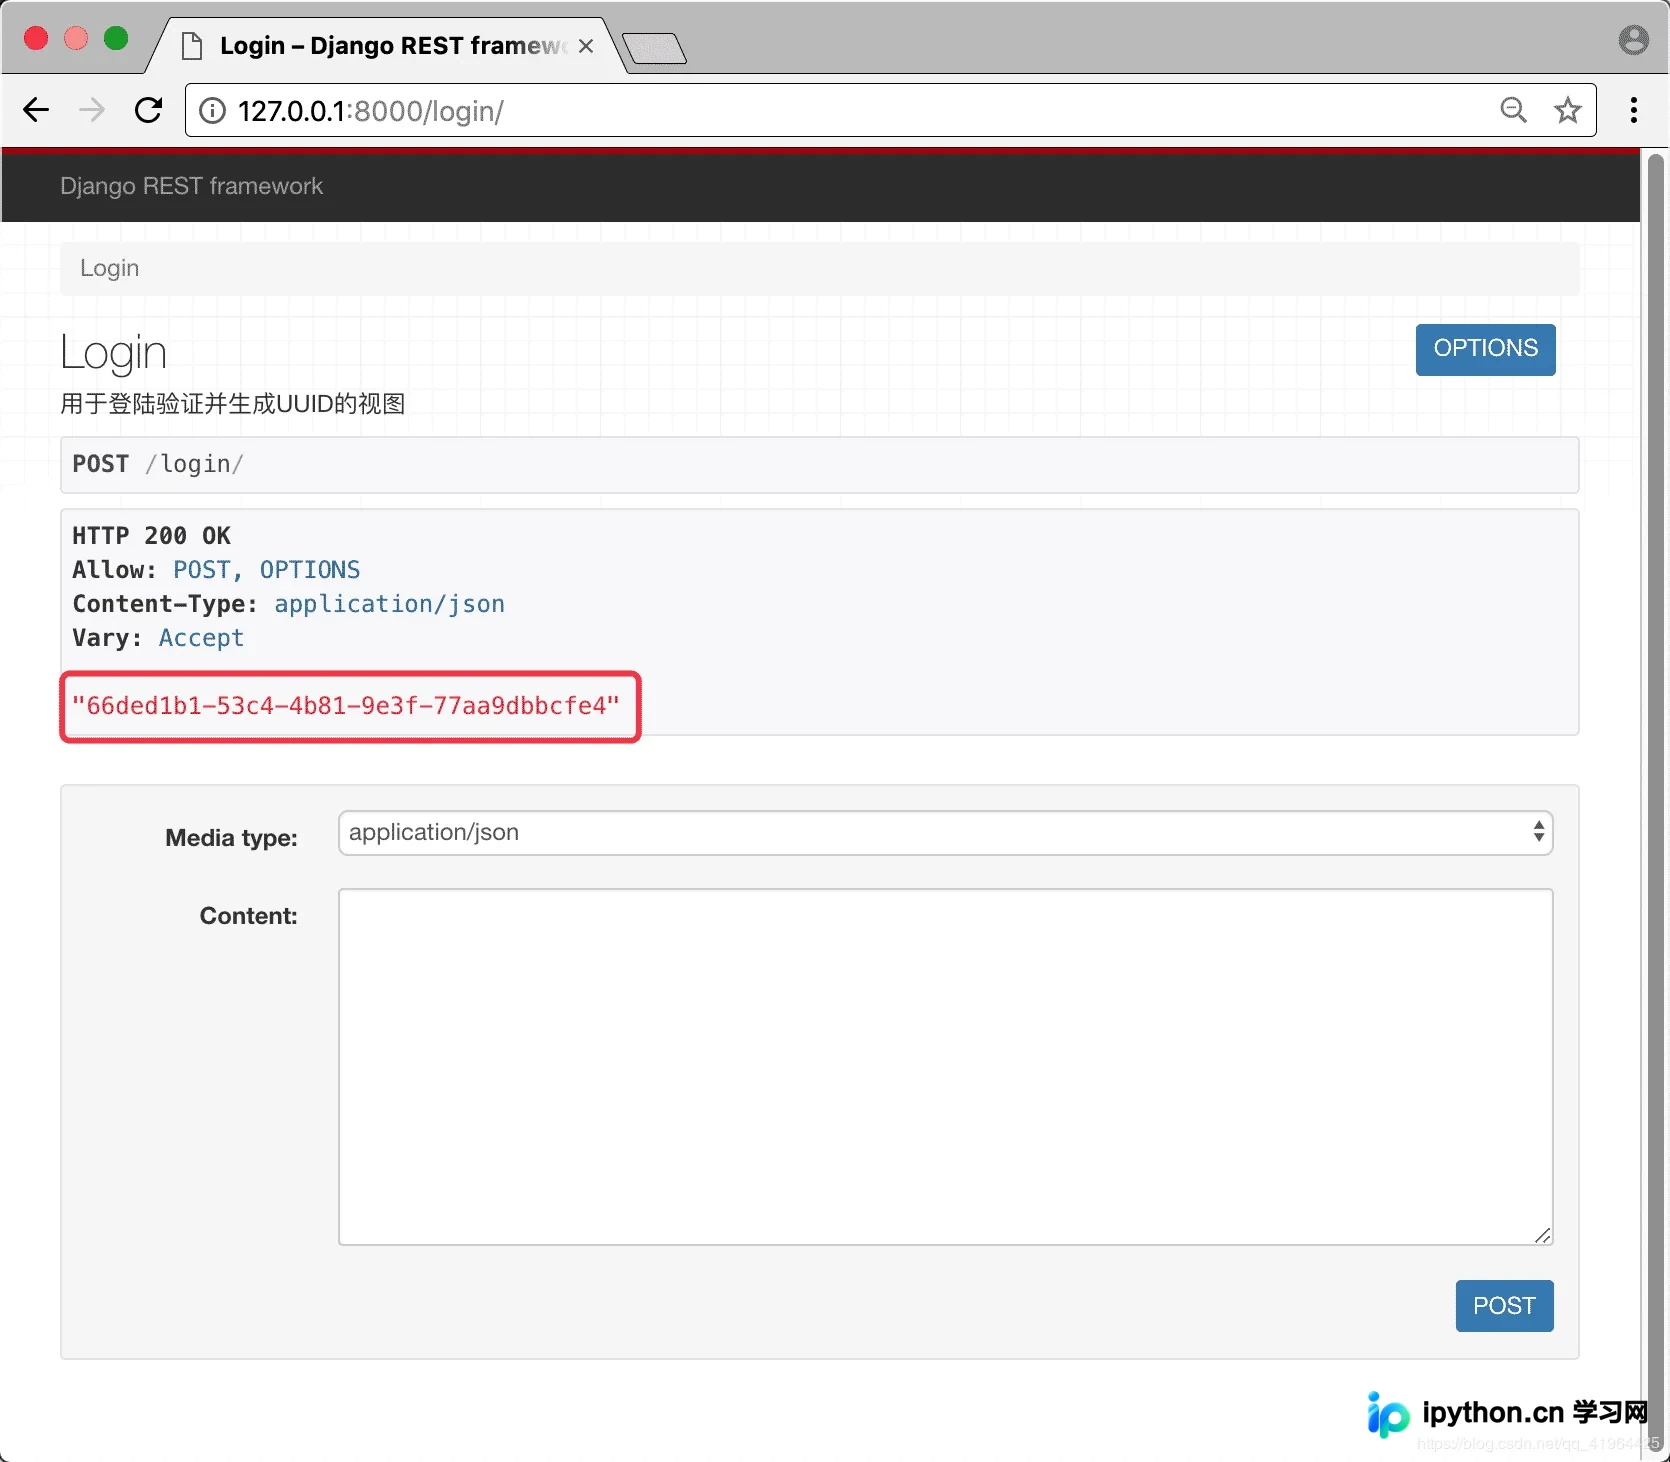
提交数据成功后,系统将生成并返回对应的UUID:
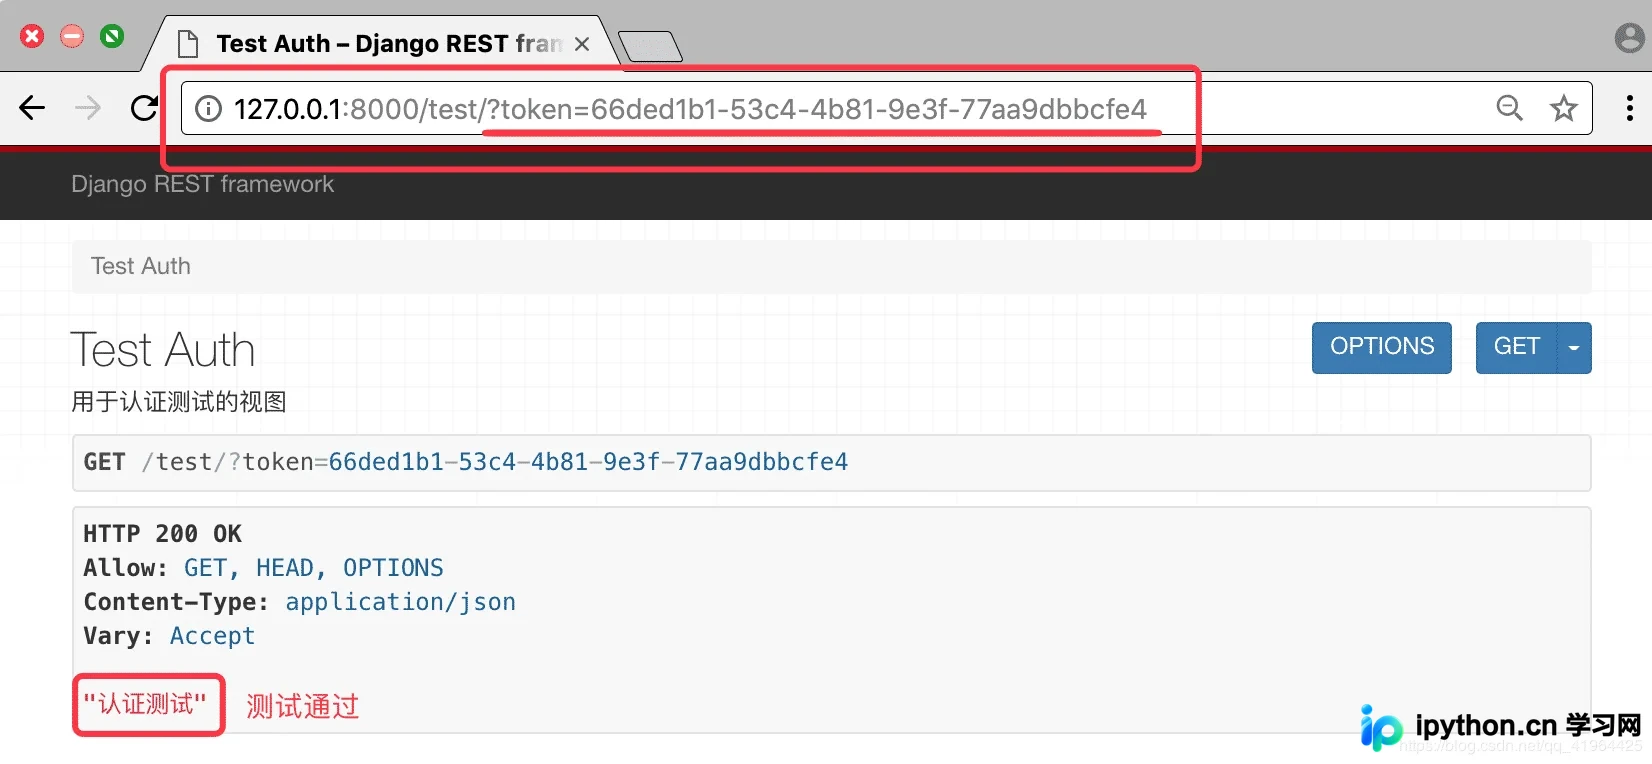
接下来,复制该UUID,用于后续的认证测试:
如果在请求中未指定token参数:
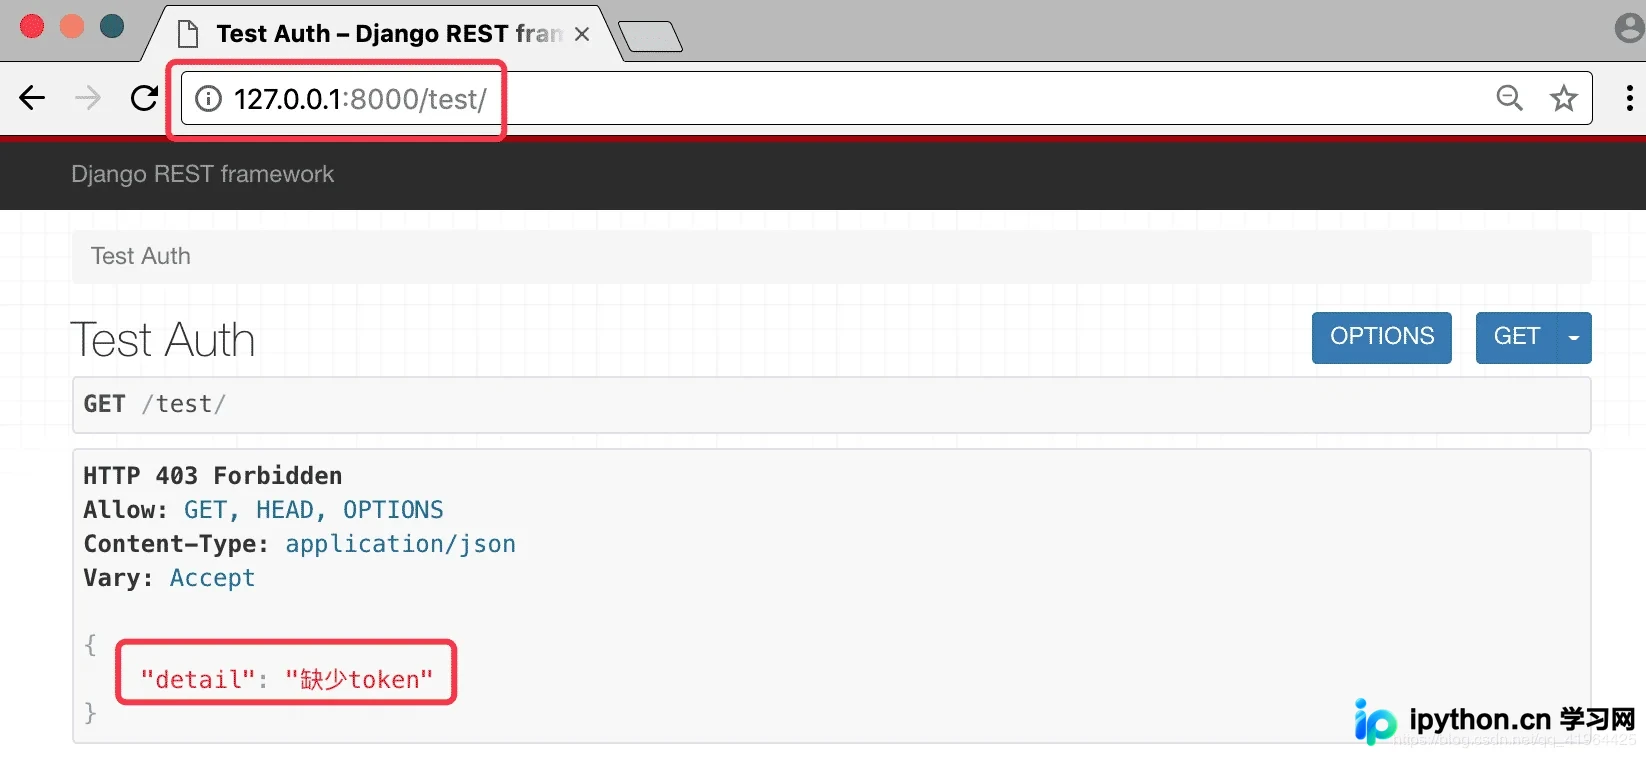
或者提供了错误、不存在的token,系统将抛出相应的错误信息。
以上即为本文的全部内容,希望这对大家的学习有所帮助,也欢迎大家继续支持本站。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















