



很多人把“自动发送分析结果”理解成几行 smtplib 或 requests 代码,但实际落地时,失败往往发生在认证方式、消息格式、定时任务和敏感信息管理这些细节上。本文按邮箱发送、企业微信机器人、定时调度和安全配置四部分梳理常见问题,并结合报错现象说明该如何判断问题到底卡在哪一层。
发邮件前,先确认这三项基础配置
用 smtplib 发邮件之前,最容易忽略的是邮箱服务端的前置条件。不是调用了 smtplib.SMTP() 就一定能发成功,实际大量失败都集中在下面三点。
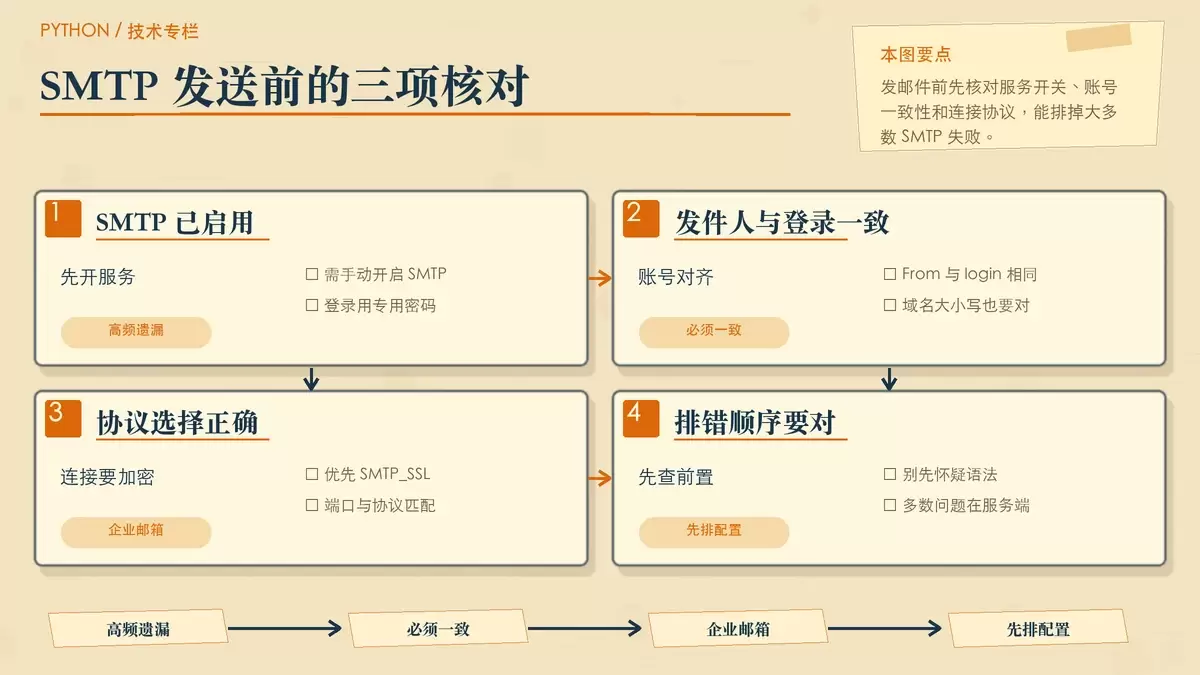
1. SMTP 服务必须已经开启
很多邮箱默认不会直接开放 SMTP,像 QQ 邮箱就需要进入“设置 → 账户 → POP3/IMAP/SMTP/Exchange”手动开启。开启之后通常还要生成专用密码,这个密码和网页登录密码不是一回事,代码里登录 SMTP 时要用的是专用密码。
2. 发件人地址要和登录账号完全一致
msg['From'] 与 server.login() 的第一个参数必须保持一致,包括完整邮箱地址、域名以及大小写。看起来只是显示字段不一致,实际上部分服务商会直接拒收或鉴权失败。
3. 企业邮箱通常要求加密连接
如果使用的是企业邮箱,例如 outlook.office365.com,通常应使用 SMTP_SSL 或显式 STARTTLS。如果还按普通 SMTP 直连,常见结果就是:
530 5.7.57 SMTP; Client was not authenticated下面是一个最小可运行示例,保留了最关键的协议、端口和登录方式:
import smtplib
from email.mime.text import MIMEText
from email.mime.multipart import MIMEMultipart

msg = MIMEMultipart()
msg['From'] = 'your_email@domain.com'
msg['To'] = 'target@company.com'
msg['Subject'] = '分析结果日报'
msg.attach(MIMEText('CPU 使用率:82%,异常峰值已标记', 'plain'))

server = smtplib.SMTP_SSL('smtp.qq.com', 465)  # 注意端口和协议匹配
server.login('your_email@domain.com', 'your_app_password')  # 专用密码
server.send_message(msg)
server.quit()
如果这段代码无法发送,优先检查的不是 Python 语法,而是邮箱后台是否开启 SMTP、是否拿错密码、以及登录账号与发件人字段是否一致。
企业微信机器人返回 400,通常是消息格式不对
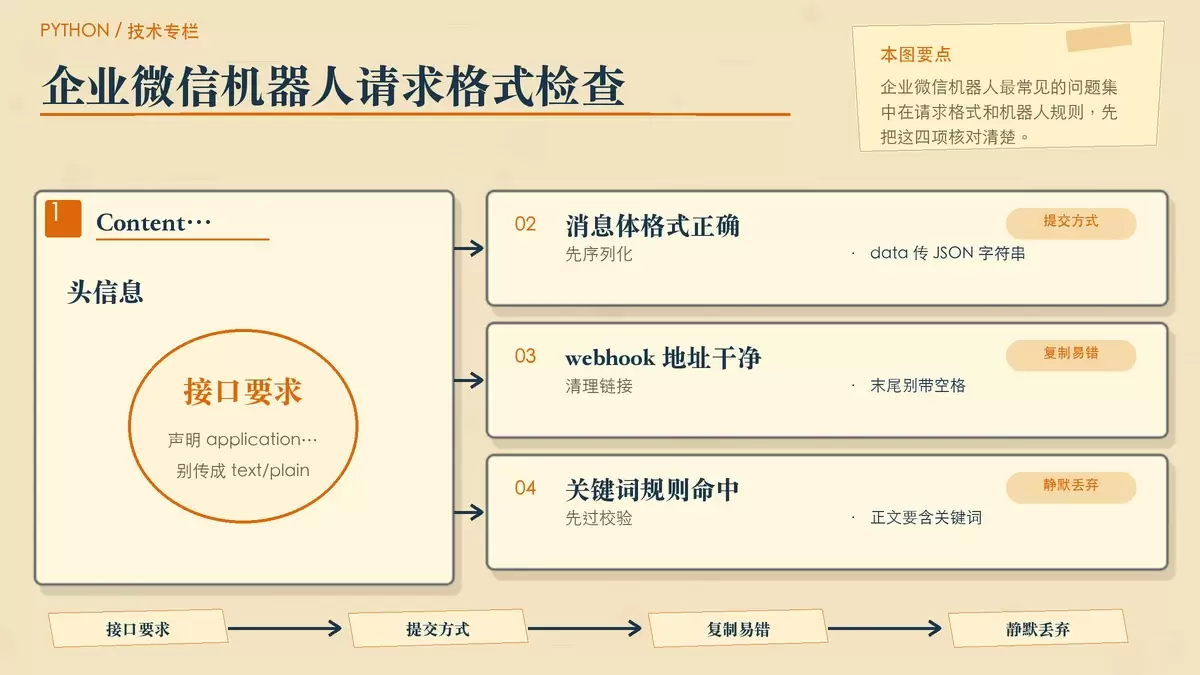
企业微信机器人接口看起来比 SMTP 简单,但它对请求格式更严格。只要请求头、JSON 序列化或 webhook 地址有一点偏差,就很容易直接返回 400。
请求头必须显式声明 JSON
企业微信机器人只接受 application/json。如果漏写 Content-Type,或者误传成 text/plain,接口通常会立即报错。
data 需要传 JSON 字符串
发送时要先用 json.dumps() 序列化,再通过 data 提交。直接把 Python 的 dict 原样传进去,虽然代码看起来没问题,但接口未必按你预期解析。
webhook 地址里不能混入不可见字符
复制 webhook 时,URL 末尾如果带了空格、换行,甚至混入中文字符,都会导致请求失败。这种问题在编辑器或配置文件里尤其难发现。
markdown 消息要注意换行和变量拼接
消息体中的 msgtype 决定格式,'text' 最适合调试,'markdown' 更适合展示分析摘要。带变量时不要手工拼长字符串,直接用 format() 或 f-string 放进 content 字段更稳。文中示例里的换行写法需要保持为内容字符串中的换行转义格式。
示例代码如下:
import requests
import json

webhook = 'https://www.php.cn/link/de5ce16de08ad5c881b57d5570a320b0...'
data = {
    "msgtype": "markdown",
    "markdown": {
        "content": f"### 分析完成\n- 数据量:<code>{row_count}</code>\n- 异常项:<font color=\"warning\">{anomaly_count}</font>"
    }
}
requests.post(webhook, headers={'Content-Type': 'application/json'}, data=json.dumps(data))
还有一个很容易漏掉的点是关键词校验。如果机器人配置了关键词,比如“告警”,而你的消息正文里没有这个词,消息可能会被直接丢弃,而且不一定给出明显报错。首次联调时,建议先发送一条带关键词的纯文本消息,先确认链路打通,再改成 markdown 模板。
定时发送脚本为什么会悄悄停掉
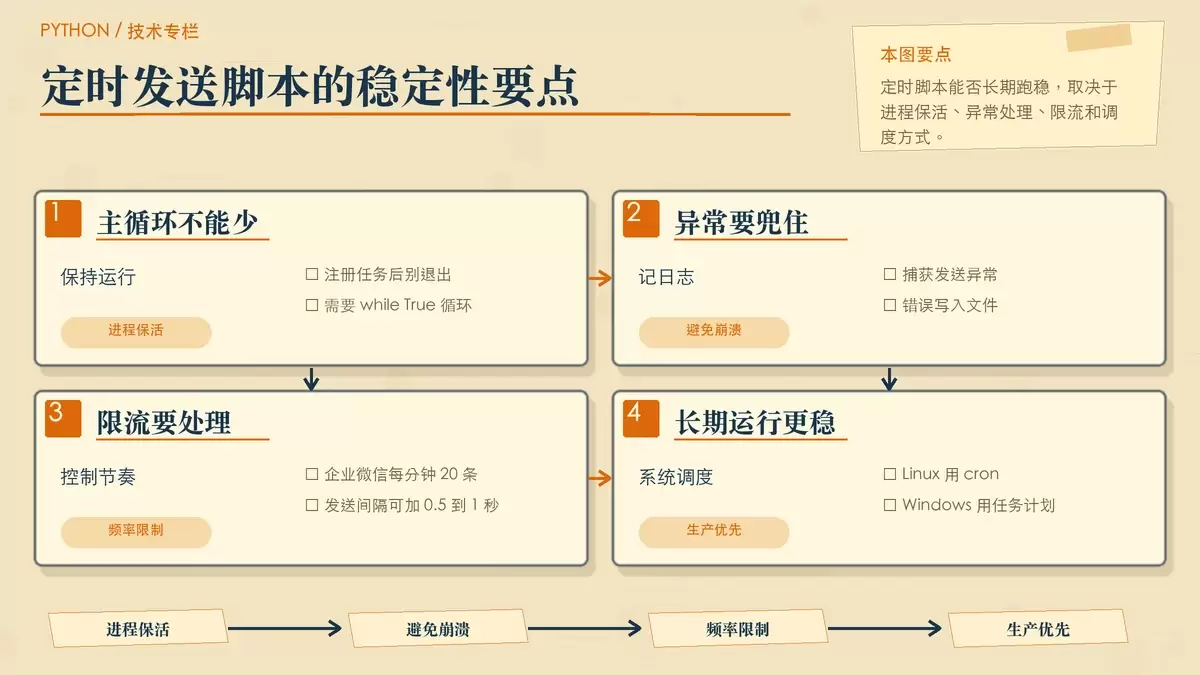
发送逻辑单独运行没问题,不代表加上定时就稳定。用 schedule 或 APScheduler 做本地调度时,很多“跑着跑着就停了”的问题,本质上都和进程生命周期、异常处理和限流控制有关。
主循环缺失,任务注册后进程直接退出
如果只写了任务注册代码,没有让主进程持续运行,脚本会在注册完成后立刻结束。最常见的补法,就是保留一个主循环,例如配合 while True: time.sleep(1) 持续等待调度器触发。
异常没有兜住,网络波动会把整个脚本带崩
自动发送最怕的不是一次失败,而是失败后无人知晓。比如网络抖动、SMTP 超时,都可能抛出 smtplib.SMTPServerDisconnected,如果没有 try/except 包住发送逻辑,进程可能直接退出。
消息发得太快,会触发企业微信限流
企业微信机器人存在频率限制,文中给出的经验值是每分钟最多 20 条。如果你在短时间内连续推送多条消息,又没有加 time.sleep(1) 一类的节流处理,后续请求可能全部变成 403。
更稳妥的做法包括:
- 用
try/except包住完整发送流程,把错误写入文件,而不是只打印到控制台 - 每次发送后加上
time.sleep(0.5),避免突发流量过高 - 生产环境优先使用系统级调度,例如 Linux 的
cron或 Windows 任务计划程序
如果你只是做个人脚本,本地调度已经够用;但一旦进入团队环境或需要长期稳定运行,系统级调度通常比 Python 进程自循环更可靠,也更方便排查执行记录。
密码和 webhook 不要写死在脚本里
自动化脚本一旦要长期运行,就不能把 app_password、邮箱密码或企业微信 webhook 硬编码进源码。它们不仅会出现在 Git 历史里,还可能被 CI/CD 日志、IDE 缓存或共享机器上的其他人间接看到。
优先用环境变量注入敏感信息
这是最适合自动化场景的做法。代码里通过 os.getenv('EMAIL_PASSWORD') 读取,运行时再注入变量:
EMAIL_PASSWORD=xxx python script.py这样脚本本身可以保留在仓库中,而真正的凭据不进入代码版本管理。
也可以用外部配置文件,但要控制权限
如果团队里更习惯用 config.json 这类配置文件,也可以采用这种方式,但该文件必须加入 .gitignore。同时在 Linux/macOS 下应把权限设为 600,避免同机其他用户读取。
不要依赖交互式输入
input() 看起来能避免把密码写进代码里,但自动化脚本运行时通常没有人值守。只要脚本由定时任务、服务进程或流水线触发,交互式输入都会让流程卡住。
实际落地时,可以把安全策略理解为一条最低标准:代码仓库里只放逻辑,不放密钥;运行环境负责注入凭据;发送前先用最小测试消息验证邮箱和机器人配置是否生效。
把自动发送跑稳,关键不在“会不会发”,而在链路是否完整
无论发邮件还是发企业微信,真正决定成功率的通常不是调用哪个库,而是整条链路是否闭环:邮箱是否启用 SMTP、账号与发件人是否一致、JSON 和请求头是否正确、定时任务是否能长期存活、敏感信息是否从代码中剥离。
如果你要把分析结果做成日报、告警或批处理通知,建议先按“单次发送测试 → 带变量模板测试 → 定时调度测试 → 凭据外置”这个顺序逐步上线。这样排错成本最低,也更容易快速定位是认证问题、格式问题,还是调度与运行环境的问题。















