


Python内置加密模块详解:hashlib、hmac与secrets实战指南

发布时间:2026-10-13 |
4人浏览过
本文深入解析Python内置的三个核心加密模块:hashlib用于MD5/SHA单向哈希校验,hmac结合密钥实现消息认证,secrets生成密码级安全随机数。通过具体代码示例展示各模块API用法、参数设置及结果输出,帮助开发者掌握数据加密、身份验证及安全令牌生成的最佳实践。
Python加密模块概述
本文详细解析Python内置加密模块的具体用法,通过丰富的示例代码展示其功能,为开发者的学习与实践提供具有参考价值的指导。
数据加密分类
数据加密主要分为三类:
- 对称加密:加密与解密使用相同密钥,核心目标是保障数据机密性,常见算法包括DES和AES。
- 非对称加密(公钥加密):加密与解密使用不同密钥,主要用于身份验证,典型算法有DSA和RSA。
- 单向加密:仅能加密无法解密,主要用于确保数据完整性,代表算法包括MD5和SHA系列。
Python内置加密模块详解
Python标准库提供了多个内置加密模块,分别针对不同安全需求。
| hashlib | 主要提供了一些常见的单向加密算法(如MD5,SHA等) |
| hmac | 单向加密算法,支持设置一个额外的密匙(salt)来提高安全性 |
| secrets | Python3.6新增用于获取安全随机数 |
hashlib模块:单向哈希算法
1. hashlib 模块
该模块封装了MD5和SHA系列算法的功能,提供了MD5、SHA1、SHA224、SHA256、SHA384和SHA512等多种算法的函数实现,各算法输出长度不同。
hashlib模块主要包含以下函数与属性:
| hashlib.new(name[,data]) | 用于构造指定的哈希算法所对应的哈希对象,name可用于指定哈希算法的名称,如‘MD5',‘sha1',不分大小写,data为一个可选参数 |
| hashlib.algorithms_guaranteed | 它的值是一个该模块在所有平台都会支持的哈希算法的名称集合:set(['sha1','sha224','sha384','sha256','sha512','md5']) |
| hashlib.algorithms_available | 它的值是一个当前运行的Python解释器中可用的哈希算法的名称集合,algorithms_guaranteed将永远是它的子集 |
hash对象则提供了相应的方法与属性供操作使用:
| hash.update() | 更新哈希对象所要计算的数据,多次调用为累加效果,如m.update(a);m.update(b)等价于m.update(a+b) |
| hash.digest() | 以二进制格式返回传递给update()函数的所有数据的摘要信息(字符串) |
| hash.hexdigest() | 以十六进制格式返回传递给update()函数的所有数据的摘要信息(字符串) |
| hash.copy() | 可用来有效计算共享一个初始子串的数据的摘要信息 |
| hash.digest_size | hash结果的字节大小,即hash.digest()方法返回结果的字符串长度,MD5:16,sha1:20,sha224:28 |
| hash.block_size | hash算法内部块的字节大小 |
| hash.name | 当前hash对象对应的哈希算法的标准名称(小写形式),可以直接传递hashlib.new()函数来创建另外一个同类型的哈希对象 |
以下是具体应用实例:
注意
import hashlib

hash = hashlib.md5()
hash.update(b'Hello, ')
hash.update(b'World!')
ret1 = hash.digest()     # 以二进制格式返回数据的加密信息
print(type(ret1), len(ret1), ret1)
ret2 = hash.hexdigest()    # 以十六进制返回加密的数据值
print(type(ret2), len(ret2), ret2)
运行结果
<class 'bytes'> 16 b'e\xa8\xe2}\x88y(81\xb6d\xbd\x8b\x7f\n\xd4'
<class 'str'> 32 65a8e27d8879283831b664bd8b7f0ad4
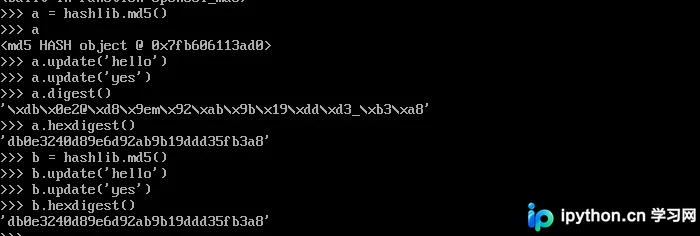
注:只要输入内容与加密模式保持一致,生成的哈希值(密匙)将始终相同。
hmac模块:消息认证码
2. hmac 模块
该模块实现了HMAC算法,其提供的API与hashlib基本一致。
hmac模块主要提供以下函数:
| hamc.new(key,msg=None,digestmod=None) | 用于创建一个hmac对象,key为密钥,msg为初始数据,digestmod为所使用的哈希算法,默认为hashlib.md5 |
| hmac.compare_digest(a,b) | 比较两个hmac对象,返回的是a==b的值 |
hmac对象中提供的方法与属性与hash对象保持一致。
具体实例如下:
重要提示
import hmac

h1 = hmac.new(b'yeah', b'a', digestmod=hashlib.sha224)   # digestmod 默认为MD5
h1.update(b'hello')
ret1 = h1.digest()  # 二进制
ret2 = h1.hexdigest()  # 十六进制
print(type(ret1), ret1)
print(type(ret2), ret2)

h2 = hmac.new(b'yeah', b'name')
ret3 = h2.hexdigest()
c = hmac.compare_digest(ret2, ret3)   # 比较同类型进制的值
print(c)
运行结果
<class 'bytes'> b'&\x9a\xd0{\x15WTE9@\xd9\xe3z\xfb+\\o\xc5\x88\x7f\x1c\xa4Q\xaf\x0c\n\xa8E'
<class 'str'> 269ad07b155754453940d9e37afb2b5c6fc5887f1ca451af0c0aa845
False
secrets模块:安全随机数生成
3. secrets 模块
该模块用于生成密码学强度的随机数,适用于管理密码、账户验证信息、安全令牌及相关秘密数据。
secrets模块主要提供两种操作方式:
- 生成安全随机数。
- 生成长度固定的随机字符串,可用于生成令牌和安全URL。
secrets模块提供的具体函数如下:
| secrets.choice(sequence) | 从指定的非空序列中随机选择一个元素并返回 |
| secrets.randbelow(n) | 从半开区间[0,n]内随机返回一个整数 |
| secrets.randbits(k) | 返回一个带有k个随机位的整数 |
| secrets.token_bytes(nbytes=None) | 返回一个包含nbytes个字节的随机字符串 |
| secrets.token_hex(nbytes=None) | 返回一个包含nbytes字节的16进制格式的随机文本字符串,可以用来生成一个随机密码 |
| secrets.token_urlsafe([nbytes]) | 返回一个包含nbytes个字节的随机安全URL文本字符串,可以在提供重置密码的应用中用来生成一个临时的随机令牌 |
| secrets.compare_digest(a,b) | 比较a,b字符串是否相等,若相等,返回True |
应用实例:
重要说明
import secrets
a = range(0, 99)
s = secrets.choice(a)
b = secrets.randbelow(77)
print(s)
print(b)
print(secrets.randbits(k=6))
print(secrets.token_bytes(nbytes=2))
print(secrets.token_hex(nbytes=2))
print(secrets.token_urlsafe(2))
print(secrets.compare_digest('a', 'b')) # 比较'字符串'
运行结果
32
b'op'
b248
LNI
False
以上就是本文的全部内容,希望能为各位的学习和工作带来帮助,欢迎大家继续支持本站。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















