


面向对象编程:封装与访问控制常见问题排查:高频错误、原因与解决方法

识别封装与访问控制的常见错误及报错表现
在面向对象编程中,访问修饰符是控制类成员可见性的核心机制。public成员可在类内外及子类中自由访问;protected通常限制在类内部及派生类中;private则严格限定于当前类内部。当开发者误用修饰符时,编译器或解释器会抛出明确报错。例如,在Python中尝试直接访问以双下划线开头的私有属性会触发AttributeError,提示对象无该属性;在Java或C++中则会直接报编译错误,如“无法访问私有成员”。排查此类问题的第一步是仔细阅读报错堆栈,定位到具体的调用行,并核对目标成员的修饰符定义。若报错提示“成员不存在”或“访问受限”,应优先检查调用方是否越权,以及类定义中修饰符是否与实际业务需求匹配。通过静态代码分析工具或IDE的语法高亮提示,可快速识别越权访问的红色波浪线,从而精准锁定问题源头。
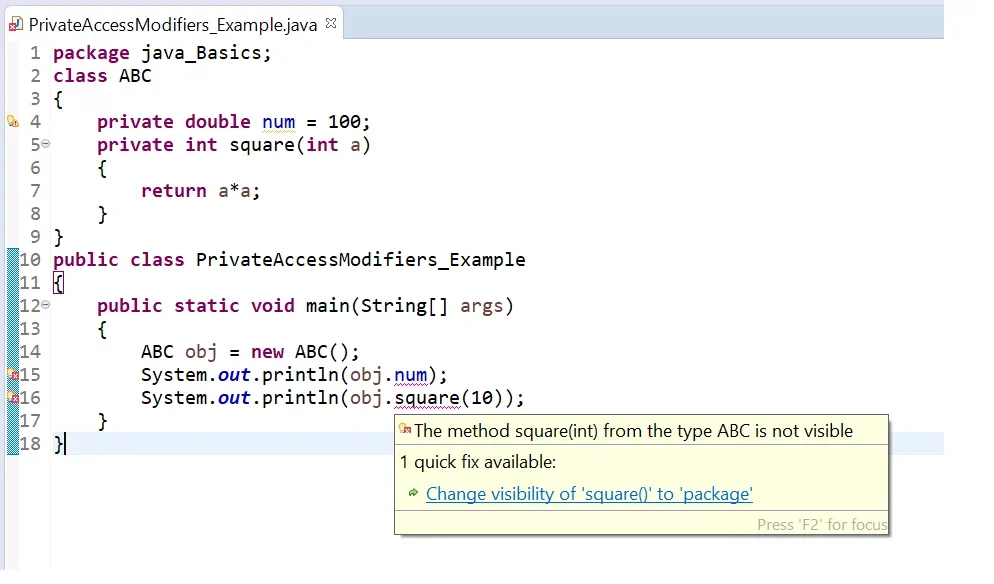
排查属性与方法无法访问的原因并修正代码
属性与方法无法访问的根本原因往往是破坏了封装原则,将内部实现细节直接暴露给外部。例如,将核心状态字段声明为private后,外部代码若直接读写该字段,必然引发访问拒绝。正确的修复策略是引入访问器与修改器方法,或在类内部提供语义明确的公开业务方法。以用户类为例,若age为私有属性,外部不应直接赋值,而应通过setAge方法传入,并在方法内部添加合法性校验。对于受保护成员被外部误调用的情况,需将调用逻辑迁移至子类内部,或将其提升为public接口。在实际操作中,开发者应先在IDE中定位报错行,将直接访问语句替换为对应的方法调用,随后检查方法签名是否匹配。若原设计确实需要外部交互,则应重新评估修饰符的合理性,避免过度封装导致调用链冗长。通过这种拦截校验转发的模式,既能保障数据安全,又能维持代码的可维护性。
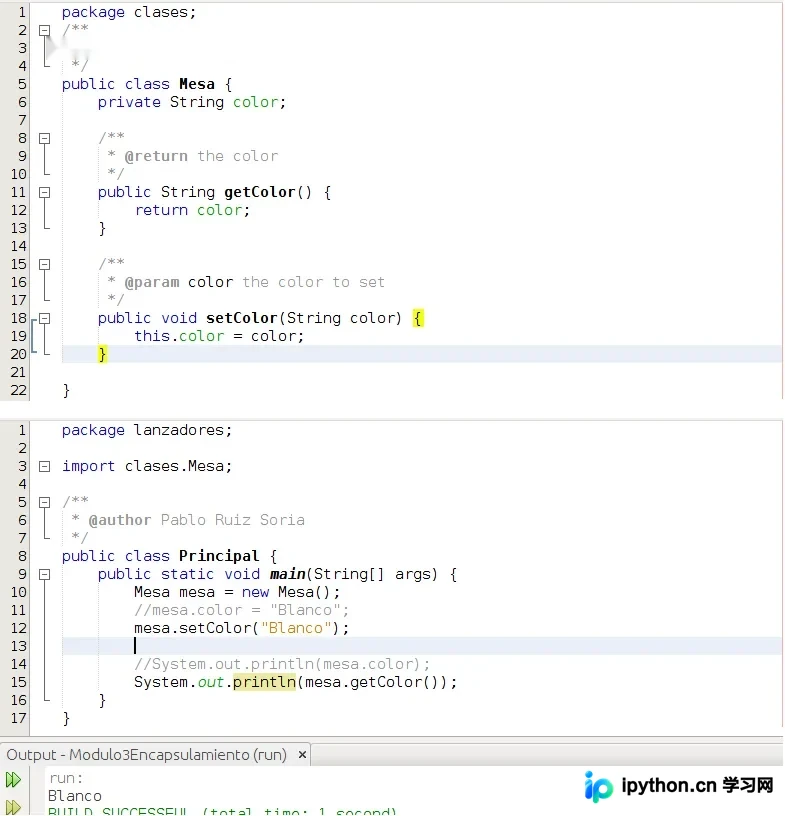
解决继承场景中的protected与private访问问题
继承体系下的访问控制极易引发隐蔽的权限冲突。父类的private成员在子类中完全不可见,子类无法直接调用或重写,若强行访问会导致编译失败或运行时异常。而protected成员专为继承设计,允许子类直接访问,但严禁被包外或无关类调用。常见的高频错误是子类试图重写父类方法时降低了访问权限,例如父类方法为public,子类重写时误写为protected,这违反了面向对象设计原则,编译器会直接拦截。排查时,需逐层检查继承链上的修饰符声明。若子类确实需要操作父类状态,应将父类对应成员改为protected,或通过父类提供的public接口间接调用。对于重写冲突,必须确保子类方法的访问级别不低于父类。在实际编码中,建议在父类设计初期明确哪些成员需开放给子类,统一使用protected标记,并在子类重写时严格遵循权限不降级规则。通过梳理继承树与修饰符映射表,可彻底消除跨层级访问的盲区。
运行验证与高频避坑:建立封装问题排查清单
完成代码修正后,必须通过完整的运行验证确保封装逻辑无误。可编写单元测试,模拟外部调用、子类继承及边界条件,观察是否按预期拦截非法访问并正确返回数据。在验证过程中,需重点关注高频避坑点:一是避免滥用public导致状态失控,应遵循最小暴露原则,仅开放必要的业务接口;二是警惕Getter与Setter泛滥,若属性仅为内部计算中间值,无需提供外部访问器;三是处理多态调用时,确保动态绑定的方法权限一致,防止因修饰符差异引发运行时异常或安全漏洞。基于上述经验,可建立标准化排查清单:核对报错行修饰符与调用方位置;检查继承链权限是否逐级合规;验证重写方法未降级访问级别;确认私有数据均通过受控方法流转;运行测试覆盖正常与越权路径。严格执行该流程,可大幅降低封装相关缺陷率,提升系统健壮性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















