


网络安全:容器安全与镜像漏洞扫描

理解容器安全与镜像漏洞风险
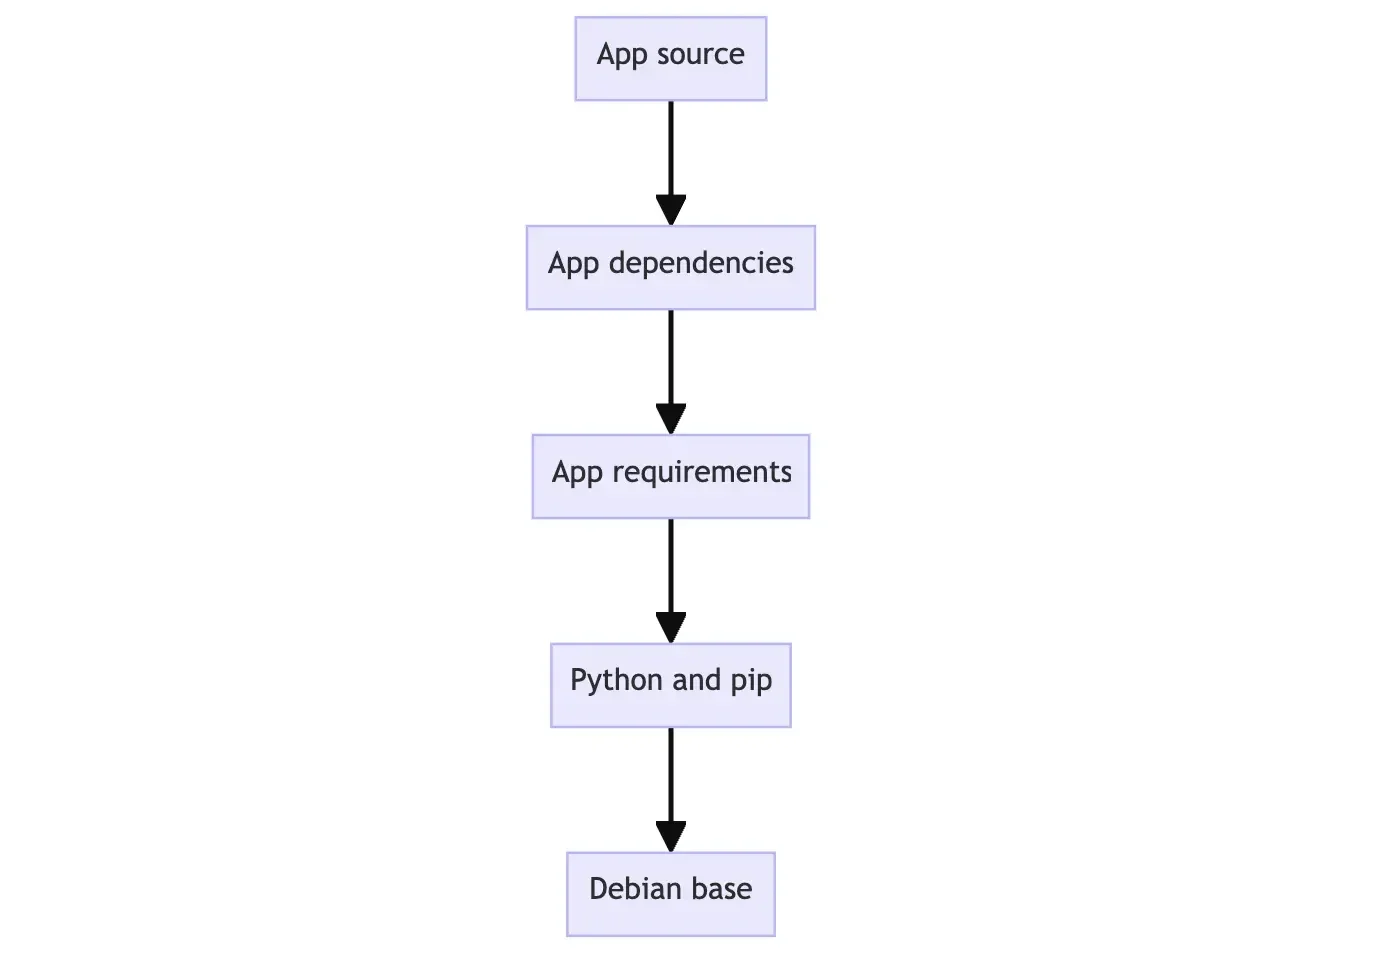
容器安全与传统主机安全存在本质差异。传统主机通常运行完整的操作系统,安全边界依赖主机防火墙、HIDS和系统级补丁;而容器共享宿主机内核,隔离性依赖命名空间与控制组,其安全边界更聚焦于镜像本身与容器运行时配置。镜像之所以会携带漏洞,是因为其本质是只读文件系统的分层叠加。每一层都可能引入风险:基础镜像若未及时更新,会继承系统级CVE;应用依赖包若版本过旧,会直接暴露已知漏洞;此外,Dockerfile中的配置不当以及运行时的权限提升会放大漏洞的实际危害。理解这四者的叠加关系,是构建容器安全防线的起点。只有明确风险来源,才能针对性地制定扫描与修复策略。
镜像漏洞扫描:从构建到结果分析
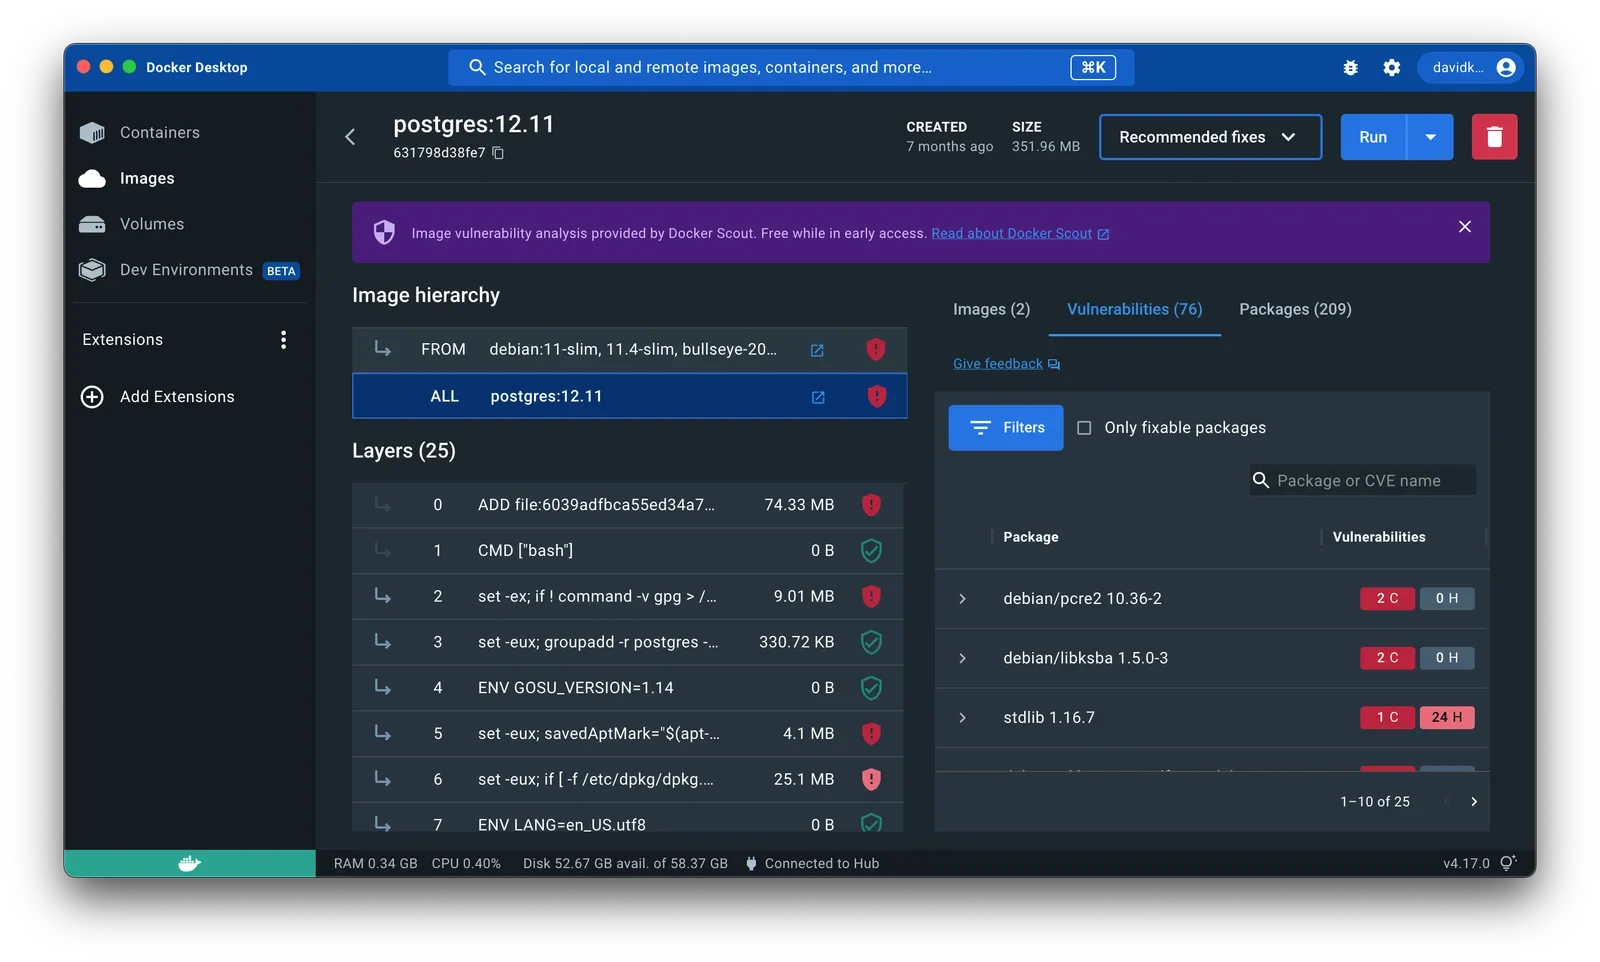
开展镜像漏洞扫描前,需确保扫描环境与目标镜像架构一致,并准备好离线漏洞数据库或配置可信的CVE数据源。主流扫描工具如Trivy、Grype或Clair各有侧重,Trivy因轻量高效常被集成至CI/CD流水线。执行扫描时,可通过命令如trivy image --severity HIGH,CRITICAL快速过滤高危结果。扫描报告会输出CVE编号、受影响组件、当前版本、修复版本及CVSS评分。理解CVE信息是关键:CVSS评分仅反映漏洞理论严重程度,不代表实际可利用性。例如,一个评分极高的远程代码执行漏洞,若仅存在于容器内未暴露的调试端口中,实际风险较低;反之,评分中等的漏洞若直接关联对外API且存在默认凭证,则需优先处置。区分理论高危与实际可利用,需结合网络拓扑与服务暴露面综合研判。
漏洞修复与安全验证
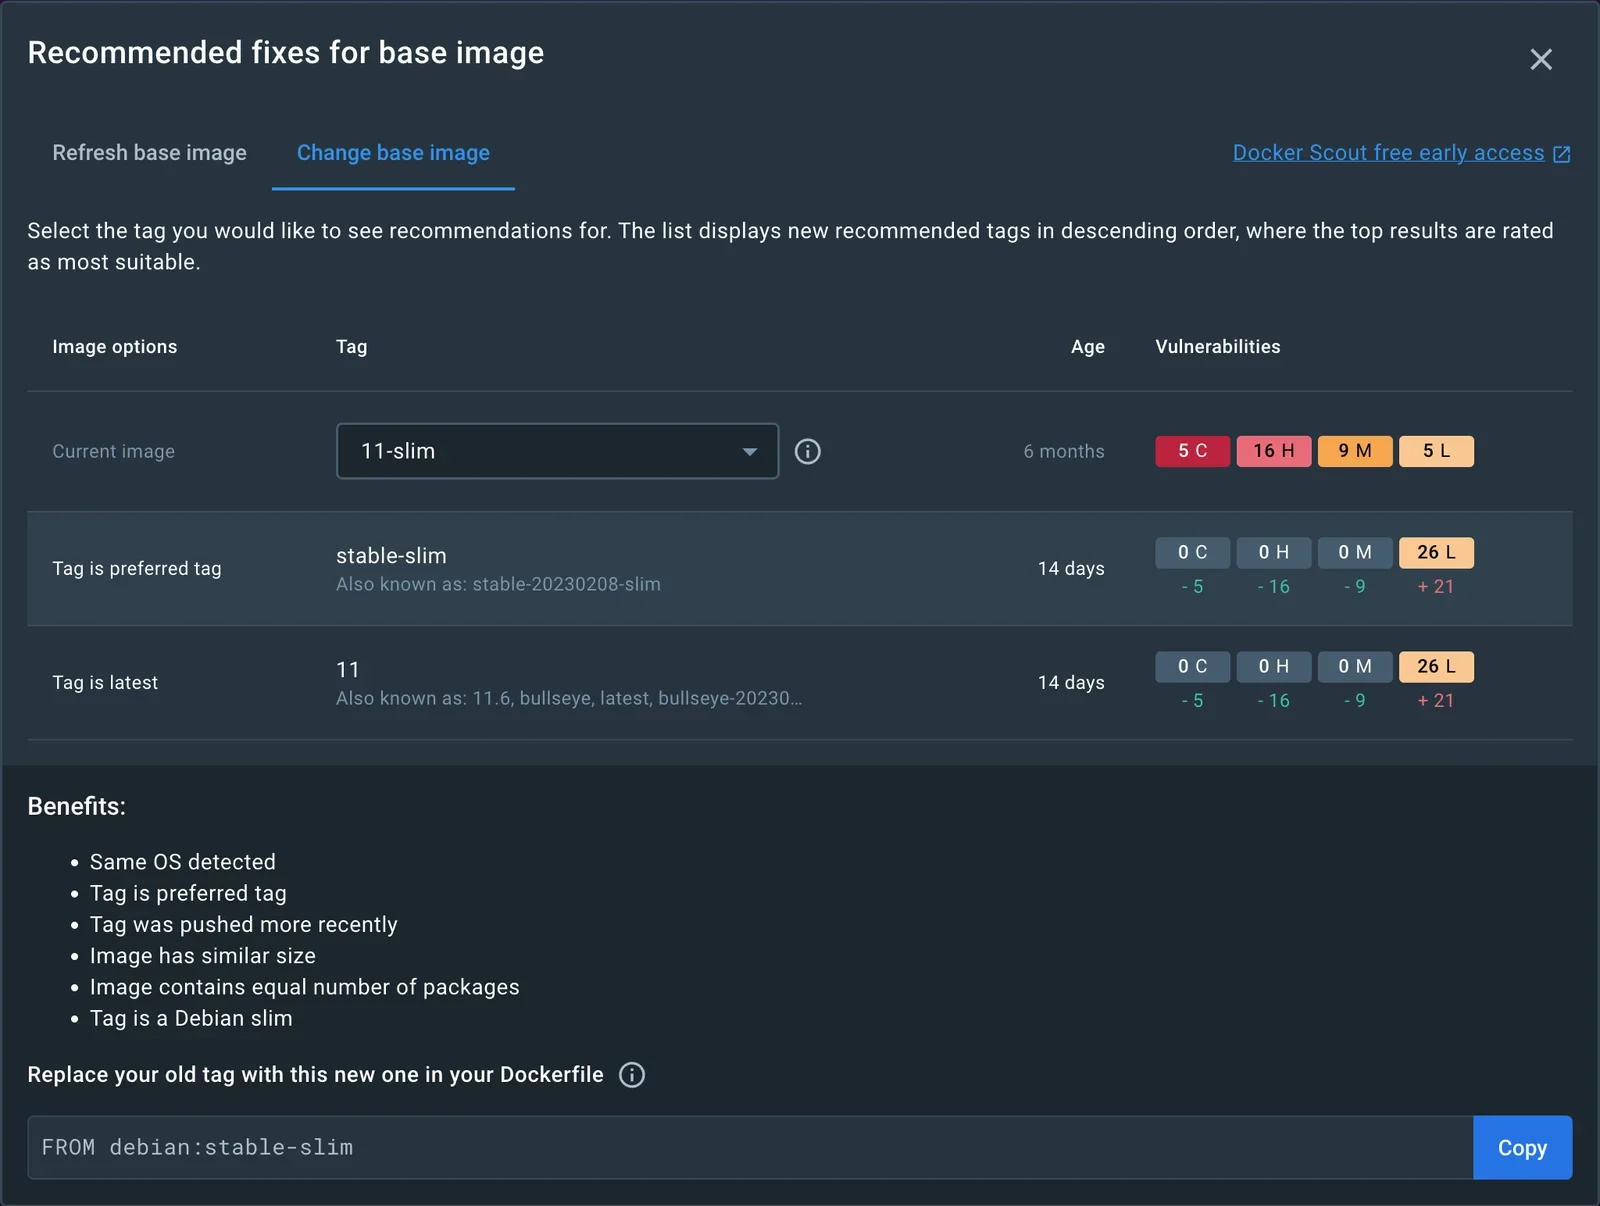
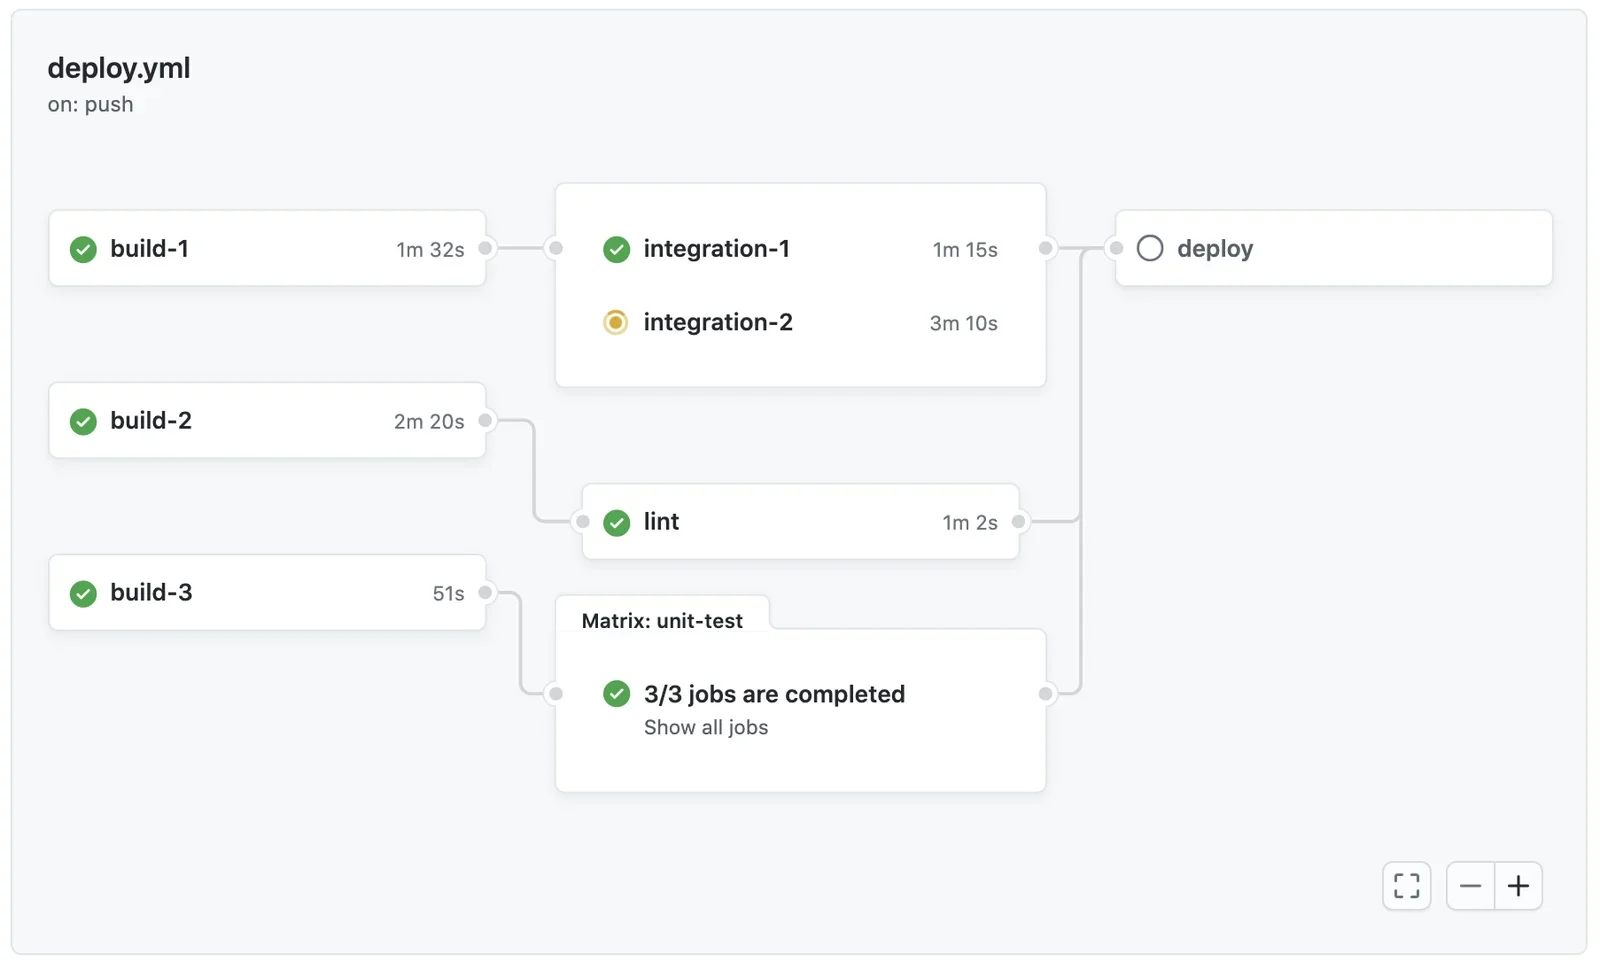
漏洞修复的核心在于切断风险链条。针对基础镜像漏洞,应在Dockerfile中明确指定带安全补丁的版本,例如将旧版Ubuntu替换为官方维护的Slim或Alpine变体。对于第三方依赖漏洞,需通过包管理器升级至官方修复版本,并在依赖配置文件中锁定安全版本号。完成代码与配置更新后,必须重新构建镜像并执行二次扫描,通过对比修复前后的CVE清单,确认目标漏洞已消除且未引入新的高危依赖。上线前验证环节同样不可或缺:建议在预发环境中部署修复后的镜像,结合动态应用安全测试与网络策略验证,确保服务功能正常且攻击面未扩大。只有将构建、扫描、修复、复扫与验证串联为自动化流水线,才能形成真正的安全闭环。
常见避坑与持续治理
在容器安全实践中,常见误区往往导致防线形同虚设。许多团队仅扫描一次便认为万事大吉,却忽略了漏洞库每日更新与依赖链的动态变化;部分开发者盲目信任CVSS高分,忽视实际业务上下文,导致修复资源错配;更严重的是不固定基础镜像标签,致使构建结果不可控,或为了调试方便在镜像中预装不必要组件,直接扩大攻击面。此外,仅关注静态扫描而忽视运行时安全,会使容器在遭受逃逸攻击时毫无招架之力。要实现持续治理,必须建立常态化机制:在CI/CD中嵌入强制扫描门禁,阻断高危镜像推送至仓库;通过镜像准入控制器校验签名与漏洞阈值;结合漏洞管理平台建立SLA跟踪机制,按风险等级设定修复时限。唯有将安全左移并贯穿全生命周期,才能构建弹性可靠的容器安全体系。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















