


网络安全:XXE攻击与外部实体禁用

认识XXE:外部实体为什么会成为攻击入口
XML(可扩展标记语言)通过“实体”机制实现内容复用,其中“外部实体”允许解析器从本地文件系统或远程URL加载数据。当XML解析器默认开启或显式配置了外部实体解析功能时,攻击者即可构造恶意XML文档,利用DOCTYPE和ENTITY声明注入外部实体。一旦解析器处理该文档,便会自动发起文件读取或网络请求,导致敏感文件泄露、内部服务端口探测甚至拒绝服务攻击。XXE漏洞产生的根本前提在于解析器未严格限制DTD处理与外部资源加载权限。攻击者通常将恶意Payload嵌入业务接口接收的XML参数中,利用服务端解析器的信任边界,将本应隔离的底层资源暴露给外部,形成越权访问通道。理解这一数据流向是后续定位与修复的基础。
识别风险:定位XML解析与外部实体配置
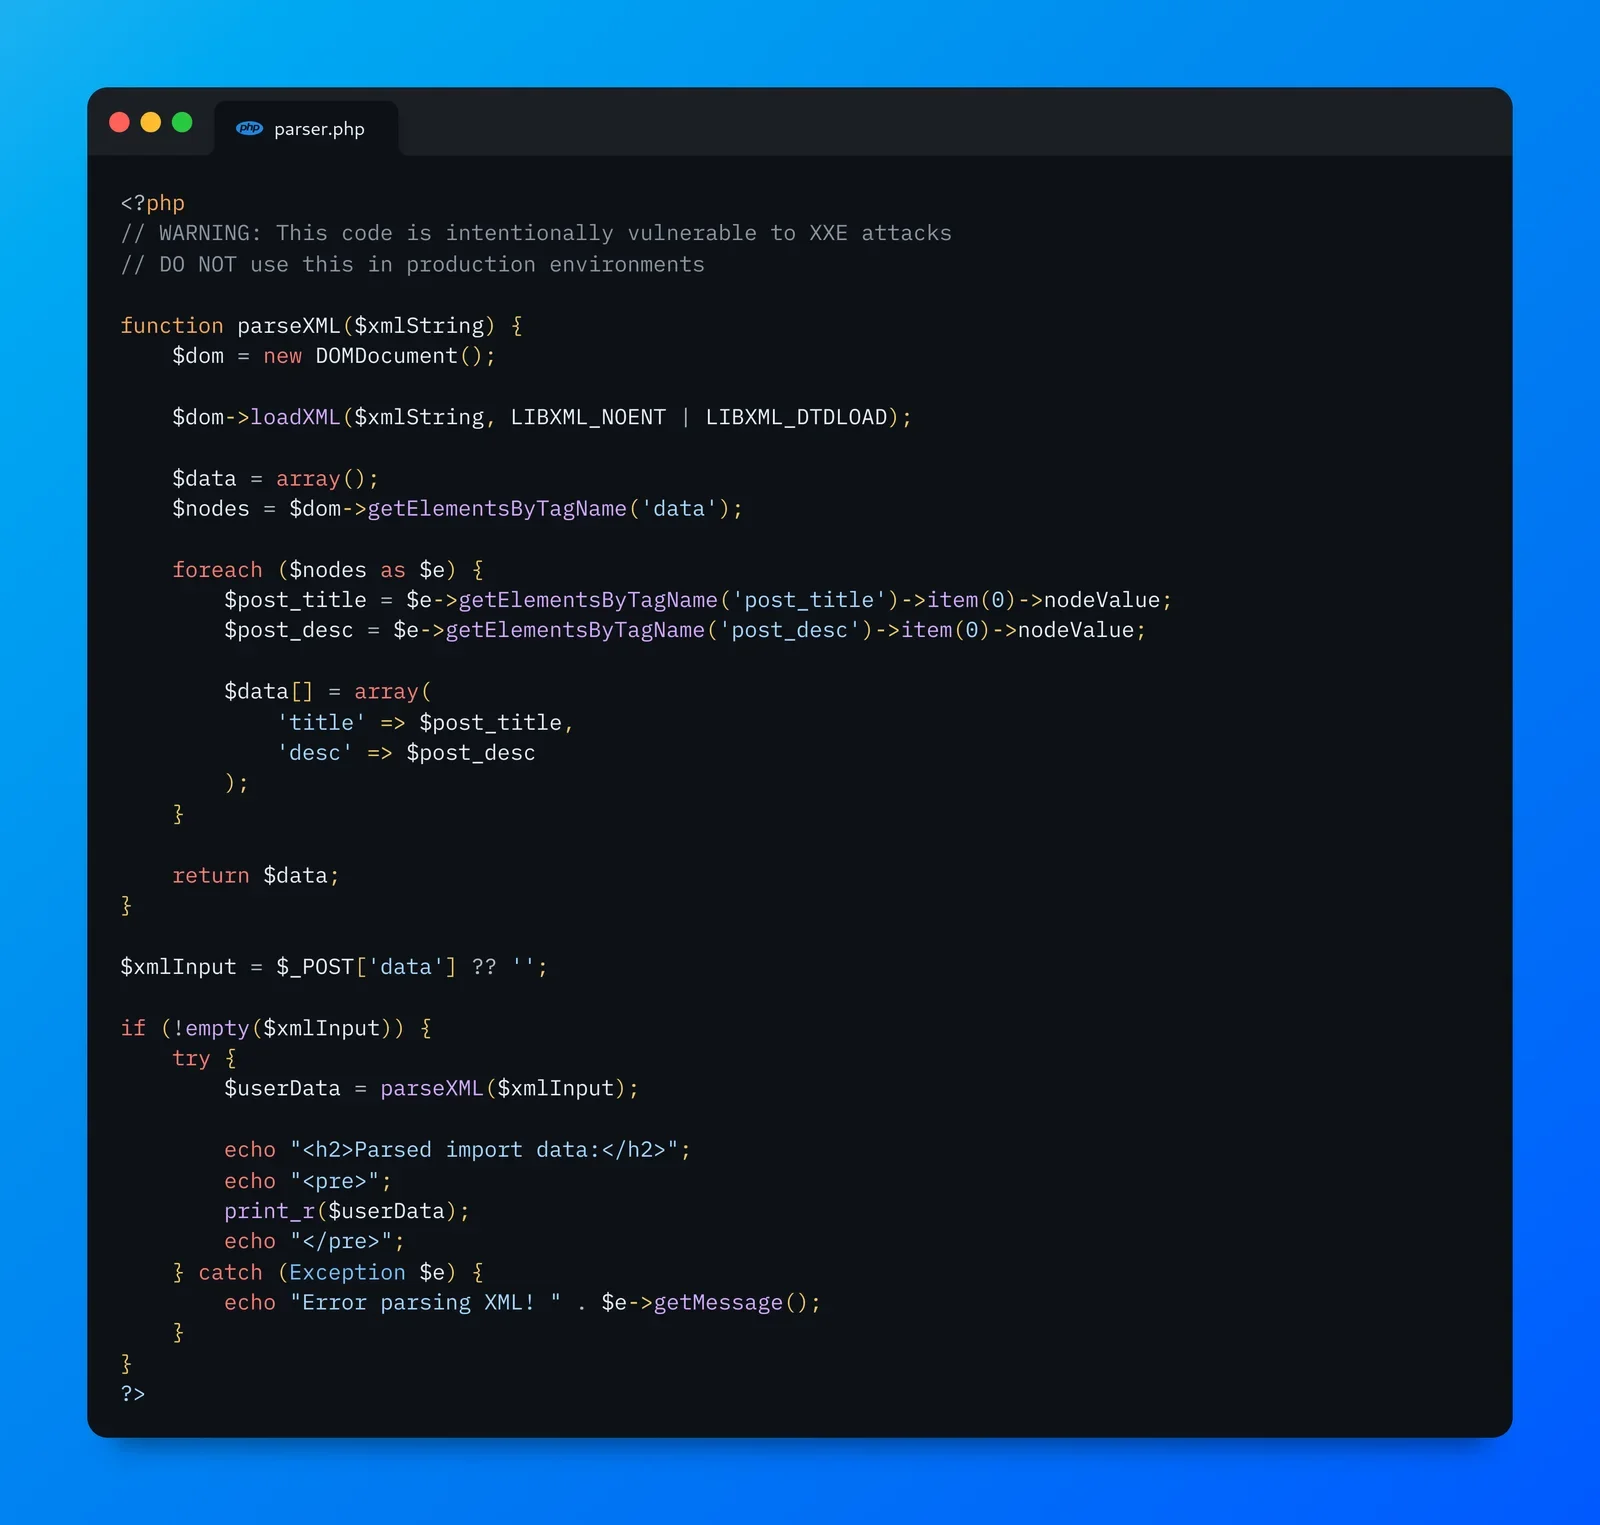
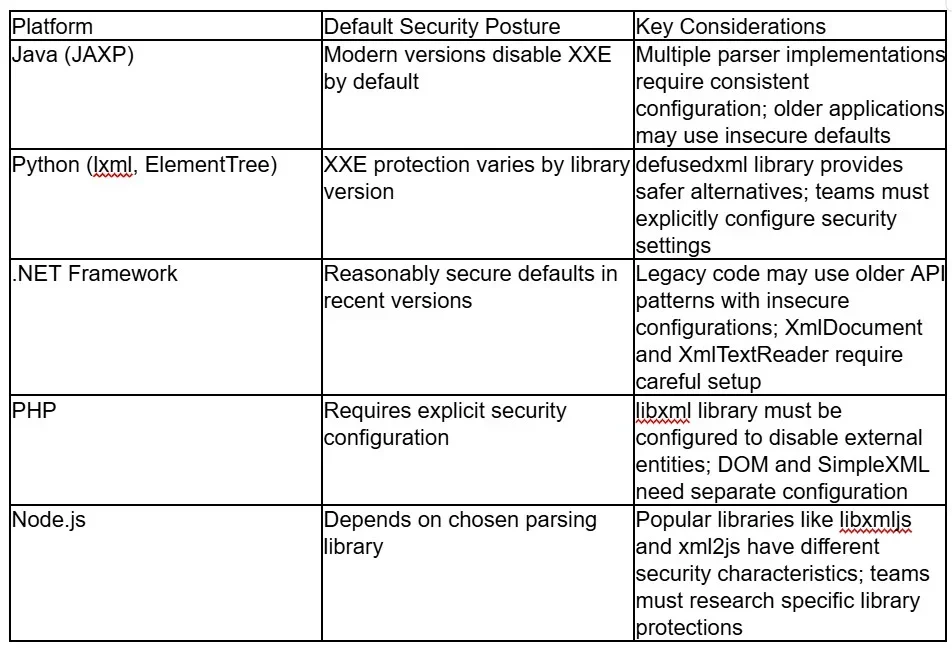
在代码审计与配置排查阶段,需首先定位所有接收并处理XML数据的入口点,如API网关、消息队列消费者或文件上传处理模块。随后追踪底层使用的XML解析库及其初始化逻辑。不同语言与框架的默认行为差异显著:例如Java的DocumentBuilderFactory在旧版本中默认允许DTD解析;Python的xml.etree.ElementTree虽不直接支持外部实体,但lxml库若未显式关闭resolve_entities则存在风险;PHP的libxml扩展在早期版本默认开启外部实体加载。审查时应重点关注解析器初始化时的Feature开关,如是否调用了setFeature或等效配置项。若代码中仅调用基础解析方法而未显式禁用外部实体,或依赖了未打补丁的第三方组件,即构成潜在攻击面。建议结合静态分析工具扫描XML解析相关API调用链,并核对官方安全基线文档,明确各组件的危险配置项。
实施防护:禁用外部实体与相关危险能力
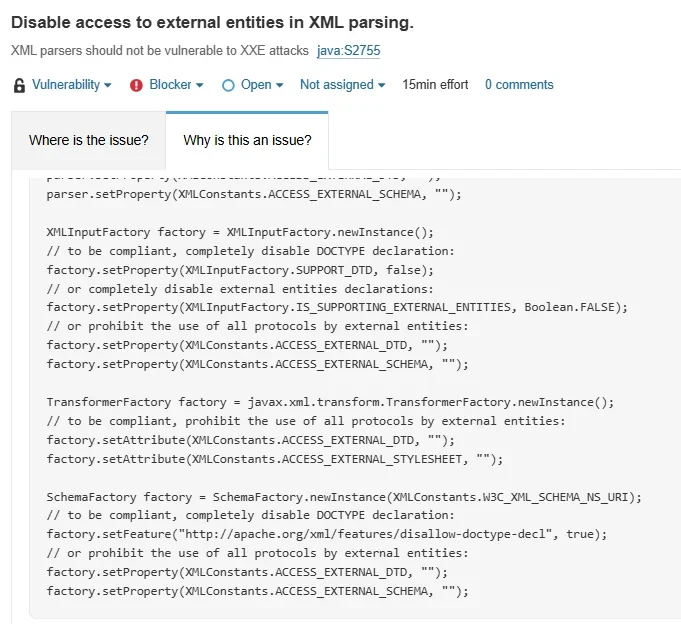
修复XXE的核心在于彻底关闭解析器的外部实体解析能力,并采用安全基线配置。以Java为例,应在初始化DocumentBuilderFactory时显式调用setFeature以直接拒绝DOCTYPE声明,或设置禁用外部通用实体与参数实体的特性。Python环境推荐直接使用defusedxml库替代标准库,该库已内置安全策略。PHP 8.0及以上版本已移除旧版禁用函数,需依赖LIBXML_NOENT标志的严格管控。需注意,单一开关可能因解析器版本迭代或嵌套解析场景失效,必须结合输入格式校验、限制DTD处理范围以及配置WAF规则构建多层防线。修复后应确保所有XML处理路径均应用统一的安全解析器实例,避免遗漏边缘业务模块。
验证修复:确认外部实体确实无法被解析
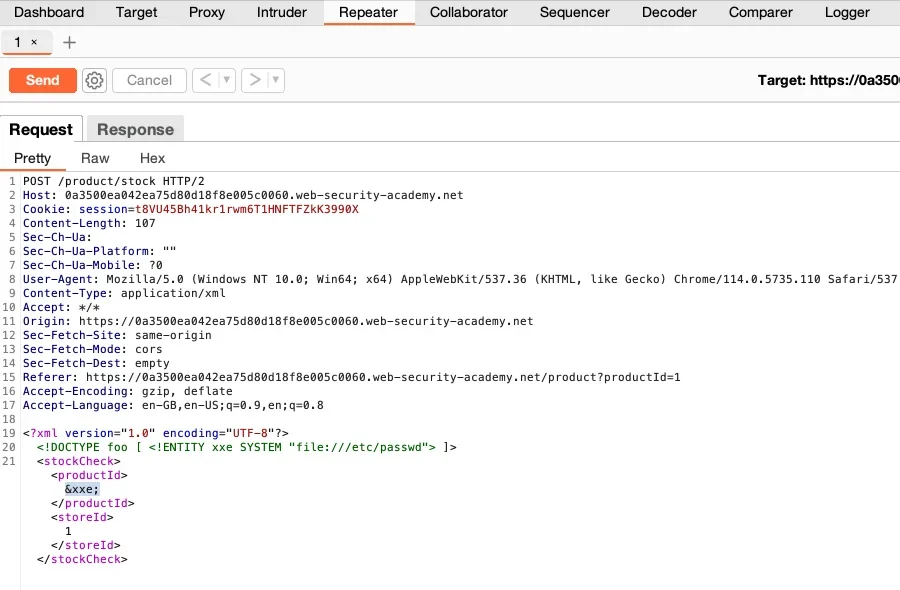
防护实施后,必须在授权测试环境中进行严格验证,以确认外部实体解析已被有效阻断。测试时应使用无害化Payload,例如构造包含恶意实体声明的XML请求,发送至目标接口。若防护生效,解析器应直接抛出DOCTYPE声明被禁止或外部实体解析已禁用的明确异常,且服务端日志中不应出现文件读取或外联请求记录。可借助接口测试工具或自动化安全测试脚本批量验证不同解析路径。务必注意,验证过程严禁在生产环境尝试读取真实敏感文件或发起内网探测,以免触发业务中断或合规风险。建议将验证用例纳入持续集成流水线,每次依赖升级或配置变更后自动执行回归测试,确保防护策略持续有效且未被后续代码覆盖。
避坑与加固:避免只改一处配置
实际加固中常见误区包括:仅依赖正则过滤关键字、仅关闭通用实体而忽略参数实体、未区分不同解析库的API差异导致配置遗漏,以及修复后缺乏回归测试致使策略被覆盖。此外,将输入校验视为唯一防线是严重的安全盲区,因为业务逻辑可能合法接收XML结构。纵深防御要求从多维度加固:首先,定期升级XML解析组件至官方安全版本,修复已知漏洞;其次,遵循最小权限原则,运行解析服务的进程应使用低权限账户,并限制文件系统与网络出站访问;再次,通过网络微隔离阻断应用服务器对非业务必需内网资源的访问;最后,将XXE检测纳入常态化渗透测试与代码审查流程。只有将安全配置、权限管控、网络边界与持续验证结合,才能构建真正可靠的XML处理防线。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















