


网络安全:GDPR与隐私保护设计

识别个人数据与明确处理边界
在GDPR框架下,准确识别个人数据是合规的起点。个人数据指任何能直接或间接识别自然人的信息,如姓名、邮箱、IP地址或设备标识符;敏感个人数据则涵盖种族、政治观点、宗教信仰、健康及生物特征等,需采取更高级别保护。数据主体是信息指向的自然人,控制者决定处理目的与方式,处理者则代表控制者执行处理操作。团队需通过系统化盘点建立数据处理清单:首先梳理所有数据触点(注册表单、埋点日志、第三方SDK),明确每项数据的收集用途与法律依据;其次记录存储位置(本地数据库、云服务商、CDN节点)、共享对象(广告联盟、支付网关)及跨境流转路径(如欧盟至非欧盟节点);最后设定明确的保存期限与删除触发条件。例如,电商网站需将用户收货地址标记为必要数据,而浏览轨迹仅保留90天用于体验优化,形成可视化的数据资产地图,确保全生命周期可追溯。
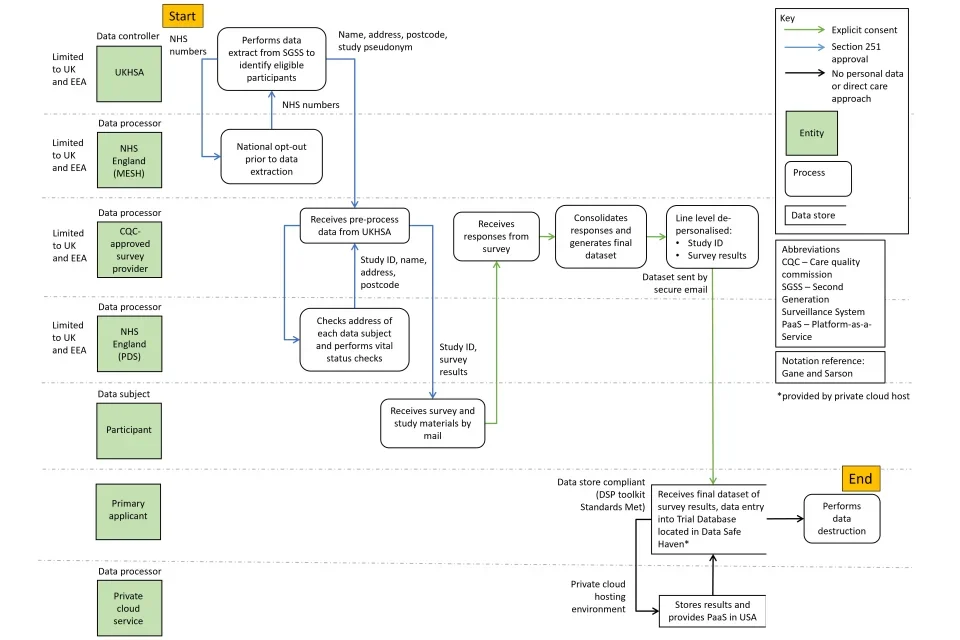
把GDPR原则落实到隐私保护设计
GDPR的核心原则必须转化为可执行的产品设计规范。合法性与公平透明要求处理行为具备明确法律依据(如用户同意或合同履行),且隐私政策需用通俗语言披露处理逻辑。目的限定与数据最小化意味着产品仅收集实现功能所必需的字段,例如注册流程应移除“性别”“生日”等非必填项,默认采用“隐私优先”配置。准确性原则要求提供用户自助更新资料的入口;存储限制需结合业务周期设定自动清理策略,如客服工单结案后180天自动归档脱敏。完整性与保密性要求传输与静态数据全程加密。问责制则要求产品内置合规审计日志。在实际设计中,Cookie同意横幅必须采用“明确同意”(Opt-in)模式,禁止默认勾选或隐藏拒绝按钮;隐私设置面板应提供一键导出与一键关闭个性化推荐功能,确保用户控制权贯穿交互全流程。
建立技术与运营控制
技术与运营控制是隐私保护落地的核心防线。访问控制需基于角色实施最小权限原则(RBAC),开发人员仅能访问脱敏后的测试数据,生产库查询需双人审批。加密技术应覆盖传输层(TLS 1.2+)与存储层(AES-256),敏感字段如身份证号采用哈希加盐或格式保留加密。日志审计需记录所有数据访问、修改与导出行为,并设置异常告警阈值。数据脱敏在开发测试与数据分析环节强制启用,如将手机号替换为138****1234。备份与删除机制需联动,确保逻辑删除后物理存储按期覆写。供应商管理要求签署数据处理协议(DPA),定期审查其安全资质。针对数据主体请求(DSAR),需建立标准化SOP:客服接收请求后转交合规团队,系统自动检索关联数据,在30天内完成访问导出、更正或彻底擦除,并留存处理凭证供监管核查。
验证合规性并规避常见陷阱
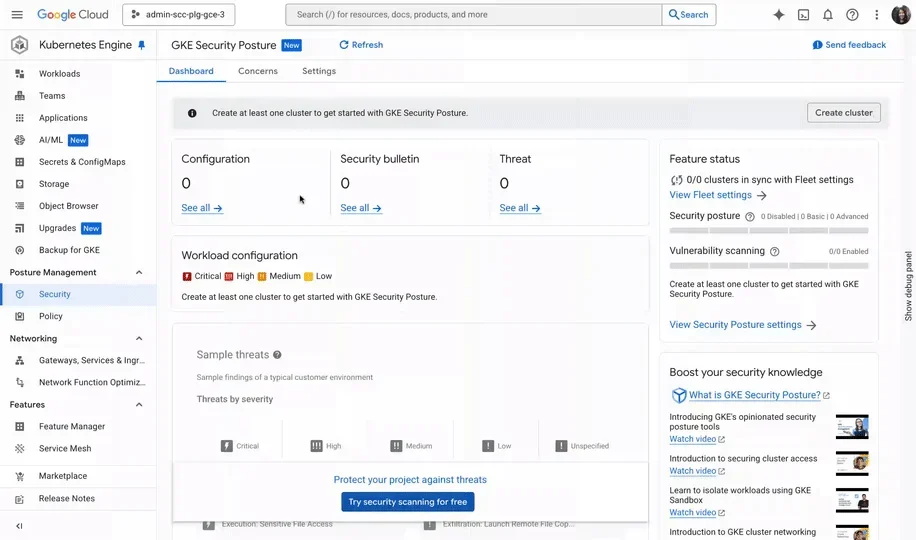
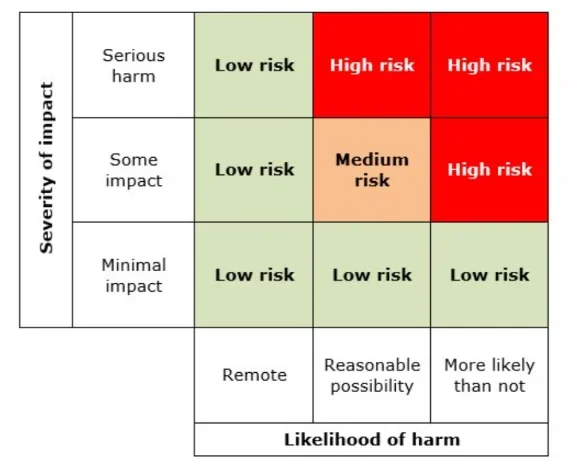
合规性验证需通过常态化测试与审计闭环实现。隐私影响评估(DPIA)应在产品上线前开展,重点评估高风险处理活动(如大规模画像、生物识别)的潜在风险并制定缓解措施。技术验证包括权限矩阵抽查、日志完整性校验、数据保留策略自动化测试(如验证超期记录是否被定时任务清理)及第三方Cookie扫描。供应商审查需核验其SOC 2或ISO 27001报告,并模拟数据泄露应急响应。数据主体请求演练可检验内部流程时效与准确性。常见陷阱需重点规避:过度收集非核心功能数据、使用默认勾选或暗黑模式诱导同意、隐私政策声明“绝不共享”但实际接入未授权SDK、日志与业务数据无限期留存、以及未签署标准合同条款(SCC)即向境外传输数据。通过定期红蓝对抗与合规巡检,可及时修正偏差,确保设计始终与法规要求对齐。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















