


网络安全可信访问:架构设计与零信任实践方案

明确可信访问与零信任架构原则
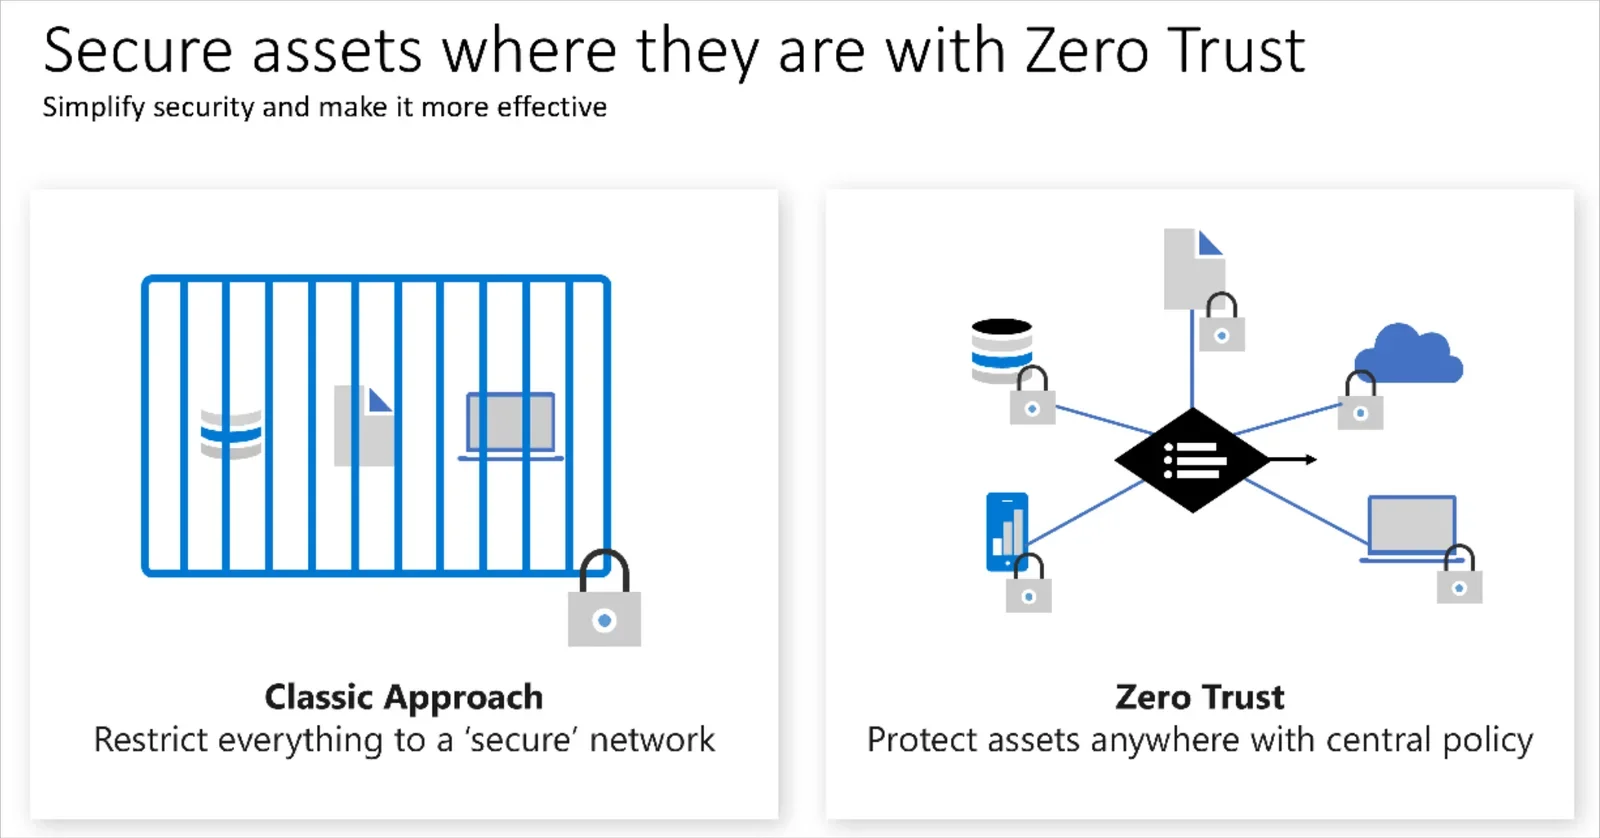
传统网络安全架构依赖于明确的物理或逻辑边界,假设内部网络是可信的,而外部是不可信的,这种“城堡与护城河”模式在云计算和远程办公普及的今天已显得力不从心。零信任架构(Zero Trust)的核心差异在于彻底摒弃了基于位置的信任假设,转而采用“永不信任,始终验证”的理念。其核心原则包括持续验证、最小权限、动态授权和默认不信任。持续验证意味着在每次访问请求时,无论来源如何,都必须重新评估用户身份、设备状态和环境风险;最小权限要求用户仅拥有完成工作所需的最小权限集;动态授权则根据实时风险评分动态调整访问级别。最适合优先采用可信访问的场景包括拥有大量远程办公人员的企业、使用混合云架构的组织,以及处理高敏感数据(如金融、医疗)的行业。这些场景面临的外部攻击面广,传统边界防护难以覆盖所有潜在威胁,因此通过零信任架构实现细粒度的访问控制显得尤为必要。
设计可信访问架构与核心控制点
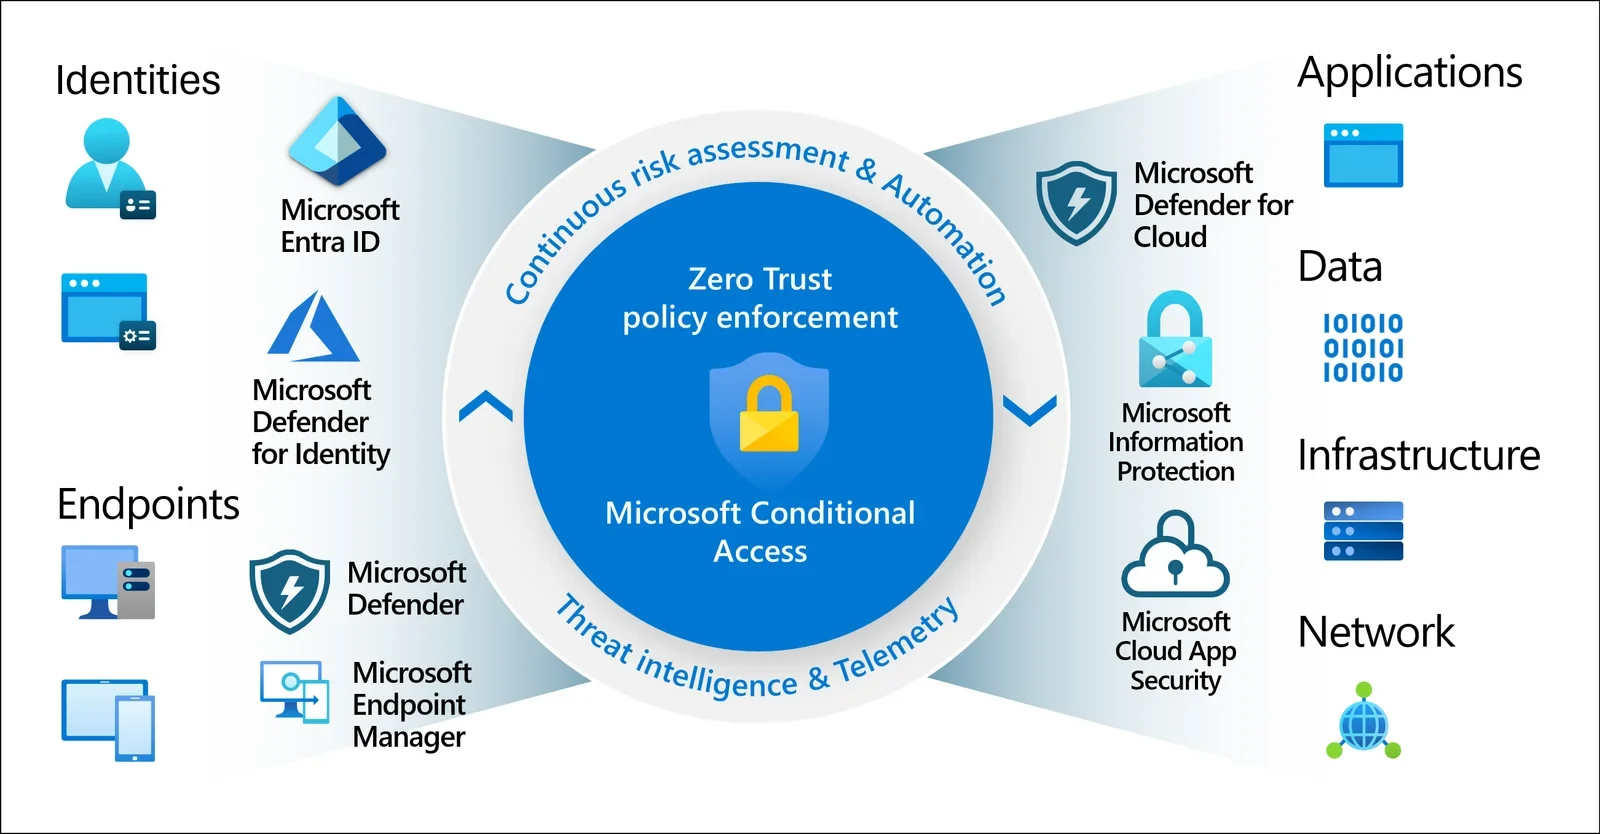
设计可信访问架构需要构建一个从身份、设备、应用到网络的全链路控制体系。核心控制点包括身份与访问管理(IAM)、多因素认证(MFA)、终端检测与响应(EDR)、零信任网络访问(ZTNA)网关、策略决策引擎(PDP)以及集中日志平台。在典型访问流程中,用户发起访问请求时,首先由ZTNA网关拦截并转发至策略决策引擎。PDP会实时收集用户身份上下文、设备健康状态、网络位置及行为特征,结合预设策略进行风险评估。若风险低于阈值,PDP授权访问,ZTNA网关建立加密隧道并代理访问后端应用;若风险过高,则拒绝访问或要求二次认证。IAM负责统一身份源管理,MFA提供额外的身份验证层,EDR确保终端设备符合安全基线。所有访问日志实时同步至安全运营平台,用于审计和后续分析。这种协同机制确保了访问控制的集中化、自动化和实时性,有效防止了横向移动和数据泄露。
落地身份、终端与动态访问策略
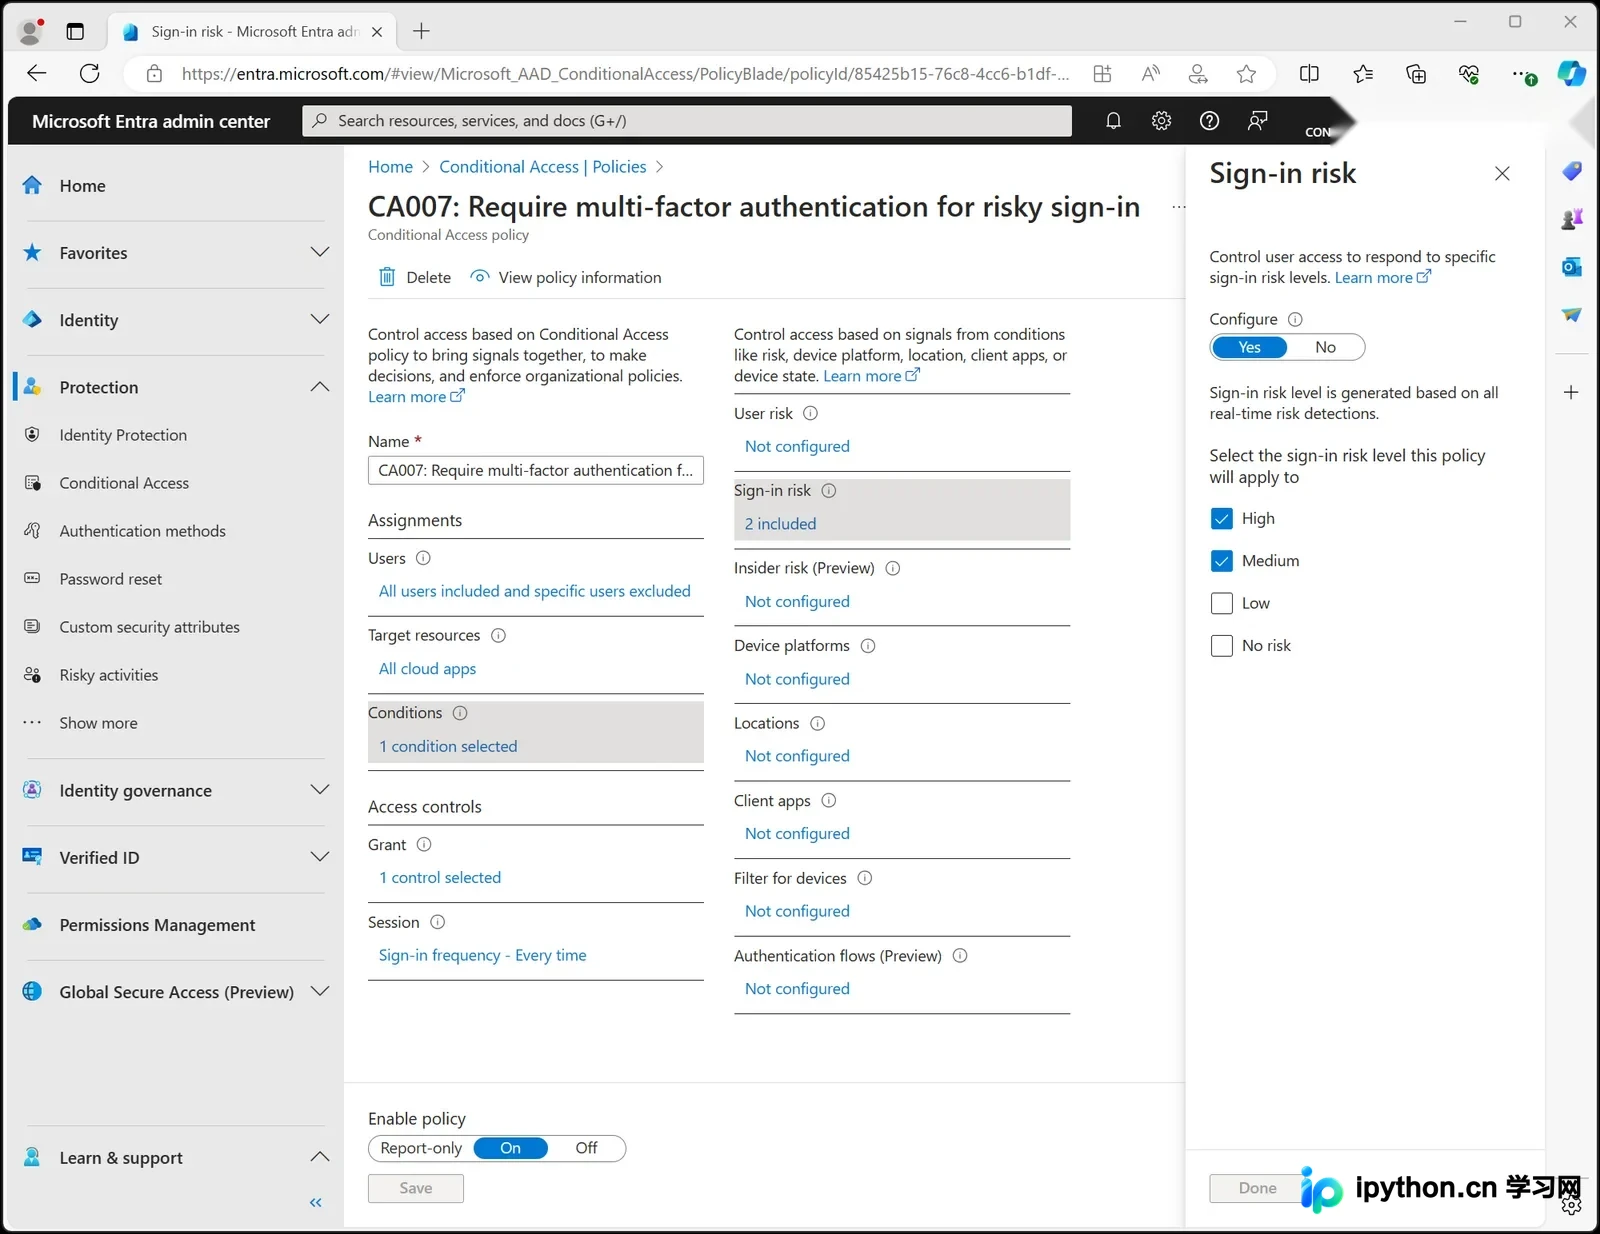
落地零信任的关键在于建立精细化的身份、终端与动态访问策略。首先,需建立统一身份认证中心,整合所有用户账户,并强制实施多因素认证(MFA),以抵御凭证窃取攻击。其次,实施设备可信度评估,通过Agent或无代理方式收集终端的安全状态(如补丁版本、防病毒状态、加密情况),只有符合安全基线的设备才能获得访问资格。在此基础上,制定基于风险的动态授权策略:当用户从已知安全网络访问常规应用时,可简化验证;但当检测到异常行为(如异地登录、高危操作)时,自动触发增强验证或限制访问权限。实施优先级建议为:先覆盖高价值资产和核心业务系统,再逐步扩展至一般应用。策略配置应遵循“默认拒绝”原则,仅明确允许必要的访问路径。同时,建立策略迭代机制,根据实际运行数据和威胁情报动态调整风险阈值和访问规则,确保策略既安全又不影响业务效率。
验证效果、持续运营与常见避坑
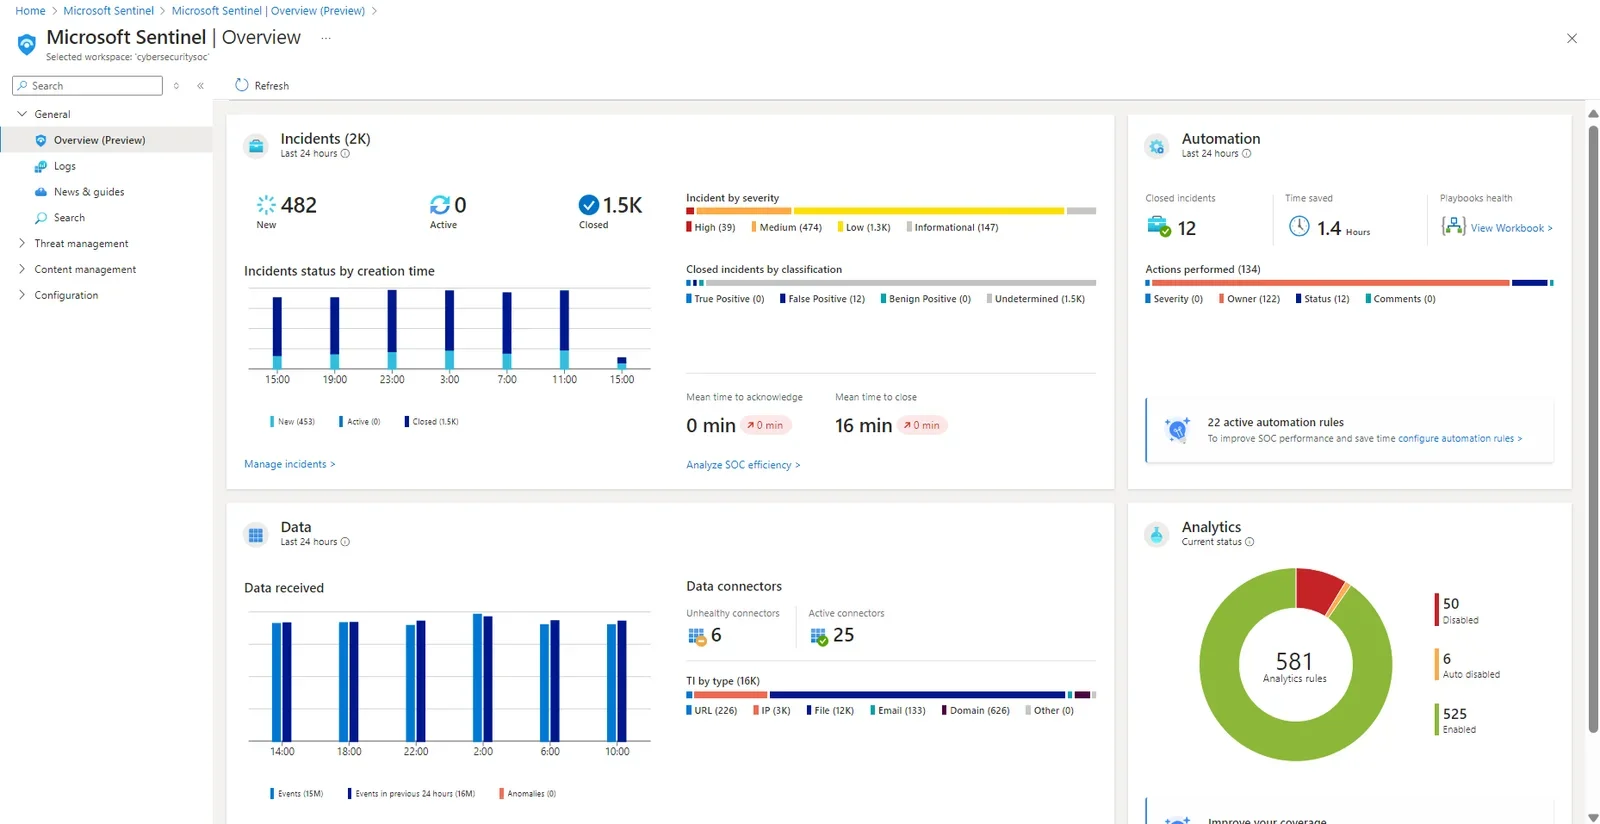
零信任架构的成功不仅取决于部署,更依赖于持续的运营与效果验证。企业应建立可量化的验证指标,包括未授权访问拦截率、身份风险事件数量、设备合规率、权限使用情况以及安全事件响应效率。通过定期审查这些指标,可以评估策略的有效性和业务影响。在实施过程中,需警惕常见误区:一是分阶段迁移不足,导致业务中断;二是权限过度收紧,影响员工工作效率,引发抵触情绪;三是策略孤岛,各安全组件未能协同工作,形成新的漏洞;四是日志收集不全,导致无法进行有效的溯源分析;五是“只部署产品不运营”,缺乏持续的策略优化和人员培训。为避免这些问题,建议采用分阶段试点策略,从小范围业务开始验证,逐步扩大范围。同时,建立跨部门协作机制,确保安全团队与业务部门沟通顺畅,定期回顾和调整策略,确保零信任架构能够持续适应不断变化的威胁环境和业务需求。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















