


怎么校验Python官网下载安装包的SHA256哈希值

校验Python官方安装包的SHA256哈希值,核心过程只有两件事:从Python官网找到对应版本发布的官方哈希值,再用本机自带的命令行工具计算刚下载文件的哈希值,最后核对两串字符是否完全相同。只要两个哈希值完全一致,即可证明文件在网络传输中没有损坏,也没有被第三方镜像或中间链路篡改。
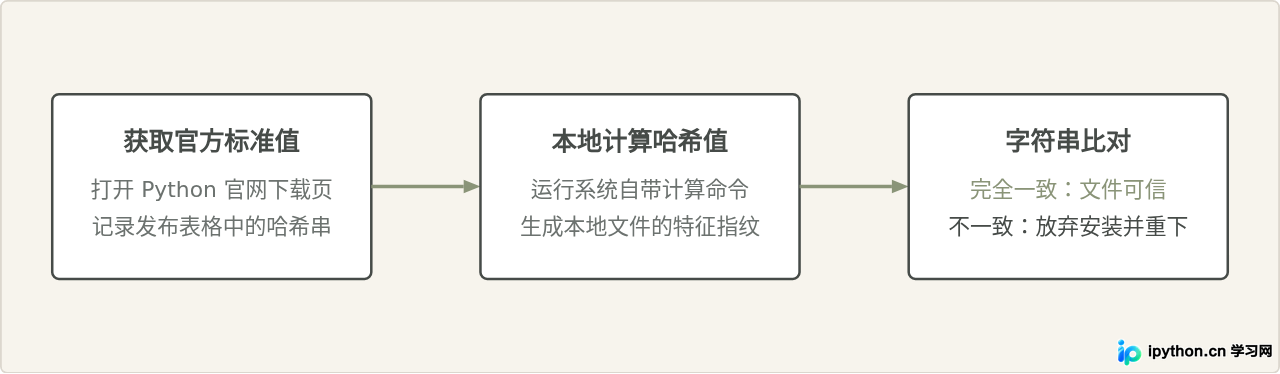
第一步:在Python官网获取官方发布的哈希值
很多初学者直接在官网首页点击黄色的“Download Python”大按钮,这样下载只会得到安装程序,却看不到校验数据。正确的做法是进入专门的发布详情页:
- 在浏览器中访问 Python 官方发布归档页(
https://www.python.org/downloads/),点击导航栏中的 Downloads,并选择下方的 All releases。 - 在版本列表中找到你正在下载的对应版本(例如
Python 3.12.3),点击进入该版本的专属发布页面(Release Page)。 - 滑动到页面最底部的 Files 表格。该表格列出了 Windows 安装包、macOS 安装包及源码包,表格中包含一列名为 MD5 Checksum 或 SHA256 的字段。
以 Windows 64位安装程序 python-3.12.3-amd64.exe 为例,其对应行所注明的 SHA256 字符串即为官方校验标准值。复制该字符串保存至文本文件或备忘录中备用。
第二步:在本地系统中计算安装包的SHA256值
主流操作系统均内置了生成 SHA256 哈希的工具,无需额外安装第三方校验软件。打开终端或命令行提示符,切换至安装包所在文件夹(通常在“下载”目录),执行对应命令即可。
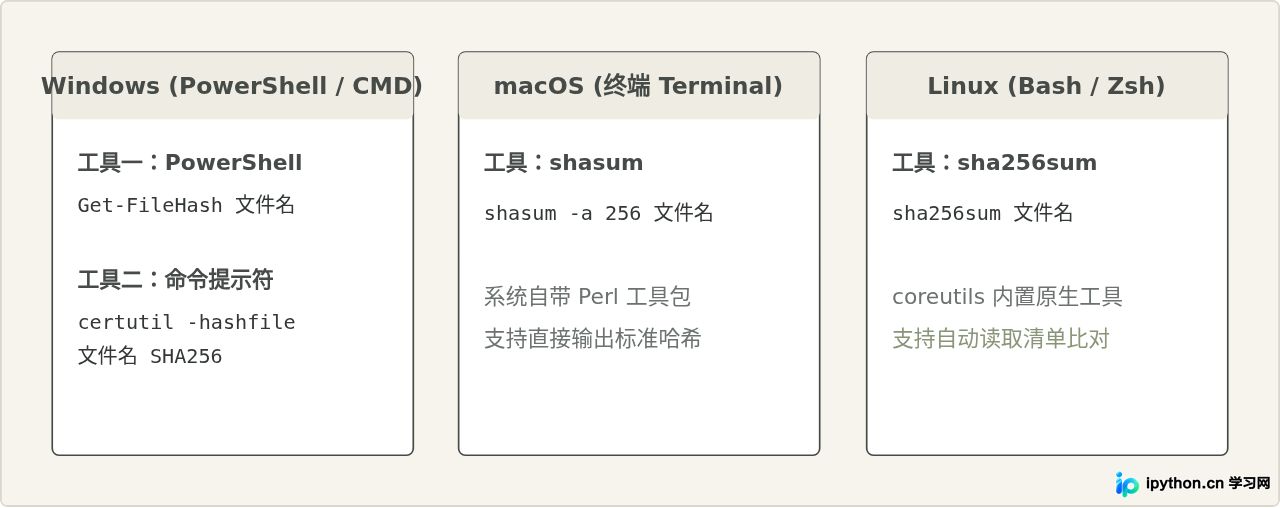
1. Windows 平台
在 Windows 环境下,首选推荐使用 PowerShell。按 Win + R 输入 powershell 打开窗口,定位到文件所在目录后运行:
Get-FileHash .\python-3.12.3-amd64.exe -Algorithm SHA256示例输出:
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          5C8DFD2D4978007D4F5A3AE3D171FFB5780BC548FFD4678129C3532C281F31F9  C:\Users\Downloads\python-3.12.3-amd64.exe
如果你使用的是传统的命令提示符(CMD),可以使用 certutil 工具:
certutil -hashfile python-3.12.3-amd64.exe SHA2562. macOS 平台
按下 Command + 空格,搜索 Terminal(终端)打开,输入 cd ~/Downloads 进入下载目录,执行:
shasum -a 256 python-3.12.3-macos11.pkg示例输出:
5c8dfd2d4978007d4f5a3ae3d171ffb5780bc548ffd4678129c3532c281f31f9 python-3.12.3-macos11.pkg3. Linux 平台
在 Linux 桌面或服务器中,直接调用系统自带的 sha256sum 命令校验源码包:
sha256sum Python-3.12.3.tar.xz示例输出:
5c8dfd2d4978007d4f5a3ae3d171ffb5780bc548ffd4678129c3532c281f31f9 Python-3.12.3.tar.xz第三步:核对两个哈希值是否一致
SHA256 哈希值由 64 个十六进制字符(0-9 与 a-f)组成。肉眼逐位比对不仅效率低,而且容易忽略中间一两个字符的差异。推荐使用以下可靠比对方式:
- 文本编辑器查找法:将官网的标准值粘贴到记事本或 VS Code 中,按快捷键
Ctrl + F(macOS 为Cmd + F),把本地命令计算出的字符串复制粘贴到搜索框中。若高亮命中,说明二者完全相同。 - 命令行直接判定法:在 PowerShell 中直接让系统判断布尔值,省去人工核验:
(Get-FileHash .\python-3.12.3-amd64.exe).Hash -eq "5C8DFD2D4978007D4F5A3AE3D171FFB5780BC548FFD4678129C3532C281F31F9"若终端输出 True,表示匹配成功;若输出 False,表示哈希不匹配。
5C 与 5c 是等价的,大小写不同不代表校验失败。在做字符串查找或脚本校验时,确保比对工具不区分大小写即可。
容易混淆的认知与边界分析
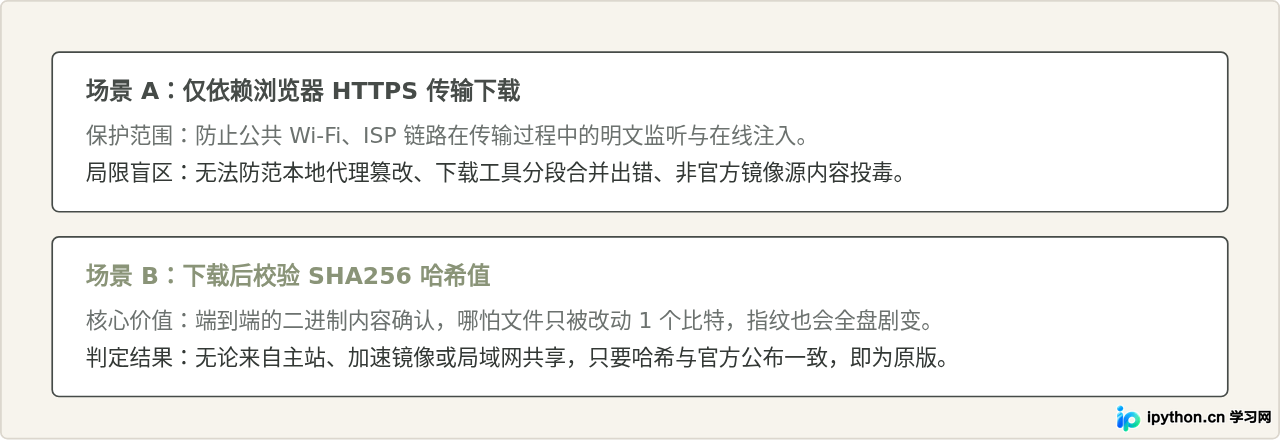
辨析:“只要是从官网下载的,就不需要再做哈希校验。”
这种说法在大部分日常网络环境下看似成立,因为浏览器使用了 HTTPS 加密通信,传输阶段确实会被保护。但在以下两种常见场景中,该假设会失效:
- 多线程与断点续传工具损坏数据:很多开发者使用第三方下载加速软件或经过多次网络切换,分块拼接逻辑在极端情况下可能发生微小的字节丢失或写盘损坏,导致安装程序运行报错或缺失依赖。
- 国内镜像站同步问题:为了加快下载速度,很多国内开发者会使用第三方开源镜像站。虽然绝大多数镜像站值得信赖,但镜像同步脚本偶尔会发生未完全拉取或延迟情况。直接使用官方页面发布的 SHA256 比对第三方镜像下载的文件,是确认其是否为未动过手脚的“原版”唯一可靠手段。
校验不一致时的处理策略
如果在核对过程中发现哈希值完全不匹配,切勿继续双击运行安装包。可以按以下逻辑快速定位并处理:
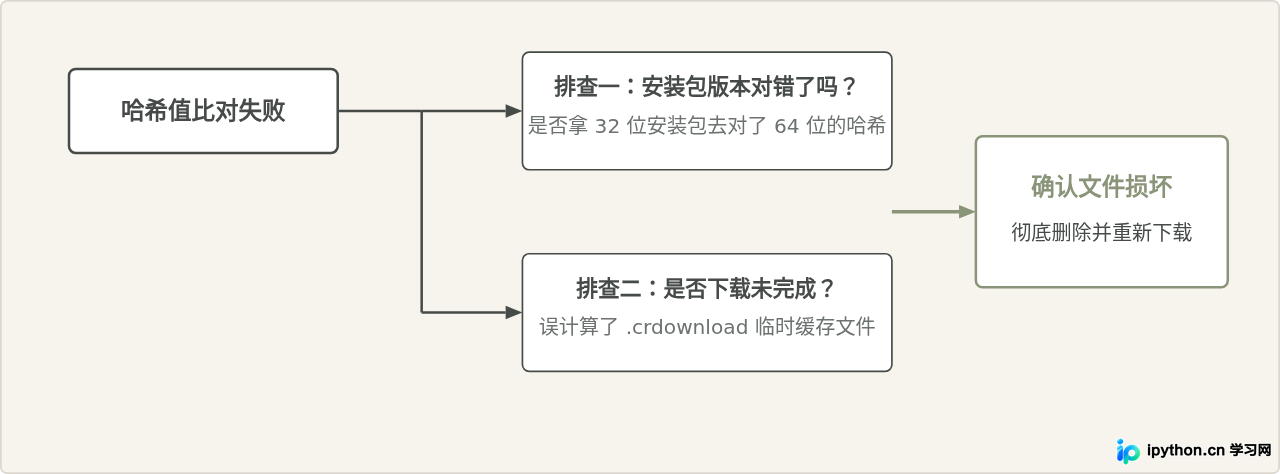
1. 核实操作系统与架构类型:确认本地文件到底是 Windows embeddable package (64-bit) 还是 Windows installer (64-bit)。Python 发布的每个细分安装包都具有独立的哈希值,看错表格行是最常见的“假故障”原因。
2. 排查浏览器临时后缀:如果文件尚在下载中,Chrome 或 Edge 会生成类似于 .crdownload 的未完成文件,直接对其校验必然产生错误的哈希值。
3. 重新下载与清理缓存:如果确认版本对应无误但哈希仍然不符,说明文件在落地过程中已经损坏。此时应直接删除本地文件,清除浏览器下载缓存,重新通过官方主干线路下载,并在完成前避免使用有侵入式解包功能的下载工具。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















