


浏览器左下角显示javascript代码有安全风险吗

鼠标停在网页按钮或链接上时,浏览器左下角弹出的不是常规网址,而是一串 javascript: 开头的代码。这一现象本身并不等于电脑中毒或被攻击,它通常只是前端开发者用来触发页面内部功能的“伪协议链接”。然而,若这种代码来自不可信页面,或链接隐藏了真实跳转目标,它确实可能带来恶意的脚本执行与钓鱼风险。弄清它是什么、怎么运作,能帮助我们快速区分正常的网页交互与潜在威胁。
左下角状态栏的运作原理
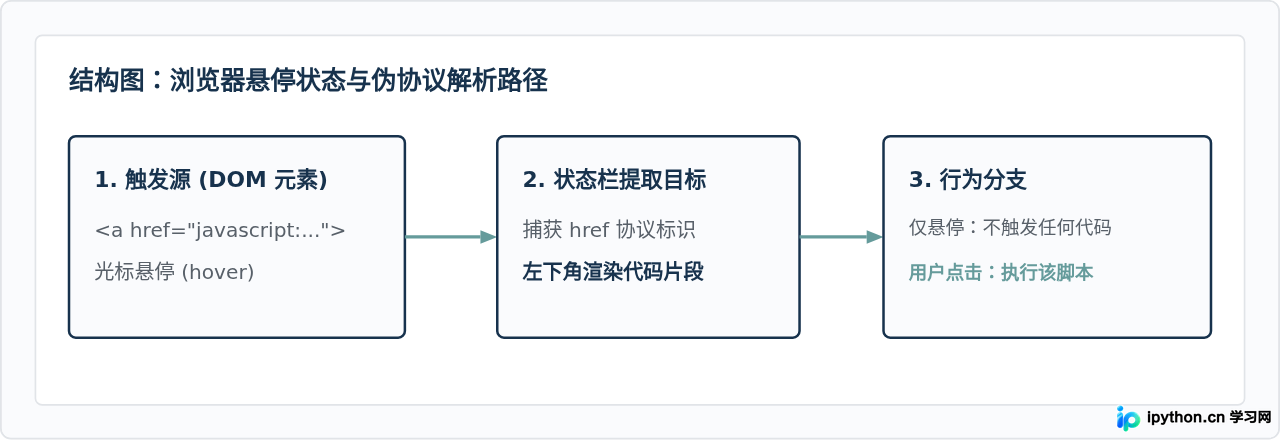
现代浏览器(如 Chrome、Edge、Firefox)为了保障用户知情权,设计了地址预览机制:当光标移至带有超链接属性的元素上方时,左下角会浮现目标地址。通常这里显示的是类似 https://example.com 的路径,告知你点击后将加载哪个网络资源。
当 HTML 代码中的 href 属性填入的是 javascript:... 时,浏览器将其识别为 JavaScript 伪协议。这意味着点击该链接不会发起网络请求去获取新页面,而是直接在当前网页的上下文里解释并执行冒号后面的脚本语句。
它为什么常见?常见写法与含义
在早期的 Web 开发中,很多网站需要某些按钮保持超链接的手型光标与点击手感,却不想让页面刷新或跳转。开发者习惯直接把功能写在链接里。即便在今天,许多经典后台、论坛和办公系统依然保留着此类写法。
读者最常见到的形式有以下三种:
- 空操作占位:形如
javascript:void(0);或javascript:;。这里的void(0)运算结果始终为undefined,作用仅仅是阻止页面跳转,实际的业务逻辑由开发者绑定的独立事件处理函数执行。这种最为多见,通常是完全无害的。 - 内置界面控制:形如
javascript:history.back();或javascript:window.print();。这类语句直接调用浏览器提供的标准化接口,用于实现“返回上一页”或“打印当前单据”。 - 调用业务函数:形如
javascript:openChatBox(1024);。点击后会唤醒当前页面预先加载好的对应模块,例如展开一个在线客服窗口。
潜在的安全风险来自哪里
“显示代码”这个动作本身没有任何破坏力——只要你不点击,浏览器绝对不会因为悬停就执行这行脚本。但如果诱导用户点击,风险就会依托代码内容与运行环境暴露出来:
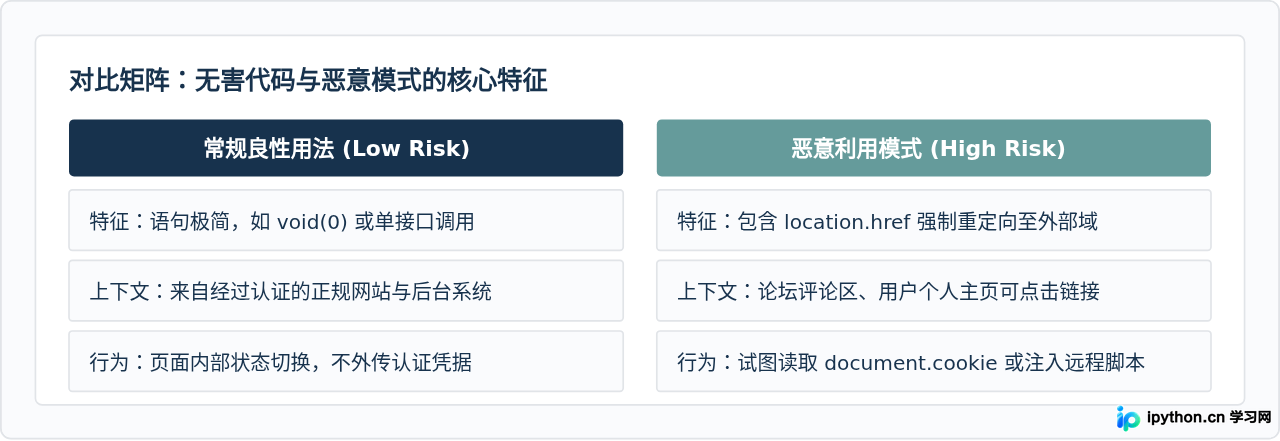
具体的威胁维度主要集中在以下三方面:
- 反射型 XSS(跨站脚本攻击):如果一个网站没有对用户输入进行严格过滤,攻击者可以把精心构造的
javascript:...链接提交到网页中。受害者一旦点击,该代码便以受害者的身份在当前登录域内运行,可能静默读取存储在浏览器内的会话凭据。 - 伪装式欺诈与重定向:链接表面可能写着“官方退款通道”,左下角却显示
javascript:window.location.replace('https://bad-site.com');。攻击者利用代码执行绕过部分基于普通文本 URL 的防钓鱼检测。 - 诱导性书签脚本(Bookmarklet 欺诈):部分恶意页面会伪装成“拖拽此按钮至书签栏解锁免费功能”。这类代码被保存在书签后,一旦在银行或社交平台主页被点击,将直接接管当前站点的完整控制权限。
实用判断与操作步骤
遇到左下角显示 JavaScript 代码时,不需要惊慌关掉浏览器。按照以下四步操作,就能快速排查并确定安全性:
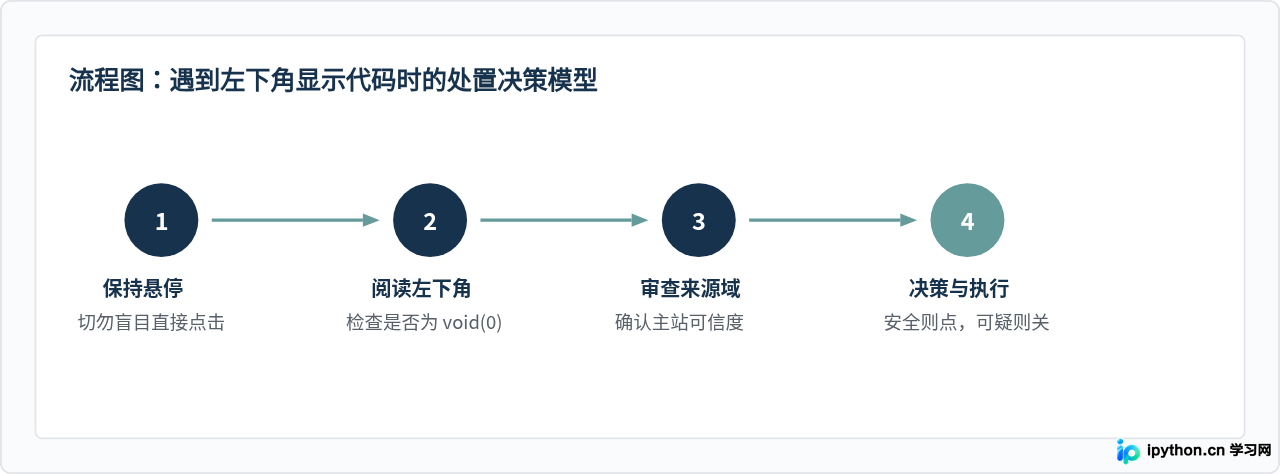
第一步:保持悬停,勿急于左键单击。只要没有产生点击动作,浏览器就只是展示字符,脚本处于完全静态的休眠状态,不存在任何执行风险。
第二步:查看代码主体结构。观察冒号后面的内容:如果内容就是纯粹的 void(0)、void 0、或者只包含一个分号,可以断定这只是单纯的页面无刷新占位符,没有隐藏风险。
第三步:排查是否存在可疑关键字。如果代码片段中包含 eval()、document.cookie、长串编码字符(如 base64、unescape)或者带有陌生的外部 URL 字符串,务必提高警惕。这往往意味着链接正在试图越权获取信息或跳转外部不可信网络。
第四步:右键审查元素验证(进阶核实)。在不确定的链接上点击鼠标右键,在菜单中选择“检查”或“审查元素”(Inspect)。开发者工具将直接跳转到该标签的 DOM 位置。此时可以清晰看清它完整的 href 属性值与绑定的事件,避免被长字符串截断所误导。
总结与核心建议
浏览器左下角浮现 JavaScript 代码,是 Web 平台一项合法的技术机制,不能简单与“风险”划等号。真正决定安全性的是代码的内容以及发布该链接的网站环境。
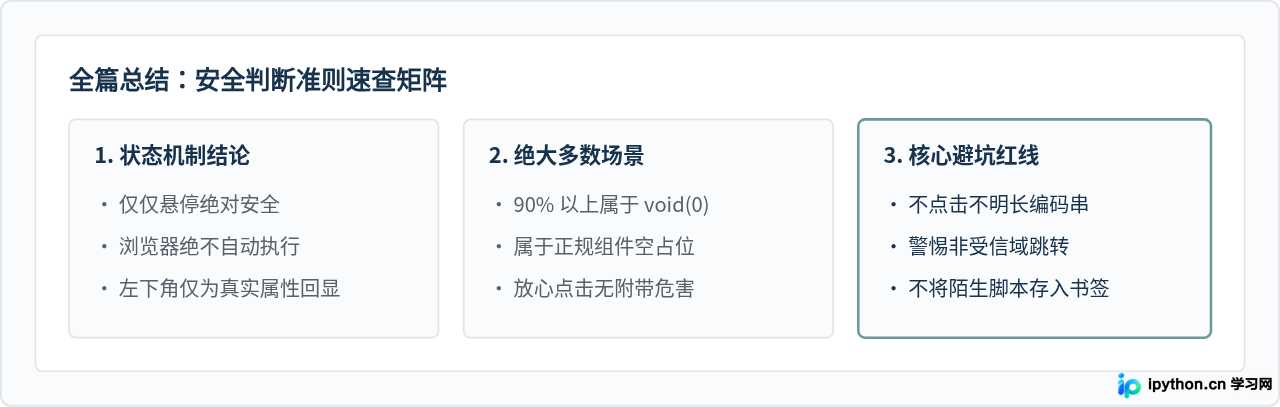
日常使用中,只要牢记“悬停不触发,点击看内容,未知链接右键查”,就能在享受便捷网页功能的同时,轻松规避潜在的脚本利用陷阱。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















