


Python逆向抓取APP数据实战:从抓包到代码实现

本文详细演示如何利用Python逆向分析APP数据。通过Fiddler抓包发现SSL Pinning,使用Xposed和JustTrustme绕过;利用ApkScan查壳、frida-DEXDump脱壳及jadx反编译定位加密逻辑。最终通过Frida Hook获取AES密钥,在Python中复现加解密过程,成功抓取APP接口数据。
本文分享Python爬虫进阶教程,重点讲解如何逆向分析并抓取APP数据。由于Android应用通常经过打包、混淆、加密及加固处理,仅靠常规抓包难以获取有效信息,还需结合查壳、脱壳及反编译等逆向技术手段。
所需设备和环境:
设备:安卓手机
抓包工具链:
Fiddler + Xposed框架 + JustTrustme模块
查壳工具:ApkScan-PKID
脱壳工具:frida-DEXDump
反编译工具:jadx-gui
动态调试与Hook:Frida
抓包阶段
在手机上安装目标APP并配置代理,使用Fiddler进行初始抓包。此时发现APP启用了证书验证(SSL Pinning),导致Fiddler无法正常工作,APP提示连接服务器失败。
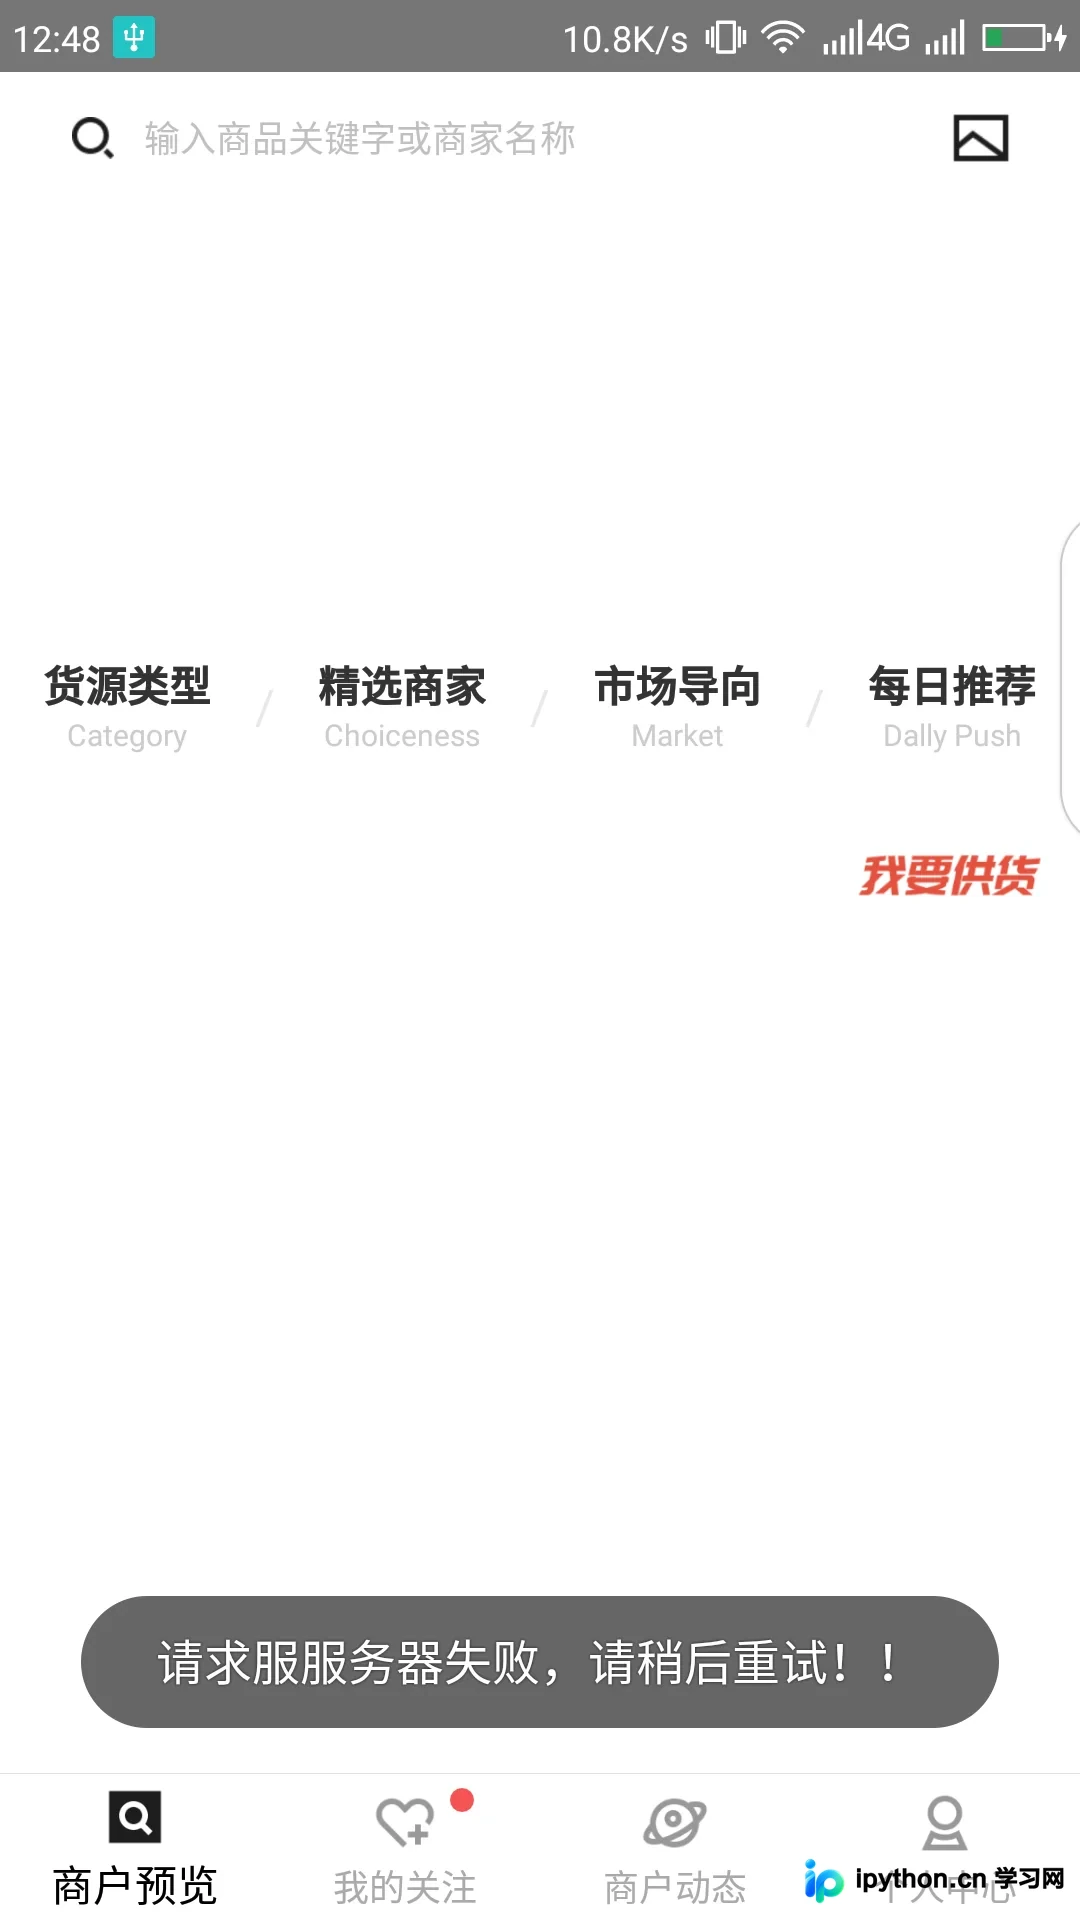
针对SSL Pinning问题,通常需安装Xposed框架并加载JustTrustme模块。该模块通过Hook机制直接绕过证书验证逻辑。具体的安装步骤可参考相关网络教程。
完成上述配置后重新打开APP,即可成功抓取到网络请求数据包。
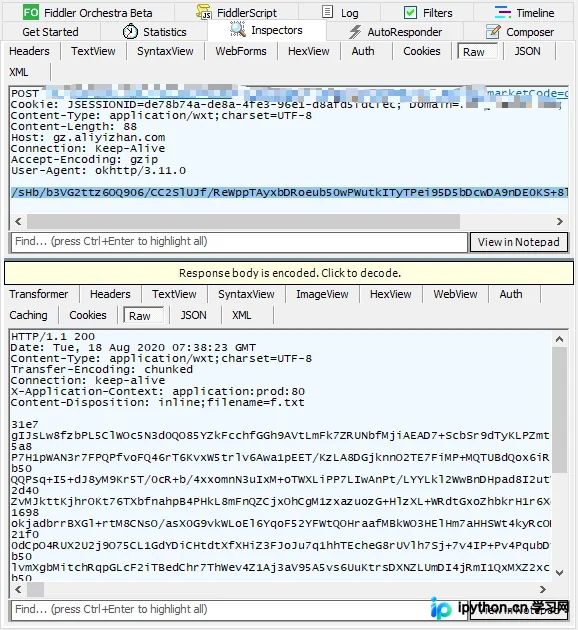
初步分析抓包结果:请求体中的formdata字段为密文,响应内容同样加密,有效信息极少。观察发现请求体中的formdata以两个等号结尾,推测可能经过Base64编码,但具体加密算法未知,且在jadx-gui中难以直接定位关键代码。
脱壳与反编译阶段
在进行反编译前,通常先使用查壳工具检查APP是否经过加固。打开ApkScan-PKID,将目标APP导入检测。
检测结果确认该APP使用了360加固,防护层级较多。为此,我们使用frida-DEXDump进行脱壳处理。可从GitHub下载frida-DEXDump源码,解压后进入项目目录,在终端执行以下命令:
python main.py
等待脱壳程序运行完毕,项目目录下会生成对应文件夹,其中包含多个dex文件。
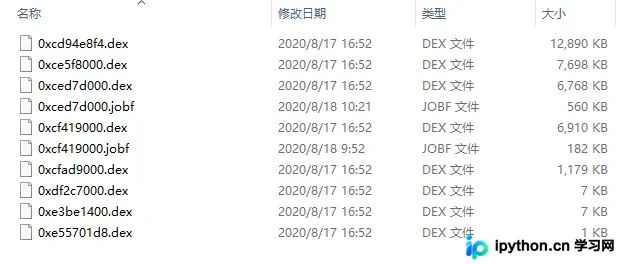
接下来使用jadx-gui打开这些dex文件进行分析。通常优先从体积最大的dex文件开始,依次搜索关键字。鉴于Java中Base64编码常涉及BASE64Encoder关键字,且抓包信息有限,我们重点搜索该关键词。最终在第四个dex文件中定位到疑似加密代码段。
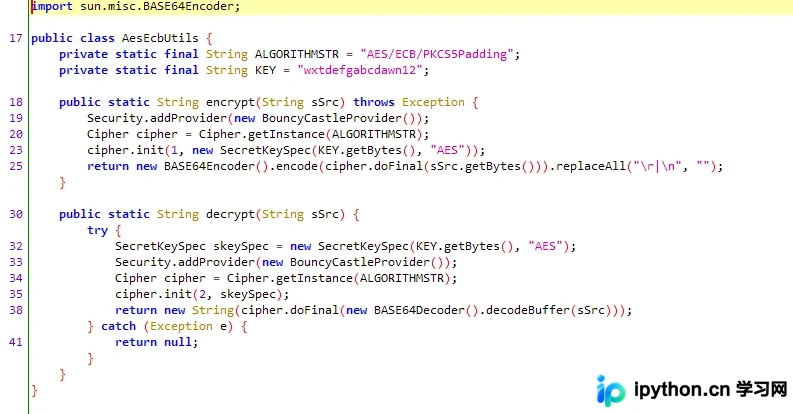
代码分析显示,此处使用了AES加密算法,且密钥为固定字符串。
Frida Hook调试
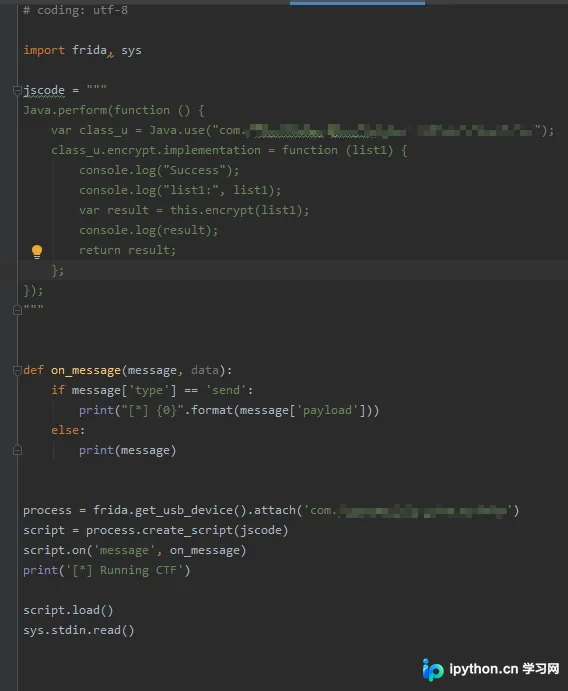
由于对Java底层逻辑不熟悉,直接编写Frida脚本Hook encrypt函数,以观察其入参和出参的具体内容:
同时结合抓包数据进行对比验证:
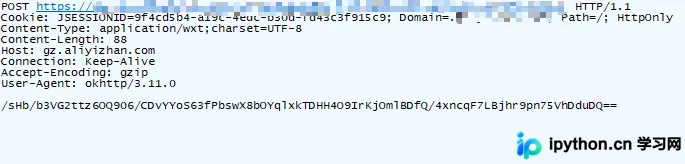
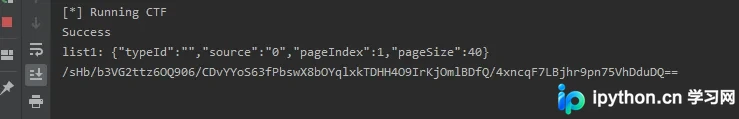
通过上述操作,成功获取了请求中data字段的入参数据。
pageIndex:表示当前页码
pageSize:表示当前页返回的数据条数
typeId和source为固定参数。随后,继续Hook decrypt函数,对比抓包结果与Hook输出:
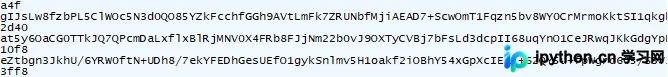
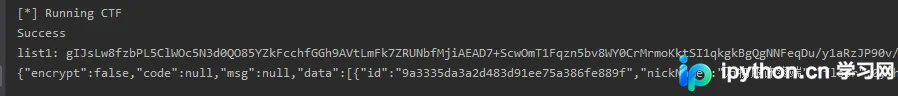
两者结果一致,至此逆向分析工作完成。
总结请求与响应流程:请求体中的data经过encrypt函数加密后传输,通过改变pageIndex可获取不同页的数据;响应数据则经decrypt函数解密后展示。因此,只需在Python中复现该AES加密与解密过程即可。从反编译的Java代码可知,密钥为固定字符串:wxtdefgabcdawn12,且未使用IV偏移量。
代码实现阶段
直接展示Python实现代码:
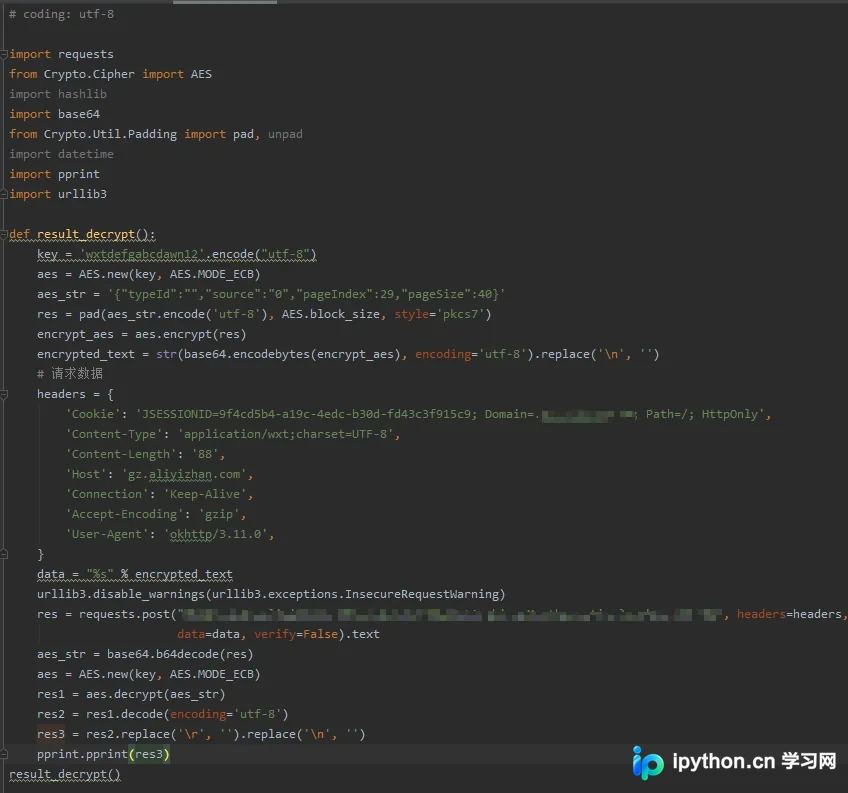
运行上述代码,成功获取到APP数据。
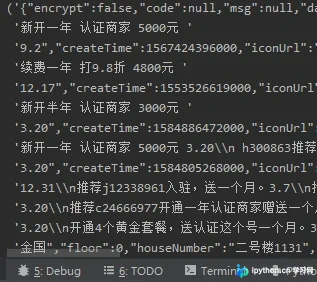
本文介绍了如何使用Python逆向抓取APP数据的完整流程,包括抓包、脱壳、反编译及Hook调试。更多关于Python逆向抓取APP数据的内容,欢迎查阅本站往期文章或继续阅读后续系列教程,感谢大家的支持!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















