


PHP代码解密工具汇总:在线网站与本地软件推荐

在维护遗留系统、排查第三方插件安全后门或修复二次开发缺陷时,常会遇到被加密或混淆的PHP文件。处理这类代码无需盲目尝试工具,核心解决路径分为三步:根据源码头与特征函数识别加密机制、根据机密性与保护等级选择在线平台或本地脱壳工具、在受限受控沙箱中执行还原与语法校验。
第一步:根据特征准确识别代码保护类型
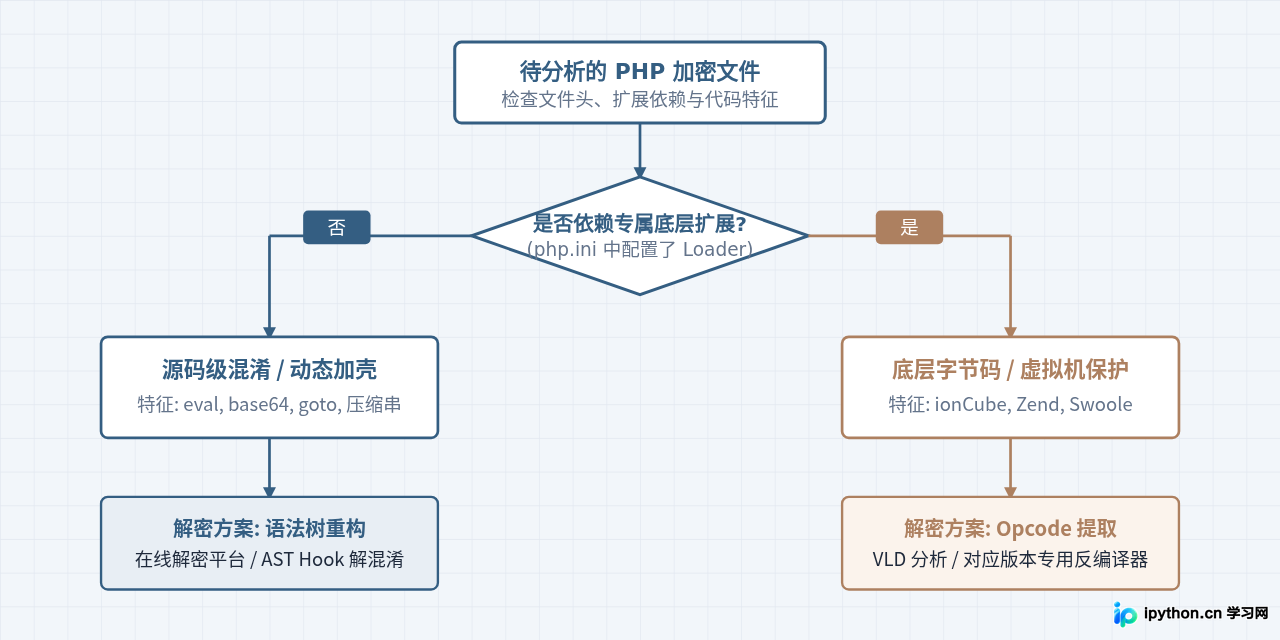
解密前必须先确认加密手段。PHP常见的保护方式主要分为两大阵营:源码层混淆编码与底层扩展字节码加密。保护级别不同,应对策略与工具完全不同。
- 源码层混淆与动态还原型:代码仍然是标准PHP文本,不需要在服务器安装额外的PHP扩展组件(如Swoole Loader、ionCube Loader)。这类代码在执行时,通常依靠脚本头部内嵌的解码逻辑还原自身,典型特征是包含
eval()、gzinflate()、base64_decode()、str_rot13()、变量名全为十六进制(如$O000O0O00或$_0x1a2b)。代表工具有早期微盾(Weidun)、PHPJM(加密王)、Goto混淆等。 - 底层C扩展/字节码加密型:代码通常为二进制数据或完全不可读的乱码,文件头通常有特定标记,必须依赖服务端加载特定的
.so或.dll扩展才能执行。代表工具包括 ionCube、Zend Guard、Swoole Compiler、SourceGuardian。这类文件不能直接通过简单的文本替换来还原,需要依托专用解析器重构AST或提取Opcode。
常见在线解密平台推荐与适用场景
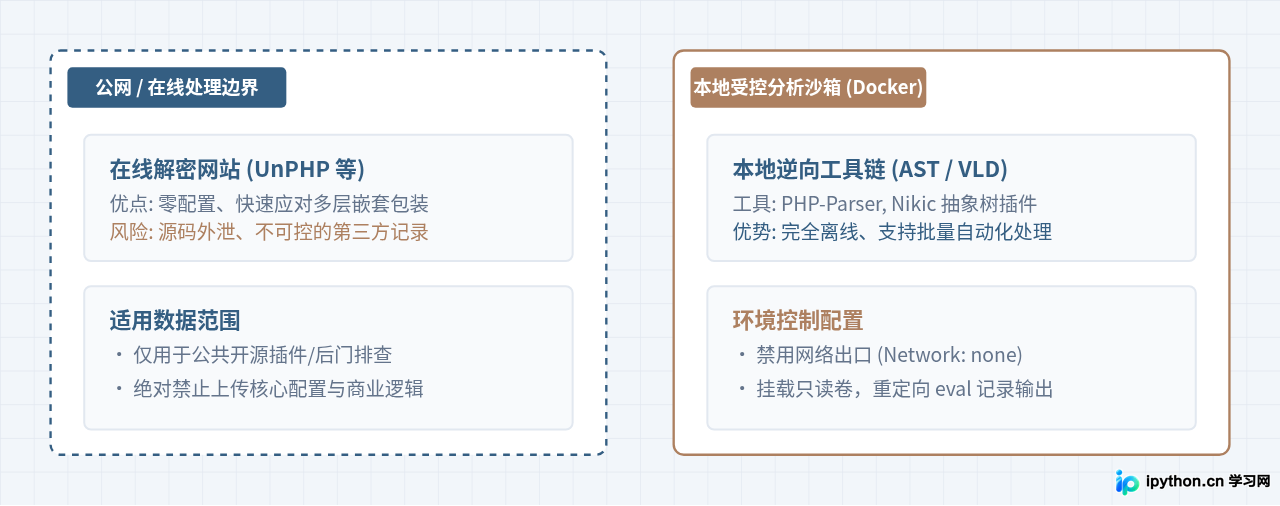
在线解密网站免去了在本地搭建繁琐运行环境的过程,适合单文件排查、特征明显的免扩展加密以及小规模应急审计。
1. UnPHP (The Online PHP Decoder)
网址/定位:专门针对恶意脚本、Webshell、多层 gzinflate/base64/str_rot13 嵌套混淆的在线逆向分析站点。
适用场景:排查服务器被黑产植入的后门代码,或者经过基础压缩加壳的开源函数库。
特点与操作:访问页面后,直接把混淆的 PHP 代码粘贴进文本框。UnPHP 不会真正以高权限执行系统调用,而是通过沙盒模拟执行解码逻辑,循环剥离最外层的解密器,直接输出最终执行的明文。遇到复杂的混淆函数名,它会自动生成变量映射对照。
2. Decrypt.cn 与 极客解密等国内综合站点
适用场景:专门针对国内历史遗留 CMS(如早期织梦插件、各类授权模块)常见的微盾加密、PHPJM 加密、Goto 结构混淆。
特点与操作:这类工具内置了成熟的 AST(抽象语法树)规则库。对于 Goto 混淆(大量 goto a; ... a: goto b; 打乱执行顺序的代码),系统能重新计算逻辑控制流并将分支顺序拉平还原为标准的 if/else 或 while 代码块。上传单个 .php 文件后,系统解析完成后提供明文下载。
严禁将包含数据库账号密码、API 签名私钥、商业业务核心逻辑的文件直接上传到第三方在线网站。公网平台可能记录提交记录与文件缓存,存在泄漏敏感机密的风险。商业核心代码或敏感环境脚本,必须在本地离线处理。
本地解密与反编译软件推荐
处理涉及核心业务逻辑的系统文件、高保护等级的字节码加密或大批量目录代码时,本地离线工具是唯一可靠的选择。
1. PHP-Parser(基于 AST 的现代自动化解混淆工具)
技术基础:由 Nikita Popov 开发的开源静态代码分析库。配合自定义 Visitor 脚本,可以在本地离线状态下重构混乱代码。
适用场景:清理无扩展依赖的代码混淆。例如十六进制乱码变量命名、字符串全字符编码(如 \x65\x76\x61\x6c)、无意义死循环干扰代码、乱序 Goto 混淆。
处理原理:它将 PHP 代码解析为内存中的 AST 节点树,通过遍历替换将可计算的常量表达式直接求值替换(例如将 chr(101).chr(118) 转换为 'ev'),最后重新打印出排版整洁的标准 PHP 代码。
2. VLD (Vulcan Logic Dumper) 与 OPcache 导出工具
技术基础:PECL 官方开源的 PHP 调试扩展。它在 Zend 引擎完成脚本编译、生成 Opcode(操作码)之后,将底层的操作指令集完整打印出来。
适用场景:深度审计底层加密文件,或在反编译无法完全还原出 PHP 源码时,确认代码到底执行了哪些系统调用、调用了哪些函数与外部接口。
使用方式:在本地隔离虚拟机中安装该扩展后,运行如下命令分析加密文件:
php -d vld.active=1 -d vld.execute=0 encrypted_script.php
控制台将输出所有执行分支的指令序列(如 ZEND_FETCH_DIM_R、ZEND_DO_FCALL),即便源码被隐藏,其调用的核心方法与传参在 Opcode 中一览无遗。
3. EasyToPHP / DeZender 离线工具包
适用场景:老旧系统常用的 Zend Optimizer 2.x/3.x、早期的 Zend Guard 4.x/5.x 编译文件。
特点:针对特定 PHP 5.2/5.3/5.4 历史版本的字节码结构。工具读取编译后的预处理文件,匹配已知 Opcode 字典逆向重构控制流并输出 .php 源码文本。由于需要特定 PHP 核心库支持,推荐在 Windows 虚拟机隔离环境下单独运行,不与现代开发环境混用。
实战操作:在本地沙箱手动提取动态执行代码
大多数自制或开源加壳工具(无论是多次 Base64 还是自制加密字典),最终都逃不过在内存中通过 eval() 执行语句。只要利用受控 PHP 沙箱劫持 eval,就能无视其复杂的混淆算法,直接捕获最终源码。
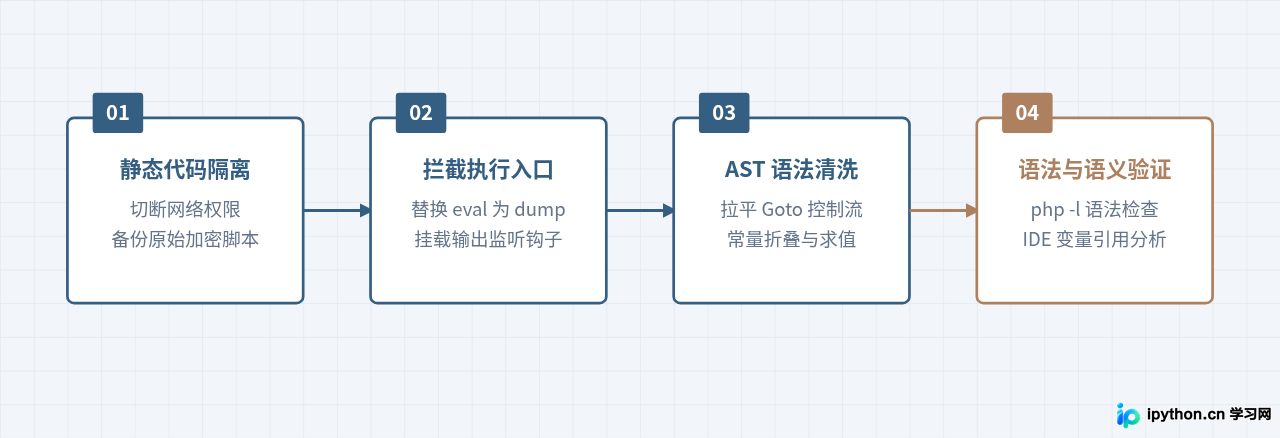
操作步骤
-
创建离线沙箱脚本:在完全脱离外网连接的开发环境中,新建一个分析拦截脚本
dump_eval.php,通过重写原生函数或动态替换的方式将求值代码直接输出为文本,而不是实际运行它。 -
替换加密文件中的执行指令:打开加密文件,找到最后一段关键执行函数(通常位于文件末尾)。将执行入口
eval($code);修改为打印指令file_put_contents('unpacked.php', $code);。 - 运行解壳并抓取明文:在隔离容器中执行脚本,观察输出文件。
下面是一个标准的 AST 静态求值与字符串反混淆脚本示例,展示如何在本地把十六进制编码的字符串自动还原为明文:
<?php
// deobfuscate.php - 本地批量还原变量名与字符编码示例
require 'vendor/autoload.php';

use PhpParser\Error;
use PhpParser\NodeTraverser;
use PhpParser\ParserFactory;
use PhpParser\PrettyPrinter;
use PhpParser\NodeVisitorAbstract;
use PhpParser\Node;

// 1. 初始化解析器
$parser = (new ParserFactory())->create(ParserFactory::PREFER_PHP7);
$code = file_get_contents('obfuscated.php');

try {
    $stmts = $parser->parse($code);

    // 2. 遍历 AST 并清理冗余编码节点
    $traverser = new NodeTraverser();
    $traverser->addVisitor(new class extends NodeVisitorAbstract {
        public function leaveNode(Node $node) {
            // 匹配所有 base64_decode('...') 常量调用并直接求值
            if ($node instanceof Node\Expr\FuncCall &&
                $node->name instanceof Node\Name &&
                $node->name->toString() === 'base64_decode') {
                $arg = $node->args[0]->value;
                if ($arg instanceof Node\Scalar\String_) {
                    return new Node\Scalar\String_(base64_decode($arg->value));
                }
            }
        }
    });

    $modifiedStmts = $traverser->traverse($stmts);

    // 3. 规范化输出格式整洁的代码
    $prettyPrinter = new PrettyPrinter\Standard();
    file_put_contents('restored.php', $prettyPrinter->prettyPrintFile($modifiedStmts));
    echo "解密还原完成,已写入 restored.php\n";

} catch (Error $e) {
    echo "代码解析失败: ", $e->getMessage();
}
工具选择依据与选型对比
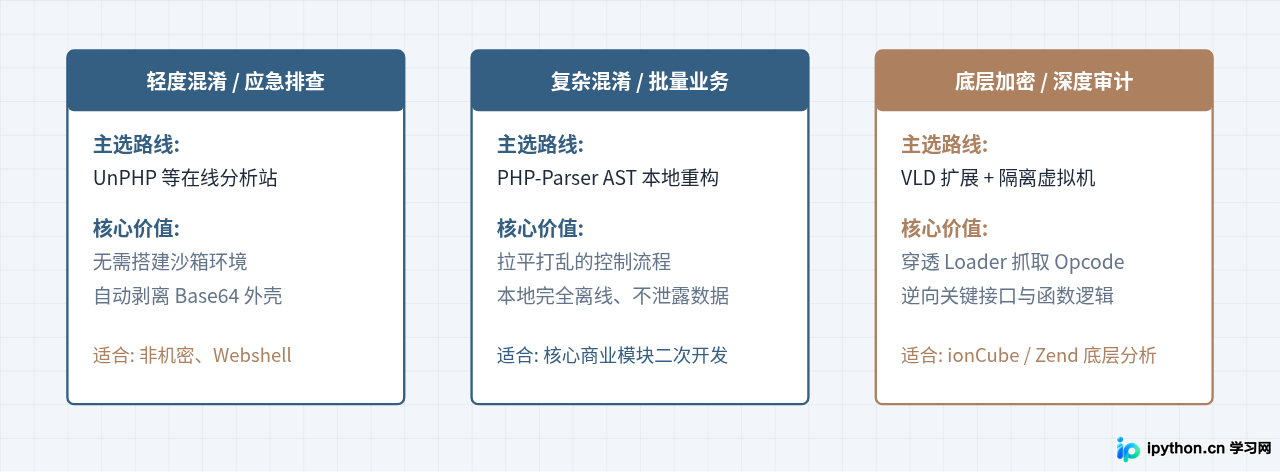
在面对不同类型的加密代码时,应参考以下对应关系选择工具,避免在无效方案上浪费时间:
| 加密类别 | 代表技术 / 混淆特征 | 推荐工具 / 网站 | 还原难度与注意事项 |
|---|---|---|---|
| 纯文本轻度混淆 | Base64 多层编码、Gzinflate、变量名打乱 | UnPHP 在线平台、本地基础解码脚本 | 极低。可实现 100% 完整源码还原。 |
| 复杂控制流混淆 | Goto 跳转打乱、死代码注入、变量十六进制化 | PHP-Parser (自定义 Visitor)、Decrypt.cn | 中等。变量名通常无法恢复原义,但代码逻辑与结构完全可用。 |
| 老旧扩展字节码 | Zend Guard 5.x、早期 Zend Optimizer | DeZender 离线套件、EasyToPHP 本地镜像 | 中等。需要旧版 PHP 5.2/5.3 环境,还原后需要手动修复极少数字节码丢失片段。 |
| 现代强力扩展加密 | ionCube 12+、Swoole Compiler、SourceGuardian | VLD 扩展 (仅析出 Opcode)、官方解密恢复渠道 | 极高。现代加密剥离了 AST 与大部分符号表,通用工具无法一键逆向成完整代码,仅能获取操作码进行调用审计。 |
解密后的代码校验与可用性修复
代码经过解密或脱壳后,往往由于工具的处理缺陷引入语法错误或遗漏环境依赖。在正式运行前,必须执行以下三项标准检查:
-
严格的语法 Lint 检查:
运行命令行语法检查工具,确保解密过程没有截断代码或引入非法符号:php -l restored.php
若返回No syntax errors detected in restored.php方可进入下一阶段。 -
清理反调试与授权检测残留:
很多商业加密方案会在代码中嵌入校验逻辑(如php_uname()检查机器码、time()检查过期时间)。即便外层脱壳成功,如果不剔除这些内联的退出语句(如die('License expired')),代码仍然无法正常工作。需要通过 IDE 全局检索相关退出函数。 -
变量名与格式美化:
混淆工具通常会将变量命名为$v001、$v002等无意义符号。借助 PHP-CS-Fixer 进行代码风格格式化,并结合 PhpStorm 的重构功能(Shift + F6)对核心类与变量进行语义重命名,使其具备可维护性。
eval 拦截手段离线处理。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















