


为什么现代PHP开发推荐使用框架而不是原生代码

现代PHP开发推荐使用框架,并不是因为原生PHP语法无法实现功能,而是因为现代Web应用的核心诉求已经从“让页面跑起来”转向了“高可靠的工程化交付”。框架把路由分发、依赖注入、SQL防注入、CSRF防护等基础设施封装为标准化组件,使开发人员能将精力聚焦在业务逻辑本身,降低安全风险并确保团队协作的规范性。
一、请求处理模型的根本差异
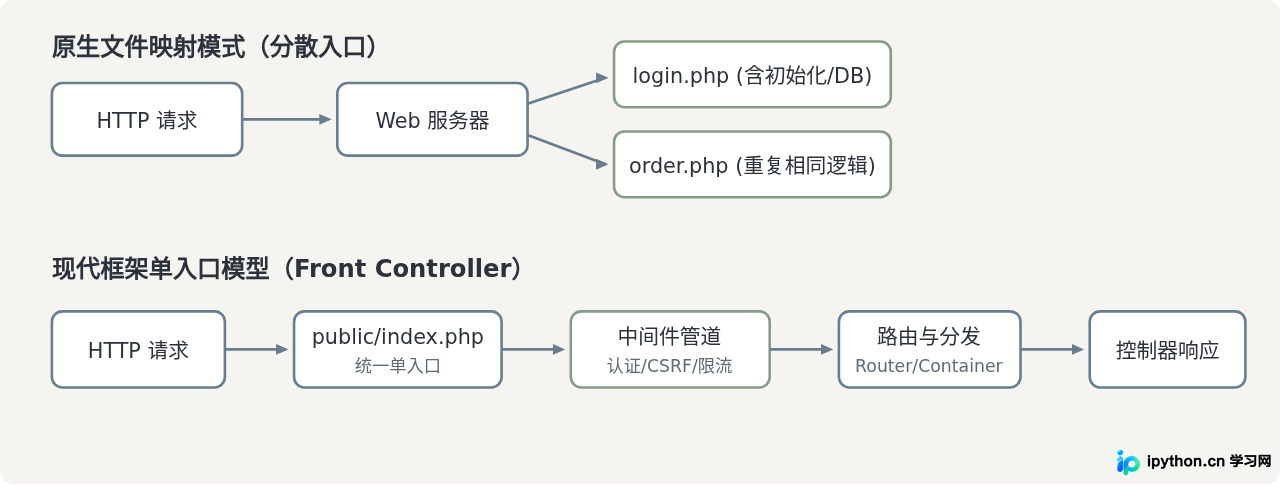
在早期原生开发习惯中,Web服务器(如Apache或Nginx)通常将URL路径直接映射到物理磁盘上的PHP文件。例如访问 /user/profile.php 就是直接执行该文件。在这种模式下,每个入口文件都需要手动处理环境初始化、数据库连接、参数提取与校验,代码逻辑往往与呈现模板紧密交织。
现代框架则统一采用“单入口架构”(Front Controller Pattern)。所有外部HTTP请求被重定向到唯一的入口文件(通常是 public/index.php),随后由框架内核完成服务容器启动、中间件流水线过滤、路由匹配,最终分发至特定的控制器方法。
二、安全防御:默认安全机制 vs 人工自律
Web应用中最容易出现严重漏洞的地方通常是SQL注入(SQLi)、跨站脚本(XSS)以及跨站请求伪造(CSRF)。在编写纯原生代码时,开发者必须依靠经验在每一次数据库读写、模板变量渲染、表单提交时,手动补齐防御函数;一旦团队中某位开发者在某处遗漏,整个系统就会面临被入侵的风险。
1. 数据访问与SQL注入防御
原生PHP通常要求开发者手动维护PDO预处理语句。由于拼接字符串更直接,许多项目在业务赶期时容易留下注入隐患:
// 原生写法中容易引发漏洞的隐患拼接
$id = $_GET['id'];
$pdo = new PDO($dsn, $user, $pass);
$query = "SELECT * FROM users WHERE id = " . $id; // 严重注入风险
$stmt = $pdo->query($query);
而框架(如Laravel Eloquent或Symfony Doctrine)通过抽象层或ORM进行数据操作。查询构建器(Query Builder)在底层全量采用参数绑定,并在API设计层面引导开发者使用结构化调用:
// 现代框架ORM/查询构建器的参数自动绑定
$user = User::where('id', $request->input('id'))->first();
2. 视图转义与CSRF拦截
原生PHP使用 <?php echo $var; ?> 输出内容时,若未主动使用 htmlspecialchars(),极易引发反射型或存储型XSS攻击。而框架自带的模板引擎(如Blade、Twig)默认在输出阶段进行HTML实体转义(例如通过 {{ $var }} 语法)。
此外,针对非幂等请求(POST/PUT/DELETE),框架中间件层会在进入控制器前自动校验CSRF Token,不通过直接阻断。在原生开发中,构建这套完整的生命周期需要自行编写会话校验机制,不仅繁琐,而且极易因忽略特殊路径而产生安全盲区。
| 安全考量维度 | 原生PHP开发实践 | 现代框架内置标准 |
|---|---|---|
| SQL注入防御 | 依赖开发者主动书写PDO prepare,拼接错误频发 | 查询构建器与ORM底层默认参数绑定 |
| XSS防御 | 输出时必须手动包裹 htmlspecialchars() | 模板引擎(Blade/Twig)默认全量转义 |
| CSRF防御 | 需自行在Session中生成、存储并在请求中比对Token | 全局VerifyCsrfToken中间件自动截断未授权写请求 |
| 输入验证 | 手写大量的 isset()、filter_var() 和正则表达式 | 声明式表单请求验证器(FormRequest Validator) |
三、业务代码组织与依赖解耦
现代Web项目的业务逻辑通常包含大量外部服务:缓存、短信发送、支付接口、队列推送。原生项目若缺乏严格的约束,代码容易演变为紧密绑定的“意大利面条式代码”——类与类之间直接使用 new 实例化,导致单元测试困难,更换组件时代价高昂。
框架的核心基础设施通常是“依赖注入容器”(IoC Container)。我们定义一个业务接口,服务消费方只依赖抽象契约,具体的实现由容器统一装配与解析。
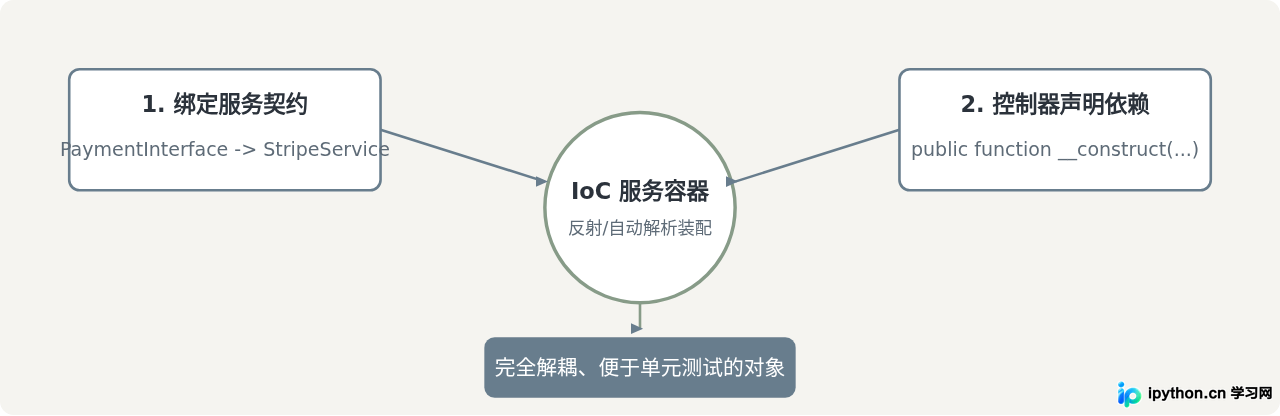
借助容器与PSR标准(PHP Standards Recommendations),我们编写业务类时无需手动管理依赖链:
class OrderController
{
    // 容器自动识别 PaymentInterface 并注入配置好的实例
    public function __construct(
        private PaymentGatewayInterface $gateway,
        private LoggerInterface $logger
    ) {}

    public function checkout(Request $request): Response
    {
        $this->gateway->charge($request->input('amount'));
        $this->logger->info('Payment processed successfully');
        return new JsonResponse(['status' => 'ok']);
    }
}
当需要编写单元测试时,只需将 PaymentGatewayInterface 模拟(Mock)成一个虚构对象传入即可,无需启动真实的外部支付连接。
四、标准化开发与现代生态工具链
使用框架并不仅仅是引入了一套代码库,而是直接接入了现代PHP成熟的工程基础设施。现代PHP生态完全由Composer包管理器驱动,并普遍遵循PHP-FIG制定的PSR标准(如PSR-4自动加载、PSR-7 HTTP消息规范、PSR-11容器接口等)。
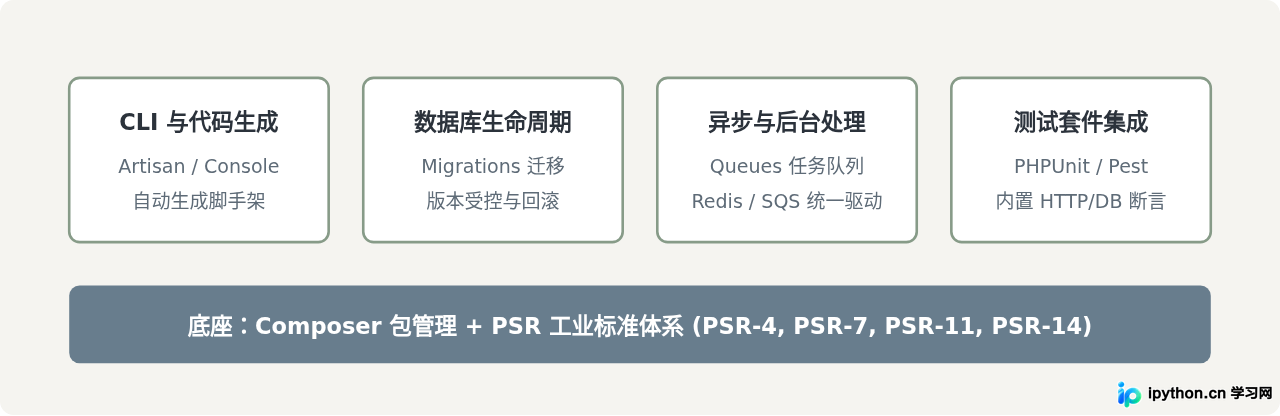
当团队协同开发时,原生代码最大的痛点往往不是语法,而是约定不统一。数据库结构的变更在原生项目中常常通过手动导出SQL文件、在开发群内沟通同步,容易产生环境不同步的问题。
而在框架中,数据库结构的每一次调整都通过“数据迁移文件”(Migrations)随代码提交至Git仓库:
// 统一受版本控制的数据结构迁移示例
public function up(): void
{
    Schema::create('orders', function (Blueprint $table) {
        $table->id();
        $table->foreignId('user_id')->constrained()->cascadeOnDelete();
        $table->decimal('amount', 10, 2);
        $table->string('status')->default('pending');
        $table->timestamps();
    });
}
团队成员只需要在拉取代码后运行迁移命令即可对齐数据库版本:
$ php artisan migrate
Migrating: 2026_09_18_000001_create_orders_table
Migrated: 2026_09_18_000001_create_orders_table (42.15ms)很多刚接触框架的开发者会担心“引入框架会导致性能明显下降”。实际上,随着PHP 8.x中OPcache优化、JIT编译器的成熟,以及现代常驻内存运行机制(如Swoole、RoadRunner、Laravel Octane)的普及,由框架本身带来的几毫秒解析开销,远比不合理的SQL查询或未命中缓存的业务代码要小得多。用合理的硬件开销换取代码的健壮性与团队产能,是工程化的必然选择。
五、何时仍然可以考虑纯原生代码?
推荐框架并不意味着原生PHP毫无用武之地。在以下几类明确的边界场景中,编写精简的原生代码仍然是合理的选择:
- 极度轻量的单文件工具脚本: 比如部署在服务器定时任务(Cron)中的数据清理、日志归档脚本,不需要复杂的HTTP生命周期与外部依赖。
- 编写底层的Composer通用类库: 针对特定算法、协议编解码(如Redis客户端、Markdown解析器)的底层库,为了保持最大化通用性,不应绑定任何上层Web框架。
- 深度理解PHP核心机制的练习: 学习HTTP协议、Socket编程或理解框架设计模式的自制“Toy Framework”实验。
总结与选型全貌
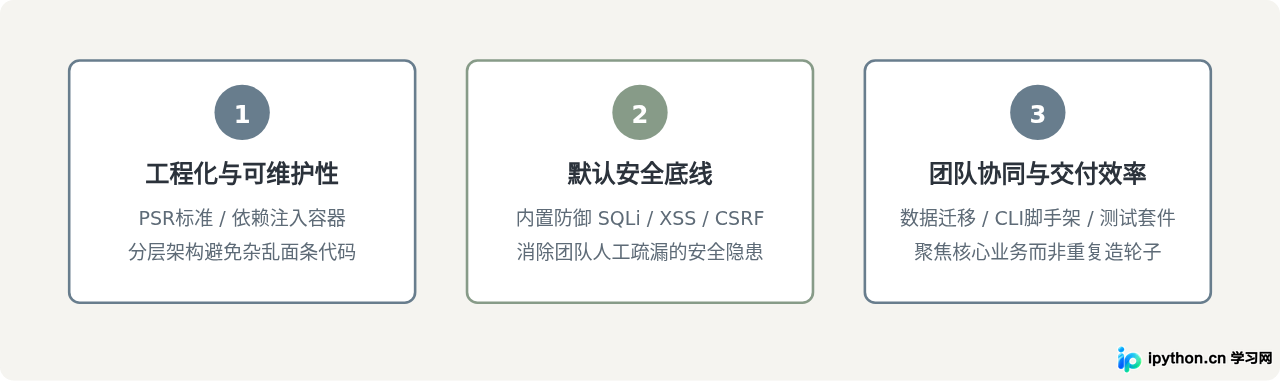
选择现代PHP框架,本质上是选择了一套经过全球开发者与工业级环境反复验证的最佳实践体系。它帮助开发团队规避常见的安全隐患,抹平团队成员之间的编码风格差异,并通过标准化组件让应用具备长期维护、演进与重构的能力。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















