


怎么修改MySQL root密码及忘记密码时的重置方法

管理 MySQL 数据库时,修改 root 账户密码主要对应两种截然不同的场景:第一种是已知当前密码,希望出于例行维护或安全合规要求进行正常修改;第二种是完全遗忘了 root 密码,无法登入系统,必须在操作系统底层通过安全绕过机制恢复管理控制权。本文分别针对这两种场景梳理标准的执行命令与操作流程,并标明不同 MySQL 版本间的关键语法差异。
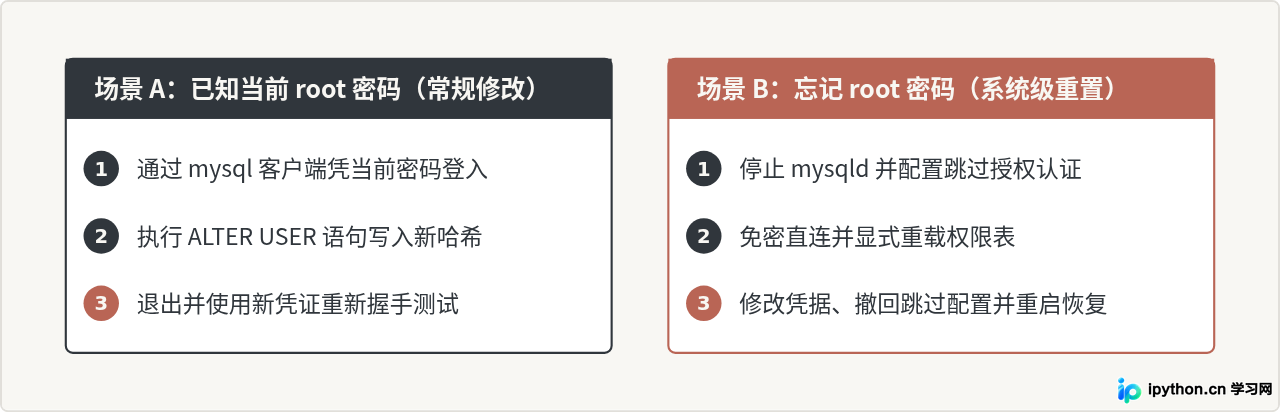
一、已知当前密码时的修改方法
如果当前拥有 root 账号的登录权限,修改密码只需在交互式命令行或系统终端执行单条声明语句。需要特别注意的是,MySQL 将账户严格定义为 '用户名'@'访问主机' 的二元组,在本地操作时,目标通常是 'root'@'localhost'。
方法 1:在 MySQL 命令行内执行 ALTER USER(推荐)
这是 MySQL 官方当前最推崇的原子修改语法。它能够直接协同底层身份验证插件完成密文刷新,适用于 MySQL 5.7 及 MySQL 8.x/9.x 全系版本。
首先通过终端以 root 身份登录:
mysql -u root -p终端会提示输入密码,键入原密码后进入 mysql> 提示符。随后执行更新命令:
ALTER USER 'root'@'localhost' IDENTIFIED BY '新密码字符串';
FLUSH PRIVILEGES;validate_password),新密码必须符合预设的复杂度规则(包含大小写字母、数字及特殊字符且达到规定长度),否则系统将抛出 ERROR 1819 (HY000): Your password does not satisfy the current policy requirements。
方法 2:在系统终端使用 mysqladmin 工具
在没有进入交互式命令行的情况下,可以直接调用 MySQL 随附的管理工具 mysqladmin。该方法非常适合在自动化运维脚本中调用:
mysqladmin -u root -p password "新密码字符串"执行该命令后,系统会主动挂起并提示 Enter password:,此时输入旧的 root 密码即可确认变更。若命令执行后没有任何错误报错,直接返回操作系统命令行提示符,即表明修改成功。
二、版本机制对密码存储与认证的影响
在排查密码修改失败的问题时,很多错误源于混淆了不同主版本的底层表结构。在早期历史版本(MySQL 5.6 及更早)中,mysql.user 系统表保存密文的字段名为 password;而从 MySQL 5.7 开始,该字段被更名为 authentication_string,并且原本专用的 SET PASSWORD = PASSWORD('...') 语法被逐步弃用并在后续版本中彻底移除。
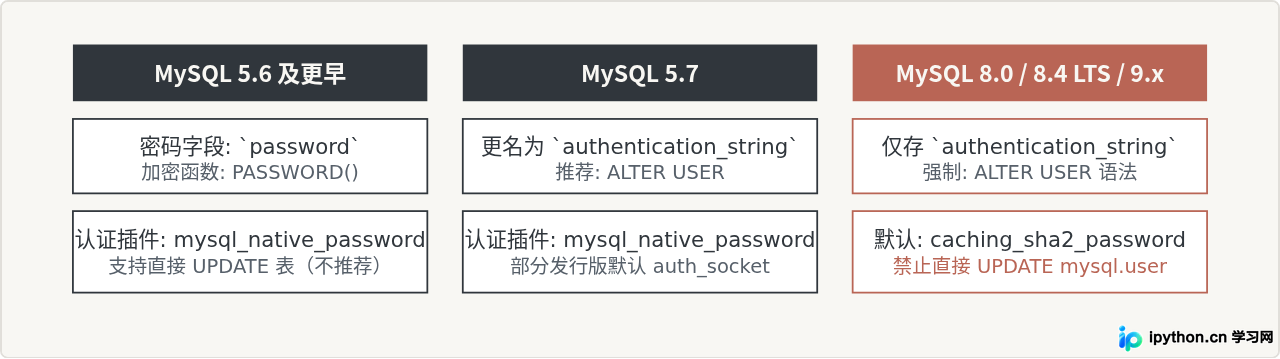
此外,MySQL 8.0 引入了更安全的 caching_sha2_password 作为默认认证插件。如果客户端连接驱动版本过老,在重置密码时也可以通过指定插件来保持向下兼容:
-- 兼容旧版客户端连接的指定插件写法
ALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY '新密码字符串';
三、忘记 root 密码时的重置步骤
在无法登录的情况下,必须具备服务器操作系统的管理员权限(如 Linux 上的 root 或 sudo 权限,Windows 上的系统管理员)。核心思想是:暂时关闭 MySQL 的权限认证机制,以无密码方式连入,重写密码哈希并刷新,最后还原安全配置并重启服务。
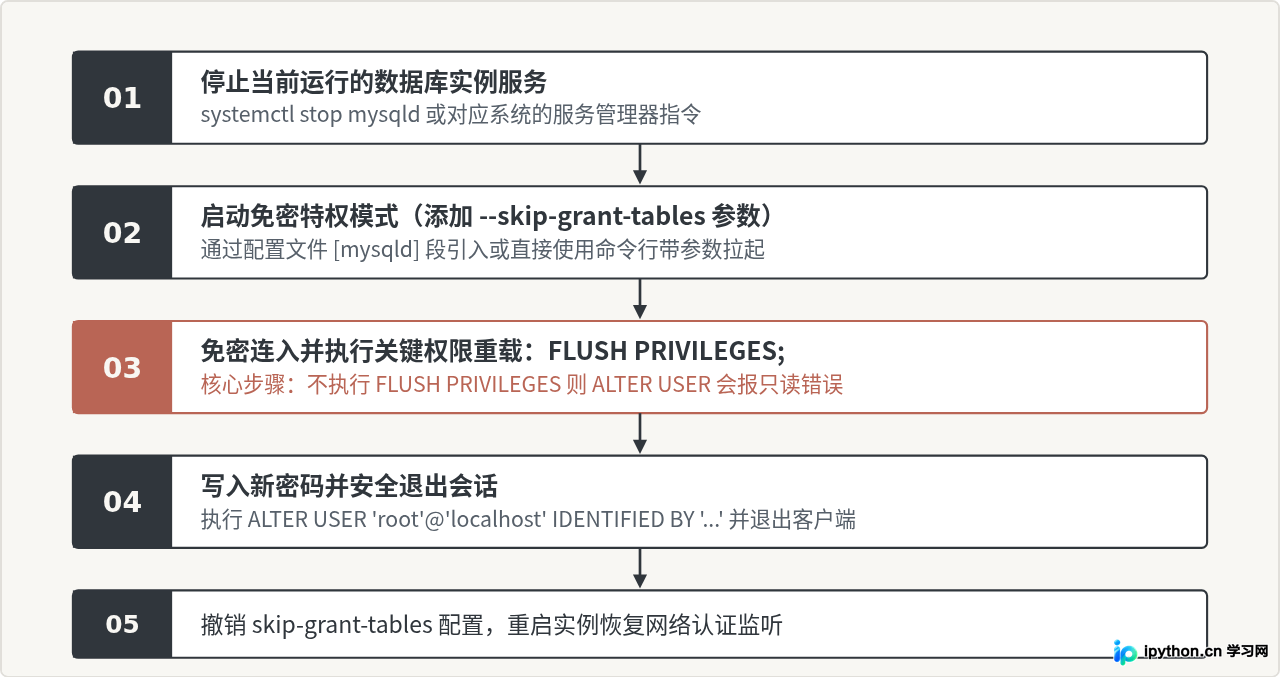
第 1 步:停止正在运行的 MySQL 服务
在 Linux 终端执行服务管理停止命令。必须先正常停止服务,避免因多个实例抢占底层数据文件(ibdata、binlog 等)引发损坏:
sudo systemctl stop mysqld
# 对于 Debian / Ubuntu 系列发行版,服务名称通常为 mysql
# sudo systemctl stop mysql
若是 Windows 系统,可在“服务”管理界面中停止 MySQL 服务,或在管理员权限的 CMD 窗口中运行 net stop mysql。
第 2 步:配置安全启动参数(跳过授权表)
使 MySQL 在启动时不加载授权表,以便无需密码即可建立连接。常见有两种做法:直接修改配置文件,或以单进程调试模式临时运行。
做法 A:修改配置文件(最稳妥,不易受终端断联影响)
打开 MySQL 主配置文件(Linux 下通常是 /etc/my.cnf 或 /etc/mysql/mysql.conf.d/mysqld.cnf),在 [mysqld] 标签下方追加如下两行:
[mysqld]
skip-grant-tables
skip-networkingskip-grant-tables 会让数据库对所有连接完全解除鉴权。若服务器暴露在公网或局域网中,任何外部网络请求都可以直接以 root 身份连入。配置 skip-networking 会关闭 TCP/IP 监听端口,只保留本地 Unix Domain Socket(或 Windows 命名管道)通信,能彻底杜绝此安全间隙。
保存文件后,照常启动数据库服务:
sudo systemctl start mysqld第 3 步:免密登入并重载权限表
服务启动后,直接以命令行客户端连接,不需要输入 -p 参数:
mysql -u root成功进入 mysql> 交互环境后,必须首先手动加载权限系统:
FLUSH PRIVILEGES;之所以必须在此刻执行该命令,是因为在 skip-grant-tables 状态下,系统默认处于仅支持查询的特定隔离状态。如果不执行权限重载,直接输入 ALTER USER 会收到如下致命报错:
ERROR 1290 (HY000): The MySQL server is running with the --skip-grant-tables option so it cannot execute this statement。
第 4 步:更新 root 密码
在执行过 FLUSH PRIVILEGES; 之后,便可以顺利运行标准更新指令:
ALTER USER 'root'@'localhost' IDENTIFIED BY '此处输入你的新密码';
FLUSH PRIVILEGES;
EXIT;
第 5 步:恢复配置并重启服务
重置完成后,不可保持跳过认证状态继续运行。重新打开配置文件,将之前添加的 skip-grant-tables 与 skip-networking 两行彻底删除或加 # 注释掉:
[mysqld]
# skip-grant-tables
# skip-networking
保存后重启 MySQL 服务:
sudo systemctl restart mysqld最后通过新密码验证连通性:
mysql -u root -p输入刚刚配置的新密码,能够正常看到控制台欢迎信息,即说明重置工作圆满完成。
四、重置过程中的关键避坑点与技术细节
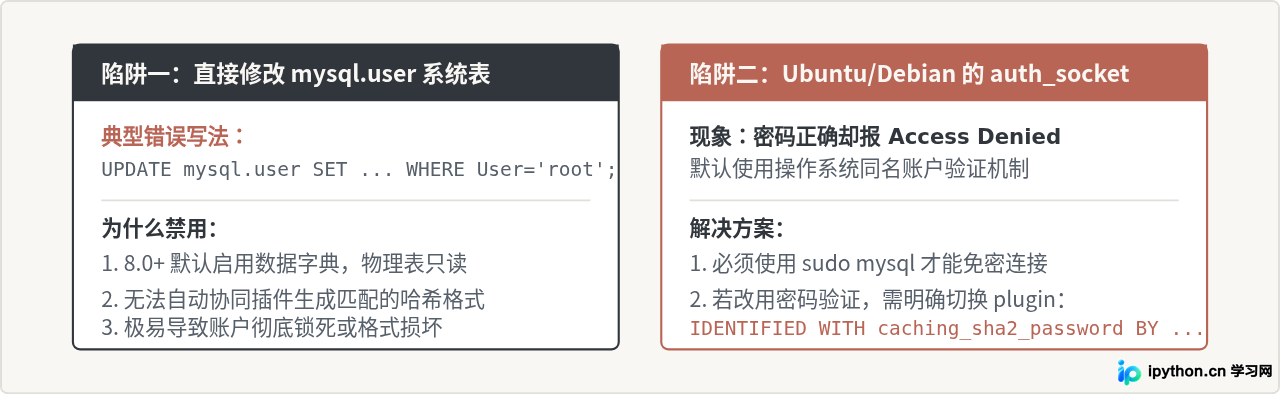
在实际重置过程中,很多运维人员会遭遇看似不可思议的锁死或权限问题。以下两点尤其需要保持清晰的因果认知:
-
切忌使用 UPDATE 语法直接修改系统表
在很多早期文章中,常见通过UPDATE mysql.user SET password=PASSWORD(...)甚至直接修改authentication_string字段来改密的方式。在 MySQL 8.0 及以上版本中,数据字典架构对系统表权限施加了强保护,这类 DML 语句会直接被拦截;即便在宽松环境下强行执行,也无法触发密码插件进行正确的盐值散列,极易破坏用户元数据。统一使用ALTER USER是唯一规范且有向前兼容保障的操作。 -
Debian/Ubuntu 环境下的 auth_socket 特性
在默认安装的 Ubuntu/Debian 系统中,root用户的验证插件通常是auth_socket而不是密码插件。这意味着只要当前系统登录用户是操作系统的root(或执行sudo mysql),即使不输入任何 MySQL 密码也能直接登入;而普通非 root 系统用户即使输入了设定好的密码,也会被拒绝访问。如果希望通过传统密码远程或本地工具连接,需要在重置密码时显式切换认证机制为密码插件:ALTER USER 'root'@'localhost' IDENTIFIED WITH caching_sha2_password BY '你的新密码'; -
守护进程残留排查
在重启服务时,如果收到端口被占用的报错,通常是由于此前调试启动的mysqld_safe或mysqld仍在后台运行,尚未完全释放套接字。在 Linux 系统下,可通过以下命令确认并清理无主进程:sudo ps -ef | grep mysqld # 若存在残留孤儿进程,通过 kill -9 <PID> 终止后,再使用 systemctl 统一拉起
五、总结
掌握 MySQL 密码的变更流程,关键在于认清当前所拥有的权限层级。已知密码时,在数据库内部使用原子性的 ALTER USER 语句能确保加密插件与凭据一致;而在完全遗忘密码时,通过操作系统层级的 skip-grant-tables 绕过权限检验并配合 skip-networking 保障网络隔离,连入后严格遵守“先执行 FLUSH PRIVILEGES; 再修改密码”的调用顺序,便能稳定完成权限找回并恢复业务服务。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















