


Python封装微信小程序反编译工具:解决命令行操作痛点

发布时间:2026-10-15 |
4人浏览过
本文介绍基于Python实现的微信小程序反编译工具,针对现有命令行工具操作不便的问题进行封装优化。通过解析WXAPKG文件结构,利用PBKDF2生成密钥并结合AES CBC模式解密数据,最终还原小程序源码。该工具提供了图形界面,简化了从加密包到源码的转换流程,便于开发者快速分析与二次开发。
Python微信小程序反编译工具概述
本文基于现有开源项目进行了二次开发,旨在通过Python语言实现微信小程序的反编译功能。
微信小程序的反编译技术在开发者社区中已较为常见,许多技术专家都分享过相关的实现方案。
目前网络上已有不少大神提供了各自的反编译方法与工具,可供参考学习。
具体的技术细节与原始思路,可参考相关的技术文章或文档。
在实际尝试过程中,由于个人技术细节掌握不足,直接套用多种现有方法并未全部成功。
此外,大多数现有方案依赖命令行操作,对于普通用户而言不够便捷,缺乏友好的交互体验。
为此,我对相关代码进行了重新修改与封装,旨在提升使用的便捷性与稳定性。
工具界面与使用方式
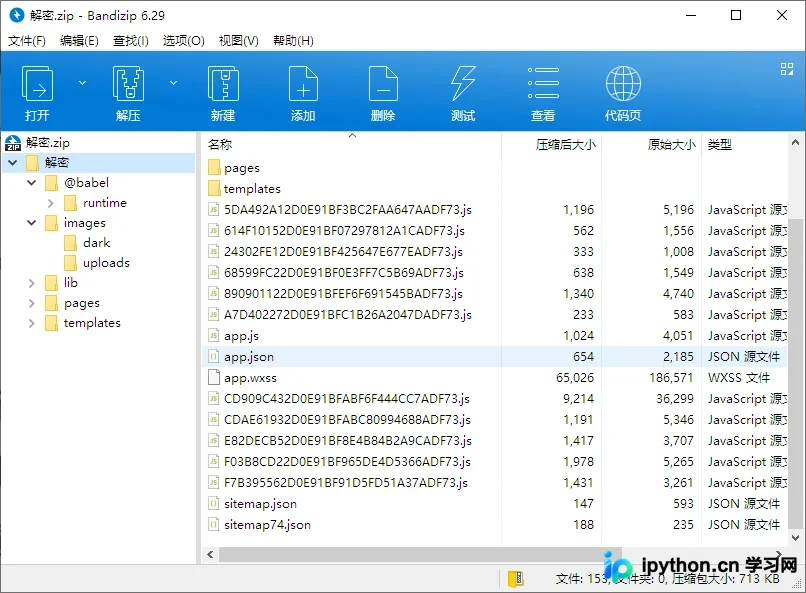
以下是该工具运行后的界面效果展示。

核心解密逻辑解析
key = PBKDF2(
wxid.encode("utf-8"),
salt.encode("utf-8"),
32,
count=1000,
hmac_hash_module=SHA1,
)
# 生成key
# 读取加密的内容
with open(file, mode="rb") as f:
dataByte = f.read()
# 初始化密钥
cipher = AES.new(key, AES.MODE_CBC, iv.encode("utf-8"))
# 解密头部1024个字节
originData = cipher.decrypt(dataByte[WXAPKG_FLAG_LEN : 1024 + WXAPKG_FLAG_LEN])
# 初始化xor密钥, 解密剩余字节
xorKey = 0x66
if len(wxid) >= 2:
xorKey = ord(wxid[len(wxid) - 2])
afData = dataByte[1024 + WXAPKG_FLAG_LEN :]
out = bytearray()
for i in range(len(afData)):
out.append(afData[i] ^ xorKey)
originData = originData[0:1023] + out
# 保存解密后的数据
with open(put, mode="wb") as f:
f.write(originData)
如需获取该工具,可通过提供的下载链接进行下载。
以上就是关于使用Python实现微信小程序反编译的详细介绍,更多相关内容建议查阅本站过往文章或继续关注后续更新,感谢大家的支持。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















