


Python开源协议有哪些限制?个人与企业使用指南

一、Python 解释器自身的协议限制:PSF 许可证
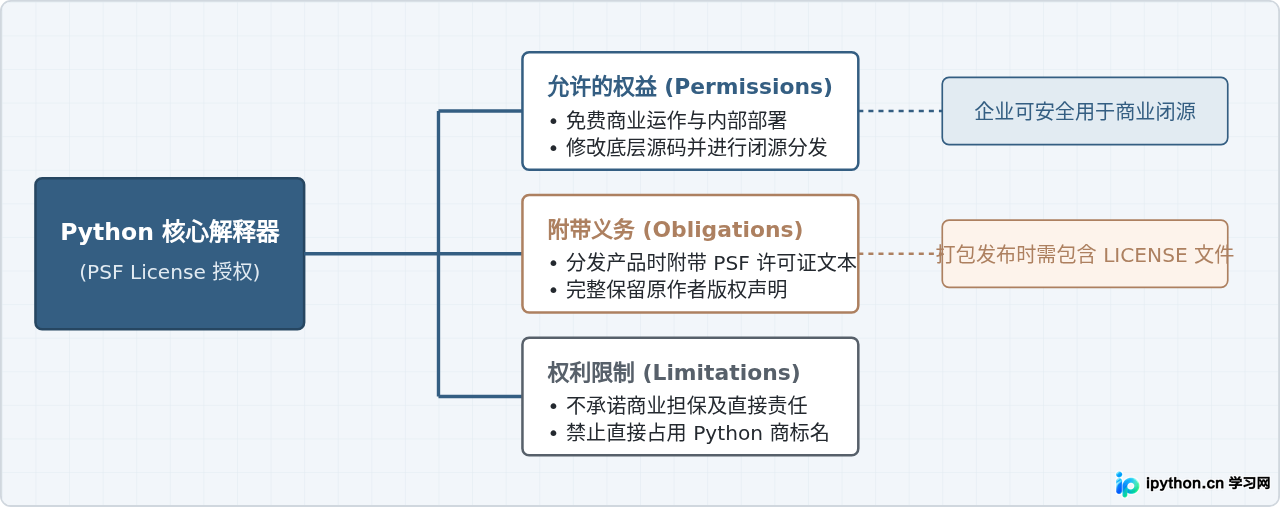
Python 官方解释器(CPython)归属于 Python 软件基金会(PSF)。PSF 许可证是一种对商业极其友好的宽容型开源协议(Permissive License),其法律权利与 BSD、MIT 类似,但条款中对法律管辖权与商标权做了细化约定。
如果你在个人或企业项目中使用原生 Python,需要遵守的限制仅有三项:
- 保留原始版权声明:如果直接复制或分发 Python 解释器源码及其修改版本,必须在软件显著位置保留 PSF 的原始版权标识与许可证全文。
- 保留免责声明:必须保留“软件按原样提供,PSF 不对任何损害承担赔偿责任”的免责条款,不得向 PSF 转嫁质量风险。
- 商标使用限制:未经 PSF 官方书面许可,不能将“Python”名称或其特有的双蛇 Logo 用作企业商业产品的专属名称或商标背书。你可以声明“本产品基于 Python 开发”,但不能直接将自己的商业软件命名为“Python Enterprise”。
二、Python 生态中的真实风险:第三方库的协议差异
虽然 Python 核心是宽松的,但开发者通过 pip 安装的第三方包受各自作者选择的协议管辖。商业化场景下最常造成合规事故的,正是混合使用了强传染性或附带网络服务限制的依赖。
| 协议类型 | 代表依赖库 | 商业闭源分发 | SaaS/云端服务使用 | 核心限制与义务 |
|---|---|---|---|---|
| MIT / BSD | Requests, Flask, NumPy | 允许闭源 | 允许闭源 | 保留原作者版权声明及许可文本。 |
| Apache 2.0 | TensorFlow, Cryptography | 允许闭源 | 允许闭源 | 包含显式专利授权条款;若修改代码需注明变更。 |
| LGPL | PyQt(商用需付费/满足动态链接) | 有限制 | 允许闭源 | 以动态链接形式调用可闭源主程序;修改该库本身需开源修改部分。 |
| GPL (v2/v3) | pyReadline, 部分底层算法包 | 强制开源 | 允许内部使用 | 强传染性。任何静态/动态链接或直接引入的代码,发布时必须全部开源。 |
| AGPL (v3) | 部分服务端框架、数据库驱动 | 强制开源 | 强制开源 | 网络传染性。只要通过网络提供服务,就必须向调用者公开完整源码。 |
在 C/C++ 中,LGPL 允许动态链接(
.so / .dll)而不传染主程序。但在纯解释型语言 Python 中,通过 import 引入模块在法律层面上是否构成“衍生作品(Derivative Work)”一直存在争议。绝大多数法务共识认为:直接 import 一个纯 GPL 模块,会导致使用该模块的代码必须在分发时遵守 GPL 协议开源。
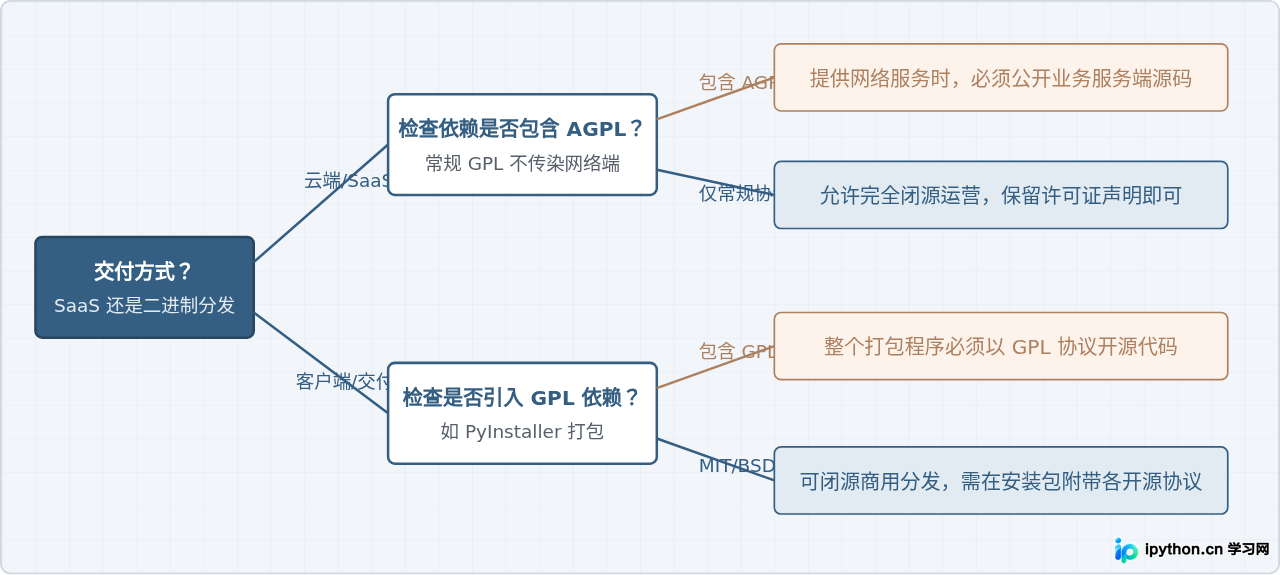
三、项目商业化分发决策树
当个人开发者准备将代码转为商业软件,或企业准备对外交付 Python 系统时,可以通过以下逻辑链条快速判断合规路径:
四、操作步骤:如何排查项目中的协议风险
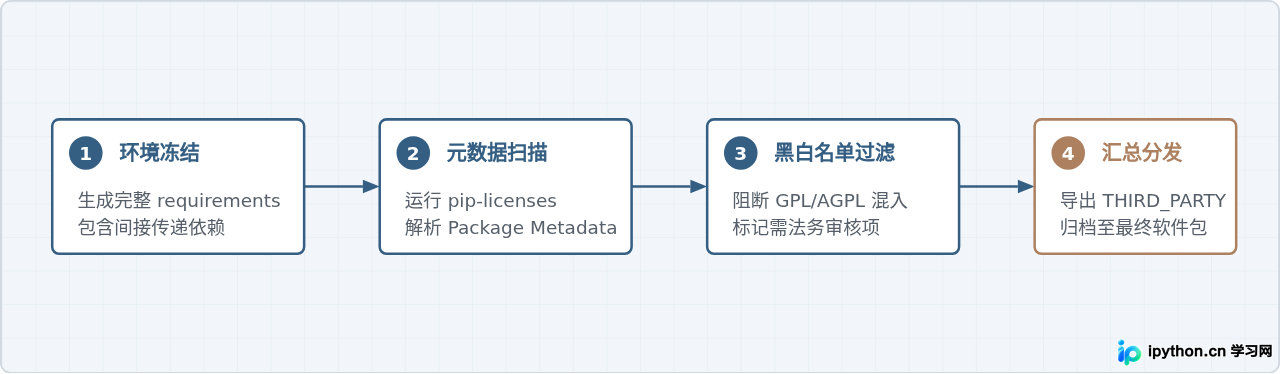
在企业环境中,不能仅靠开发者主观记忆来保证合规。以下是一套在 Python 虚拟环境中自动化导出并验证所有依赖许可证的实操步骤。
步骤 1:安装许可证扫描工具
激活你的项目虚拟环境后,安装专门用于导出 pip 依赖许可证信息的工具 pip-licenses:
pip install pip-licenses步骤 2:生成项目依赖协议清单
在终端中运行以下命令,按协议类型对所有已安装依赖进行归类排序,并排除扫描工具本身:
pip-licenses --order=license --ignore-packages pip-licenses Ptable输出示例:
 Name         Version   License
 certifi      2024.2.2  Mozilla Public License 2.0 (MPL 2.0)
 requests     2.31.0    Apache Software License (Apache 2.0)
 urllib3      2.2.1     MIT License
 readline     6.2.4.1   GNU General Public License v3 (GPLv3)
步骤 3:配置自动化拦截(CI/CD 集成)
企业团队可以在 CI/CD 流程中加入限制,禁止引入未经批准的协议(如 GPLv3 或 AGPLv3)。当有开发者提交新依赖时,自动化构建直接抛出异常:
pip-licenses --fail-on="GPLv3;AGPLv3;GPLv2"若依赖树中包含相关强传染协议,该命令将返回非零退出码(Exit Code 1),直接中断持续交付流水线。
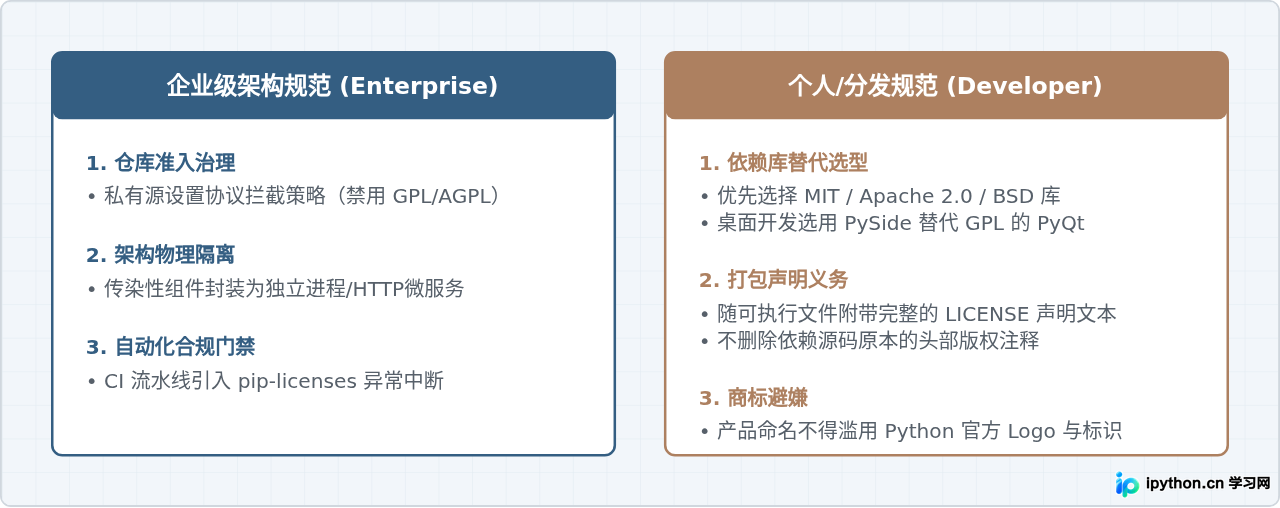
五、个人与企业合规使用落地指南
1. 个人开发者商业化落地
- 闭源打包客户端:如果使用 PyInstaller 或 Nuitka 将代码打包为
.exe或独立可执行文件,需确保引入的第三方 GUI 框架或工具包协议合规。例如,PyQt采用 GPL/商业双许可,如果不愿购买商业授权,通常建议替换为采用 LGPL 的PySide,以避免闭源代码被强制开源。 - 附带声明文件:在安装包同级目录建立
NOTICE或LICENSES/文件夹,把项目所依赖的所有宽松协议(MIT、Apache 2.0、PSF 等)的 LICENSE 原文收集并包含进去。
2. 企业级技术治理
- 隔离网络服务:如果架构中必须使用某个 AGPL 开源算法系统,应避免在主工程中通过代码层
import引用,而应将其部署为独立的微服务容器,通过标准 HTTP RESTful API 或 gRPC 远程调用,以此在架构层面切断代码传染路径。 - 建立私有 PyPI 镜像源审查:在企业内网自建 Nexus 或 DevPi 仓库,只同步经过白名单过滤的包,从源头上杜绝开发者无意间引入不合规组件。
六、常见合规疑问与边界确认
Q1:使用 Python 开发的商业 SaaS,客户不直接接触代码,是否受 GPL 传染?
如果服务端使用的是标准 GPL(如 GPLv2 或 GPLv3),在绝大多数法务解释中,只要你不向客户分发二进制文件或交付源码,仅提供网络调用界面,并不触发分发(Distribution)条款,因此不需要开源。但如果依赖项是 AGPL(Affero GPL),则网络调用同样视同分发,必须向该服务的所有网络使用者提供完整的后端源代码。
Q2:用 PyInstaller 把 Python 代码和解释器打包成单个 .exe 卖给客户,需要开源吗?
不需要强制开源,前提是:你的 Python 代码中没有引入任何 GPL 库,且 PyInstaller 打包时保留了 Python 核心的 PSF 授权声明。PSF 允许闭源重新分发其二进制运行时。你只需要在安装包中附带一个文本文件,罗列所包含开源组件的版权与许可证即可。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















