


PyCharm连接MySQL时怎么配置SSL加密与高级连接参数

在日常开发与项目运维中,直接通过集成开发环境操作数据库早已是高频动作。PyCharm 内部集成的 Database 工具(与 DataGrip 共享核心架构)提供了出色的可视化数据管理体验。然而,当开发者尝试连接部署在云端(如阿里云 RDS、腾讯云 CDB、AWS RDS)或启用了安全审计的企业级 MySQL 实例时,经常会遇到连接失败的情况:要么服务端强制要求加密通信导致握手失败,要么抛出诸如 Public Key Retrieval is not allowed 或 The server time zone value is unrecognized 等典型异常。解决这些问题的关键,在于正确理解并配置 PyCharm 中的 SSL/TLS 证书路径与 JDBC 高级连接驱动参数。
一、MySQL SSL/TLS 加密通信原理与证书准备
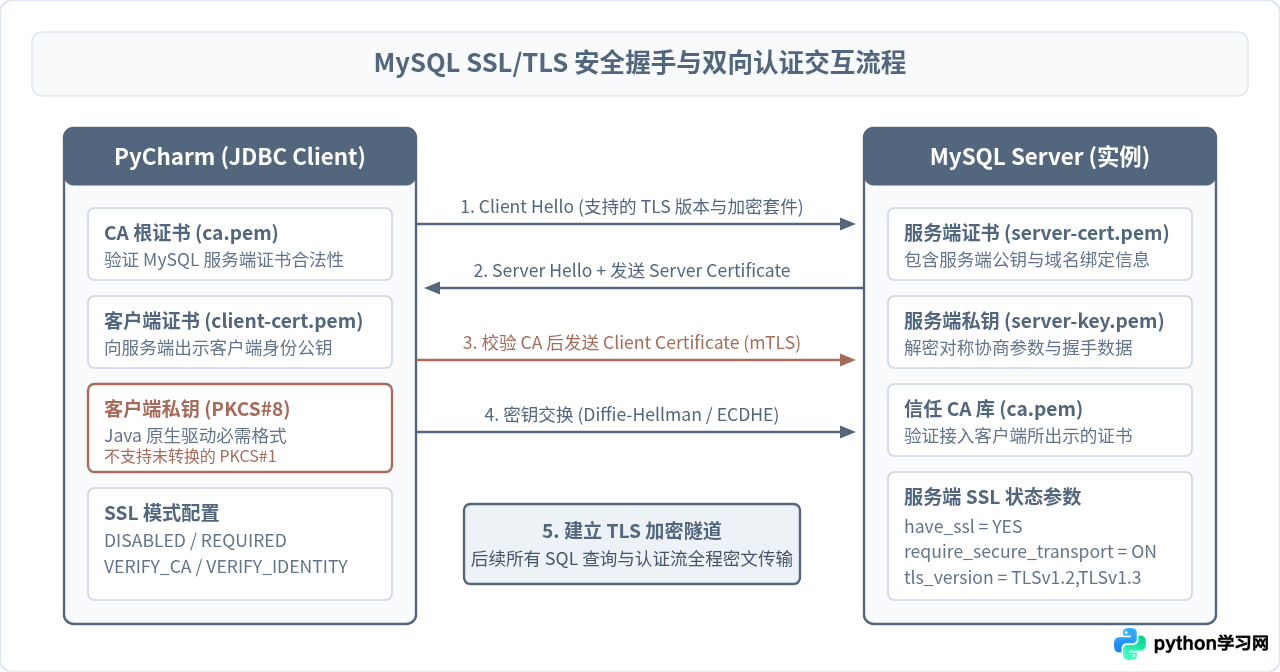
MySQL 在 5.7 及以后的版本中默认开启了 SSL/TLS 支持,8.0 版本更是将高强度的加密身份验证(caching_sha2_password)设为默认插件。当客户端发起数据库会话时,若双方通过 SSL 加密通道通信,所有在网络上传输的 SQL 语句、查询结果集以及用户凭据都会经过对称密钥加密,避免在公网或局域网中被嗅探或中间人截获篡改。
在具体实现中,MySQL 支持两种常见的 SSL 验证模式:单向认证(仅验证服务端证书)和双向认证(mTLS,服务端与客户端互相验证身份)。配置前需要从数据库服务商或运维人员处获取对应的证书文件:
- CA 根证书(ca.pem):用于客户端验证 MySQL 服务端的数字证书是否由可信任的机构颁发,防止伪造的虚假数据库节点。
- 客户端证书(client-cert.pem):在开启双向认证时,由客户端发送给服务端证明自身身份的公钥凭据。
- 客户端私钥(client-key.pem):与客户端证书配对的私钥文件,在握手过程中用于解密握手数据与完成数字签名。
二、在 PyCharm 中逐步配置 SSL 加密连接
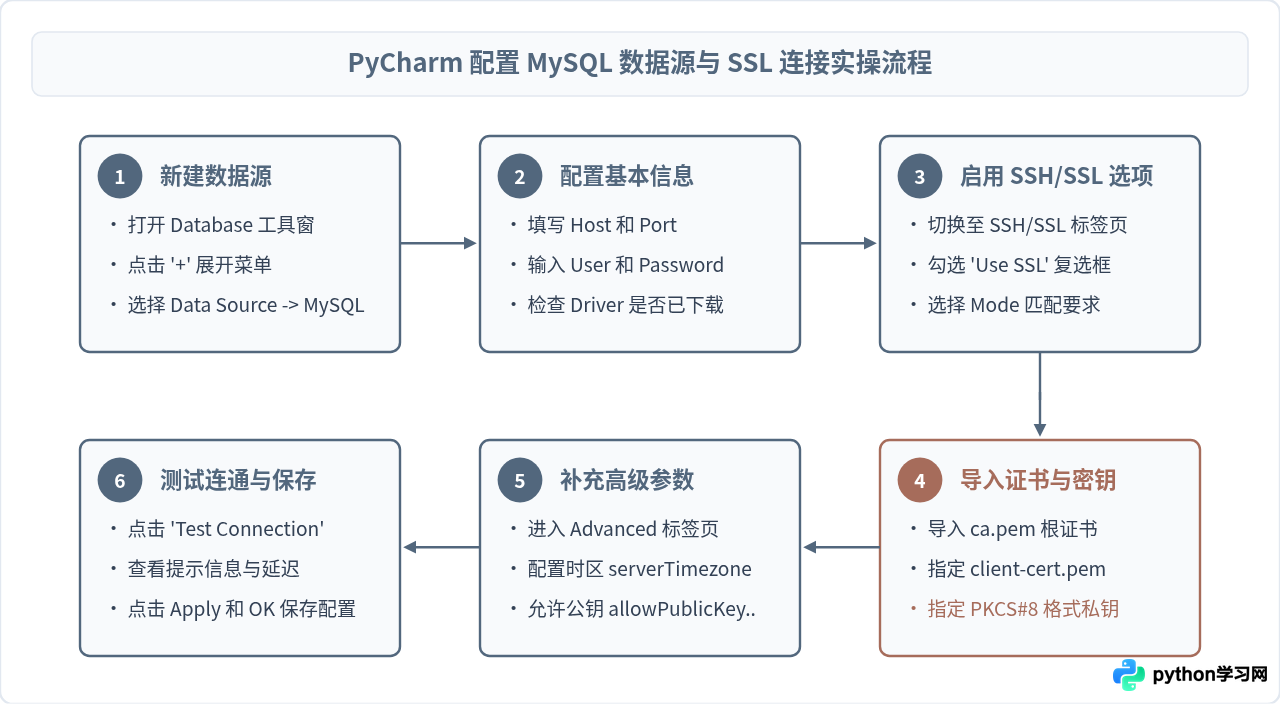
在 PyCharm 中建立数据库连接时,图形化界面为 SSL 提供了专门的设置面板。具体配置路径与步骤如下:
- 打开 PyCharm,在右侧边栏展开 Database 视图(若右侧无该图标,可通过顶部菜单
View -> Tool Windows -> Database打开)。 - 点击左上角的加号
+,选择Data Source -> MySQL。 - 在弹出的 Data Sources and Drivers 窗口中,先在 General 标签页填写常规连接参数:
Host、Port(默认 3306)、User、Password以及Database。 - 切换至 SSH/SSL 选项卡,勾选 Use SSL 复选框。
- 在 Mode 下拉菜单中选择适合你的安全策略:
Require:仅强制要求加密通信,不严格校验证书颁发机构。适合使用自签名证书且在内网环境下的快速接入。Verify CA:要求加密通信,并且必须使用指定的CA cert验证服务端证书的有效性。Verify Full:在Verify CA的基础上,进一步验证证书中的 Common Name (CN) 或 Subject Alternative Name (SAN) 是否与当前连接的 Host 主机名完全匹配。
- 填写对应证书路径:
CA file:浏览选中本地的ca.pem根证书文件。Client certificate:双向认证时填写client-cert.pem(若仅为云数据库单向认证可留空)。Client key:双向认证时填写client-key.pem。
- 点击窗口底部的 Test Connection 按钮。如果提示绿色的
Succeeded,说明 SSL 通信握手正常;如果报错,需排查证书格式问题。
MySQL 官方生成的 client-key.pem 默认通常是 PKCS#1 格式(文件头部形如 -----BEGIN RSA PRIVATE KEY-----)。但 PyCharm 运行在 Java 虚拟机环境之上,其自带的 MySQL Connector/J 驱动只能直接识别 PKCS#8 格式(头部形如 -----BEGIN PRIVATE KEY-----)。如果不做转换直接加载,PyCharm 将抛出 InvalidKeyException 或 IOException: DerInputStream.getLength(): lengthTag=127, too big。在终端中执行以下 OpenSSL 命令即可转换:
openssl pkcs8 -topk8 -inform PEM -in client-key.pem -outform PEM -nocrypt -out client-key-pkcs8.pem随后在 PyCharm 的 Client key 栏目中指定生成的 client-key-pkcs8.pem 即可。
三、核心高级连接参数详解与配置途径
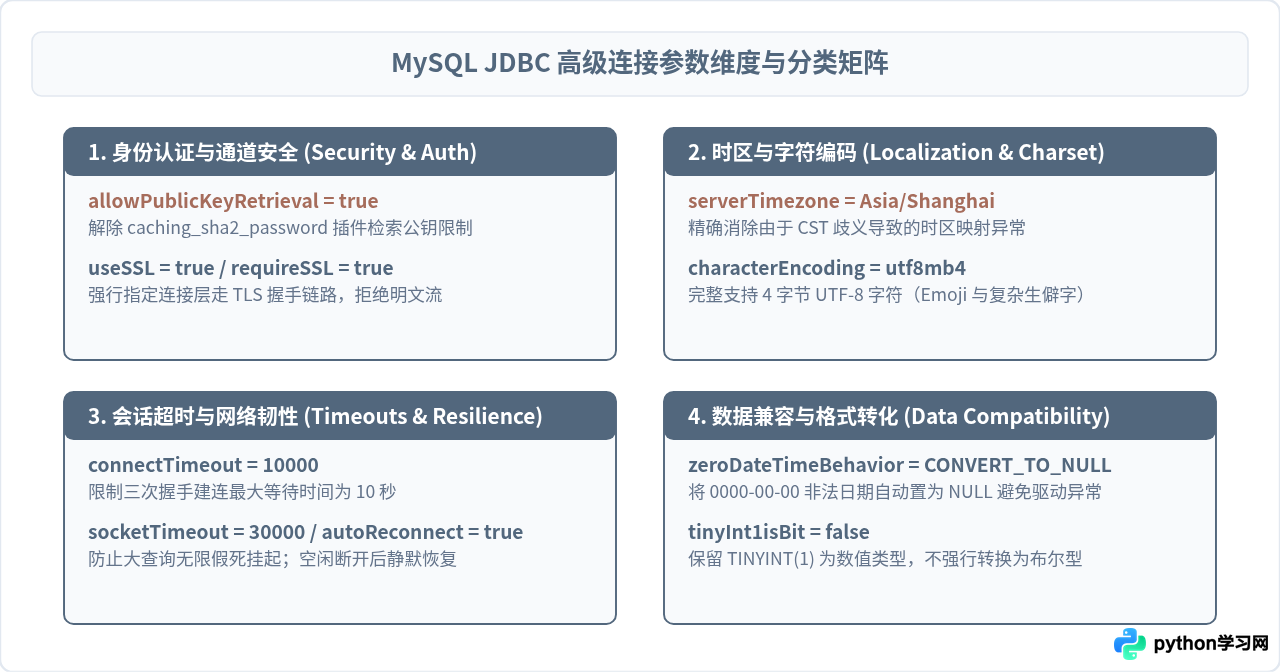
在 PyCharm 的 Data Source 配置窗口中,除了基础的主机端口和 SSL 选项卡外,还有一个名为 Advanced(高级)的标签页。这里展示了底层驱动支持的所有 Property 键值对。PyCharm 连接 MySQL 时主要有两种方式注入这些参数:
- 方式 A(推荐):通过 Advanced 选项卡表格配置。在列表中找到目标属性名,在对应行直接双击修改 Value,这种方式直观且不易因为特殊符号编码问题而出错。
- 方式 B:直接追加至 General 选项卡的 URL 串。在 URL 文本框后追加参数,例如
jdbc:mysql://localhost:3306/mydb?serverTimezone=Asia/Shanghai&allowPublicKeyRetrieval=true。注意多个参数之间使用英文&连接。
以下是生产和开发中最常用的核心高级连接参数详细解析:
| 参数名称 | 推荐取值 | 功能说明与解决场景 |
|---|---|---|
allowPublicKeyRetrieval |
true |
允许客户端向服务端请求公钥。在 MySQL 8.0 默认认证插件 caching_sha2_password 下,如果不开启 SSL 或者证书未完全信任,驱动默认禁止检索公钥,此时必须显式设为 true 才能完成密码加密。 |
serverTimezone |
Asia/Shanghai 或 UTC |
设置会话时区。如果 MySQL 服务端的系统时区为 CST 或未配置全局命名时区,Connector/J 驱动在解析时会报错 unrecognized timezone,显式指定后即可解决。 |
useSSL |
true / false |
显式指示驱动是否使用 SSL。与 SSH/SSL 标签页联动。若在无证书环境下连接老旧服务,可设为 false 关闭警告。 |
characterEncoding |
utf8mb4 |
指定客户端交互编码。设置为 utf8mb4 可以确保 Emoji 表情符号和生僻汉字在 PyCharm 的数据网格和控制台中不出现乱码。 |
connectTimeout |
10000(毫秒) |
与数据库建立 TCP 连接的超时限制。网络波动或连接跨国机房时,适当增大该值(如 10 秒)能防止频繁触发 Connection timed out。 |
socketTimeout |
30000(毫秒) |
网络套接字读写数据超时限制。执行耗时分析查询时可适当调大,避免查询到一半被驱动主动中断。 |
zeroDateTimeBehavior |
CONVERT_TO_NULL |
处理全零日期(如 0000-00-00 00:00:00)。在旧表数据迁移或老系统中,设置为 CONVERT_TO_NULL 可避免抛出 Value '0000-00-00' can not be represented as java.sql.Timestamp 异常。 |
autoReconnect |
true |
闲置超时后自动尝试重连。适合需要长时间保持 PyCharm 控制台打开的开发场景。 |
四、常见连接故障排查与最佳实践
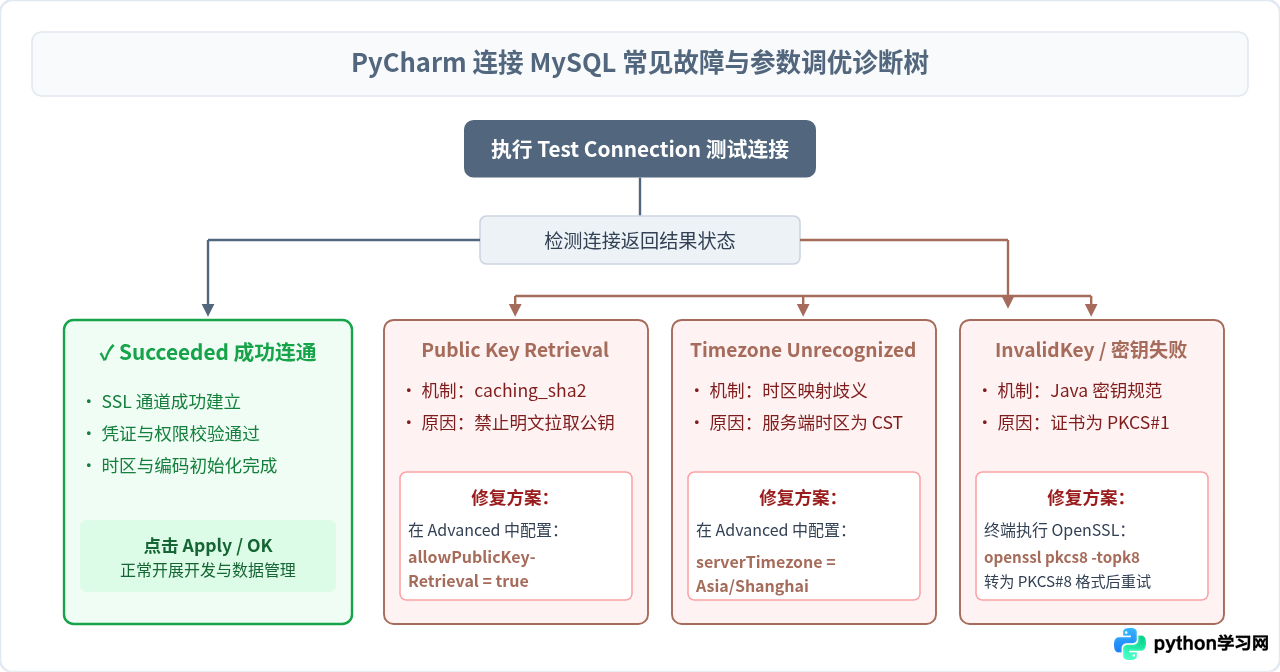
在配置好 SSL 和相关参数后,如果点击 Test Connection 仍然报错,可以按照以下诊断步骤对照排查:
1. 报错:Public Key Retrieval is not allowed
这是 MySQL 8.0 最具代表性的报错。原因是 MySQL 8.0 的默认身份验证插件 caching_sha2_password 在没有配置完整双向 SSL 证书且客户端未缓存公钥时,为了防止中间人嗅探密码散列,禁止驱动从服务端直接获取 RSA 公钥。解决办法:进入 Advanced 标签页,找到 allowPublicKeyRetrieval,将其值改为 true,再次测试即可顺利连通。
2. 报错:The server time zone value '...' is unrecognized
当 MySQL 服务器的系统默认时区配置为 CST 时,由于 CST 在国际标准中可同时代表中国标准时间(UTC+8)、美国中部时间(UTC-6)或古巴标准时间(UTC-5),JDBC 驱动无法准确推断出具体的偏移量。解决办法:在 Advanced 中为 serverTimezone 填入 Asia/Shanghai 或 GMT%2B8,消除歧义。
3. 报错:java.security.InvalidKeyException: IOException : length greater than 128
此错误表明 PyCharm 读取 client-key.pem 时解析私钥结构失败。核心原因是 Java 虚拟机内置的密钥解析器仅接受 PKCS#8 标准结构。如果运维提供的私钥是传统的 SSLeay / OpenSSL PKCS#1 格式,必须通过前文提供的 openssl pkcs8 -topk8 命令转换后再挂载。
4. 云数据库连接策略建议
对于阿里云、腾讯云等公有云数据库,如果公网连接开启了 SSL 强制校验,通常只需要在 SSH/SSL 面板中选择 Require 或 Verify CA(下载公有云提供的公用根证书 CA),而不需要填写 Client certificate 和 Client key。因为绝大部分云厂商默认仅启用服务端单向加密认证,客户端无需提供个人证书。
五、总结
在 PyCharm 中建立稳定、安全的 MySQL 连接,核心在于“分层配置”:先在 General 标签页确认基础网络连通性;再在 SSH/SSL 标签页根据服务端安全级别选择单向或双向证书模式,并特别注意客户端私钥必须为 PKCS#8 格式;最后在 Advanced 标签页补充 allowPublicKeyRetrieval=true、serverTimezone=Asia/Shanghai 以及 characterEncoding=utf8mb4 等核心参数。掌握这套标准的配置与诊断流程后,不论是连接本地 Docker 容器、内网测试数据库,还是跨公网连接云端高安全数据库,都能在短时间内迅速排查问题并建立可靠的开发通道。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















