


Python 3已停止维护的版本列表及风险

一、Python 3 已停止维护版本清单与生命周期规律
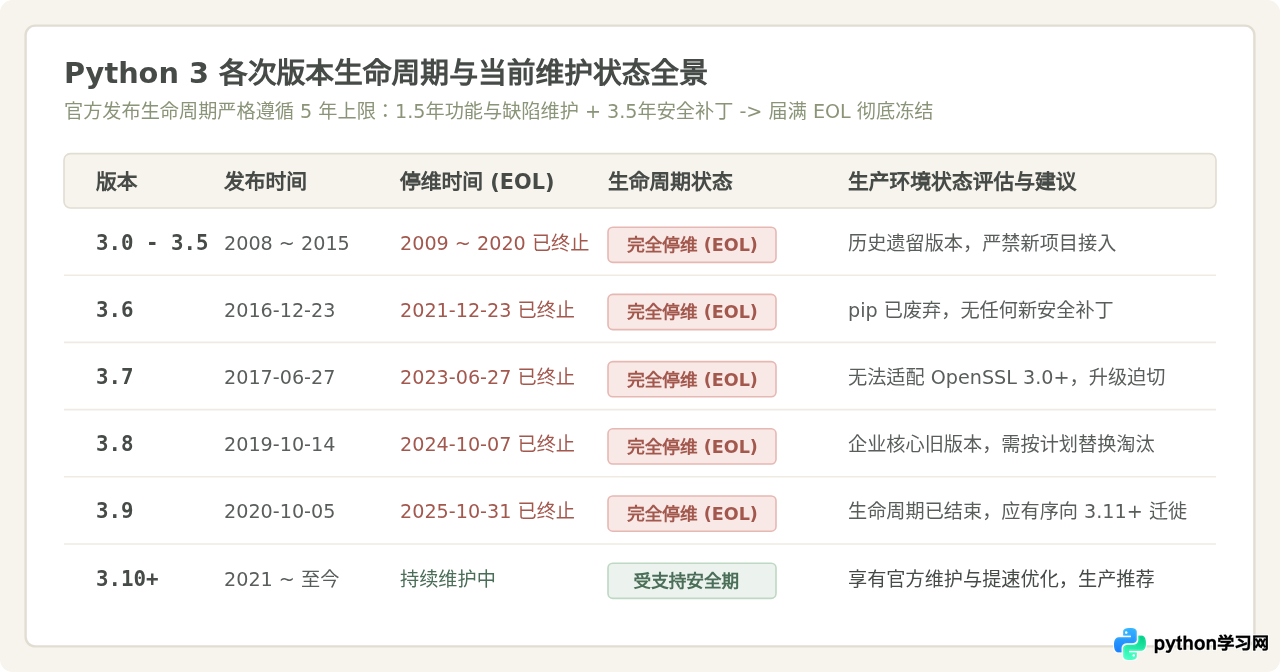
许多开发者容易形成一种习惯认知,认为“Python 2 已经淘汰,只要升级到 Python 3 就万事大吉”。事实上,Python 官方自 Python 3.0 发布起就一直严格执行生命周期管理机制。理解版本的维护状态,首先需要了解官方的版本生命周期节点。
根据 Python 核心开发团队的标准维护策略:一个次版本(Minor Version)在发布后通常经历三个阶段:首先是积极维护期(Full Support / Bugfix),社区会常规发布修补缺陷的小版本;接着进入安全支持期(Security Fixes Only),此时不再接受普通 Bug 修复,仅在发现重大安全隐患时由发布管理员评估并发布源代码级的安全补丁;最后是终止维护(End-of-Life / EOL),源码仓库对应分支被冻结,不再合并任何修复,官方构建渠道停止更新安装包。
| Python 次版本 | 初始发布时间 | 停止维护时间(EOL) | 当前生命周期状态 | 生产环境使用建议 |
|---|---|---|---|---|
| Python 3.0 - 3.5 | 2008年12月 - 2015年09月 | 2009年01月 - 2020年09月 | 完全终止 (EOL) | 严禁用于任何生产业务,必须立刻淘汰 |
| Python 3.6 | 2016年12月23日 | 2021年12月23日 | 完全终止 (EOL) | 已停维数年,主流三方库与 pip 均已终止支持 |
| Python 3.7 | 2017年06月27日 | 2023年06月27日 | 完全终止 (EOL) | 存量老系统重灾区,存在高危 OpenSSL 兼容风险 |
| Python 3.8 | 2019年10月14日 | 2024年10月07日 | 完全终止 (EOL) | 已正式步入停维队列,不应作为新系统运行基底 |
| Python 3.9 | 2020年10月05日 | 2025年10月31日 | 完全终止 (EOL) | 已正式届满5年周期,需列入下阶段升级迁移规划 |
| Python 3.10 | 2021年10月04日 | 预计 2026年10月 | 仅安全修复期 | 处于生命周期末期,仅接收致命安全补丁 |
| Python 3.11 及以上 | 2022年10月至今 | 2027年10月起依次推进 | 活跃支持中 | 推荐的生产基线版本,享有完整性能加速与安全保障 |
二、常见认知误区辨析:升级到 Python 3 真的安全了吗?
围绕 Python 3 的版本治理,技术团队常常出现几类看似合理但实际上存在严重隐患的认知偏差。对这些误区的辨析,有助于团队建立客观的版本维护红线。
1. “只要业务在 Python 3 上跑得好,代码不报错就无须折腾升级”
这种观点在传统运维与业务部门中非常普遍。其合理之处在于:若系统运行在内网受限环境、业务逻辑封闭且长期没有变动需求,表面看确实“没有故障”。但该逻辑的根本盲区在于将业务功能的正常与底层运行时的安全性混为一谈。
安全漏洞(CVE)绝大多数爆发在底层的通信协议解析(如 http.client、urllib.parse)、数据解构(如 tarfile、xml.etree)以及内存交互模块。恶意攻击者利用已经公布的 CVE 发起拒绝服务攻击或越权读取数据时,业务代码本身既不会抛出异常,也不会崩溃报警,而是直接在底层被突破。
2. “依赖包锁定了版本,老环境可以永远稳定构建”
许多团队认为使用 requirements.txt 锁死了 pandas==1.1.5 等依赖包版本,就可以随时随地重现构建。在短期内这确实奏效,但随着基础设施的演进,这一假设会迅速崩塌:
- 底层 C 运行时库漂移:现代宿主机系统(如 Debian 12、Ubuntu 22.04/24.04、RHEL 9)升级了
glibc和编译器,历史的二进制 Wheel 经常由于符号冲突无法装载。 - 官方镜像源与索引弃用:PyPI 以及各大镜像站会逐步废弃老旧协议与哈希算法,旧版
pip会因为 TLS 握手不兼容或安全策略变更而无法下载依赖。 - 紧急安全补丁无法回退:一旦某个核心依赖爆出远程执行代码漏洞,上游开源社区只会向支持中的 Python 版本发布修补包,锁死的旧环境无法打补丁。
三、运行已停维 Python 3 版本的深层风险
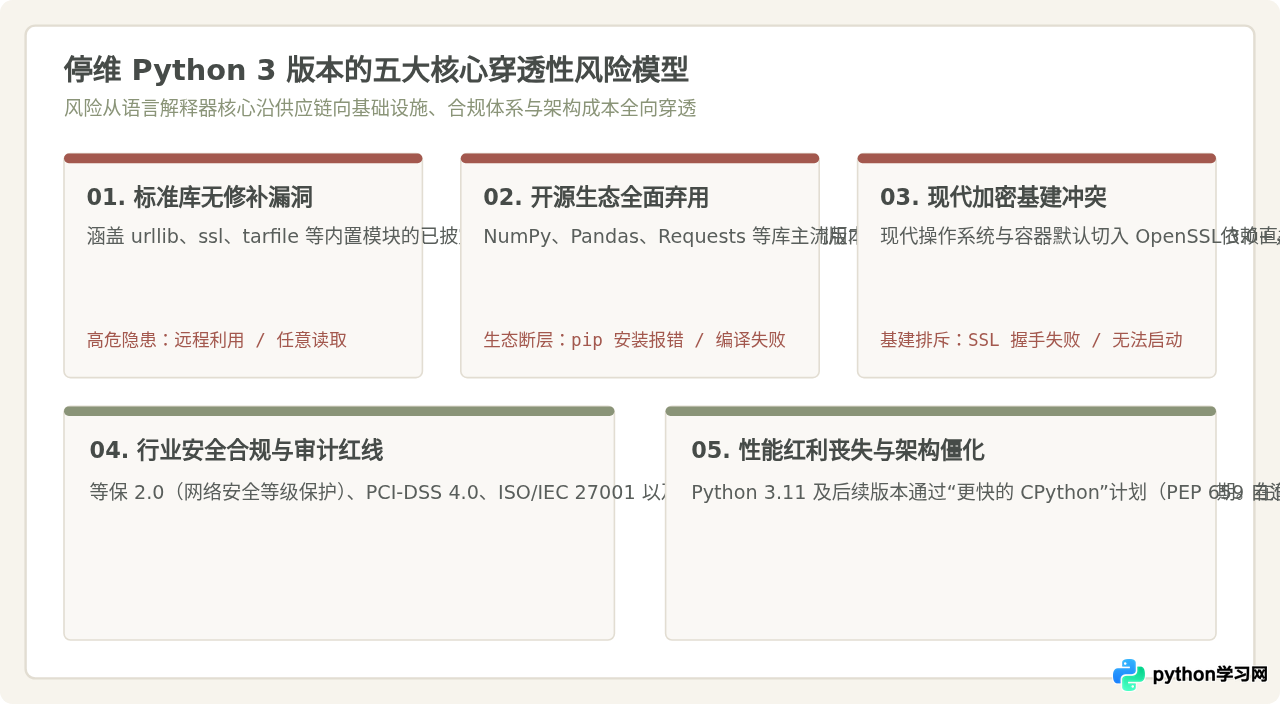
当项目长期滞留在已停维的 Python 3.6、3.7、3.8 或 3.9 环境时,风险不仅停留在理论层面,而是会沿着软件供应链逐层渗透,最终演变成生产事故与合规阻碍。
具体技术风险深度剖析
-
标准库已知漏洞长期暴露:
例如 Python 内置的
urllib.parse曾爆出多起涉及 URL 过滤绕过与请求走私(Request Smuggling)的 CVE;tarfile模块中的目录遍历历史漏洞(CVE-2007-4559 等变种)在老版本中并未强制默认安全解压。当外部恶意构造的请求直接打在没有防御的老解释器上时,应用层防护极易失效。 -
现代底层加密环境断崖:
OpenSSL 1.1.1 已于 2023 年 9 月完全 EOL。当前所有主流操作系统(如 RHEL 9、Debian 12、Alpine 3.17+)均已默认淘汰 OpenSSL 1.1,全面切换至 OpenSSL 3.0 或 3.2。Python 3.8 及更早版本的
_sslC 模块并未针对 OpenSSL 3 进行完全适配,在现代宿主上构建老版本 Python 会引发符号缺失或不可预期的握手降级。 -
打包与分发链条崩溃:
由于 PyPA(Python 打包权威机构)停止了对旧版本的测试矩阵覆盖,新版
pip无法在过低版本上运行;而旧版pip由于缺少现代 SHA-256 校验和新 Wheel 标签兼容机制,不仅安装速度极慢,且极其容易遭受中间人攻击。
四、存量系统版本核验与排查操作步骤
为了精准掌握生产与开发资产中是否存在停维 Python 3,可按以下具体步骤进行排查、记录与自动化检测。
步骤一:快速检查当前解释器版本
在终端中执行以下命令,确认宿主机或容器内当前关联的 Python 具体发行版本:
# 查看当前命令行默认 python3 版本
python3 --version

# 获取更详尽的系统架构、编译信息与补丁号
python3 -c "import sys; print(f'Version: {sys.version}\nPlatform: {sys.platform}\nHexversion: {hex(sys.hexversion)}')"
示例输出:
Version: 3.8.10 (default, Mar 15 2024, 15:43:21)
[GCC 9.4.0]
Platform: linux
Hexversion: 0x3080af0sys.hexversion < 0x030a0000(对应 Python 3.10.0 之前的内部版本号),则说明该环境使用的即为已停止维护的次版本,必须纳管入整改清单。
步骤二:扫描依赖项过时与安全漏洞
使用官方推荐的 pip-audit 工具针对当前虚拟环境进行已知 CVE 漏洞扫描,直接识别停维环境下的依赖风险:
# 安装安全审计工具(建议在临时隔离环境中运行或全局注入)
python3 -m pip install pip-audit

# 扫描当前环境安装的全部第三方包并输出 CVE 报告
pip-audit --desc
步骤三:静态检测代码对于过时语法的兼容性
准备升级时,可利用工具快速扫描代码库中废弃的语法或低版本特有写法:
# 利用 pyupgrade 工具检查并自动现代化代码语法至 Python 3.10+
python3 -m pip install pyupgrade
pyupgrade --py310-plus $(find . -name "*.py")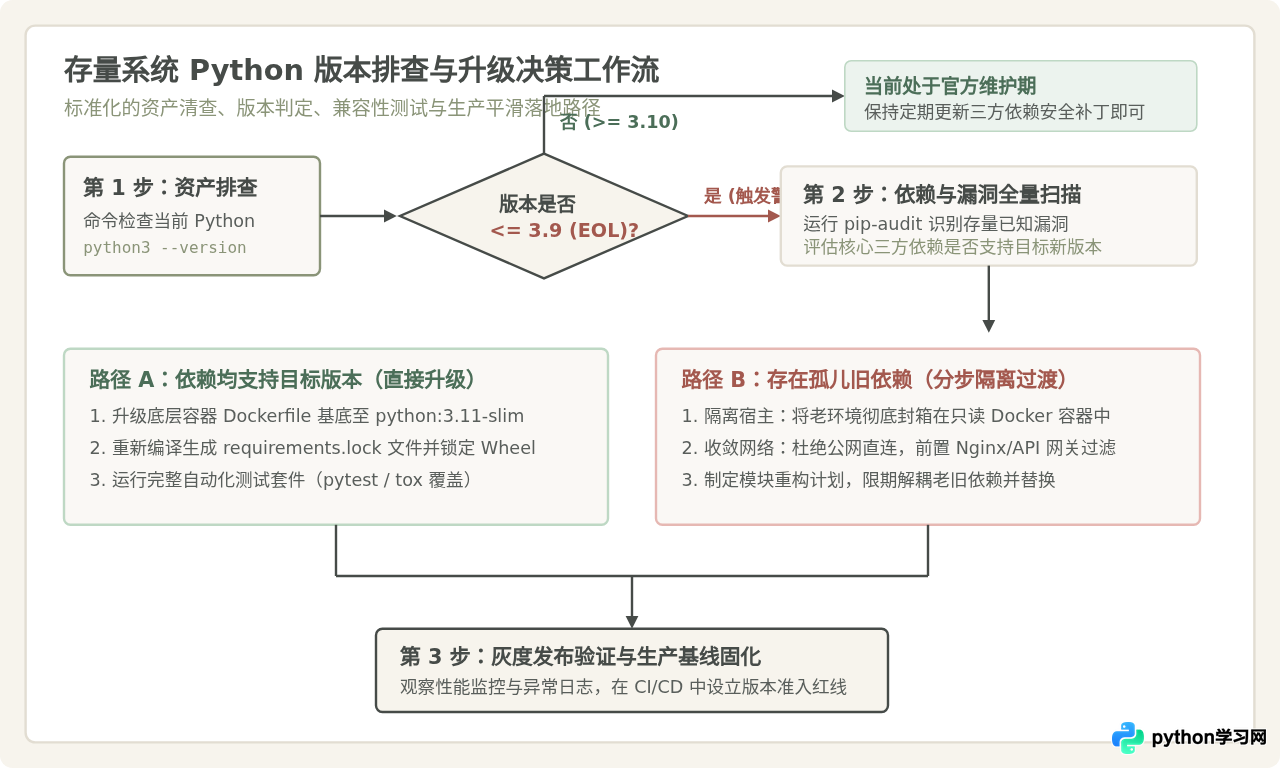
五、生产环境平滑升级与降险策略
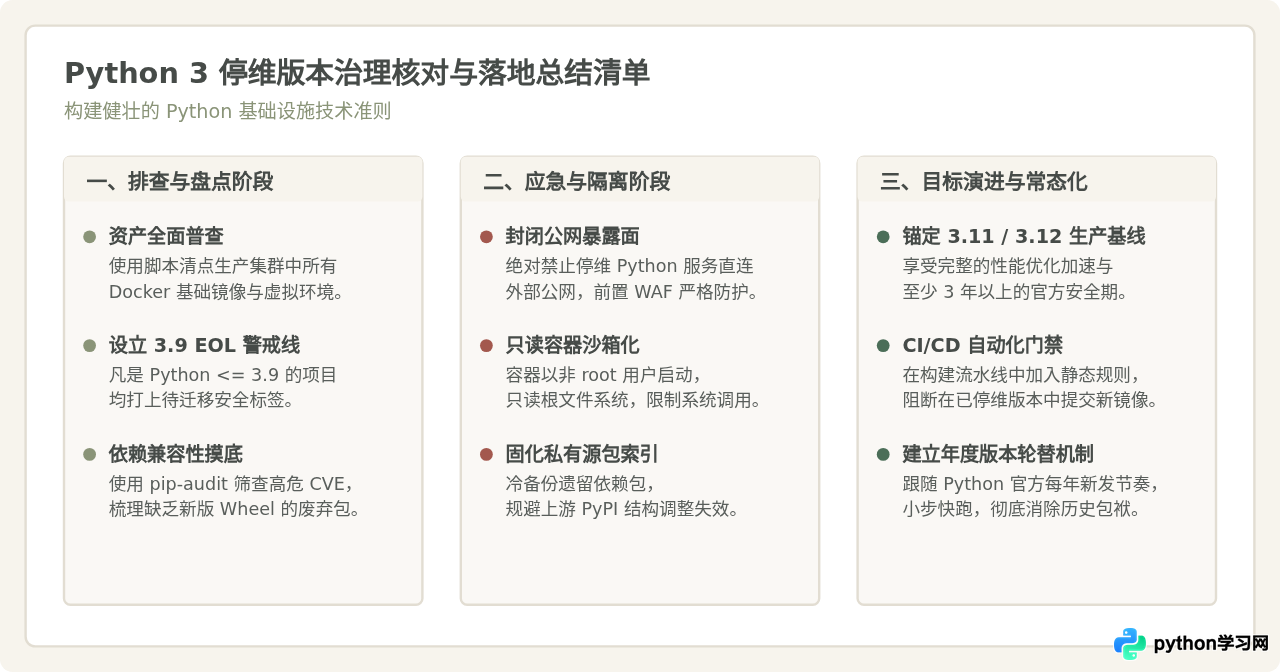
跨越多个 Python 次版本并非一蹴而就的简单替换。针对老旧业务系统,推荐采用“梯次升级”与“隔离收敛”相结合的策略。
1. 目标基线选择:优先锚定 Python 3.11 或 3.12
在选择升级目标时,应遵循“至少具备 3 年以上官方安全支持寿命”的原则。目前推荐将 Python 3.11 或 Python 3.12 作为主干生产版本:
- 生态成熟度:几乎 100% 的主流活跃开源库均已为 3.11 与 3.12 提供了完善的预编译二进制 Wheel(包括 Linux x86_64、aarch64 等架构)。
- 运行时吞吐提升:得益于专门优化的字节码解释器,大部分 Web 服务与数据批处理脚本在无需修改业务代码的前提下,即可直接获得明显的响应延迟降低与 CPU 占用下降。
2. 无法即刻升级老旧系统的“应急防御”三原则
若部分工业软件、历史科研脚本或高度依赖废弃 C 扩展包的业务由于排期限制无法立刻重构,必须采取应急限制策略:
- 剥离公网直连权限:坚决禁止停维 Python 解释器进程直接侦听公网端口。必须在其前置部署具备 WAF(Web 应用防火墙)能力的网关或反向代理,对请求路径、参数长度和内容编码进行强制过滤。
- 容器化全封闭运行:将老代码放入最小化的只读镜像中,禁止挂载敏感主机目录,禁止容器以
root权限运行。 - 内网私有镜像源固化:将该老版本所依赖的全部二进制包下载至企业内部私有 PyPI 源(如 Nexus 或 Devpi)做冷备份锁定,防止因公网索引变动导致构建完全断裂。
六、总结与结语
Python 3 并不是一劳永逸的避风港。从 Python 3.0 到 Python 3.9,这些版本已正式步入停维(EOL)的历史终点。在技术架构中,及早建立清晰的版本台账、将依赖生态与最新受支持的 Python 次版本(如 Python 3.11 或 3.12)保持同步,不仅能够彻底消除无补丁高危漏洞和审计合规红线,更能直接享受到现代化解释器带来的性能红利与敏捷开发体验。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















