


Python Apollo客户端连接失败排查:Token错误与网络问题解析

一、快速诊断:Apollo 连接生命周期与常见故障分流
排查连接问题的前提,是明确 Python 客户端获取配置时的两阶段寻址机制。Apollo 服务端由 Meta Server(提供服务发现)、Config Service(提供配置拉取与长轮询)和 Admin Service 等组件构成。
当 Python 客户端初始化时,首先向指定的 Meta Server 发送 HTTP GET 请求,获取可用的 Config Service 实例地址列表(通常包含 IP 与端口)。随后,客户端使用自身的 app_id、cluster、namespace 以及配置的安全凭证,直接向获取到的 Config Service 发起长轮询或配置同步请求。
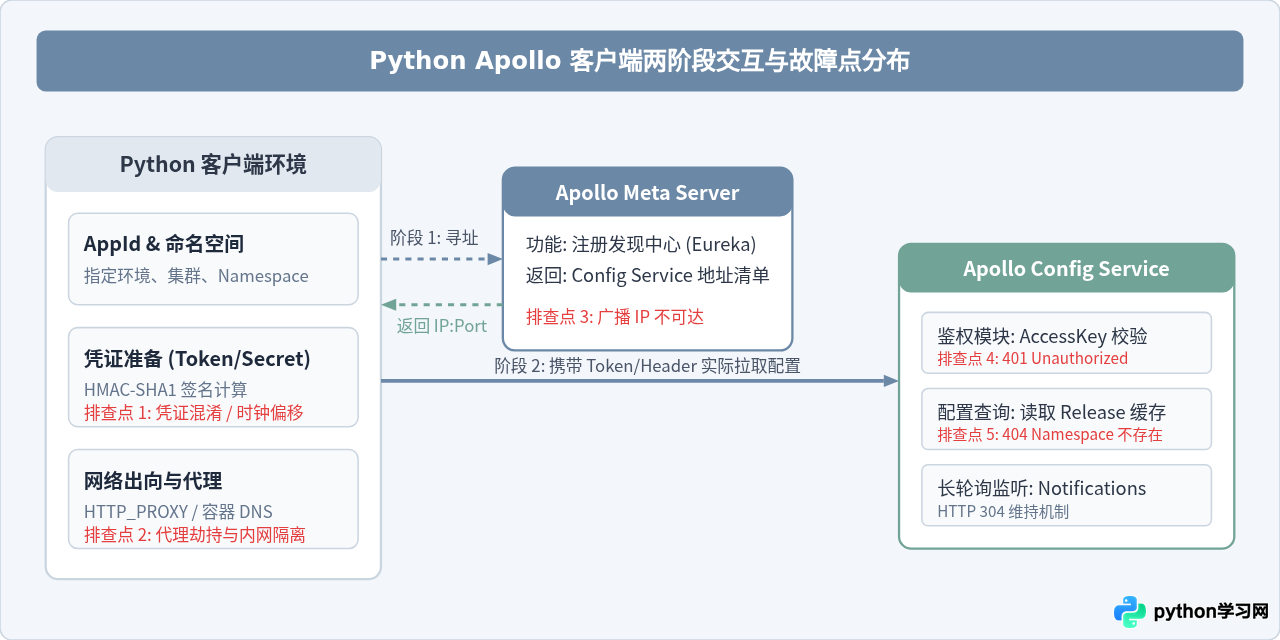
由于存在上述两阶段交互,当 Python 脚本提示报错时,首先应查看抛出的异常类型和状态码:
- HTTP 401 Unauthorized / 签名校验失败:通常是阶段 2 触发,说明客户端已成功连接到 Config Service,但凭证配置错误或签名计算不合规。
- HTTP 404 Not Found:说明网络通畅、鉴权通过,但请求的
AppId、Cluster或Namespace名称拼写有误。 - ConnectTimeout / ReadTimeout / 504 Gateway Timeout:通常是阶段 1(无法访问 Meta Server)或阶段 2(Meta Server 返回的 Config Service 实例地址在当前网络环境下不可达)。
- ConnectionRefusedError (Errno 111):端口未监听、防火墙拦截或代理服务器拒绝转发。
二、Token 鉴权失败深度排查(Token 与 AccessKey 区别)
许多开发者在 Python 中使用 Apollo 时,最容易混淆官方的 OpenAPI Token 与 客户端 AccessKey(密钥)。两者的应用场景与校验机制完全不同:
| 对比维度 | OpenAPI Token | 客户端访问密钥 (AccessKey / Secret) |
|---|---|---|
| 主要用途 | 第三方平台或自动化 CI/CD 修改、发布配置 | 应用客户端(Client)安全拉取配置,防止匿名访问 |
| 申请位置 | Apollo 门户管理员后台 -> 开放平台授权管理 | Apollo 管理控制台 -> 具体项目 -> App 访问密钥 |
| 传递方式 | HTTP Header: Authorization: [token] |
基于时间戳与 Secret 计算 HMAC-SHA1 签名并组装 Header |
| 错误表现 | 直接返回 401 Token is invalid |
401 Client not authorized 或 Signature mismatch |
若 Apollo 服务端开启了访问控制(apollo.access-key.secret 模式),客户端不能简单将 Secret 当成静态 Bearer Token 传递,而必须按照规范生成签名。
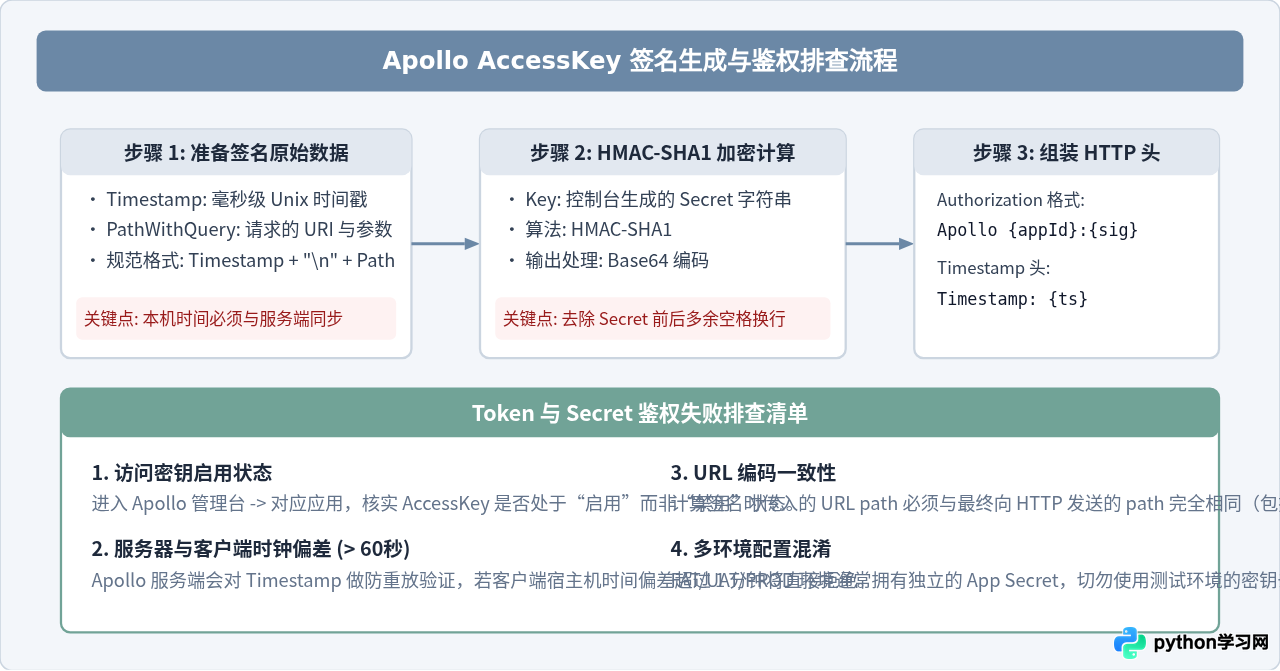
标准 Python 客户端代码与 AccessKey 注入验证
以常用的第三方库(如 apollo-client-python 或自建轻量 requests 客户端)为例,以下提供一个能够自主校验 AccessKey 签名逻辑的诊断脚本:
# apollo_auth_check.py
# 用于单步验证 Python 与 Apollo Config Service 鉴权连通性
import time
import hmac
import hashlib
import base64
import requests
from urllib.parse import urlparse

def generate_apollo_headers(app_id: str, secret: str, url: str) -> dict:
    timestamp = str(int(time.time() * 1000))
    parsed = urlparse(url)
    path_with_query = parsed.path
    if parsed.query:
        path_with_query += f"?{parsed.query}"

    # 按照 Apollo 官方规约拼接:timestamp + \n + pathWithQuery
    string_to_sign = f"{timestamp}\n{path_with_query}"
    signature = base64.b64encode(
        hmac.new(secret.encode("utf-8"), string_to_sign.encode("utf-8"), hashlib.sha1).digest()
    ).decode("utf-8")

    return {
        "Authorization": f"Apollo {app_id}:{signature}",
        "Timestamp": timestamp
    }

def verify_apollo_connection(config_server_url: str, app_id: str, cluster: str, namespace: str, secret: str):
    target_url = f"{config_server_url.rstrip('/')}/configs/{app_id}/{cluster}/{namespace}"
    headers = generate_apollo_headers(app_id, secret, target_url)

    print(f"[测试请求] 目标: {target_url}")
    print(f"[头部信息] Timestamp: {headers['Timestamp']}")
    print(f"[头部信息] Authorization: {headers['Authorization']}")

    try:
        response = requests.get(target_url, headers=headers, timeout=5)
        print(f"[响应状态码] {response.status_code}")
        if response.status_code == 200:
            print("[验证成功] 配置拉取正常:", response.json().get("configurations", {}))
        elif response.status_code == 401:
            print("[验证失败] 401 Unauthorized:请检查 Secret 是否匹配、权限是否开放、或宿主机 NTP 时间。")
        elif response.status_code == 404:
            print("[验证失败] 404 Not Found:请核实 AppId/Cluster/Namespace 名称。")
        else:
            print(f"[响应详情] {response.text}")
    except requests.exceptions.RequestException as e:
        print(f"[网络异常] 请求发生错误: {e}")

if __name__ == "__main__":
    # 请根据实际环境填入真实信息
    CONFIG_URL = "http://10.0.0.101:8080"
    APP_ID = "order-service"
    CLUSTER = "default"
    NAMESPACE = "application"
    SECRET = "your_actual_access_key_secret"

    verify_apollo_connection(CONFIG_URL, APP_ID, CLUSTER, NAMESPACE, SECRET)
三、网络连通性与服务发现寻址故障解析
排除凭证错误后,最隐蔽、最普遍的问题往往出现在网络寻址层面。典型的报错堆栈是:
requests.exceptions.ConnectTimeout: HTTPConnectionPool(host='192.168.1.15', port=8080): Max retries exceeded with url: ... (Caused by ConnectTimeoutError)
许多工程师会感到疑惑:“我配置给客户端的 Meta Server 是 http://apollo-meta.company.com,域名可以正常 ping 通,为什么报错信息里却出现了一个完全连不上的内网 IP(如 192.168.1.15:8080)?”
这是因为 Apollo 的 Config Service 默认向内部注册中心(Eureka)汇报的是其宿主机的物理网卡 IP 或 Docker 内部容器 IP。当 Python 客户端向 Meta Server 索取服务列表时,Meta Server 直接将该内网 IP 返回给了 Python 客户端。如果 Python 程序运行在办公网、测试机或另一个隔离的 VPC/K8s 集群中,客户端将无法路由至该私有 IP,从而导致超时失败。
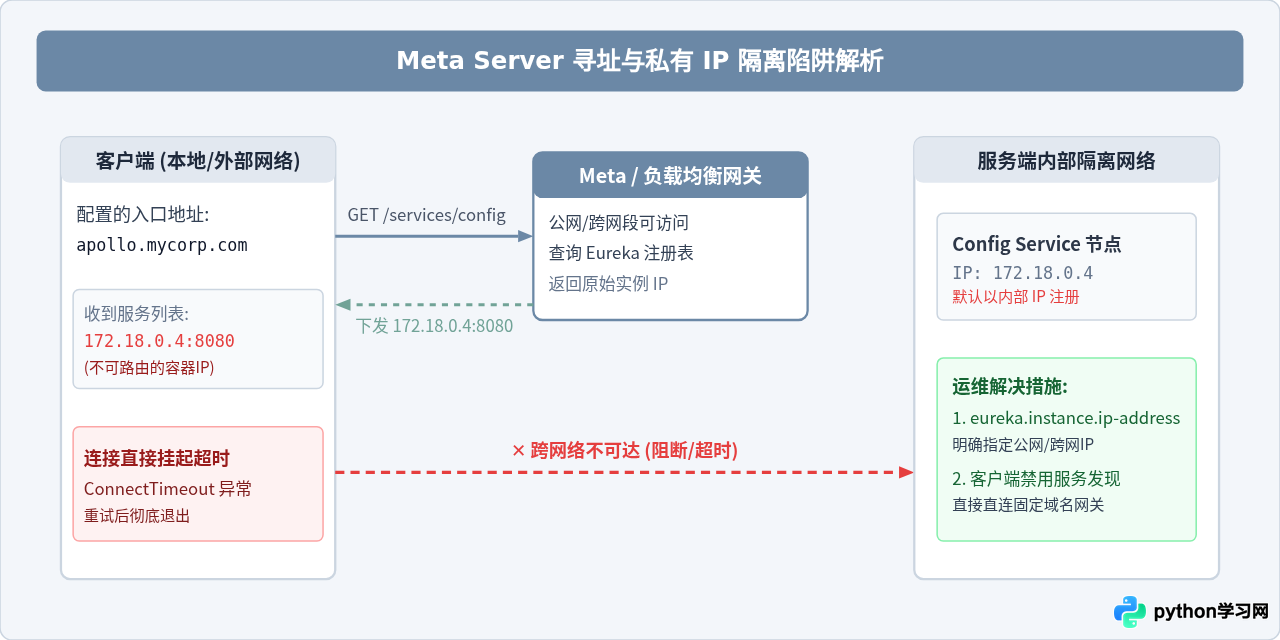
网络问题的三大高发场景及解决措施
-
Eureka 广播地址错误(核心常见问题):
如果服务端部署在 Docker/Kubernetes 中,需检查
apollo-configservice的application-github.properties配置:# 修改服务端配置,显式指定注册给 Eureka 的可访问 IP 与端口 eureka.instance.prefer-ip-address=true eureka.instance.ip-address=10.200.1.15 # 客户端实际能 ping 通的网段 IP eureka.instance.non-secure-port=8080 -
客户端直连模式(绕过 Meta Server 服务发现):
若网络拓扑复杂(如跨机房或本地开发调试),无法修改服务端 Eureka 注册信息,可修改 Python 客户端代码,跳过向 Meta Server 请求服务列表,直接将 HTTP 请求发送到统一的反向代理或域名网关。
-
系统 HTTP 代理劫持(环境变量干扰):
在本地终端或开发容器中,若设置了
http_proxy或all_proxy,Python 的requests库会自动将发往 Apollo 内网 IP 的流量转交代理服务器,导致 502 Bad Gateway 或超时。此时必须设置NO_PROXY:# 终端环境配置排除代理 export no_proxy="localhost,127.0.0.1,10.0.0.0/8,192.168.0.0/16,apollo-meta.internal" export NO_PROXY=$no_proxy
四、标准化排查决策与验证清单
为了让问题排查更有条理,避免在复杂的网络与权限配置中迷失方向,建议按照下述决策树进行循序诊断:
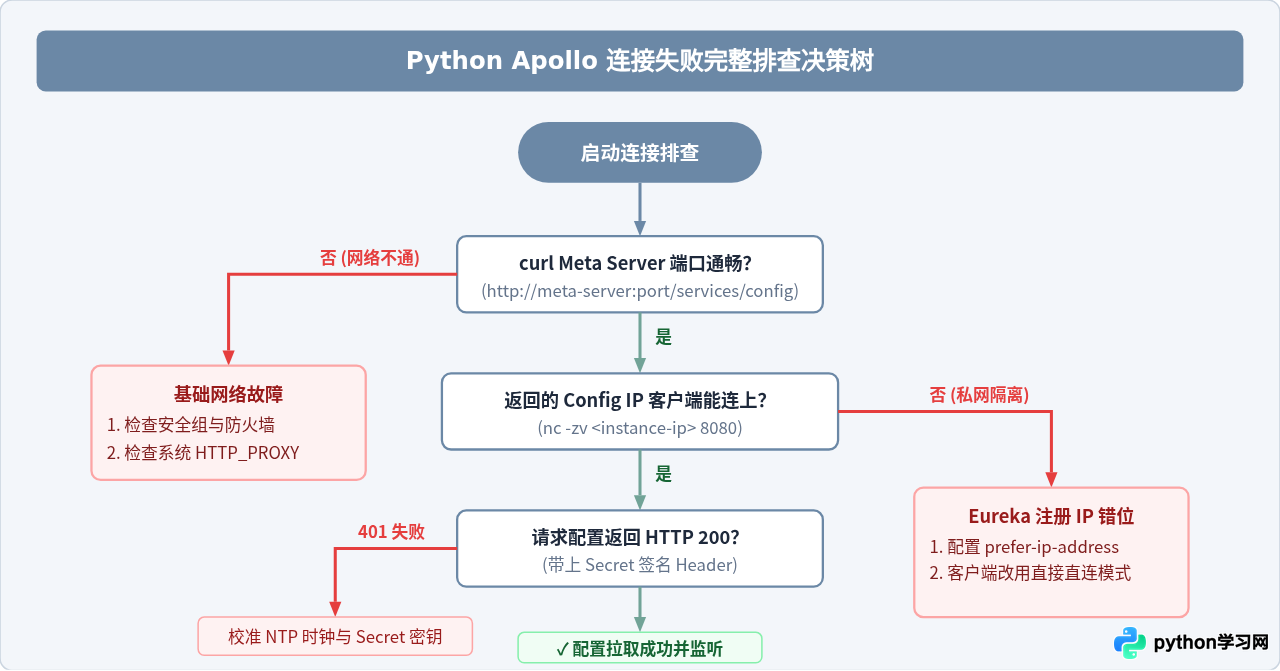
终检核实命令与最小重现环境
在向业务主流程引入 Apollo 配置拉取前,建议在目标机器运行以下一键诊断命令,分别测试基础端口、服务发现下发与鉴权接口:
# 1. 验证基础网络与 Meta Server 是否存活
curl -v -m 5 "http://<META_SERVER_IP>:8080/services/config"

# 预期输出示例:
# [{"appName":"APOLLO-CONFIGSERVICE","instanceId":"...","homepageUrl":"http://10.0.0.101:8080/"}]

# 2. 验证下发的 homepageUrl 端口在本地是否真正可达
nc -z -v -w 3 10.0.0.101 8080

# 3. 验证本地时钟偏移量(需安装 ntpdate 或 chrony)
ntpdate -q pool.ntp.org
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















