


基于Python requests库构建RESTful API自动化测试框架

构建基于 Python requests 库的 RESTful API 自动化测试框架,关键不在于编写发起 HTTP 请求的那几行代码,而在于建立一套分工明确的系统架构,将网络通信、认证管理、测试数据、用例组织与结果断言彻底解耦。直接书写面向单个接口的离散测试脚本在初期虽然快速,但在接口数量攀升、鉴权失效、环境切换或参数联动等场景下,会迅速沦为高维护成本的负债。本文将围绕工程化落地的核心需求,从分层架构规划、Session 与统一通信封装、鉴权机制隔离、数据驱动组织到多维断言策略,完整实现一套健壮的自动化测试框架。
一、框架设计目标与分层架构
一个成熟的接口测试框架需要满足三个核心工程目标:第一,业务用例与网络协议细节无关,用例层只表达业务行为与预期,不直接拼接底层 URL 与 Header;第二,通信环境可随时切换,无论是本地联调、测试环境还是预发环境,基础配置变更不波及用例代码;第三,用例具有良好的独立性与可调试性,任何单点失败都能产出包含完整请求响应上下文的定位数据。
为达成上述目标,框架通常采用经典的五层设计:基础配置层、核心封装层、数据驱动层、测试用例层以及执行与报告层。各层之间单向依赖,底层为上层提供纯粹的服务接口。
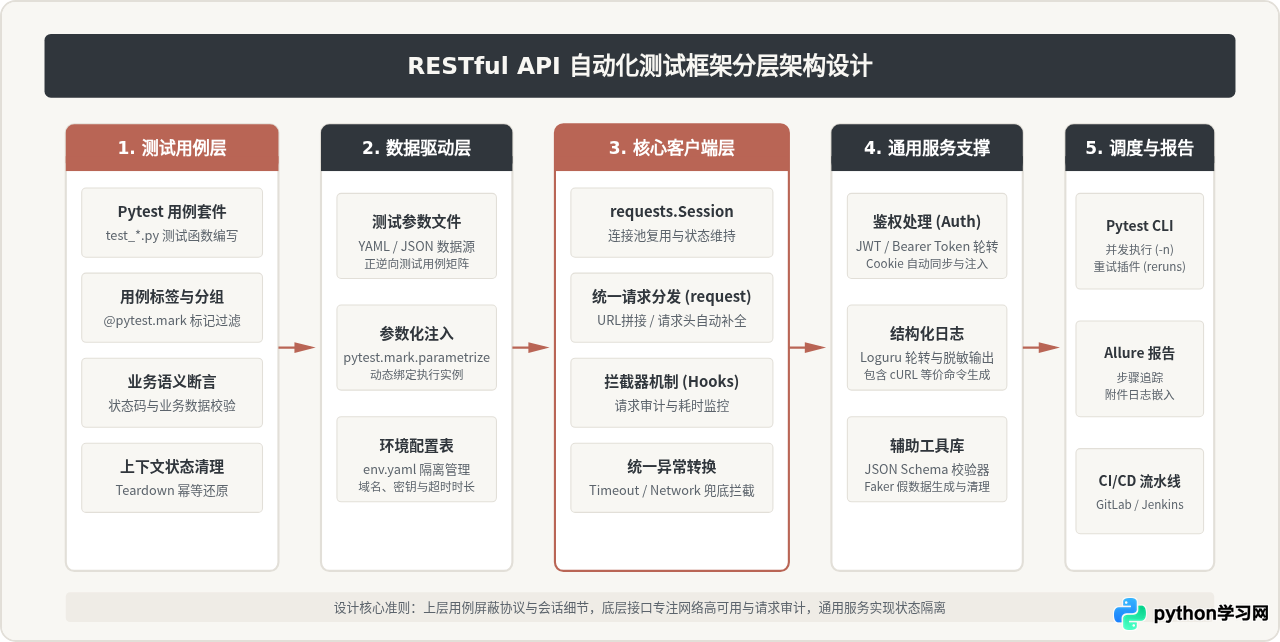
标准工程目录建议按照职责进行物理隔离,保持结构扁平明了:
api_test_framework/
├── config/
│   ├── __init__.py
│   └── setting.py           # 环境变量与全局运行参数
├── core/
│   ├── __init__.py
│   ├── client.py            # 基于 requests.Session 封装的统一通信客户端
│   └── auth.py              # 鉴权管理器(Token 自动获取与维护)
├── data/
│   └── user_cases.yaml      # 数据驱动用例参数
├── utils/
│   ├── __init__.py
│   ├── logger.py            # 请求响应结构化日志
│   └── validator.py         # JSON Schema 与断言增强工具
├── tests/
│   ├── conftest.py          # Pytest 全局 Fixture(注入 client 等)
│   └── test_users.py        # 业务测试用例集
├── pytest.ini               # Pytest 运行与标记规则
└── requirements.txt         # 核心依赖清单
二、核心请求客户端封装:Session与拦截机制
许多初学者在编写测试时,直接在用例文件中频繁调用 requests.get() 或 requests.post()。这种方式不仅每次都会重新建立底层 TCP 连接,无法复用 HTTP Keep-Alive,而且每个用例都需要重复处理 Base URL 拼接、统一超时设置、Header 注入以及异常捕获。
通过继承或包装 requests.Session,我们可以构建一个受控的 ApiClient。它的关键价值在于实现单点控制:所有发出的请求和收到的响应都会流经该类,这为统一日志记录、接口耗时统计、身份凭据附加以及请求失败重试提供了理想的切入点。
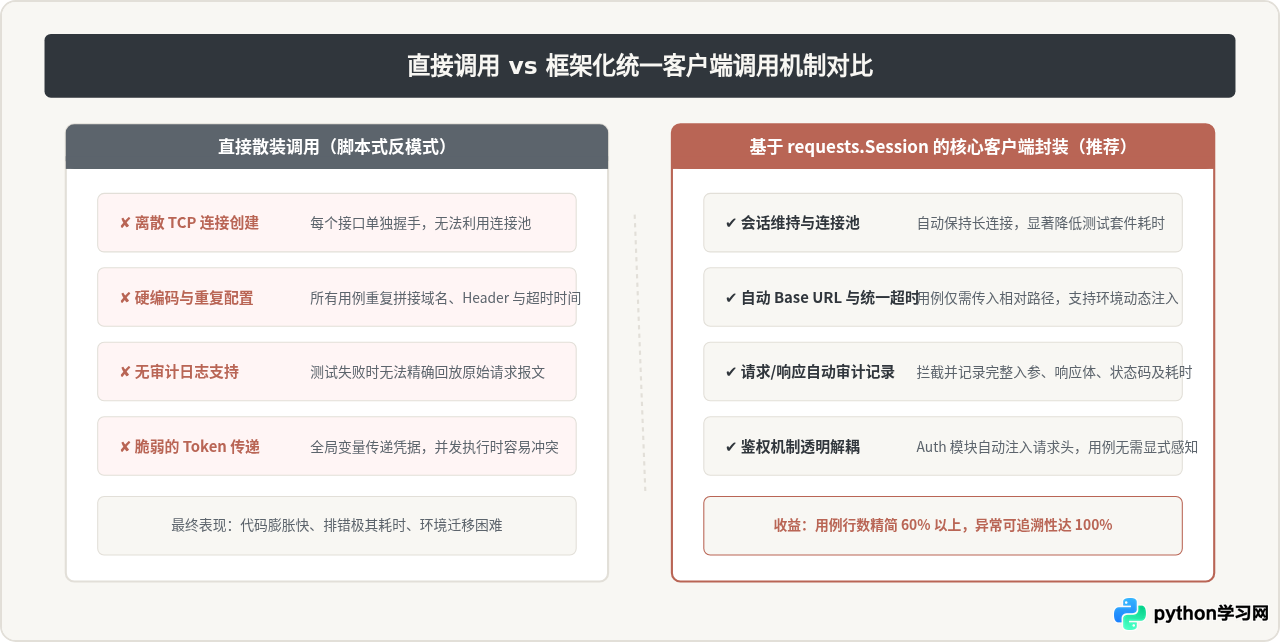
下面是 core/client.py 的完整封装实现。我们通过组合 requests.Session,覆盖 request 方法实现通用的前置处理、日志审计与异常转化:
import time
import logging
from urllib.parse import urljoin
import requests

logger = logging.getLogger("api_framework")

class ApiClient:
    """RESTful API 统一请求客户端封装"""

    def __init__(self, base_url: str, timeout: float = 10.0):
        self.base_url = base_url.rstrip("/") + "/"
        self.timeout = timeout
        self.session = requests.Session()
        # 设置基础通用请求头
        self.session.headers.update({
            "Accept": "application/json",
            "User-Agent": "AutomationTestRunner/1.0"
        })

    def request(self, method: str, endpoint: str, **kwargs) -> requests.Response:
        """
        统一请求分发方法
        :param method: 请求方法 (GET, POST, PUT, DELETE, PATCH 等)
        :param endpoint: 接口相对路径,如 'users/12'
        :param kwargs: 透传 requests 支持的 params, json, data, headers 等
        """
        url = urljoin(self.base_url, endpoint.lstrip("/"))
        kwargs.setdefault("timeout", self.timeout)

        start_time = time.time()
        logger.info(f"[HTTP REQUEST] {method.upper()} -> {url}")
        if "json" in kwargs:
            logger.debug(f"[REQUEST BODY] {kwargs['json']}")
        if "params" in kwargs:
            logger.debug(f"[REQUEST PARAMS] {kwargs['params']}")

        try:
            response = self.session.request(method=method, url=url, **kwargs)
            duration = round((time.time() - start_time) * 1000, 2)
            logger.info(f"[HTTP RESPONSE] {response.status_code} ({duration}ms) <- {url}")
            return response
        except requests.RequestException as exc:
            duration = round((time.time() - start_time) * 1000, 2)
            logger.error(f"[REQUEST FAILED] {method.upper()} {url} ({duration}ms): {exc}")
            raise

    def get(self, endpoint: str, **kwargs) -> requests.Response:
        return self.request("GET", endpoint, **kwargs)

    def post(self, endpoint: str, **kwargs) -> requests.Response:
        return self.request("POST", endpoint, **kwargs)

    def put(self, endpoint: str, **kwargs) -> requests.Response:
        return self.request("PUT", endpoint, **kwargs)

    def delete(self, endpoint: str, **kwargs) -> requests.Response:
        return self.request("DELETE", endpoint, **kwargs)

    def close(self):
        """释放底层会话资源"""
        self.session.close()
三、鉴权与状态共享:Token与Cookie的优雅管理
现代 RESTful API 广泛采用基于 Token(例如 JWT 或 OAuth2 Bearer Token)的无状态鉴权协议,也有部分老系统沿用 Session/Cookie 机制。如果将鉴权调用硬编码在具体的测试用例内,一旦登录接口变更或凭证过期,整个测试套件都将产生连锁失效。
最佳实践是构建专门的 AuthHandler,并在客户端初始化或用例 Fixture 准备期完成状态注入。对于 Bearer Token,可以在认证成功后直接更新 session.headers["Authorization"] = f"Bearer {token}";对于依赖 Cookie 的系统,requests.Session 会自动在后续请求中携带服务端通过 Set-Cookie 响应头返回的内容,无需额外干预。
# core/auth.py
from core.client import ApiClient

class AuthManager:
    """认证凭据管理器"""

    def __init__(self, client: ApiClient):
        self.client = client
        self._token = None

    def login_with_credentials(self, username: str, password: str) -> str:
        """调用登录接口换取 Token 并注入 Session"""
        payload = {"username": username, "password": password}
        response = self.client.post("auth/login", json=payload)

        if response.status_code != 200:
            raise RuntimeError(f"Authentication failed: {response.text}")

        data = response.json()
        self._token = data.get("access_token")

        # 统一注入到会话请求头,后续所有请求均自动携带凭据
        self.client.session.headers["Authorization"] = f"Bearer {self._token}"
        return self._token

    def clear_auth(self):
        """清理已注入的鉴权信息"""
        self._token = None
self.client.session.headers.pop("Authorization", None)ApiClient.request 响应捕获中监听 401 Unauthorized,触发重试并在重试前自动调用 AuthManager 刷新 Token,以此保证长时间批处理运行时的稳定性。
四、从用例到数据:测试驱动与Pytest整合实战
在设计 RESTful 接口测试时,测试用例与测试数据分离是提升复用率的关键手段。我们将测试数据保存在结构清晰的 YAML 文件中,借助 Pytest 的 @pytest.mark.parametrize 将数据动态注入测试方法。
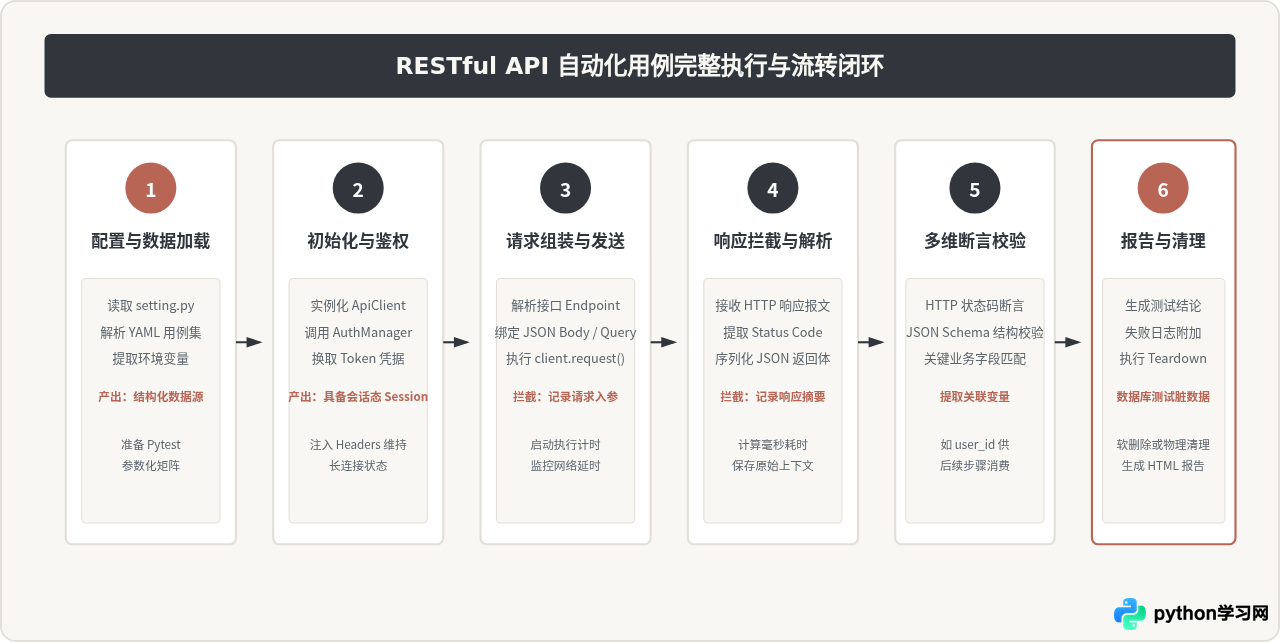
首先在 data/user_cases.yaml 中声明测试用例数据,包括测试场景名称、请求体以及预期断言结果:
# data/user_cases.yaml
create_user_cases:
  - case_name: "正向场景-有效参数创建用户成功"
    payload:
      name: "Alex Zhang"
      email: "alex@example.com"
      role: "developer"
    expected_status: 201
    expected_code: 0

  - case_name: "逆向场景-缺少邮箱地址"
    payload:
      name: "John Doe"
      role: "tester"
    expected_status: 422
    expected_code: 1004
随后编写 tests/test_users.py。测试用例直接利用 Pytest Fixture 传入初始化完毕的客户端,代码逻辑专注于业务行为的验证:
# tests/test_users.py
import pytest
import yaml

def load_cases(file_path: str, key: str):
    with open(file_path, "r", encoding="utf-8") as f:
        data = yaml.safe_load(f)
    return data.get(key, [])

@pytest.mark.parametrize("case", load_cases("data/user_cases.yaml", "create_user_cases"))
def test_create_user(client, case):
    """验证用户创建接口的正逆向逻辑"""
    payload = case["payload"]
    expected_status = case["expected_status"]

    # 发起请求
    response = client.post("users", json=payload)

    # 1. HTTP 基础响应码校验
    assert response.status_code == expected_status, \
        f"期望状态码 {expected_status},实际返回 {response.status_code},响应体:{response.text}"

    data = response.json()
    # 2. 业务状态码校验
    assert data.get("code") == case["expected_code"]

    # 3. 成功场景下的业务字段值精准匹配
    if response.status_code == 201:
        user_info = data.get("data", {})
        assert user_info.get("name") == payload["name"]
        assert user_info.get("email") == payload["email"]
        assert "id" in user_info, "响应中缺失用户唯一主键 id"
五、断言与健壮性设计:超越HTTP状态码
在接口自动化测试中,仅断言 response.status_code == 200 属于典型的不充分测试。在微服务与 RESTful 架构中,经常会出现网关返回 200,但内部服务抛出业务异常或返回空对象的情况。因此,健壮的断言需要包含三个维度:
- 协议层断言:检查 HTTP Status Code(如 200, 201, 204, 400, 404)与响应头 Content-Type 是否为预期类型。
- 结构契约断言(Schema Validation):校验 JSON 响应的数据类型与必填键。后端如果意外将某字段从整数改为了字符串,常规业务断言可能无法察觉,但 Schema 校验能够精准捕获。
- 业务数据断言:深入校验特定业务标识(如错误码、创建条目的内容匹配度)以及数据库关联状态。
基于 jsonschema 库封装通用验证函数:
# utils/validator.py
from jsonschema import validate, ValidationError

USER_DETAIL_SCHEMA = {
    "type": "object",
    "properties": {
        "code": {"type": "integer"},
        "message": {"type": "string"},
        "data": {
            "type": "object",
            "properties": {
                "id": {"type": "integer"},
                "name": {"type": "string"},
                "email": {"type": "string", "format": "email"},
                "created_at": {"type": "string"}
            },
            "required": ["id", "name", "email"]
        }
    },
    "required": ["code", "data"]
}

def assert_json_schema(instance: dict, schema: dict):
    """断言 JSON 响应契约是否匹配定义"""
    try:
        validate(instance=instance, schema=schema)
    except ValidationError as err:
        raise AssertionError(f"JSON Schema 契约校验失败: {err.message} (路径: {'/'.join(map(str, err.path))})")
六、工程化落地与最佳实践准则
将框架从本地脚本演进为持续集成流水线中的稳定支撑,需要应对测试环境多变、用例相互依赖污染以及偶发网络抖动等实际挑战。以下是实践中不可忽视的核心准则:
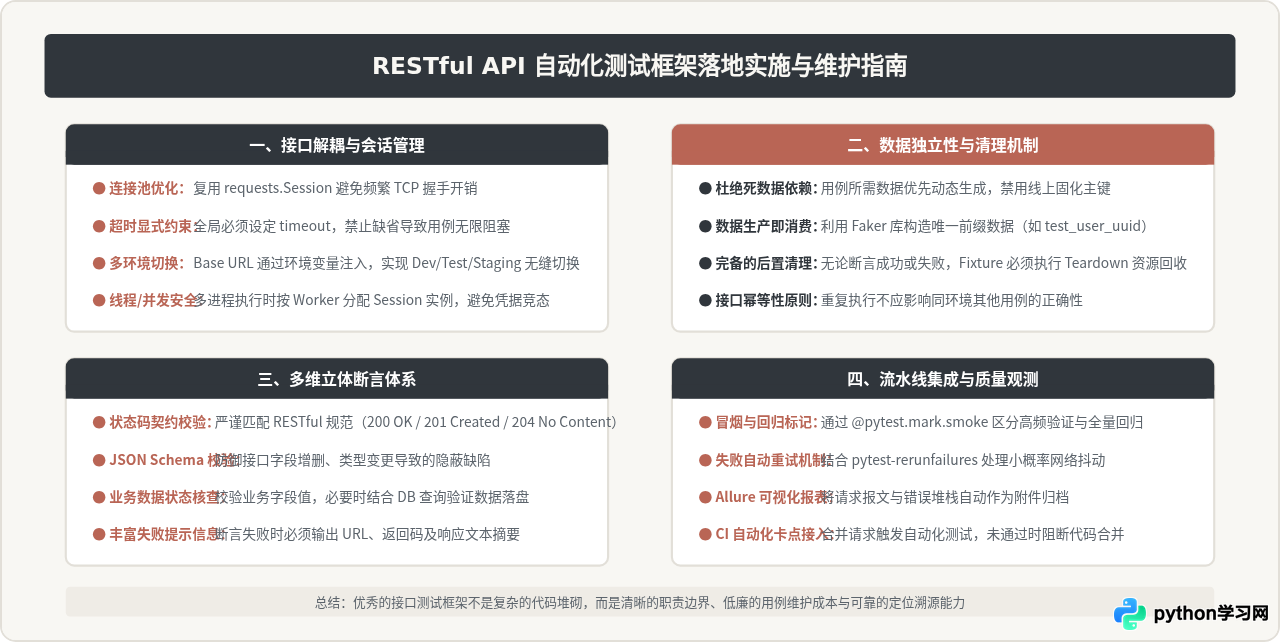
回顾整个设计,基于 Python requests 库构建 RESTful API 测试框架的过程,本质上是将网络交互、数据构造与测试逻辑合理分工的过程。从底层的 requests.Session 封装,到独立的 AuthManager 鉴权管理,再到与 Pytest 的数据驱动整合,这一架构不仅屏蔽了底层通信的琐碎细节,更确保了整个测试套件在接口规模扩展、持续集成接入时的稳定与敏捷。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















