


为什么不建议从第三方软件站下载Python?安全风险解析
深度解析从第三方软件下载站获取Python安装包的安全风险,剖析高速下载器外壳欺诈、二进制木马植入、环境污染及旧版漏洞等危害,并提供官方渠道安全获取与SHA-256完整性校验的详细操作指南。
一、为什么 Python 安装包不同于普通日常软件?
在评估下载渠道的安全性时,必须先理解 Python 的本质属性:它不仅是一个普通的桌面应用程序,更是一套具备底层操作系统控制能力的解释器与开发平台。
当你在计算机上安装 Python 并勾选将其加入系统环境变量(PATH)后,Python 解释器就获得了直接读取本地文件、启动后台子进程、监听网络端口以及安装第三方扩展模块的广泛权限。一旦安装包在分发阶段被恶意篡改,潜藏的代码便能够以当前系统用户的最高权限无感知执行。普通软件被劫持可能仅仅表现为弹出广告,而 Python 运行时被污染,则可能直接演变为持久化的供应链投毒和本地敏感数据泄露事件。
二、第三方软件站的四大典型安全风险深度剖析
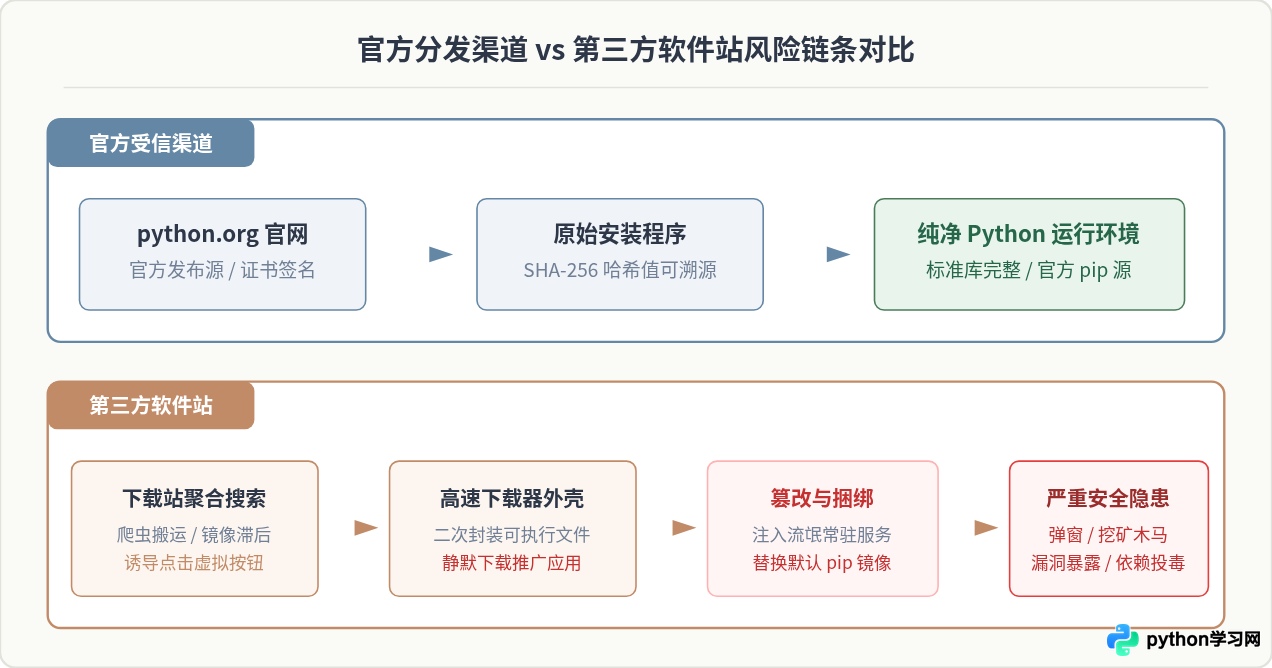
第三方软件站绝非中立的非营利分发服务器,其运营逻辑高度依赖商业广告与流量变现。当用户通过搜索引擎点击这类站点时,往往会面临多层次的技术风险:
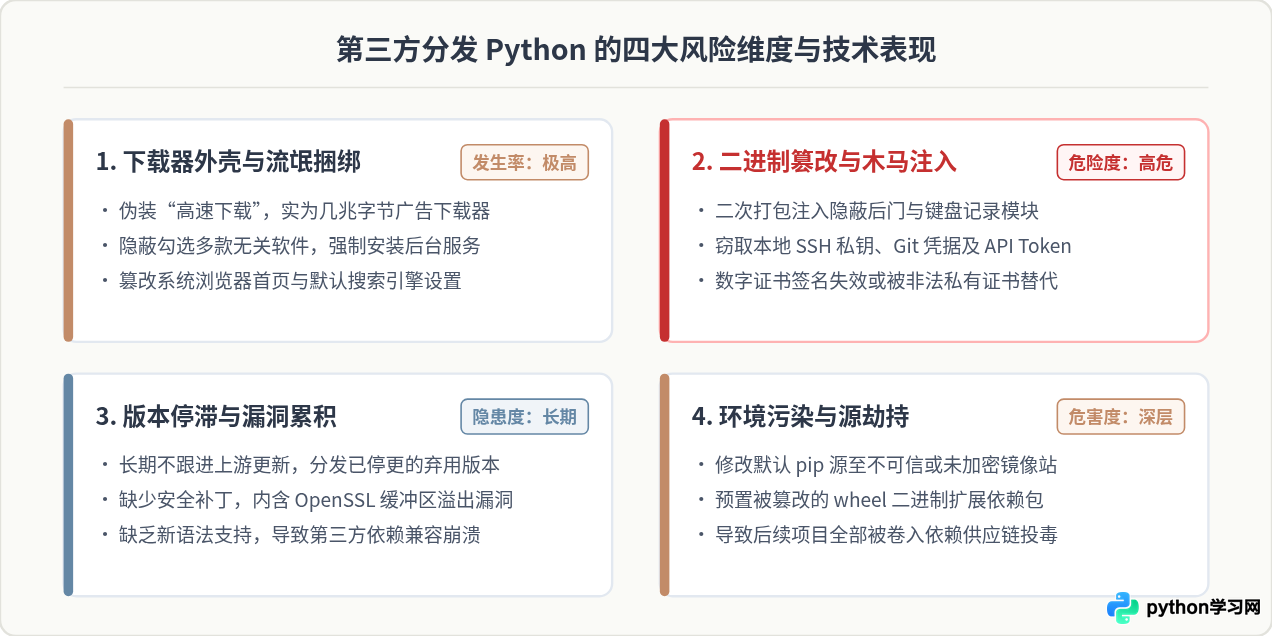
1. “高速下载器”外壳欺诈与流氓软件捆绑
国内大多数综合软件下载站最为普遍的做法是提供“高速下载”按钮。该按钮下载的并非 Python 官方安装包,而是一个体积通常在几兆字节的专用下载管理器。这类下载器在执行时会执行以下操作:
- 默认勾选多款推广软件(如流氓壁纸、清理卫士、弹窗浏览器、未知加速器等),选项字体极小或放置在折叠面板中;
- 在后台静默注册系统自启动服务,并修改浏览器默认主页与搜索引擎配置;
- 在下载真正的 Python 安装包过程中植入常驻广告组件,导致开发时频繁出现桌面弹窗。
2. 二进制文件篡改与恶意代码注入
为了逃避系统级杀毒软件的查杀,某些恶意第三方站点会对官方原始的 python-3.x.x-amd64.exe 安装程序进行重构或挂钩(Hook)。通过在安装包自解压流程中附加恶意 payload,攻击者可以在用户系统内留下隐蔽后门:
- 信息窃取者(InfoStealer): 静默扫描开发者的浏览器存储凭证、SSH 私钥以及本地代码仓库中的 API Key;
- 算力劫持: 释放低 CPU 占用率的挖矿程序,在开发者电脑空闲时静默挖掘门罗币等加密货币;
- 破坏原始数字签名: 官方提供的安装包带有由 Python 软件基金会签发的有效 Authenticode 签名,篡改后的文件其数字证书将失效或被替换为伪造的自签名证书。
3. 版本陈旧滞后与已知高危漏洞暴露
第三方下载站通常依赖爬虫抓取内容,极少对收录的软件进行持续维护。许多站点上标注的“最新版 Python”实际版本甚至停留在已经停止安全支持(End of Life)的 Python 3.7 甚至 2.7。
使用陈旧版本意味着开发环境将直接暴露在已知的高危漏洞之下。例如,旧版本所绑定的 OpenSSL 库可能包含著名的内存越界读取(如 Heartbleed)或拒绝服务漏洞,这会导致后续编写的网络请求脚本或 Web 服务极易遭受远程攻击。
4. 开发环境与包管理源(pip)供应链污染
部分“经过优化”的所谓精简版或增强版 Python 安装包,擅自修改了系统级配置文件。例如,在 pip.ini 或全局 site-packages 中配置了未经验证的第三方镜像源,或预置了经过修改的 wheel 库。开发者在后续执行 pip install 安装第三方包时,请求可能会被重定向至恶意镜像服务器,直接导致供应链级别的大规模污染。
三、如何规范获取官方 Python 与双重安全验证
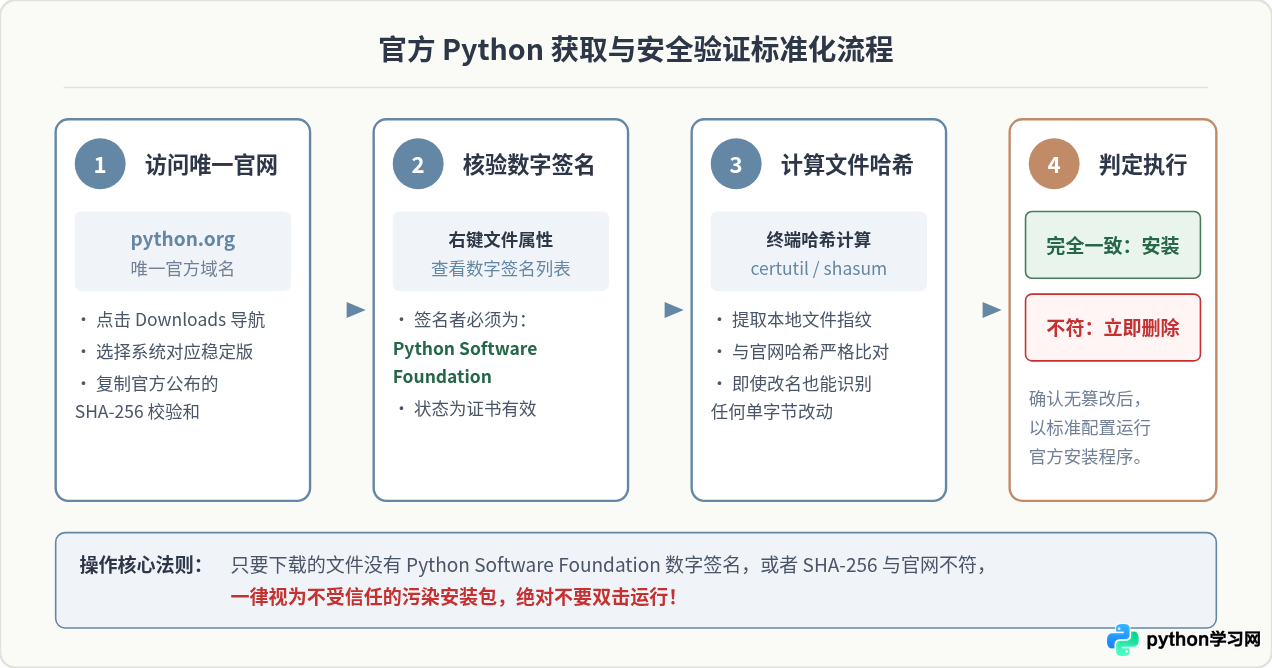
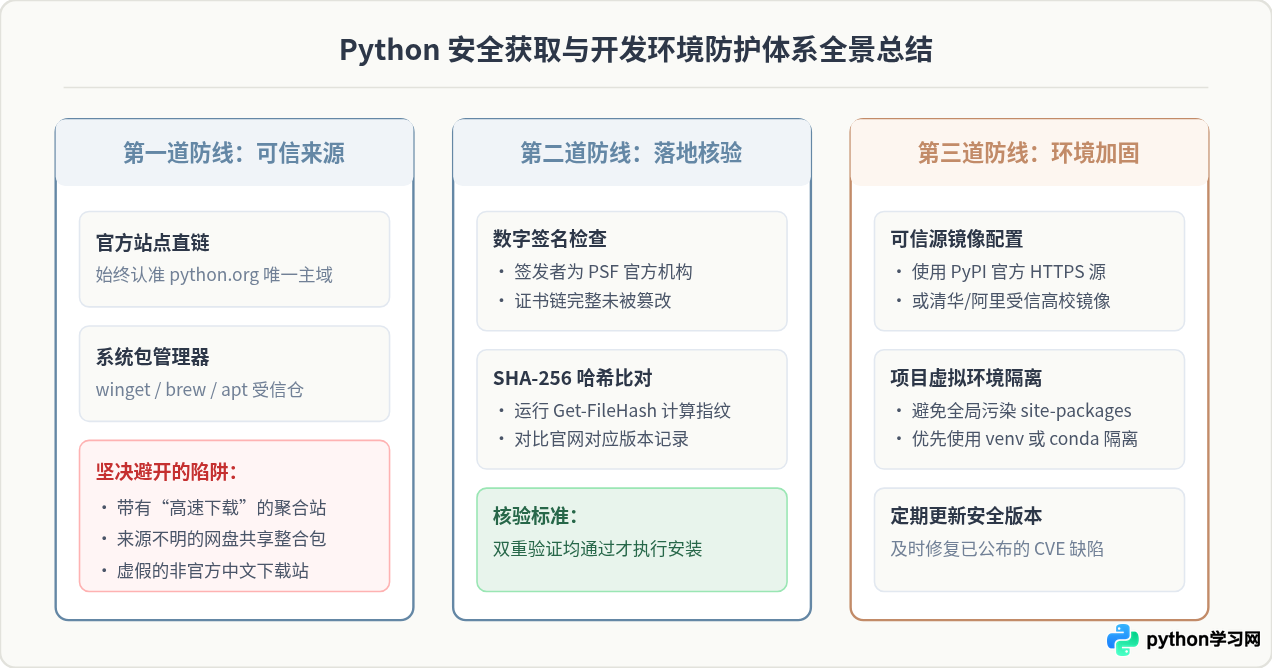
为了杜绝上述所有安全隐患,获取 Python 必须坚持“只从官方原厂下载,并在安装前进行完整性比对”的基本原则。整个规范操作流程包括:域名甄别、数字证书检查、SHA-256 哈希校验三个阶段。
1. 域名真伪识别
Python 的全球官方网站域名仅有且始终为:https://www.python.org/。
在搜索引擎结果中,请注意警惕各类高仿域名或仿冒中文社区站(例如域名中夹带 python-download.xxx、python-cn.xxx 或带有明显广告推广标签的第三方软件库)。官方下载页面路径固定为 https://www.python.org/downloads/。
2. Windows 平台:图形界面检查 Authenticode 数字签名
官方编译的 Windows 安装包(无论是 32 位还是 64 位 .exe)均经过严格的代码数字签名:
- 右键点击下载的
python-3.x.x-amd64.exe,选择“属性”; - 在弹出的对话框顶部切换到“数字签名”标签页;
- 在签名列表中查看“签名人姓名”:合法官方安装包必须明确显示为
Python Software Foundation; - 选中该条目并点击“详细信息”,系统应提示“此数字签名正常”。若无该选项卡或提示签名无效,说明程序已被二次解包重构。
3. 命令行终端:进行 SHA-256 完整性哈希比对
哈希校验是验证文件未经任何网络劫持或文件注入的最可靠手段。Python 官网在每个 release 版本的页面底部均完整列出了所有构件(Artifacts)的标准 SHA-256 哈希值。
在本地下载完成后,打开系统终端,执行对应的哈希计算命令:
Windows 环境(PowerShell 或 CMD):
# 使用 PowerShell 的 Get-FileHash 命令(推荐)
Get-FileHash -Algorithm SHA256 .\python-3.12.8-amd64.exe

# 或者使用 Windows 原生自带的 CertUtil 工具
certutil -hashfile .\python-3.12.8-amd64.exe SHA256
macOS / Linux 环境:
# macOS 终端计算 PKG 安装包 SHA-256
shasum -a 256 python-3.12.8-macos11.pkg

# Linux 环境计算源码包或二进制 tar 校验和
sha256sum Python-3.12.8.tar.xz
输出比对示例:
假设命令输出结果为:
85a4982a0b3805988295b9d33ad56044fa71295e86976985cb992ce674403d9d
将这一长串 64 位十六进制字符与 python.org 对应下载页上公布的 SHA256 列表逐字比对。只要哈希值完全一致,即可确证文件在传输过程中没有任何字节被改变。
四、各常见平台正规获取渠道全景对照
除了直接访问官网外,现代操作系统大多已原生集成了经过审计的包管理工具。通过包管理工具安装不仅能自动验证包源签名,还能方便后续安全更新。
| 操作系统 | 推荐获取途径 | 安装命令 / 入口 | 安全性评价 |
|---|---|---|---|
| Windows 10 / 11 | Python 官方网站 | https://www.python.org/downloads/windows/ | 官方原生,带完整数字签名,功能最全 |
| Windows 10 / 11 | Windows 包管理器 | winget install Python.Python.3.12 |
微软官方源索引,自动下载官方包并校验 |
| Windows 10 / 11 | Microsoft Store 商店 | 搜索 "Python 3.12" 官方发布的沙盒应用 | 经微软安全审核,环境隔离,适合入门脚本编写 |
| macOS | Homebrew 包管理器 | brew install python@3.12 |
社区严格审核,自动化补丁管理,主流开发首选 |
| Ubuntu / Debian | APT 官方维护源 | sudo apt update && sudo apt install python3 |
Debian 签名认证,系统高度兼容与稳定性保障 |
五、安全建议与安装后健康自检
完成官方安装包的部署后,建议在终端中执行以下基础检查,确认当前开发环境处于纯净状态:
1. 验证解释器版本与安装路径
# 检查 Python 版本
python --version

# 查看当前调用的 Python 解释器实际物理路径
# Windows 环境
where python

# macOS / Linux 环境
which python3
确认输出的路径位于官方默认安装目录(如 C:\Users\<用户名>\AppData\Local\Programs\Python\ 或 /usr/local/bin/python3),而非位于某些陌生第三方软件工具箱或下载器缓存目录下。
2. 检查全局 pip 配置源
# 查看 pip 检索配置
pip config list
检查是否存在未知的 index-url。如果需要加速下载,请务必只选用业内权威受信的镜像源(例如清华大学开源软件镜像站 https://pypi.tuna.tsinghua.edu.cn/simple 或阿里云镜像源),并确保其使用 HTTPS 安全传输协议。
开发环境的安全是整个软件生命周期的基石。避开第三方下载站并不是繁琐的教条,而是每一位开发者必须掌握的基本防御素养。坚持从
python.org 官方渠道下载,养成在双击运行可执行文件前核对数字证书与 SHA-256 校验和的习惯,才能从源头上隔绝恶意代码与环境污染。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















