


Python自动化脚本算独立软件吗?从工具到系统的边界
深入探讨Python自动化脚本与独立软件的本质区别,从运行环境解耦、输入输出契约、异常状态治理与分发交付四个核心维度界定工具到系统的技术边界。
一、核心分水岭:为什么“能跑”不等于“独立软件”
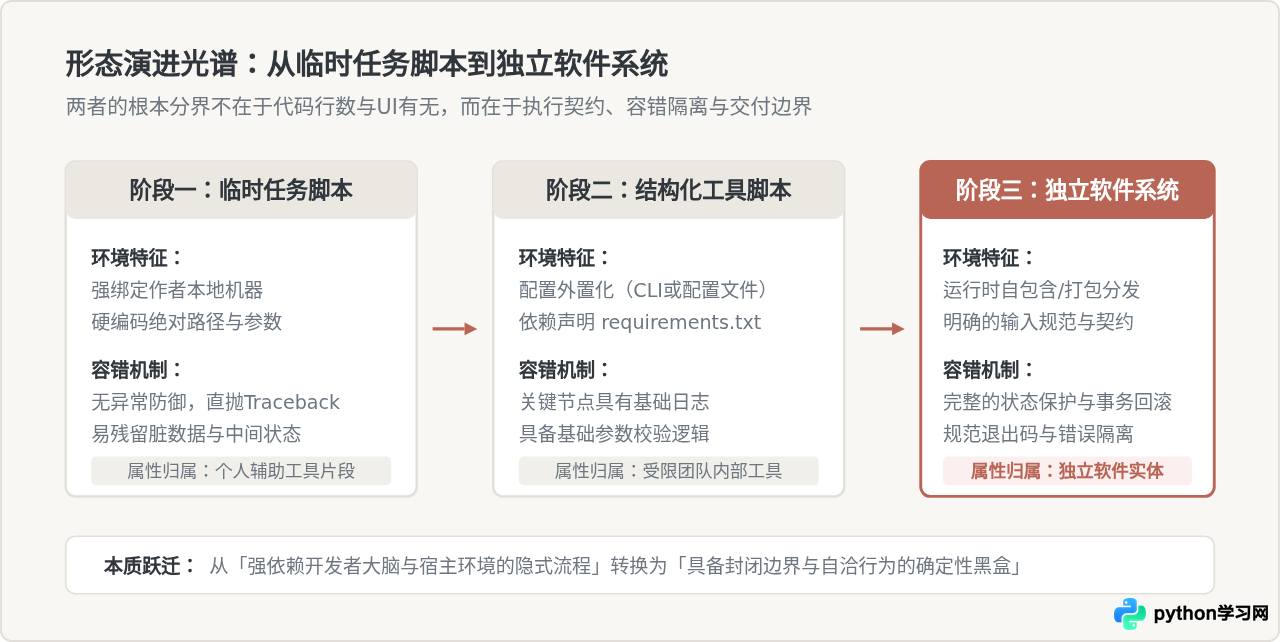
在日常开发与运维工作中,很多人用 Python 编写过处理 Excel、批量抓取接口数据或自动上传服务器的自动化脚本。这类脚本只要在本地终端敲下 python task.py,就能准确地将任务跑完并得出预期结果。但“能跑”仅仅代表代码逻辑在极其严苛的特定环境下完成了计算,与软件工程意义上的“独立软件(Standalone Software)”存在本质层级差距。
衡量独立性的分水岭主要集中在三个隐式假设上:
- 隐式环境假设:临时脚本通常默认宿主机器已经预装了指定版本的 Python 解释器、配置了精确匹配的第三方依赖包,甚至预设了特定的系统环境变量或全局目录结构。一旦换一台机器,运行就会因缺少依赖或路径不存在而直接崩溃。
- 操作者身份假设:脚本的作者通常就是唯一的操作者。这意味着各种参数被硬编码在代码前几行,遇到报错作者心知肚明是哪行网络超时,不需要结构化的错误提示,更没有健壮的参数校验。
- 副作用容忍假设:临时脚本往往缺少状态防护机制。若网络在执行到第 50% 时中断,脚本直接抛出 Traceback 崩溃,并在磁盘上遗留损坏的文件、脏数据或未关闭的系统句柄。
当以上三个假设存在时,脚本并未形成独立的系统边界,它只是宿主操作系统与特定开发者之间的一个脆弱交互扩展。要让它成为真正独立的软件,必须切断对上述隐式上下文的寄生依赖。
二、判断依据:四大边界维度自测法
要客观界定一个 Python 自动化项目目前到底处于工具脚本还是独立软件的状态,可以通过以下四个工程维度逐一检验:
1. 环境与运行时解耦契约
一个独立软件不应假定运行机器具备特定的手工环境。如果一个程序要求使用者必须先打开终端执行一连串依赖安装,或者必须在特定目录下才能启动,那它的环境边界尚未闭合。
- 脚本特征:直接引用宿主机的系统路径(如
C:\Users\admin\Desktop或/home/user/data),第三方依赖直接安装在系统 Python 全局目录中。 - 软件特征:使用相对基准路径(如
pathlib.Path定位应用根目录),通过虚拟环境规范声明(pyproject.toml/requirements.lock)或直接封装为单二进制可执行文件(如 PyInstaller / Nuitka 打包)或容器镜像。宿主机无需理解其内部 Python 细节即可执行。
2. 输入、交互与输出契约
独立软件必须具备严格的接口规范与类型控制,能够优雅地抵御非预期输入。
- 脚本特征:使用者修改逻辑必须直接更改
.py文件中的变量赋初值;若传入错误参数,程序在底层抛出IndexError或KeyError并崩溃退出。 - 软件特征:具备标准的命令行接口(如使用
argparse、click建立的子命令体系、--help帮助文档),或具备结构化的输入验证(如pydantic模型)。对于任何非法输入,软件能在最外层拦截并输出可读的提示信息,返回标准的非零退出码。
3. 异常治理与状态确定性
软件系统的基本尊严是“在不可预测的世界中保持状态的确定性”。
- 脚本特征:遇到网络超时、磁盘空间不足或权限限制时,立刻中途夭折。已经写入一半的文件保持破损状态,数据库连接处于半开悬挂状态。
- 软件特征:在核心流程周围建立了统一的错误治理边界。所有外部 I/O 均包含超时与重试上限,对具有副作用的操作实现了事务或“先写临时文件、验证通过后再重命名替换”的原子性保障;提供优雅中断处理(如监听
SIGINT/SIGTERM并在退出前安全清理临时文件)。
4. 交付与更新边界
软件是作为产品交付给“使用者”的,使用者不需要也不应当承担维护代码环境的职责。
- 脚本特征:代码以碎片形式通过压缩包或即时聊天工具传输,更新时需要手动替换某几行代码。
- 软件特征:具备独立的语义化版本控制(Semantic Versioning)、清晰的安装与分发机制(例如可通过
pipx install一键安装作为系统全局命令,或双击运行自解压包),具备明确的版本输出参数(如--version)。

三、实操演进:一段 20 行脚本向独立软件的重构路径
为了直观说明边界是如何确立的,我们以一个常见的业务场景为例:从远程 API 下载报表并保存到本地。我们来看一段典型的原始脚本,以及它如何通过四个工程改造步骤蜕变为独立软件。
1. 原始状态:高度脆弱的典型脚本
# sync_report.py (原始临时脚本)
import requests

API_URL = "https://internal-api.example.com/reports/latest"
SAVE_PATH = "C:/Users/David/Desktop/reports/202610.xlsx"

res = requests.get(API_URL, headers={"Token": "abc123secret"})
with open(SAVE_PATH, "wb") as f:
    f.write(res.content)
print("下载完成!")
这段代码行数少、功能明确,在 David 的个人电脑上能正常运行。但在软件工程视角下,它存在严重缺陷:一旦换到 Linux 服务器上路径直接报错;Token 硬编码存在安全风险;网络请求没有超时限制可能无限挂起;如果接口返回 500 错误,它会将报错 HTML 直接写入 .xlsx 文件产生伪损坏文件;没有退出状态码机制。
2. 四步工程化重构路径
- 解耦配置与运行上下文:使用
argparse或环境变量承载目标存储路径与鉴权凭据,使用pathlib.Path替代硬编码平台专有路径。 - 建立交互契约与输入验证:显式声明
--output-dir与--token参数,提供-h/--help使用说明;验证输出目录是否存在或可写。 - 建立异常防御与状态原子性:为网络请求配置显式超时参数(如
timeout=30);检查 HTTP 状态码;下载时先写入.tmp临时文件,校验成功后原子替换(Atomic Rename),避免中断导致半成品文件残留。 - 标准化退出状态码与日志:捕获各类已知异常,输出结构化诊断信息并返回符合 POSIX 规范的退出码(正常为 0,配置错误为 1,网络失败为 2),便于其他进程或监控体系调用。

3. 软件化重构后的最终形态
# report_sync/cli.py (具备独立软件边界的代码实现)
import os
import sys
import argparse
import logging
from pathlib import Path
import requests

logging.basicConfig(level=logging.INFO, format="%(asctime)s [%(levelname)s] %(message)s")

def sync_report(api_url: str, output_path: Path, token: str, timeout: int = 30) -> int:
    temp_file = output_path.with_suffix(".tmp")
    try:
        output_path.parent.mkdir(parents=True, exist_ok=True)
        headers = {"Authorization": f"Bearer {token}"}

        logging.info("开始请求报表接口: %s", api_url)
        with requests.get(api_url, headers=headers, stream=True, timeout=timeout) as response:
            response.raise_for_status()
            with open(temp_file, "wb") as f:
                for chunk in response.iter_content(chunk_size=8192):
                    f.write(chunk)

        # 原子替换,确保不会产生中间损坏文件
        temp_file.replace(output_path)
        logging.info("报表成功保存至: %s", output_path)
        return 0
    except requests.exceptions.RequestException as err:
        logging.error("网络交互失败: %s", err)
        if temp_file.exists():
            temp_file.unlink(missing_ok=True)
        return 2
    except OSError as err:
        logging.error("本地磁盘写入异常: %s", err)
        if temp_file.exists():
            temp_file.unlink(missing_ok=True)
        return 3

def main():
    parser = argparse.ArgumentParser(description="企业数据报表自动化安全同步工具")
    parser.add_argument("--url", required=True, help="报表 API 地址")
    parser.add_argument("--output", required=True, type=Path, help="保存的本地目标文件路径")
    parser.add_argument("--token-env", default="REPORT_API_TOKEN", help="存放鉴权凭据的环境变量名")

    args = parser.parse_args()
    token = os.environ.get(args.token_env)
    if not token:
        logging.error("未在环境变量 %s 中找到有效凭据,请先配置", args.token_env)
        sys.exit(1)

    exit_code = sync_report(args.url, args.output, token)
    sys.exit(exit_code)

if __name__ == "__main__":
    main()
在重构后,无论将这段代码打包为独立可执行程序、Docker 镜像,还是通过 pip 注册为命令行命令,它都已经具备了标准软件系统的基本品格:不假定工作目录、安全管理敏感凭据、杜绝中间态脏数据残留、严格按标准退出码向父级调度器报告执行状态。
四、何时保持脚本形态,何时必须走向软件化
理解了从工具到软件的边界,并不意味着所有自动化代码都要不计成本地进行软件化改造。过度工程化(Over-engineering)与缺乏边界的技术债同样致命。选择何种形态取决于代码的服务半径与预期生命周期:
- 保持“脚本”形态的合理场景:
- 探索性任务:验证新 API 的可行性、临时排查线上故障导出的单次数据日志。
- 极窄生命周期:一次性数据迁移,任务完成后代码即归档不再复用。
- 个人专属沙盒:仅在个人工作机运行,且使用者本身具备代码级调试能力。
- 必须“软件化”的临界触发点:
- 使用者发生转移:代码需要交给同事、运维人员或非技术业务人员运行。
- 接入自动化调度系统:代码由 Cron、Airflow、CI/CD 流水线定时拉起,此时任何未捕获的异常或脏状态都会引发连锁雪崩。
- 涉及核心生产资产:脚本具有高破坏性副作用(如批量更新线上数据库、清空存储桶)。此时必须具备严格的参数校验、Dry-run(演练模式)与事务回退机制。

五、常见认知误区与关键边界辨析
在厘清上述边界的过程中,开发者常常会陷入以下几种认知误区:
- 误区一:必须带有图形界面(GUI)或网页端(Web)才算独立软件?
这是对“软件”最普遍的外行误解。在计算机系统中,绝大多数支撑世界运转的基础设施(如 Git、Docker CLI、cURL、Nginx)都没有传统意义上的窗口 GUI。一个设计精良的 CLI 命令行工具,只要具备规范的交互契约与运行隔离,就是最纯粹、最高效的独立软件。 - 误区二:单个
.py文件就注定只能是临时脚本吗?
并不绝对。代码的文件组织形式只是物理结构。如果一个 200 行的单文件 Python 脚本使用标准库自带的argparse做了完整的参数解析,使用try...finally建立了严密的原子操作,并且只依赖 Python 原生标准库,它完全可以作为无需外部依赖的独立 CLI 软件分发给他人运行。决定属性的是逻辑闭环度,而非文件数量。 - 误区三:用 PyInstaller 打包成
.exe就自动变成独立软件了吗?
打包仅仅解决了“交付与运行时解耦”这一个维度的外壳问题。如果打包前的代码内部依然充斥着对硬编码路径的依赖、没有任何超时与异常控制,那它只是被包裹成了可执行文件的“脆弱脚本”。一旦在非预期目录下运行,它依然会在黑框中闪退并崩溃。外壳的改变无法掩盖内核边界的缺失。
总结而言,Python 自动化脚本是孕育独立软件的摇篮。我们无须为每一个简单脚本强行穿上繁琐的架构外衣;但当我们准备将代码推向生产流水线、交付给他人或交由系统托管运行时,清醒地界定并建立环境、交互、异常与交付的四重边界,正是从“写代码者”走向“合格软件工程师”的关键一步。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















