


Python pip安装失败提示SSL error或ConnectTimeout的排查步骤
针对使用pip安装Python依赖包时频繁出现的SSL error和ConnectTimeout报错,提供从错误特征辨识、根因定位、临时参数规避到长效配置固化的完整排查与解决步骤。
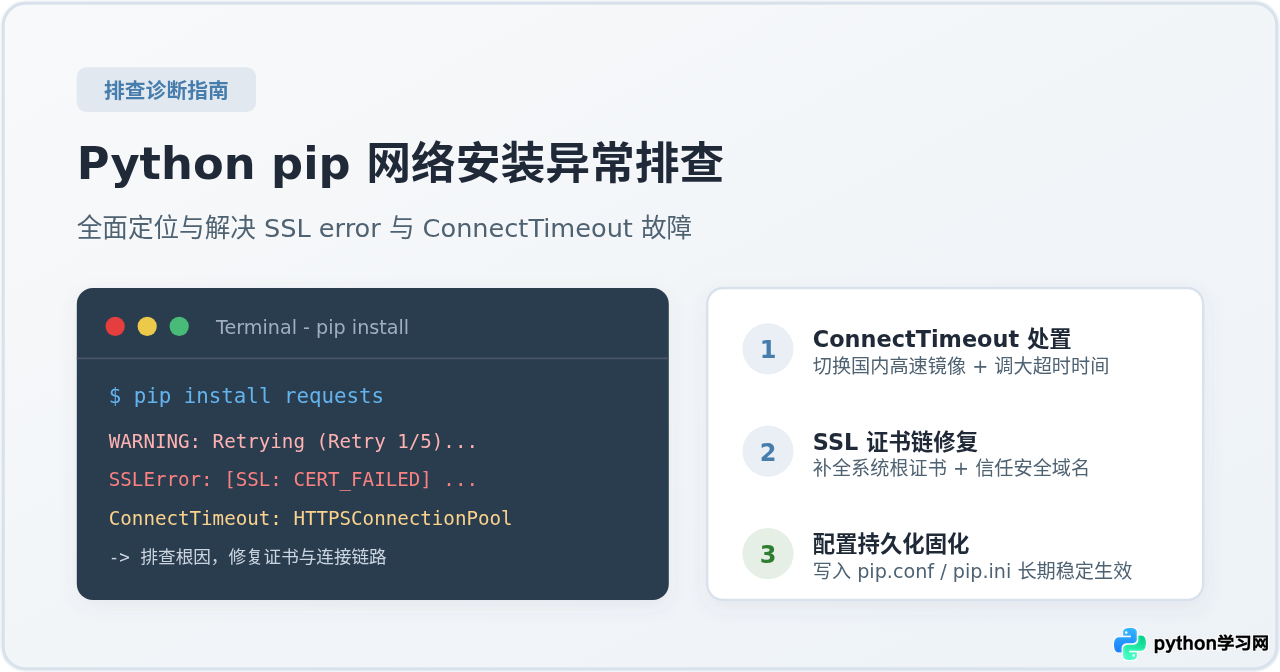
pip install 下载第三方库时,SSL error 与 ConnectTimeout 是两类最容易出现的阻塞性网络异常。前者由安全证书校验受阻引起,后者由底层网络通道无法建立引起。解决这两类问题的核心路径是:依据终端报错特征快速区分类型,通过清除干扰代理、指定国内高速镜像源与显式信任域名完成即时恢复,最后将优化参数持久化写入 pip 配置文件,避免重复出现报错。
一、错误表现与两类异常的核心特征区分
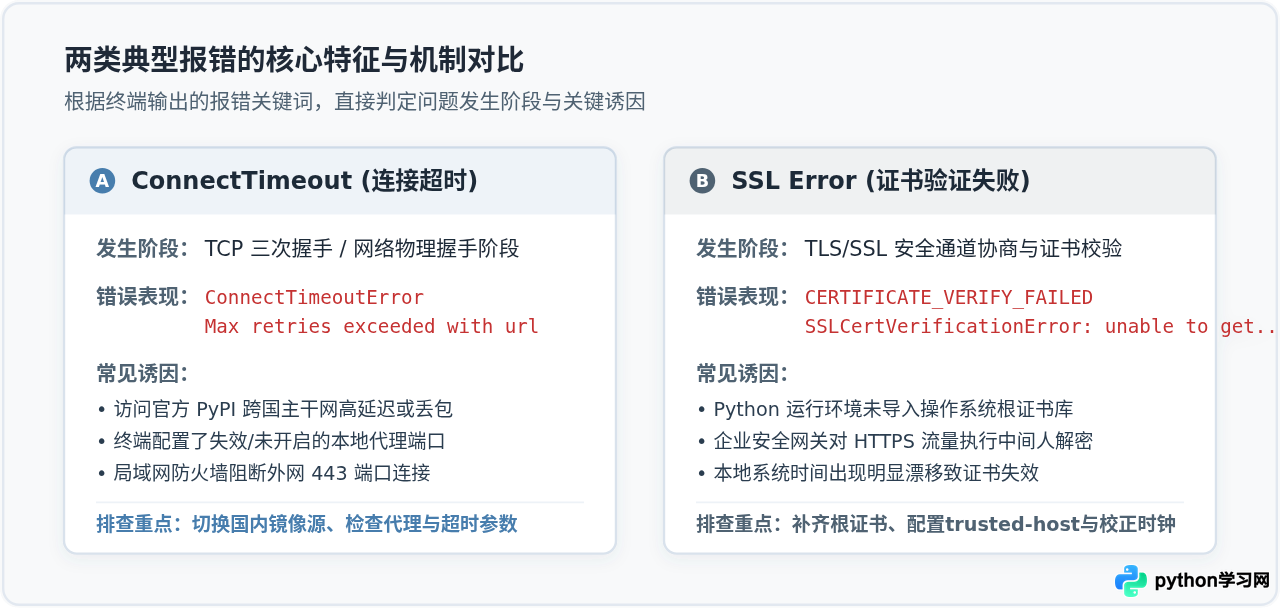
当 pip 执行安装受阻时,控制台通常会输出冗长的 Python 调用栈。很多开发者容易被大段错误信息干扰,未能迅速定位核心矛盾。快速排查的第一步,是从日志最后几行提取具体的异常类名与提示语。
1. ConnectTimeout 典型报错特征:终端通常提示 ConnectTimeoutError、timed out 或 HTTPSConnectionPool(host='files.pythonhosted.org', port=443): Max retries exceeded with url。这表明 pip 在设定的时限内(默认通常为 15 秒),未能与目标仓库服务器完成 TCP 握手。数据包在物理网络、国际网关或本地代理中被丢弃或无响应。
2. SSL error 典型报错特征:终端通常提示 SSLError(SSLCertVerificationError(1, '[SSL: CERTIFICATE_VERIFY_FAILED] certificate verify failed: unable to get local issuer certificate')) 或 self signed certificate in certificate chain。这表明 TCP 连接虽然已经连通,但在执行 TLS/SSL 安全握手、验证服务器数字证书时,Python 运行环境由于找不到可信根证书、系统时钟错误或内网中间人证书拦截,判定连接存在安全风险并主动阻断。
二、通信链路剖析:连接与校验在何处受阻
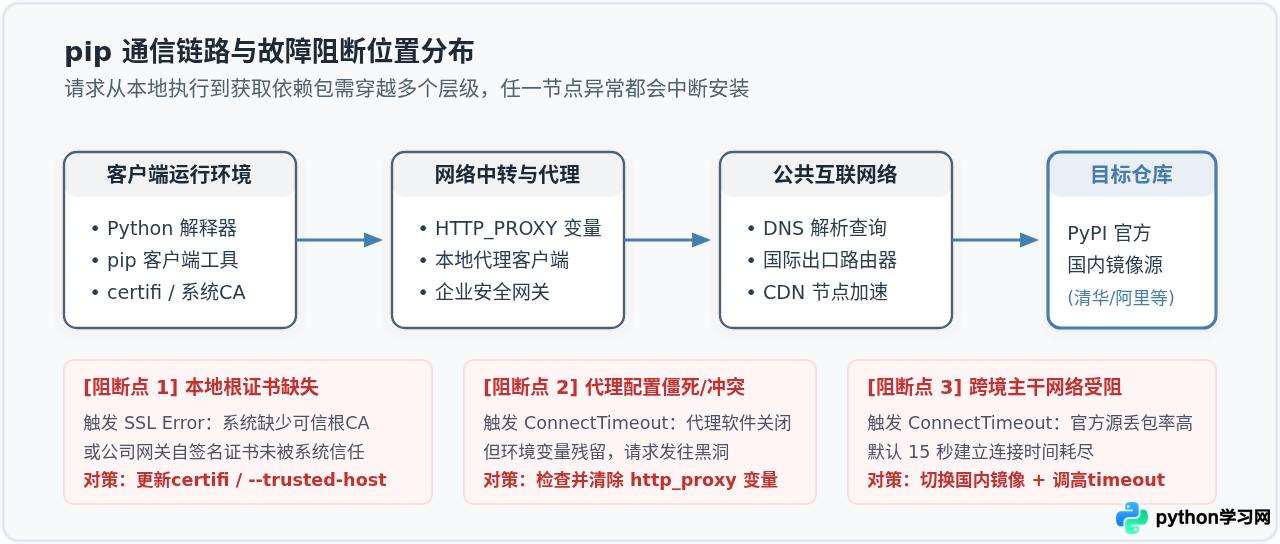
为了采取针对性的修复动作,我们需要理解从执行命令到拿到依赖包之间经过的链路环节。一个典型的 pip 下载请求会依次穿过:本地解释器与证书库、终端代理环境变量、系统局域网网关、外部公共互联网络,最终到达 PyPI 官方服务器或第三方镜像站。
任何一个环节出现配置错位或网络阻碍,都会导致流程中断:
- 本地证书库断链:在 macOS 或轻量 Linux 容器中,Python 官方安装包往往独立维护一套
certifi证书文件,而未自动关联操作系统的钥匙串。此时访问 HTTPS 站点便会触发CERTIFICATE_VERIFY_FAILED。 - 企业网关中间人解密:在公司内网办公环境下,许多企业网络防护设备会对出站流量执行 HTTPS 深度检测(SSL Inspection)。这些设备签发的内部证书未被 Python 信任,从而阻断通信。
- 代理配置残留:很多开发者在本地开启过代理客户端,或在
~/.bashrc/~/.zshrc中导出了http_proxy环境变量。当代理软件关闭后,环境变量依然指向本地失效端口,导致请求陷入黑洞,持续超时。 - 官方镜像源跨境拥堵:PyPI 官方节点(
files.pythonhosted.org)部署在海外,跨国路由节点抖动或丢包率偏高,使得原本正常的连接无法在默认超时时限内完成。
三、逐步排查与实操解决方案
针对识别出的问题类型,按照从轻到重、从临时验证到长效修复的顺序进行处置。
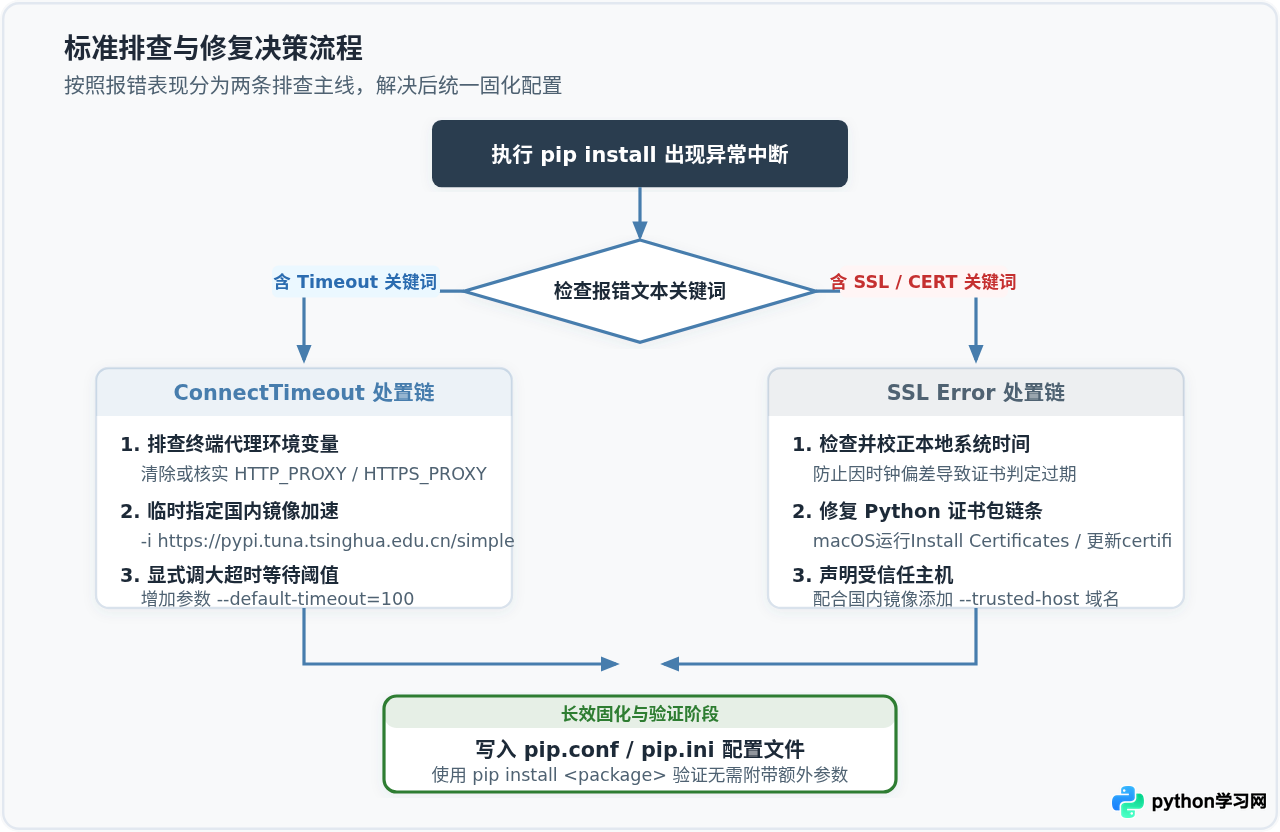
步骤一:排查终端代理环境变量(针对 ConnectTimeout)
在怀疑是本地网络配置导致超时前,先确认终端环境中是否存在指向失效端口的代理变量。
env | grep -i proxyGet-ChildItem env:*proxy*# 若终端输出类似以下变量,但本地代理程序实际并未运行在对应端口,将必然导致超时:
http_proxy=http://127.0.0.1:7890
https_proxy=http://127.0.0.1:7890若代理程序已关闭,应先在当前终端会话中临时清理环境变量:
unset http_proxy https_proxy all_proxy HTTP_PROXY HTTPS_PROXY ALL_PROXYRemove-Item env:http_proxy, env:https_proxy -ErrorAction Ignore步骤二:指定国内高速镜像源与延长超时阈值(针对 ConnectTimeout)
若确认本地无僵尸代理,直接切换为国内成熟的镜像源,并结合 --default-timeout 参数,能够解决 90% 以上由网络跨境丢包引起的超时报错。
pip install requests -i https://pypi.tuna.tsinghua.edu.cn/simple --default-timeout=100-i 用于临时重定向索引地址;--default-timeout=100 将连接和读取等待阈值从默认的 15 秒放宽至 100 秒,为较大体积的 Wheel 包下载留出充足缓冲区。
步骤三:修复 Python 运行环境的根证书(针对 SSL error)
如果报错为 CERTIFICATE_VERIFY_FAILED,切勿盲目使用禁用 SSL 验证的危险方式。应先修复运行环境的证书依赖:
1. macOS 系统专属根证书补全:
通过官方 pkg 安装包安装的 Python,其安装目录下自带证书安装脚本。打开终端直接运行对应版本的安装脚本:
/Applications/Python\ 3.10/Install\ Certificates.command该脚本会自动下载并链接最新的根证书到 Python 运行库的 SSL 目录中。
2. 通用环境更新 certifi 依赖包:
python -m pip install --upgrade certifi3. 核对系统时间:
数字证书具有严格的有效期范围。如果计算机主板电池老化或虚拟机恢复快照导致本地时间比实际世界时间相差数小时甚至数天,所有现代 HTTPS 证书都会被系统判定为“尚未生效”或“已经过期”。请先校准操作系统的网络时间同步。
步骤四:配合镜像源声明受信任主机(针对企业内网或特殊环境)
如果处于公司内部网络,网关中间人证书无法直接加入公共 CA 库,或者使用的私有/内部镜像源未配置合规的公网证书,可以在指定镜像的同时使用 --trusted-host 显式声明该主机受信任:
pip install requests -i https://mirrors.aliyun.com/pypi/simple/ --trusted-host mirrors.aliyun.com--trusted-host 仅作用于指定的单个主机域名,不会破坏全局 SSL 保护。绝对不要尝试修改底层代码或全局传入禁用证书验证的非法参数,以免造成供应链投毒风险。
四、配置持久化固化与结果验证
每次在命令行中敲入冗长的 -i 和 --trusted-host 参数极易遗漏。完成临时验证后,应当将正确的镜像源与超时设置写入 pip 全局配置文件。
pip 自身提供了命令行读写配置的机制,无需读者手动寻找并创建系统配置文件。
# 1. 固化国内镜像源为默认索引
pip config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple

# 2. 将镜像源域名加入信任列表(避免个别环境报SSL阻断)
pip config set global.trusted-host pypi.tuna.tsinghua.edu.cn

# 3. 设置默认连接超时时间为 60 秒
pip config set global.timeout 60pip config listglobal.index-url='https://pypi.tuna.tsinghua.edu.cn/simple'
global.timeout='60'
global.trusted-host='pypi.tuna.tsinghua.edu.cn'验证实际安装: 完成配置后,在终端执行一个纯净的安装命令,不需要附带任何额外参数。如果能够顺畅完成依赖解析与下载,即代表网络连接与安全验证链路已彻底恢复:
pip install --no-cache-dir requests五、排查清单与维护建议总结
为了确保后续开发环境的长期稳定,建议按照以下清单维护 Python 包管理环境:
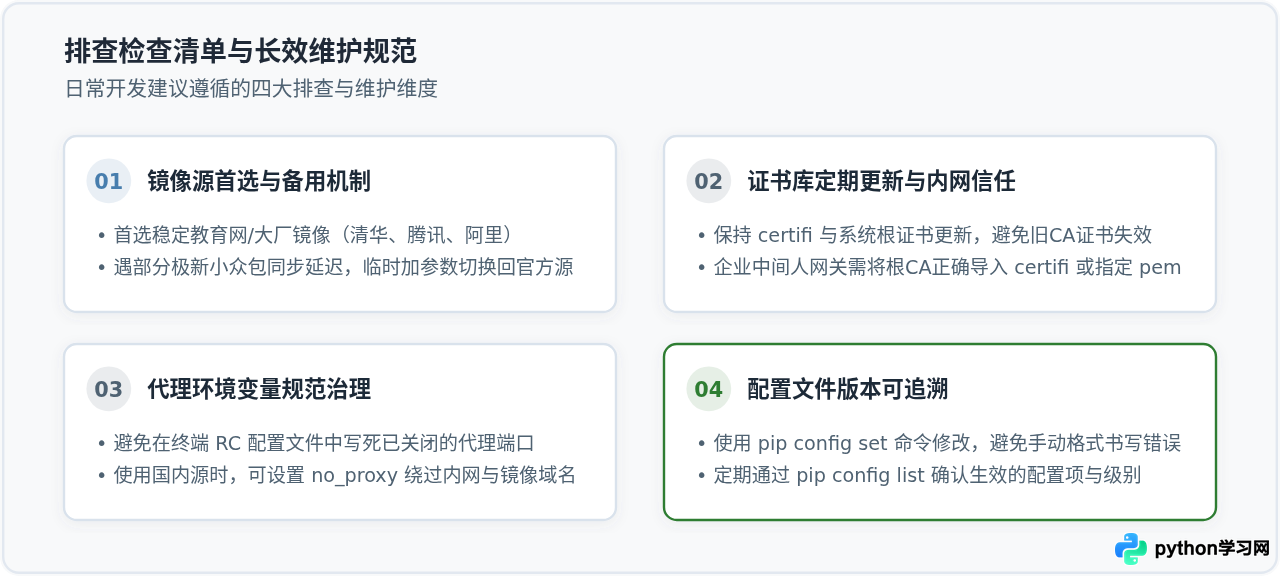
- 镜像源与官方源的备用关系:日常使用清华大学、阿里云或腾讯云镜像站,其通常每数分钟与官方 PyPI 保持同步。若偶遇某位开发者刚刚发布的全新扩展包未同步完成,可临时使用
pip install 包名 -i https://pypi.org/simple绕过镜像源。 - 虚拟环境独立检查:在
venv或conda创建的虚拟环境中,pip 默认会继承用户目录下的全局pip.conf/pip.ini。如果某个虚拟环境出现反常超时,请检查该虚拟环境激活脚本内是否覆盖了代理变量。 - 公司统一私有证书处理:在合规严密的企业内网,若必须经过统一安全代理,建议联系运维获取公司自建根证书(.crt 或 .pem),并在 pip 配置中添加
pip config set global.cert /path/to/company-ca.pem,从而在保证完整 SSL 验证的同时正常拉取依赖。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















