


Python 3.4.4 使用 ftplib 连接 FTP 服务器基础代码
针对 Python 3.4.4 生产与运维环境,详解使用标准库 ftplib 连接 FTP 服务器的基础代码、被动模式配置、中文编码处理与防御性异常释放流程。
假设你正在维护一台部署在离线生产专网中的 Linux 业务服务器,系统锁定了 Python 3.4.4 解释器环境,无法随意安装第三方依赖包(如 Paramiko 或第三方 FTP 工具)。此时,你需要编写一个自动化脚本,从企业内网的 FTP 归档服务器下载每日报表或同步数据。实现此需求的核心路径是使用 Python 标准库内置的 ftplib 模块。本文围绕该特定版本环境,提供开箱即用的连接示例,并深入解析从网络握手、被动模式配置到中文编码与资源释放的完整技术细节。
一、Python 3.4.4 环境准备与最简连接范式
在 Python 3.4.4 中,ftplib 是随语言发行版自带的核心网络模块,无须执行 pip install。其底层基于 socket 实现了标准的 FTP(File Transfer Protocol)客户端规范。实现最基础的 FTP 连接,只需导入模块、初始化 FTP 对象并执行用户凭证验证即可。
下面给出一段经过严谨验证的基础连接代码。本段代码直接针对标准端口 21 建立连接,并通过匿名或常规账号完成身份验证:
# -*- coding: utf-8 -*-
import ftplib

# 1. 配置服务器基础连接参数
FTP_HOST = "192.168.1.100"   # FTP 服务器主机名或 IPv4 地址
FTP_PORT = 21                  # FTP 标准控制端口,默认为 21
FTP_USER = "data_operator"    # 登录用户名,公共服务器可使用 "anonymous"
FTP_PASS = "SecretPass!2026"  # 密码,匿名登录时习惯填写邮箱地址
TIMEOUT  = 15                  # 连接与网络套接字超时时间(秒)

# 2. 实例化 FTP 对象并建立会话
ftp = ftplib.FTP()

# 连接服务器(显式设定超时时长,杜绝网络无响应时永久僵死)
ftp.connect(host=FTP_HOST, port=FTP_PORT, timeout=TIMEOUT)

# 提交凭据完成身份验证
welcome_message = ftp.login(user=FTP_USER, passwd=FTP_PASS)
print("鉴权成功,服务器欢迎信息:")
print(welcome_message)

# 3. 显式配置被动传输模式(规避 NAT 防火墙阻断)
ftp.set_pasv(True)

# 4. 执行业务测试:查看当前工作目录
current_dir = ftp.pwd()
print("当前工作目录:", current_dir)

# 5. 优雅退出会话
ftp.quit()230 Login successful.
当前工作目录: /
在 Python 3.4 中,ftplib.FTP 类的构造函数签名支持 FTP(host='', user='', passwd='', acct='', timeout=None, source_address=None)。如果你在实例化时直接传入 FTP(host, user, passwd),它会在构造阶段自动调用 connect() 和 login()。但在生产脚本中,推荐先无参构造,再显式调用 connect() 与 login(),这样更便于精细化捕获“网络不可达”与“账号密码错误”两类截然不同的异常。
二、连接全生命周期分解
FTP 协议与 HTTP/1.1 等短连接协议不同,它是一个严格的有状态协议。每次数据交互都依赖稳定的会话状态机驱动。理解整个执行阶段,有助于编写符合 RFC 959 规范的代码。
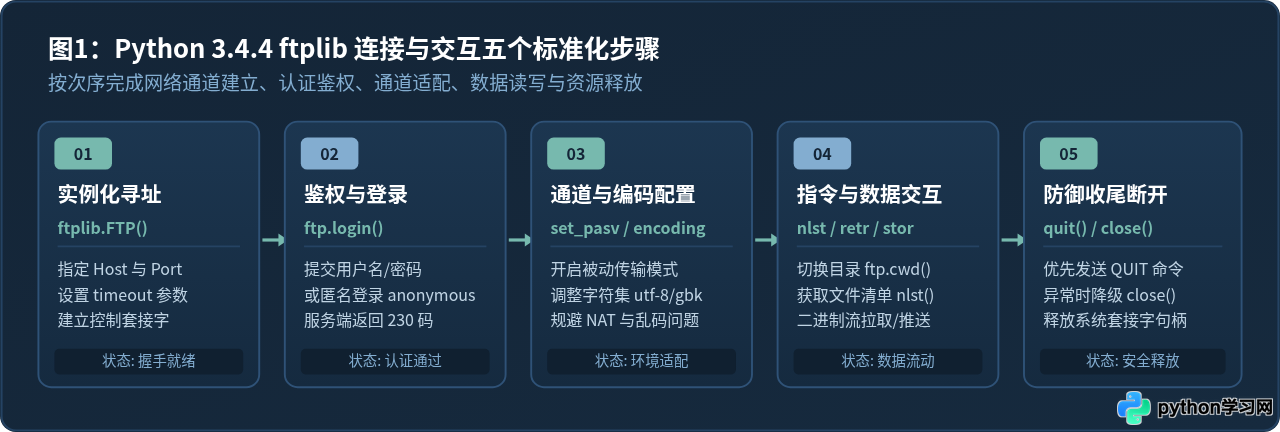
- 寻址与套接字建立(connect):客户端向服务端的控制端口(通常为 TCP 21)发起 TCP 三次握手。成功建立连接后,服务端返回形如
220 Service ready for new user的响应码。 - 身份认证(login):客户端通过控制信道发送
USER与PASS命令。若凭据正确,服务端返回230 User logged in, proceed;若验证失败,则抛出530 Login incorrect错误。 - 通信通道与编码适配(set_pasv / encoding):在执行任何数据读取之前,配置好数据信道的连接方向(PASV 模式)及文本解码格式,避免后续传输阻塞或中文乱码。
- 文件与目录业务交互:通过控制通道发送业务命令(如
LIST、RETR、STOR),服务端或客户端根据协商结果开辟临时数据通道传输具体字节流。 - 状态核验与安全释放(quit / close):业务完成后,必须向服务端发送
QUIT指令告知终止,待服务端回应221 Goodbye后关闭客户端底层 Socket。
三、主动模式 (PORT) 与被动模式 (PASV) 原理及配置依据
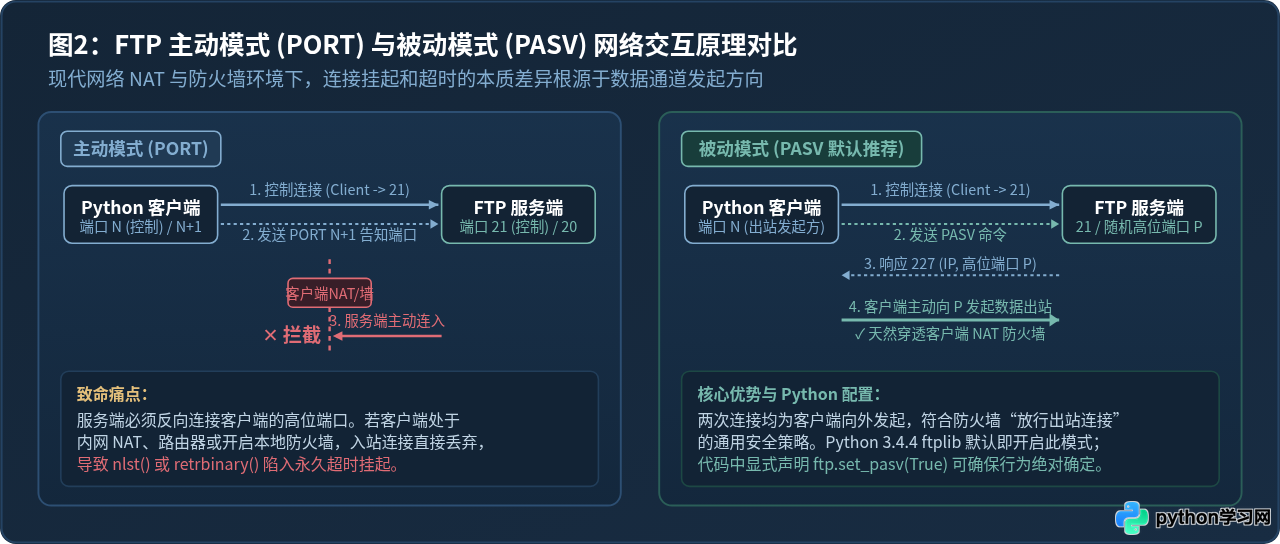
在使用 FTP 时,最常遇到的故障是在 login() 成功之后,只要一执行 nlst()(列出文件)或者 retrbinary()(下载),程序就卡住几十秒最终报 socket.timeout。导致该问题的根本原因在于连接模式的选择与客户端网络环境产生了冲突。
1. 主动模式(Active Mode / PORT)的机制与缺陷
在主动模式下,客户端在建立了 21 端口的控制连接后,会本地随机监听一个高位端口 $N+1$,并通过 PORT 命令将这个端口和客户端 IP 告知服务端。当需要传输文件或目录列表时,服务端主动从自己的 20 端口反向连接客户端的 $N+1$ 端口。
致命痛点:在当今的网络架构中,绝大部分客户端都部署在内网局域网(NAT 路由转换之后)或开启了系统本地防火墙。内网防火墙允许客户端主动向外发起出站连接,但会直接阻断来自公网或外部服务器未经请求的入站连接。因此,服务端反向发起的连接无法穿透客户端防火墙,客户端一直处于等待状态,最终超时。
2. 被动模式(Passive Mode / PASV)的机制与优势
在被动模式下,客户端通过控制通道发送 PASV 命令。服务端接收后,在其本地随机开启一个高位数据端口 $P$,并在返回的 227 Entering Passive Mode (h1,h2,h3,h4,p1,p2) 响应码中告知客户端。随后,客户端主动向服务端的 IP 和端口 $P$ 发起 TCP 出站连接以建立数据信道。
因为整个过程中“控制信道”和“数据信道”都是由客户端向外发起,完美符合防火墙与 NAT 的入站防护策略。在 Python 3.4.4 中,虽然 ftplib.FTP 默认将 pasv 设为 1(开启),但在生产代码中显式声明 ftp.set_pasv(True) 是编写稳健代码的行业规范。
四、字符编码设定与中文字符处理
在 Python 3 中,所有字符串在内存中默认以 Unicode(str)表达,而网络传输的数据流必须通过特定字符集解码为文本。在 Python 3.4.4 中,ftplib.FTP 类内部维护着一个 encoding 属性,默认值通常为 'latin-1'。如果 FTP 服务器上的目录名或文件名包含中文字符,直接调用 nlst() 或 cwd() 会导致 UnicodeDecodeError 或文件名显示为乱码(例如 ä¸...)。
解决中文路径与文件名乱码的方法
连接成功后,必须根据 FTP 服务端的操作系统与配置,主动覆盖 ftp.encoding 属性:
- 现代 Linux / vsftpd / ProFTPD 服务器:普遍采用 UTF-8 编码。在
login()之后加入代码:ftp.encoding = 'utf-8'。 - 传统 Windows IIS / Server-U FTP 服务器:中文 Windows 系统默认使用 GBK(CP936)编码。此时应设置为:
ftp.encoding = 'gbk'。
# 在 login() 完成后立即设定编码格式
ftp.login(user=FTP_USER, passwd=FTP_PASS)
ftp.encoding = "utf-8"  # 若服务端为 Windows IIS 遇到乱码,可切换为 "gbk"

# 此时切换中文目录即可正常解码
ftp.cwd("报表数据/2026年")
files = ftp.nlst()
for f in files:
    print("发现文件:", f)
五、核心交互方法映射与典型文件操作
FTP 协议对指令划分极为明确。下表与图示展示了 Python 3.4.4 ftplib 中控制信道指令与数据信道传输方法的对应关系:
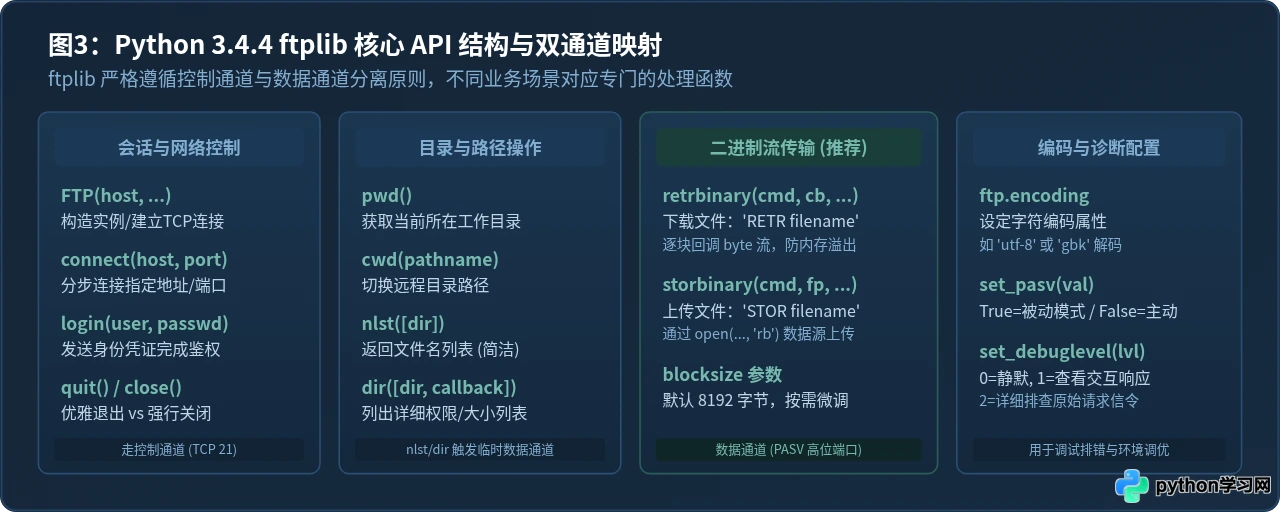
| 方法分类 | 常用 API | 通道归属 | 功能说明与注意事项 |
|---|---|---|---|
| 会话控制 | connect(host, port, timeout) |
控制通道 (21) | 建立底层套接字,必须设定合理的超时值 |
| 身份验证 | login(user, passwd, acct) |
控制通道 (21) | 发送凭据,匿名使用 "anonymous" |
| 目录管理 | cwd(pathname) / pwd() |
控制通道 (21) | 切换当前工作目录 / 查看当前路径 |
| 清单获取 | nlst([dir]) / dir([dir]) |
数据通道 (PASV) | nlst 返回文件名列表;dir 输出详细权限与修改时间 |
| 二进制下载 | retrbinary(cmd, callback, blocksize) |
数据通道 (PASV) | 以字节流下载图片、压缩包、数据库导出文件,推荐 blocksize=8192 |
| 二进制上传 | storbinary(cmd, fp, blocksize) |
数据通道 (PASV) | 以字节流上传文件,fp 必须为 open(..., 'rb') 句柄 |
| 安全退出 | quit() / close() |
控制通道 (21) | quit() 握手关闭;close() 强制断开套接字 |
典型实操:二进制下载与上传实战代码
在网络传输中,强烈建议优先使用 retrbinary 和 storbinary,哪怕是普通 .txt 或 .csv 文本文件,也采用二进制模式传输,避免 FTP 文本模式在 Windows(CRLF)与 Linux(LF)换行符转换时造成字节错乱。
# --- 场景 A:下载远程文件到本地磁盘 ---
remote_filename = "daily_report_20261101.csv"
local_save_path = "./daily_report_20261101.csv"

with open(local_save_path, "wb") as local_file:
    # RETR 为标准 FTP 下载命令,回调函数直接写入本地磁盘
    ftp.retrbinary("RETR " + remote_filename, local_file.write, blocksize=8192)

print("下载完成:", local_save_path)

# --- 场景 B:上传本地日志到远程服务器 ---
local_log_path = "./app_sync.log"
remote_dest_name = "app_sync_20261101.log"

with open(local_log_path, "rb") as send_file:
    # STOR 为标准 FTP 上传命令
    ftp.storbinary("STOR " + remote_dest_name, send_file, blocksize=8192)

print("上传完成:", remote_dest_name)
六、防御性编程:分级异常捕获与资源优雅释放
生产自动化脚本与教学演示的最大区别在于对异常与网络故障的防御能力。未捕获的 FTP 异常不仅会导致脚本崩溃,更会导致服务端的连接句柄持续占用,引发连接池耗尽。
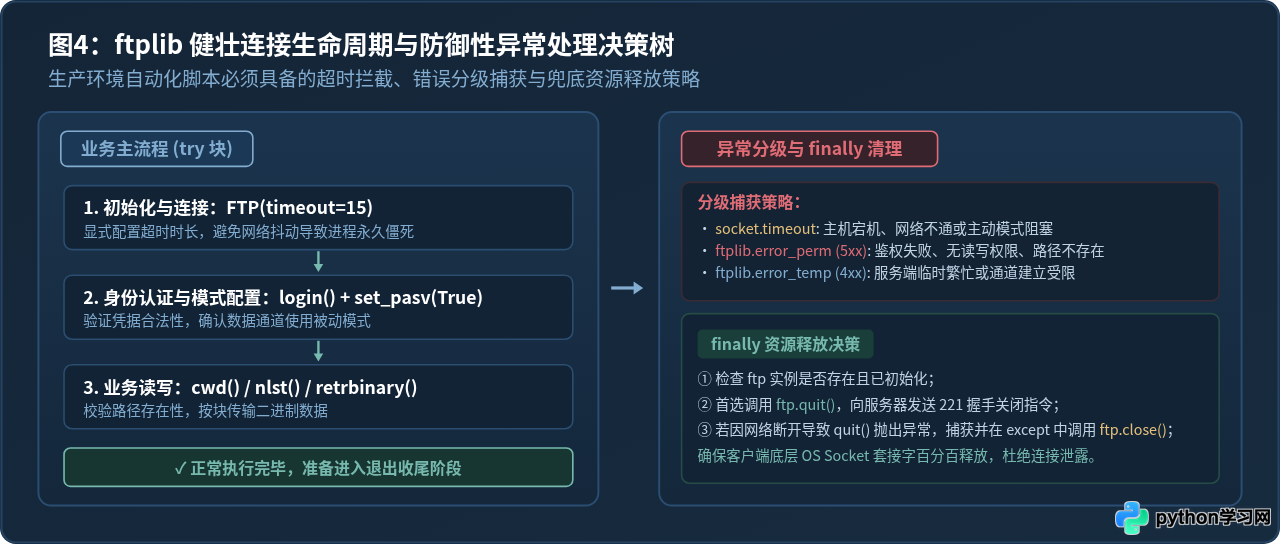
1. 关键异常类与分级策略
ftplib 模块定义了完整的异常继承体系,核心异常包括:
socket.timeout:网络链路不通、DNS 无法解析或被动端口被防火墙拦截导致的超时。ftplib.error_perm:5xx 永久性错误(如 530 认证失败、550 文件不存在或无写入权限)。该错误重试通常无意义,需检查配置。ftplib.error_temp:4xx 临时性错误(如服务端最大并发连接数超限、磁盘暂时锁定),可在延迟后尝试重试。ftplib.all_errors:所有ftplib内部异常的基类元组,方便作为最终兜底拦截。
2. 为什么需要 quit() 与 close() 双重保障
ftp.quit() 会向服务器发送 QUIT 指令并等待回应,这是符合协议标准的正常下线方式。然而,如果当前网络物理断开或服务端已经强行切断连接,调用 quit() 自身也会抛出异常!因此在 finally 块中,必须将 quit() 放入子 try...except 结构,并在失败时调用底层的 ftp.close(),确保本地 Socket 资源彻底释放。
3. 生产级完整代码模板
将上述所有实践整合,得到如下可在 Python 3.4.4 下长期稳定运行的防御性模板:
# -*- coding: utf-8 -*-
import ftplib
import socket
import sys

def sync_ftp_data():
    server_ip = "192.168.1.100"
    server_port = 21
    username = "report_user"
    password = "UserPwd#2026"

    ftp = None
    try:
        # 1. 实例化与网络连接
        ftp = ftplib.FTP()
        ftp.connect(host=server_ip, port=server_port, timeout=15)

        # 2. 身份验证
        ftp.login(user=username, passwd=password)

        # 3. 设定编码与被动模式
        ftp.encoding = "utf-8"
        ftp.set_pasv(True)

        # 4. 业务逻辑执行
        ftp.cwd("production_data")
        file_list = ftp.nlst()
        print("成功获取远程文件列表,总数:", len(file_list))
        return True

    except socket.timeout:
        print("[错误] 连接服务器超时,请检查网络通畅度或防火墙配置。", file=sys.stderr)
        return False
    except ftplib.error_perm as perm_err:
        print("[错误] FTP 权限或凭证错误:", perm_err, file=sys.stderr)
        return False
    except ftplib.error_temp as temp_err:
        print("[警告] FTP 服务端返回临时错误:", temp_err, file=sys.stderr)
        return False
    except ftplib.all_errors as ftp_err:
        print("[错误] 发生未预期的 FTP 协议异常:", ftp_err, file=sys.stderr)
        return False
    finally:
        # 5. 必须在 finally 中彻底释放套接字
        if ftp is not None:
            try:
                ftp.quit()
            except Exception:
                ftp.close()

if __name__ == "__main__":
    success = sync_ftp_data()
    if success:
        print("任务执行成功并已安全释放连接。")
    else:
print("任务执行异常中断。")任务执行成功并已安全释放连接。
任务执行异常中断。
七、排错指南与运行核验清单
在 Python 3.4.4 环境下部署上述代码后,若仍遇到交互异常,可对照以下清单进行排查:
- 开启调试日志:在调用
connect()前添加ftp.set_debuglevel(2)。这将使客户端在控制台打印每一行原始发出的指令与服务端返回的 3 位数字状态码,是排查网络握手与身份验证的最强诊断工具。 - 排查 nlst() 返回空或假死:若
login()正常但nlst()卡死,99% 是被动模式端口被服务器安全组拦截。确认服务端是否在vsftpd.conf中限制了pasv_min_port与pasv_max_port,并检查云服务器安全组是否放行了该端口范围。 - 排查中文乱码与解码崩溃:在遍历
nlst()或进行目录切换时若抛出UnicodeDecodeError,先打印ftp.encoding,尝试显式设置为ftp.encoding = 'gbk'。 - Python 3.4 上下文管理器用法:从 Python 3.2 开始,
ftplib.FTP已经支持with ftplib.FTP(...) as ftp:语法。当退出with代码块时,它会自动调用close()。但在需要细粒度拦截错误信息并区分quit()握手的严谨脚本中,本文提供的try...except...finally结构具有更高的可控性与容错能力。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















