


在线运行Python代码存在安全风险吗
深入解答在线运行Python代码是否存在安全风险。系统剖析浏览器WebAssembly与服务端容器两种架构差异、核心攻击面与威胁路径,并给出实用的不可信代码执行安全审查流程与服务端硬核防御方案。
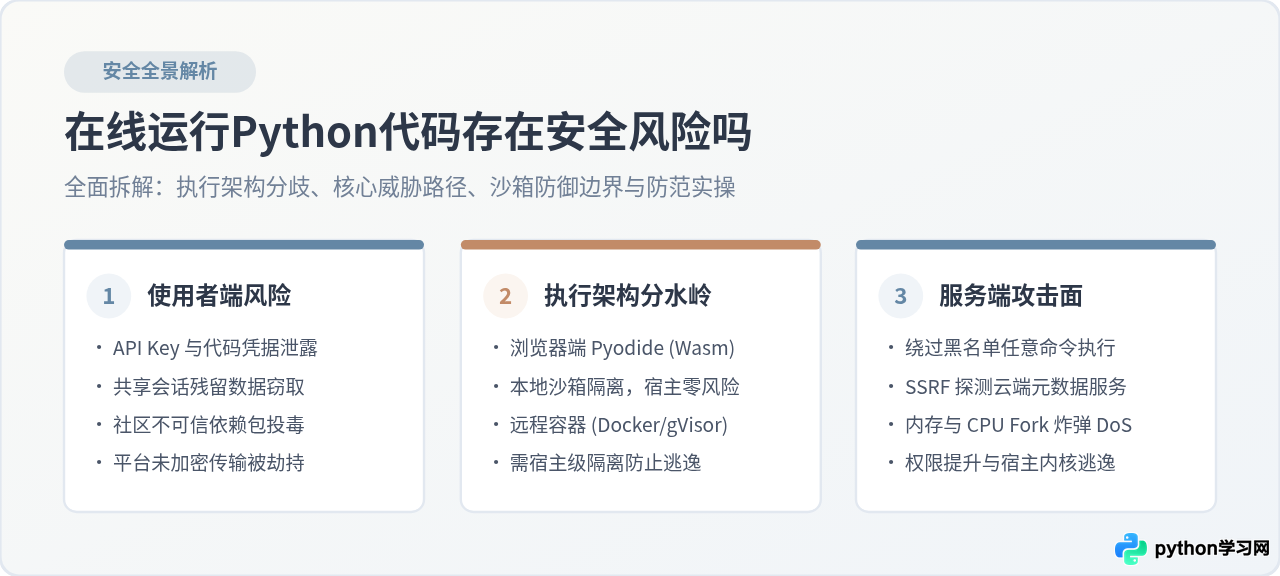
一、为什么 Python 在线执行天生自带安全挑战?
Python 是一门专为通用软件工程与自动化系统交互设计的动态解释型语言。与专为浏览器沙箱设计的 JavaScript 不同,Python 在设计之初就赋予了解释器极高的底层控制权。标准库中包含 os、sys、subprocess、socket 以及 ctypes 等强大的系统级接口,只要代码能够在解释器中被解析,它就具备读写主机文件、拉起系统子进程和收发底层网络数据包的原生能力。
更为关键的是,很多初学者或初级开发者往往试图通过“代码文本过滤”或“黑名单禁用 import”来提供所谓的安全运行环境,但这种做法在 Python 的动态反射机制面前完全无效。
# 即使平台禁用了 import 语句并移除了 __builtins__,
# 依然可以通过 Python 元类与继承链顺藤摸瓜找回危险类:
dangerous_subclasses = ().__class__.__base__.__subclasses__()

# 在几百个基础类中筛选加载危险对象(例如 os._wrap_close 或 subprocess.Popen)
for idx, cls in enumerate(dangerous_subclasses):
    if "wrap_close" in cls.__name__:
        # 直接利用闭包内全局命名空间中的 popen 执行任意主机系统命令
        cls.__init__.__globals__["popen"]("whoami && id").read()
breakapp-runner
uid=1001(app-runner) gid=1001(app-runner) groups=1001(app-runner)这段代码证明了一个底层安全事实:只要允许执行任意 Python 语法,纯语言层面的静态黑名单拦截就毫无意义。 必须依赖操作系统内核或虚拟化硬件提供的沙箱隔离机制。
二、两种截然不同的在线运行架构
评估“在线运行 Python 是否安全”,前提是辨别该在线平台所采用的底层运行模式。目前互联网上的在线代码执行平台主要分为两种截然不同的架构路线:
- 浏览器端本地执行模式(WebAssembly / Pyodide): 平台并不把用户的 Python 代码上传到远程服务器,而是通过 WebAssembly 技术将整个 CPython 解释器加载到访问者的本地浏览器中。代码完全在用户本机的浏览器沙箱内运算,文件 I/O 也是通过虚拟内存文件系统(MEMFS)模拟完成。
- 服务端远程容器执行模式(Container / MicroVM): 用户编写的代码通过网络请求发送到平台后台,由远端后端的服务器动态调度分配一个运行环境(如 Docker 容器、Kata Containers 或 gVisor 沙箱)并在其中启动真实 Python 进程,再将标准输出(stdout/stderr)回传到前端界面。
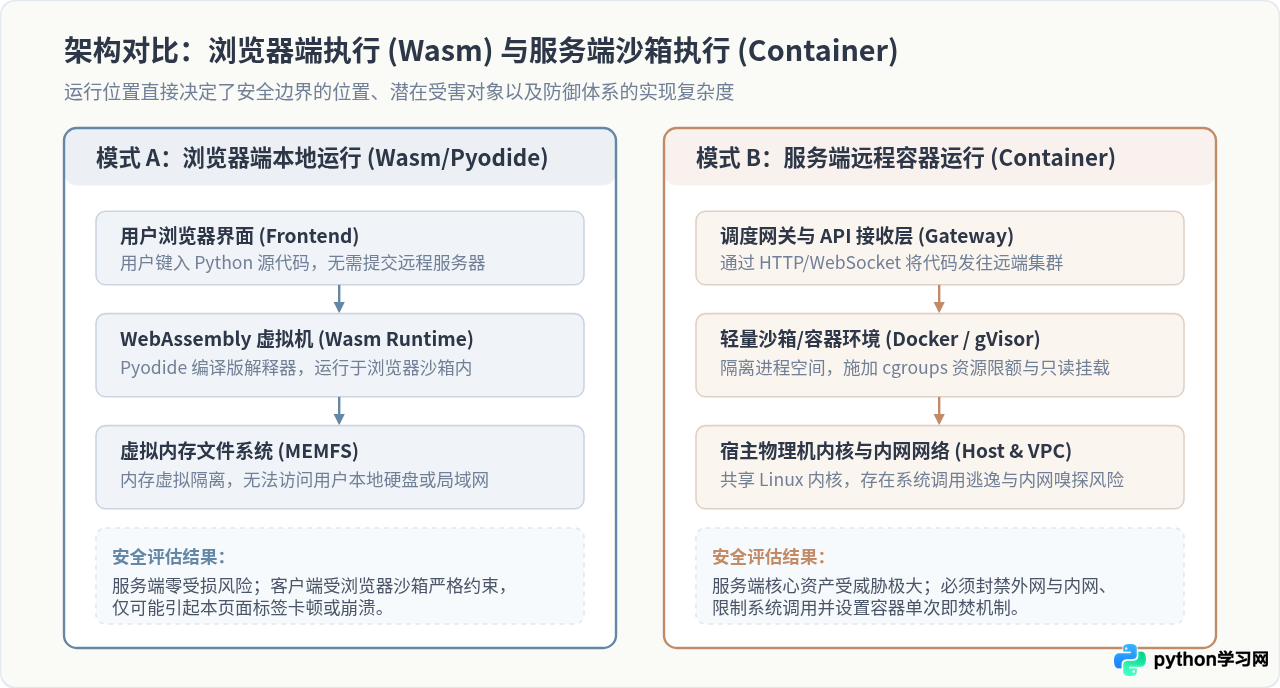
这两种模式的安全责任与受损边界完全不同:
- 在 WebAssembly 模式 下,服务提供方的云端服务器不执行任何代码,因此平台自身不存在被黑客通过 Python 脚本提权或入侵的可能。对于使用者而言,代码被严格约束在浏览器的同源安全策略之内,即使代码包含死循环也最多导致当前网页标签页无响应,不会对本地硬盘或内网造成持久损害。
- 在 服务端容器模式 下,由于代码在远端物理机或云主机中以真实进程形式执行,整个安全防线完全后移至 Linux 容器与宿主机内核。一旦容器配置存在缺陷,攻击者就能顺着网络或系统调用反扑平台主机。
三、使用者视角:在第三方在线平台跑代码会遇到什么风险?
对于经常使用各类在线 Notebook、在线算法练习器或云端开发环境的普通开发者与数据分析师而言,风险往往并非来自“他人攻破平台”,而是源于自身操作疏忽或平台多租户隔离不彻底。
1. 敏感凭据与专有业务数据泄露
许多开发者为了快速调试,常常把第三方大模型 API Key、数据库连接串、阿里云/AWS AccessKey 甚至企业的真实业务脱敏数据直接粘贴在代码框中运行。很多在线编程平台具备“代码快照分享”、“自动保存至公共库”或“公开项目广场”功能。一旦设置成公开访问,硬编码的敏感密钥将在几秒钟内被全网爬虫索引。此外,未配置 HTTPS 强加密的平台还存在传输明文抓包风险。
2. 不可信第三方依赖包投毒(Supply Chain Poisoning)
当在线环境支持 !pip install <package> 时,直接复制执行他人分享的 Notebook 或代码段就隐藏着供应链安全风险。攻击者常常利用“拼写拟态(Typosquatting)”在 PyPI 上发布包含恶意 setup.py 的扩展包,一旦触发安装,恶意的后门脚本就会在执行环境中立刻激活,反向外带会话上下文中的环境变量与文件。
3. 多租户会话残留与数据交叉窥视
若在线平台未实现“单次会话用后即焚”的强隔离机制,不同租户之间可能共用同一份缓存持久化卷。上一个用户执行生成的临时凭证文件(如 ~/.aws/credentials 或 /tmp/export.csv)如果未被彻底清空,后续分配到该实例的用户便能通过遍历目录直接读取。
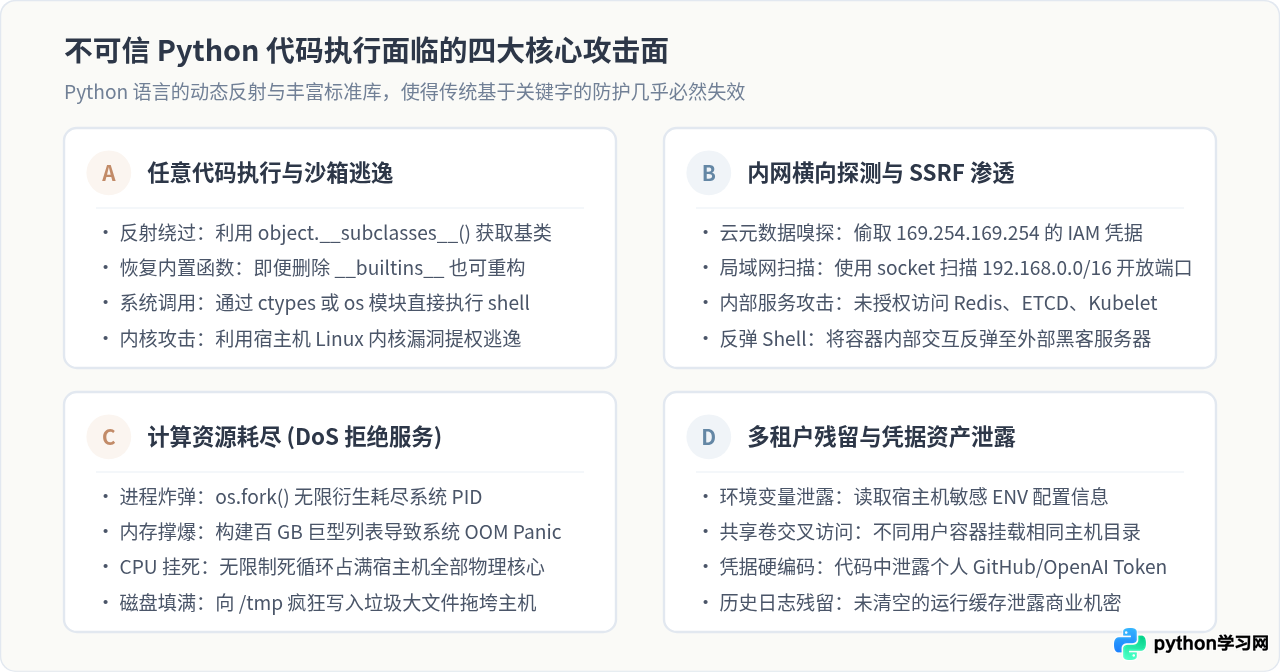
四、服务提供方视角:自建或托管代码执行环境的四大致命威胁
如果你计划为企业内部平台、在线编程教育网站或自动化工具搭建一个供用户在线运行 Python 的功能模块,那么你将直接直面以下四种破坏性极强的系统级攻击:
1. 内网横向渗透与元数据窃取(SSRF)
如果容器拥有默认的网络访问能力,攻击者只需一段简单的 urllib 代码即可探测服务所在的局域网,甚至直接访问云厂商的内网元数据服务获取集群最高权限。
import urllib.request
import json

# 169.254.169.254 是 AWS、阿里云、腾讯云等公有云的链路本地元数据地址
metadata_url = "http://169.254.169.254/latest/meta-data/iam/security-credentials/"

try:
    req = urllib.request.Request(metadata_url, headers={"User-Agent": "curl/7.88.1"})
    with urllib.request.urlopen(req, timeout=2) as response:
        role_name = response.read().decode().strip()
        print(f"[!] 嗅探到云主机关联 IAM 角色: {role_name}")
        # 进一步获取临时 AccessKeyId、SecretAccessKey 与 Token
except Exception as err:
print(f"[*] 网络受限,元数据探测失败: {err}")--net=none 彻底切断网络栈。若必须联网,必须部署反向代理,严格黑名单屏蔽 10.0.0.0/8、172.16.0.0/12、192.168.0.0/16 以及 169.254.169.254。
2. 算力耗尽与 DoS 拒绝服务攻击
恶意用户可以通过极其轻量级的代码在极短时间内耗尽服务器的全部硬件资源,导致整台主机乃至共享集群其他业务瘫痪:
- Fork 炸弹:利用
while True: os.fork()呈几何级数快速衍生子进程,数秒内耗尽操作系统的进程标识符(PID),导致宿主机无法执行任何新命令。 - 内存爆破:创建巨型列表
huge = [0] * (1024 ** 3)瞬间吃光内存,触发 Linux OOM Killer 随机杀死重要宿主进程。 - 死循环占用 CPU:开启与 CPU 核心数相当的多进程死循环计算,让服务器 CPU 长期维持在 100% 负载,导致温度飙升与严重延迟。
3. 宿主机内核逃逸与特权提升
默认 Docker 容器与宿主机共享同一个 Linux 内核。攻击者如果利用未修复的内核提权漏洞(如过去的 Dirty Pipe、OverlayFS 提权等),或者平台失误配置了 --privileged=true,攻击者就可以直接突破容器边界,拿到宿主机的 root 权限。
五、实操指南:在线运行不可信 Python 代码的安全审查五步法
无论你是测试一段来自网络论坛的 Python 脚本,还是评估某个在线执行环境的安全健康度,都应该按照以下规范化的流程依次执行检查:
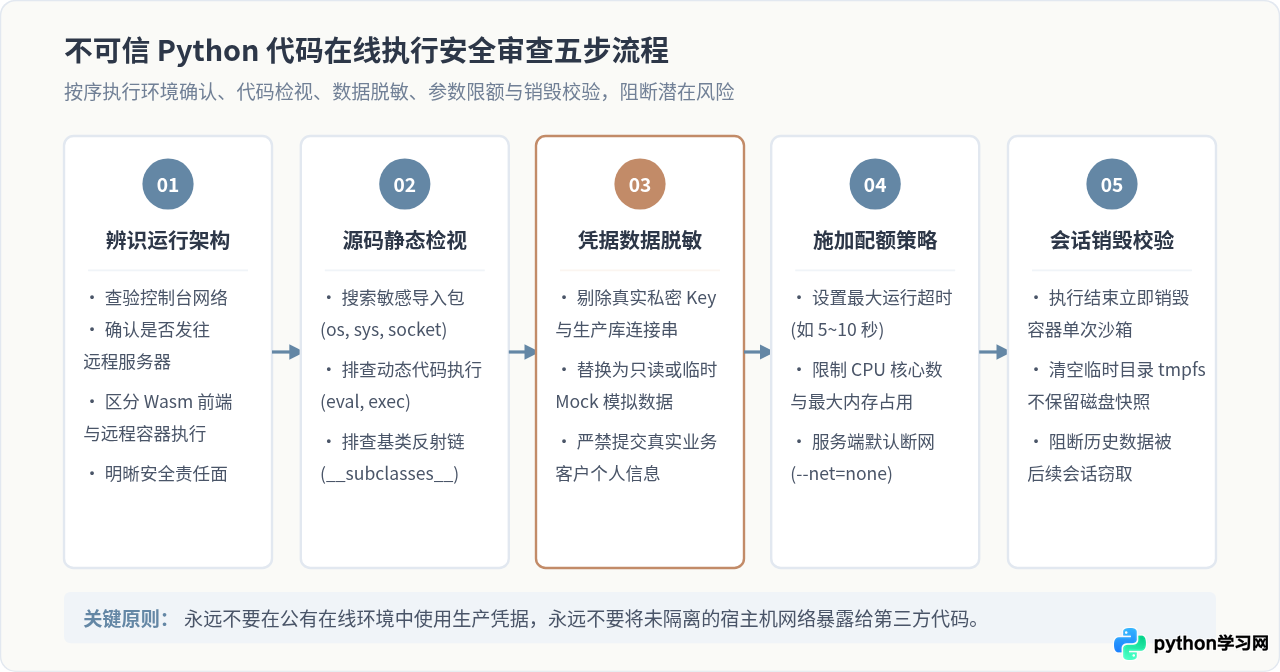
步骤 1:辨识当前执行环境的底层宿主
打开浏览器的开发者工具(按 F12),切换至“网络(Network)”面板,然后在页面中运行一行 print("hello")。
- 判断结果 A:如果网络面板没有任何 POST/WebSocket 数据包向后端发送,控制台加载了
pyodide.asm.wasm或类似文件,说明是纯前端本地执行,安全等级高,不涉及服务端侵入。 - 判断结果 B:如果网络面板有明显的接口将代码文本上送到远程服务器并返回 JSON 结果,说明是远程容器执行,需谨慎对待输入数据。
步骤 2:对代码进行静态特征检视
在点击执行按钮前,使用编辑器的搜索功能检查是否存在危险函数调用。重点排查以下关键字特征:
import os import stat、import sys、import subprocess、import socket- 动态求值函数:
eval(、exec(、compile( - 元编程与类继承遍历:
__subclasses__、__globals__、__builtins__ - 网络外连操作:
requests.、urllib.、httpx.
步骤 3:数据与凭据严格脱敏
绝不将生产环境密钥(如线上数据库账密、正式云 API 密钥)直接写入在线代码框。如果代码必须测试网络鉴权逻辑,请使用权限极其受限的临时只读测试 Token,并在测试完毕后立即于云端控制台手动吊销。
步骤 4:设置强行配额与超时熔断
在任何环境执行未知脚本时,必须有明确的时间边界。对于本地命令行测试或容器环境,必须设定超时机制:
# 在本地沙箱中设置脚本最长运行 5 秒,分配内存上限 256MB
timeout --kill-after=2s 5s python3 untrusted_script.py
步骤 5:会话销毁与清理校验
在执行完毕后,确认运行实例已经停止,临时产生的文件(包括生成的测试数据库 SQLite 文件、临时图片、日志)已被全部删除,避免在平台的多用户轮转调度中留下数据残留。
六、工程落地:如何为在线 Python 构建坚不可摧的沙箱?
如果你正在架构一个供外部用户或学生在线运行代码的系统,单靠基础的 Docker 是不够的。行业成熟的生产级代码沙箱方案通常采用“多层深度防御”设计:
docker run --rm -i \
  --net=none \
  --read-only \
  --tmpfs /tmp:rw,noexec,nosuid,size=32m \
  --cpus=0.5 \
  --memory=256m \
  --memory-swap=256m \
  --pids-limit=32 \
  --security-opt=no-new-privileges:true \
  --cap-drop=ALL \
  --user=10001:10001 \
  python:3.11-slim \
  python -c "print('代码在严格受限的沙箱中运行')"
上述命令的关键参数解析:
--net=none:彻底拔掉虚拟网卡,杜绝反弹 Shell 与 SSRF 漏洞。--read-only:整个容器的根文件系统为只读模式,即使攻击者执行写入也会报Read-only file system,无法落盘任何持久化后门。--tmpfs /tmp:...:仅挂载一个基于物理内存的临时目录,限制最大 32MB,且通过noexec禁止在/tmp中直接执行二进制可执行文件。--cpus=0.5与--memory=256m:利用 Linux cgroups 限制单容器资源消耗,彻底防御死循环与内存耗尽。--pids-limit=32:限制最大并发进程数,让os.fork()炸弹在产生几十个进程后立即触发BlockingIOError崩溃。--cap-drop=ALL与--security-opt=no-new-privileges:true:剥离 Linux 内核的所有特权能力(Capabilities),阻止提权。- 使用独立内核运行(推荐):在追求极致隔离的生产场景下,将 Docker 的默认运行时切换为
gVisor (runsc)或Kata Containers。gVisor 在用户态实现了一个由 Go 编写的独立虚拟内核,容器内的 Python 进程所有的系统调用都在该虚拟内核中拦截处理,不直接接触宿主机底层 Linux 内核,从物理根源上切断了内核逃逸漏洞。
七、总结与安全防护策略对照
回到最初的问题:“在线运行 Python 代码存在安全风险吗?”
答案是:风险必然存在,但风险完全可以通过工程架构进行精细化阻断与受控。无论是普通用户还是平台架构师,只要厘清运行模式的差异,并采取相适应的防范手段,在线运行 Python 的高风险场景就可以转化为生产可用的可靠环境。
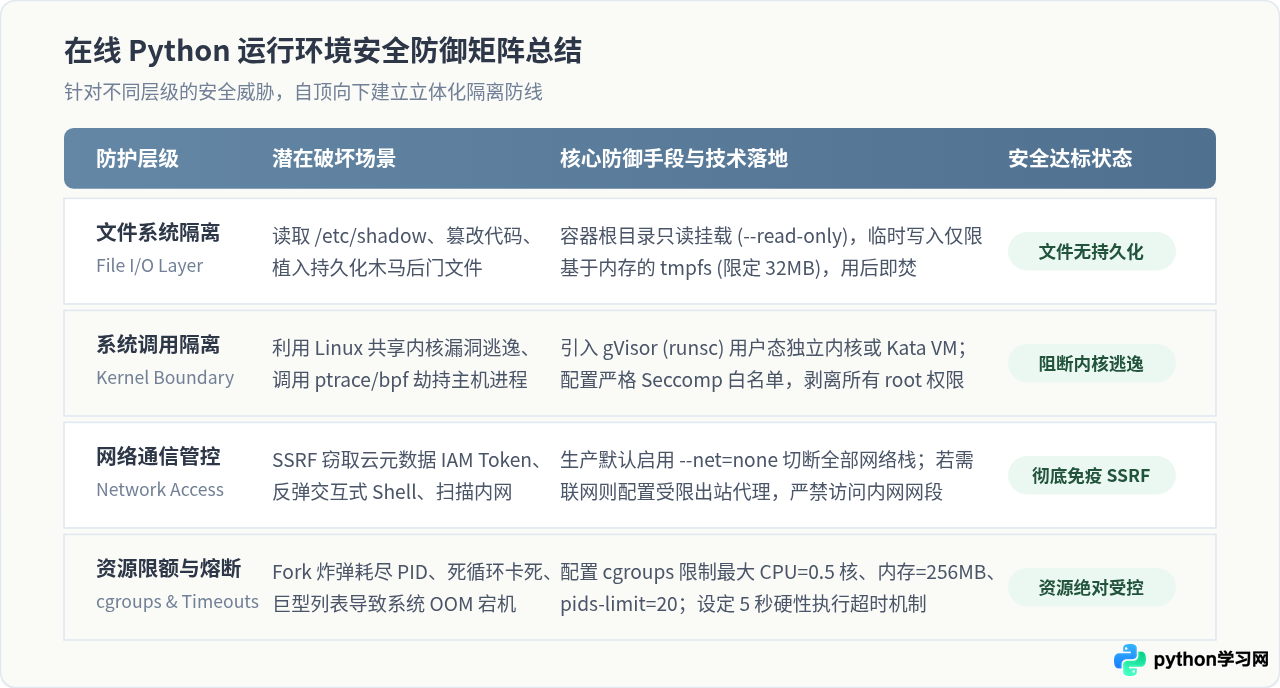
| 运行场景与角色 | 主要安全隐患 | 首要防范措施 | 安全等级评估 |
|---|---|---|---|
| 用户端(Wasm 本地运行) | 浏览器死循环卡死、标签页崩溃 | 关闭未响应页面,重置本地标签 | 极高(对系统无害) |
| 用户端(远端服务器运行) | API Key 泄露、数据被平台或第三方窃取 | 脱敏真实凭据、使用受限临时密钥 | 中等(需使用者谨慎) |
| 服务端(自建基础 Docker) | 内网被探(SSRF)、资源耗尽(DoS)、木马植入 | 加固启动参数(只读挂载、限流限额、断网) | 脆弱(存在逃逸风险) |
| 服务端(gVisor/Kata 加固) | 高阶内核漏洞利用与提权逃逸 | 部署用户态独立内核、只读 tmpfs、即焚策略 | 坚固(企业生产级受控) |
掌握这一整套安全逻辑后,在面对任何在线代码执行功能时,你都可以准确判断其底层架构、潜在危险以及对应的防御措施,确保代码执行的高效与安全。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















