


Python虚拟环境中安全升级依赖包的最佳实践
系统介绍Python虚拟环境中安全升级第三方依赖包的工程实践,涵盖状态快照、单包受控升级、Dry-run预检、依赖拓扑校验、自动化测试回归与哈希锁定。
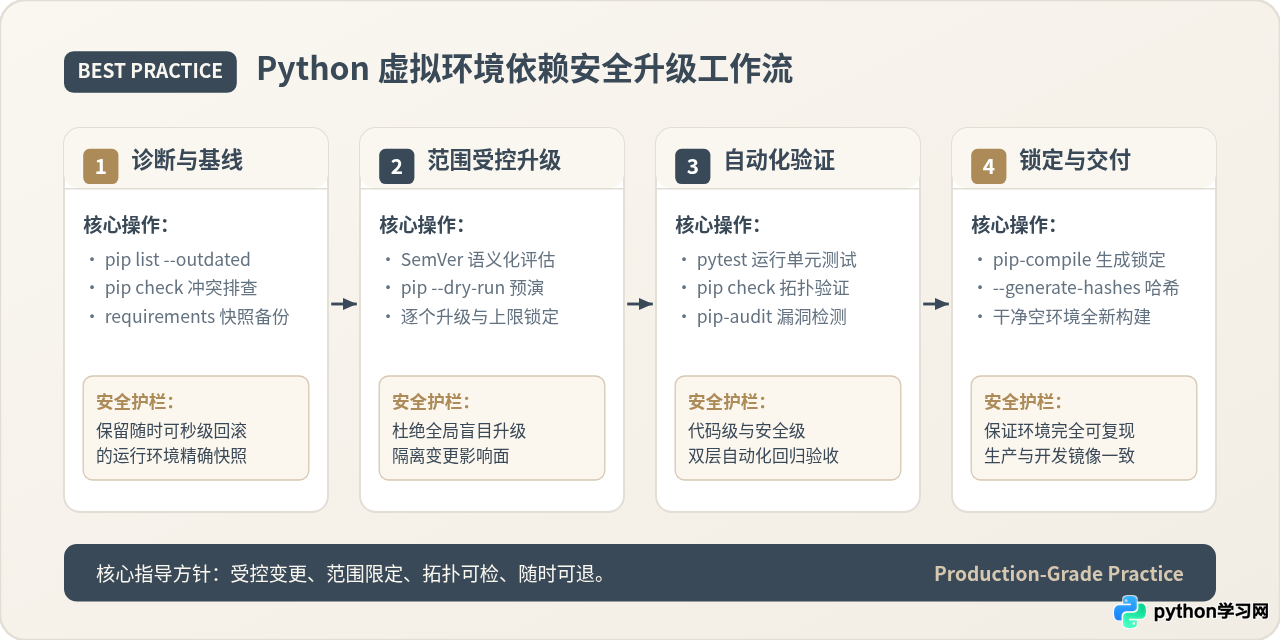
在 Python 项目的持续维护中,依赖包升级常常面临两难境地:长期不升级会导致已知的安全漏洞与性能缺陷积压,而盲目升级又容易因传递依赖冲突或接口突变引发服务中断。在虚拟环境中,实现安全升级的核心路径是:先建立精准运行快照,明确区分直接依赖与传递依赖,通过悲观版本约束与 Dry-run 预检实施单包升级,再经由拓扑完整性校验与全量自动化测试回归,最终在新建立的干净沙盒环境中固化带哈希的锁定文件。本文系统拆解这一标准化的安全升级流程。
一、认识依赖分层:为什么盲目升级必然破坏环境
许多开发者习惯直接运行 pip install --upgrade <package>,甚至运行 pip install --upgrade -r requirements.txt。这种操作在大型工程中极具破坏性,其本质原因在于 Python 依赖树由两层完全不同的对象构成:
- 直接依赖(Direct Dependencies):项目中编写的代码直接
import的顶层库(例如requests、fastapi、sqlalchemy)。这些库的数量相对较少,由开发者主动决策和管理。 - 传递依赖(Transitive Dependencies):直接依赖为了正常工作所必须引入的底层库(例如
requests引入的urllib3、certifi、idna;fastapi引入的pydantic、starlette)。在典型的项目中,传递依赖通常占安装总包数的 70% 以上。
当执行无限制的升级命令时,底层包管理器会顺着依赖树连带拉取大量传递依赖的最新版本。一旦某个深层依赖被升级至主版本(Major Version),其破坏性变更将直接破坏另一个直接依赖的正常运行,造成灾难性的连环冲突。
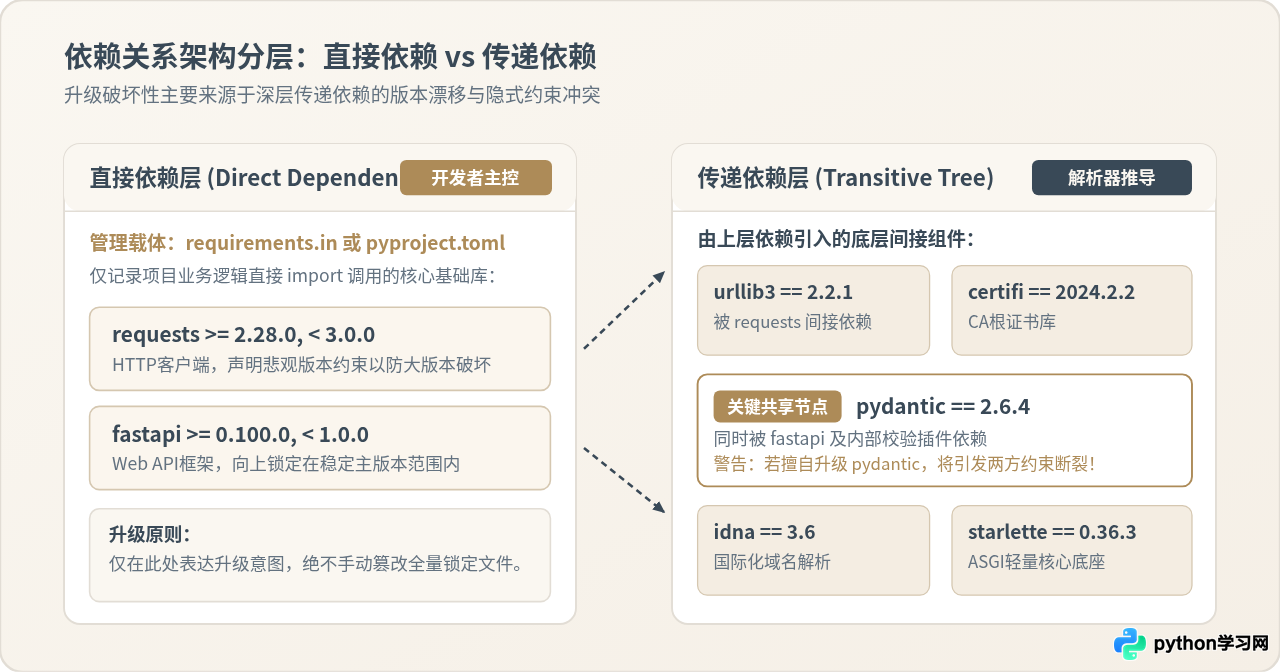
如图 2 所示,当 fastapi 与另一个插件同时共享底层数据解析库 pydantic 时,若开发者单独对 pydantic 进行无上限升级,只要上层框架尚未完成新版接口的适配,整个应用的类型转换与校验系统就会全线崩溃。因此,安全升级的第一条法则就是:永远不脱离上层约束单独盲目拉取底层传递依赖。
二、升级前的环境体检与基准快照
在触碰任何代码或执行升级前,必须先评估当前虚拟环境的健康度,并生成一份可以随时无损恢复的精确版本快照。
1. 依赖过时与健康状况排查
首先激活项目所专属的虚拟环境,检查哪些依赖包已有新版本发布,并确认当前环境本身是否存在尚未解决的拓扑断裂:
# 激活对应项目的专属虚拟环境
source .venv/bin/activate

# 检查当前虚拟环境是否存在包版本冲突或缺失(应无任何输出)
pip check

# 审查已有过时版本的依赖包清单
pip list --outdated --format=columns
在终端中,pip list --outdated 会列出当前已安装版本(Version)、线上最新版本(Latest)以及包类型(Type)。
# 示例输出:
Package    Version Latest Type
---------- ------- ------ -----
requests   2.28.1  2.31.0 wheel
urllib3    1.26.12 2.2.1  wheel
pytest     7.2.0   8.1.1  wheel
2. 创建可秒级回退的状态快照
不要依赖记忆来回滚环境。在升级前,应当将当前虚拟环境中所有已安装包的精确版本完整导出,同时在版本控制系统(Git)中建立专用的升级分支:
# 1. 创建带时间戳的当前环境瞬时全量锁定快照
pip freeze > requirements.snapshot.lock

# 2. 切换到独立的 Git 变更分支,隔离实验性变动
git checkout -b chore/dep-upgrade-urllib3requirements.snapshot.lock 快照,一旦后续升级导致环境损坏或测试无法通过,只需执行 pip install -r requirements.snapshot.lock,即可在数秒内原样还原全部包版本。
三、受控单包升级的标准闭环流水线
面对多个需要升级的依赖项,最佳实践是单包渐进式推进(One-at-a-time),切忌一次性升级多个依赖。每次升级一个包,排查影响面与调试的难度将被限制在极小的局部范围内。
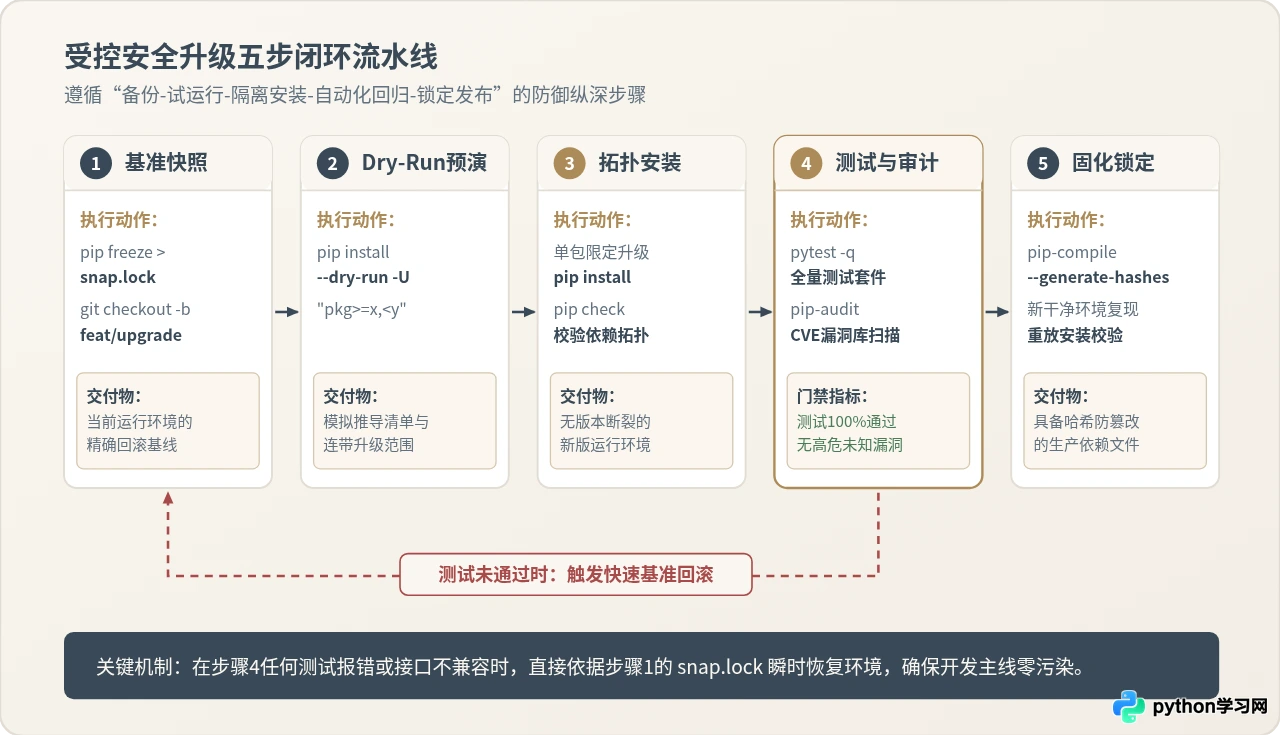
第 1 步:使用 Dry-Run 预演依赖解析
在现代 pip(22.2 及以上版本)中,官方原生支持 --dry-run 标志。该选项会下载包元数据并计算依赖解析方案,但不会对当前虚拟环境产生任何实际写入:
# 预演升级 requests,并限制其必须在 2.x 稳定分支内
pip install --upgrade --dry-run "requests>=2.31.0,<3.0.0"
通过终端预演输出,开发者能够清晰地看到:升级 requests 还会连带将哪些底层依赖(如 urllib3 或 certifi)推升至什么版本,是否有其他现有包被要求卸载。
第 2 步:悲观版本约束与单包安装
明确影响范围后,执行单包升级。强烈推荐在命令中加入次版本上限保护(Pessimistic Constraint),防止 pip 静默拉取跨大版本(Major Version)的代码:
# 正确做法:设定明确版本区间,防止跨大版本跳跃
pip install --upgrade "requests>=2.31.0,<3.0.0"
第 3 步:立即运行拓扑完整性校验
依赖安装完毕后,绝不能默认环境依然可用。此时必须调用 pip check,命令会全面扫描虚拟环境中所有包的 metadata,确认是否有任何其他包的声明约束被当前升级所打破:
pip check

# 期望状态:命令正常退出且无任何输出。
# 异常状态示例(此时必须排查):
# botocore 1.29.0 has requirement urllib3<1.27,>=1.25.4, but you have urllib3 2.2.1.
第 4 步:执行全量自动化测试回归
环境拓扑正常不等于业务代码运行正常。底层库的微小行为改变(如异常抛出类型、默认编码行为变更)只能通过业务测试用例捕获:
# 运行测试套件,验证项目单元测试与接口集成测试
pytest tests/
如果测试出现任何红条(Failures),由于我们在前一步保留了快照并使用了 Git 分支,可以立即执行回滚,或者针对变更日志(Release Notes)修复调用点。
四、语义化版本(SemVer)风险评估与依赖冲突化解
依赖升级并不是单纯的技术操作,而是一场基于风险的工程决策。成熟的开源 Python 项目普遍遵守语义化版本控制规范(Semantic Versioning,格式为 主版本.次版本.补丁版本,即 MAJOR.MINOR.PATCH)。
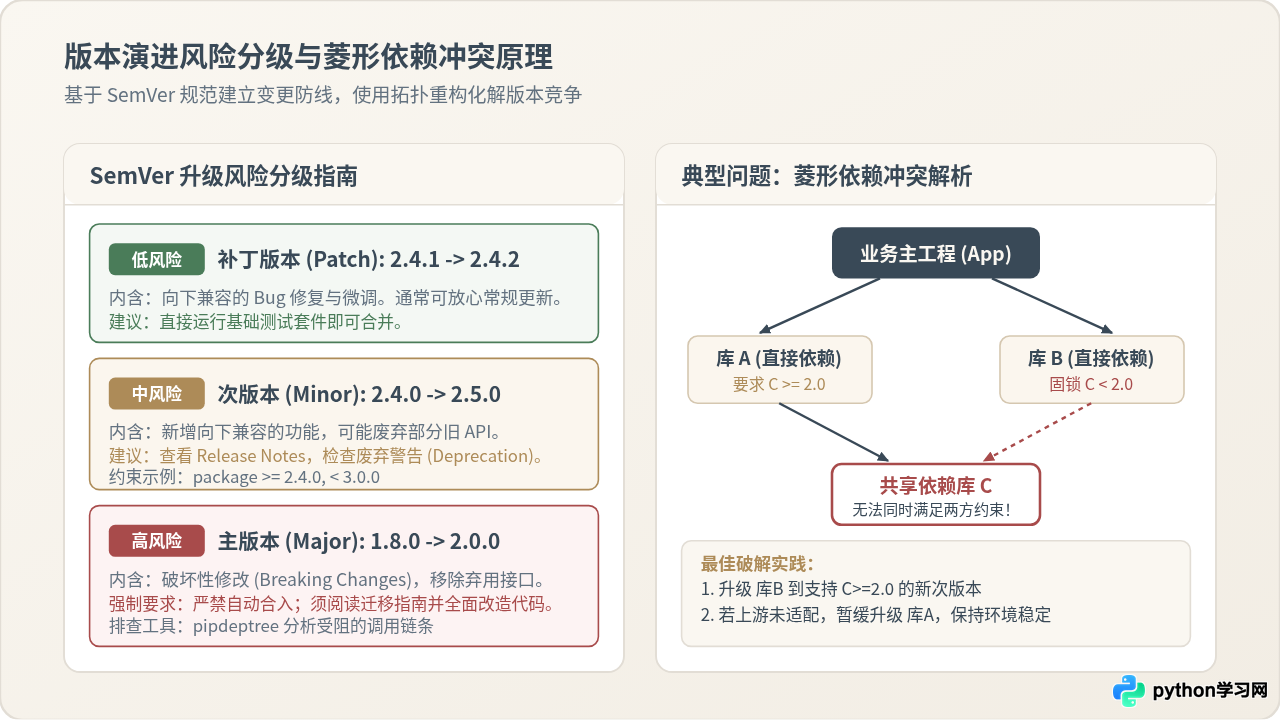
| 变更级别 | 版本格式示例 | 向下兼容性 | 升级操作准则 |
|---|---|---|---|
| 补丁版本 (Patch) | 2.31.0 → 2.31.1 |
完全兼容 | 包含安全漏洞修复或内部性能优化,风险低。通过基础测试即可快速合并。 |
| 次版本 (Minor) | 2.31.0 → 2.32.0 |
向下兼容 | 新增特性,部分旧接口可能标记为废弃(Deprecation)。需查阅 Changelog 并在全量测试通过后合入。 |
| 主版本 (Major) | 1.26.x → 2.0.0 |
破坏性修改 (Breaking) | 移除弃用接口、改变默认参数或架构重构。严禁日常自动合入,必须对照 Migration Guide 单独进行代码改造。 |
破解经典“菱形依赖冲突”
在实际项目演进中,最棘手的故障莫过于图 4 所示的菱形依赖冲突(Diamond Dependency Conflict)。例如:
- 主工程直接依赖
库A与库B; 库A升级到了新版,要求共享依赖库C >= 2.0;- 而尚未升级的
库B内部却严格限制了库C < 2.0。
此时 pip 解析器会抛出依赖冲突错误并终止安装。遇到此类困境,标准的解决策略依次为:
- 使用依赖拓扑分析工具排查:安装并运行
pipdeptree -p 库C,直观查看究竟是哪两个上游父节点在竞争锁死库C的版本。 - 推动下游库同步跟进:优先检查
库B是否发布了支持库C 2.x的新次版本。若有,则先升级库B,化解冲突前提。 - 保守降级策略:若
库B是不活跃的第三方依赖且暂无更新计划,则应暂时放弃将库A升级至需要库C 2.x的版本,保持整个系统在库C 1.x下的稳态运转。
五、规范化固化:从 requirements.in 到可复现哈希锁定
手工维护冗长的 requirements.txt 是依赖混乱的主要根源。在团队协作与生产发布中,业界推崇的工业级实践是采用 输入声明与精确输出分离 的机制。使用官方推荐的 pip-tools 可以优雅实现这一点。
1. 编写清晰的高级需求文件 requirements.in
在该文件中,只列出项目直接需要的核心库,并写明意图约束:
# requirements.in - 仅声明直接依赖与边界约束
fastapi>=0.109.0,<1.0.0
requests>=2.31.0,<3.0.0
sqlalchemy>=2.0.0,<3.0.0
uvicorn[standard]>=0.27.0
2. 编译并生成防篡改锁定文件
利用 pip-compile 自动计算完整的传递依赖树,并附加 SHA256 哈希签名:
# 仅升级特定包(例如仅升级 requests 及其必须的连带包)
pip-compile --upgrade-package requests --generate-hashes requirements.in
该命令会生成严格锁定的 requirements.txt,每个包的每一行都附带官方源计算的 hash 摘要:
# 示例生成的 requirements.txt 局部
urllib3==2.2.1     --hash=sha256:450b6ff2a6ce3e315e86097edd9e6e3713d4870958649dd89e1c2d27d10f34d1     --hash=sha256:a63701a5115cbab1c496054817a0a033f2a7e7811ec9cf5f357e504c51122a27
    # via requests
3. 在全新干净环境中验证复现性
当前虚拟环境中可能残留了历史上曾经安装过的孤立库(Orphaned Packages)。为了验证升级后的锁定文件能否在 CI 持续集成服务器或生产容器中 100% 正确安装,必须进行干净沙盒重放验证(Clean-Slate Verification):
# 1. 创建临时的独立验证环境
python -m venv /tmp/clean_verify_env
source /tmp/clean_verify_env/bin/activate

# 2. 从零完整重放安装并强校验哈希
pip install --require-hashes -r requirements.txt

# 3. 运行漏洞审计工具检测已知 CVE
pip install pip-audit
pip-audit -r requirements.txt

# 4. 验证完毕后清理临时环境
deactivate
rm -rf /tmp/clean_verify_env
六、安全升级最佳实践体系与长期维护清单
依赖安全升级不是一次性的突击清理,而是一项制度化的软件生命周期管理活动。结合上述全部技术点,我们将其归纳为以下四大实践支柱:
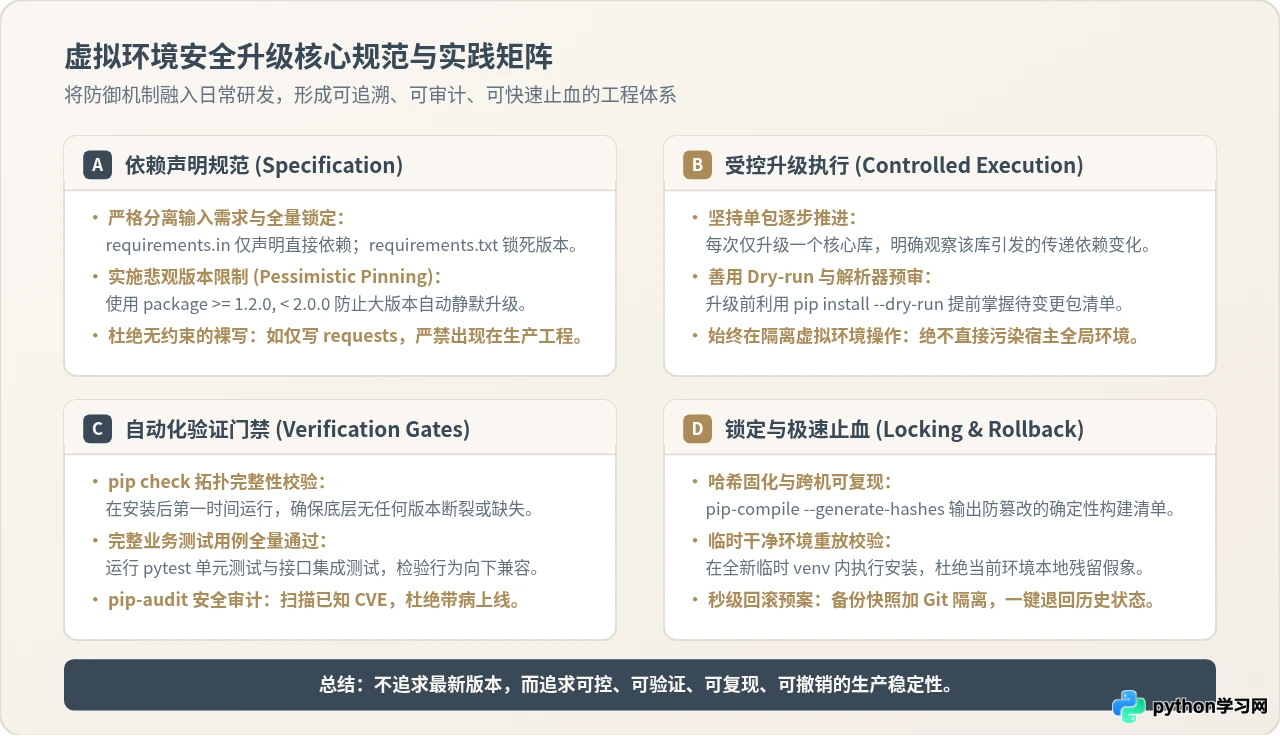
- 单项目单环境:严禁多个项目共用同一个虚拟环境,更不允许直接向操作系统全局 Python 安装生产库。
- 隔离升级影响面:坚持“单包小步推进”,绝不在缺乏测试覆盖的情况下执行全局范围升级。
- 版本约束悲观化:在需求声明中采用
package >= 1.2.0, < 2.0.0明确标定次版本边界,将破坏性大版本更新的主动权留给人工评审。 - 构建交付强一致:开发环境声明
requirements.in,CI 与生产构建强制使用包含--generate-hashes的requirements.txt,杜绝供应链投毒与中间人篡改。 - 常态化安全审计:将
pip-audit融入日常 CI 流水线,第一时间捕获高危漏洞,有计划地开展针对性升级。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















