


使用Docker在Linux上快速部署codex服务

在Linux服务器上运行codex类代码索引、检索与辅助服务时,依赖项冲突和环境配置往往是耗费时间最多的环节。本文的目标是通过Docker容器化方式,在常见的Linux发行版上完成codex服务的标准化部署,建立配置挂载与数据持久化目录,并通过系统化验证排查潜在问题,确保服务开箱可用。
部署架构与运行模式
使用Docker部署codex服务的核心机制,是将服务运行时所需的语言环境、依赖库以及编译好的二进制执行文件整体打包在容器内部。Linux宿主机仅负责两项核心工作:提供计算资源调度,以及将持久化存储目录和通信端口通过Docker引擎映射给容器。这样既能隔离宿主机原有运行库,又能保证服务升级或重启时配置与历史数据不丢失。
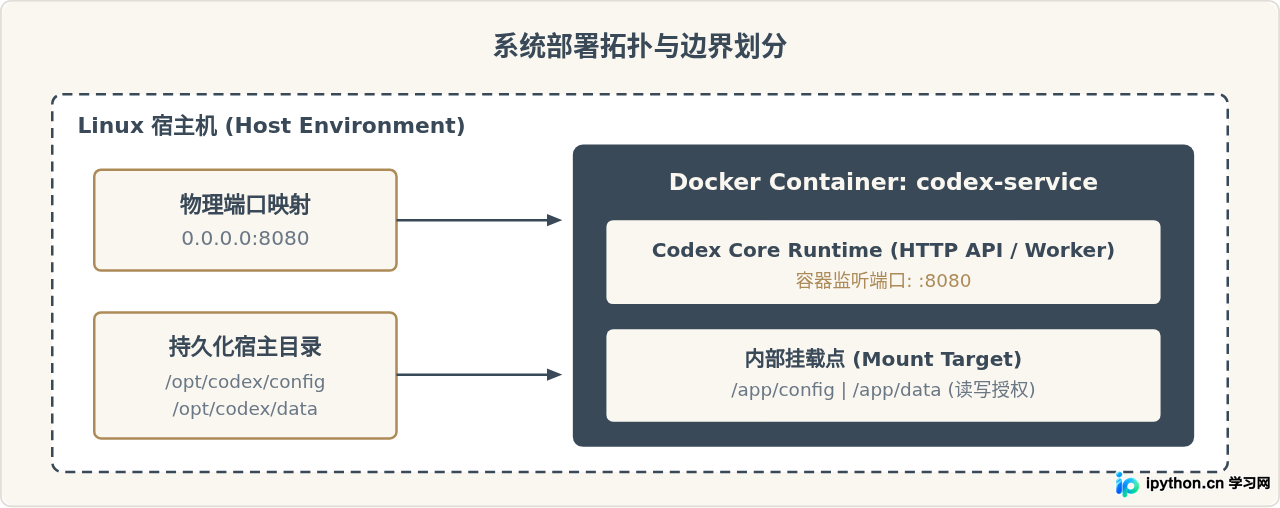
前置准备:基础环境检查
在开始部署之前,需要确认当前Linux系统已经安装了Docker引擎与Docker Compose插件,并验证网络访问正常。推荐使用具有系统管理员权限(sudo)的普通用户操作。
# 检查Docker引擎版本
docker --version

# 检查Docker Compose插件可用性
docker compose version
输出示例(版本号随发行版不同略有差异):
Docker version 26.1.3, build b72af13
Docker Compose version v2.27.1docker命令时提示permission denied,通常是因为当前用户未加入docker用户组。可通过执行sudo usermod -aG docker $USER,并重新登录终端使组权限生效,避免全程使用root用户执行日常操作。
四步完成codex服务快速部署
标准化部署遵循明确的操作路径:从创建目录结构开始,编写编排脚本,启动容器,再到检查服务运行状态。步骤间具有前后依赖关系,需按顺序执行。
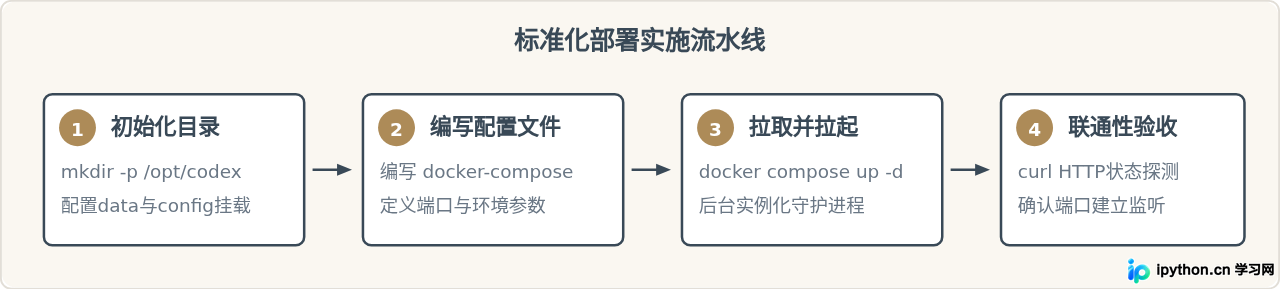
第一步:规划持久化目录结构
为便于维护,我们在/opt/codex下集中管理编排文件、应用配置与数据库索引。执行以下命令建立目录:
sudo mkdir -p /opt/codex/config /opt/codex/data
sudo chown -R $USER:$USER /opt/codex
cd /opt/codex
第二步:编写 docker-compose.yml 编排配置
使用Docker Compose管理服务可以避免输入冗长且容易出错的docker run参数。在/opt/codex目录下新建docker-compose.yml:
nano docker-compose.yml写入以下标准配置:
services:
  codex:
    image: codex/server:latest
    container_name: codex-service
    restart: unless-stopped
    ports:
      - "8080:8080"
    environment:
      - CODEX_ENV=production
      - CODEX_PORT=8080
      - LOG_LEVEL=info
    volumes:
      - ./config:/app/config:ro
      - ./data:/app/data:rw
    healthcheck:
      test: ["CMD", "curl", "-f", "http://localhost:8080/health"]
      interval: 30s
      timeout: 5s
      retries: 3
关键参数配置说明:
ports: ["8080:8080"]:将宿主机的8080端口转发至容器内部服务的8080监听端口。若宿主机端口冲突,可改为"9090:8080"。volumes:将本地的./config挂载为容器内只读(ro),防止误修改;将./data挂载为读写(rw),用于保存检索库、日志和状态缓存。restart: unless-stopped:保证宿主机重启或服务异常终止时容器自动恢复。
第三步:启动并拉取容器镜像
在包含docker-compose.yml的目录下运行启动命令:
docker compose up -d控制台将开始拉取镜像并启动容器。输出示例:
[+] Running 2/2
 ✔ codex Pulled                                                            3.8s
 ✔ Container codex-service  Started                                        0.4s
第四步:服务状态确认与连通性验证
启动后,通过进程状态命令检查容器是否保持在“Up”状态,而非陷入反复崩溃的“Restarting”循环:
docker compose ps正常运行的输出状态如下:
NAME            IMAGE                 COMMAND                  SERVICE   CREATED          STATUS                    PORTS
codex-service   codex/server:latest   "./entrypoint.sh run"   codex     45 seconds ago   Up 44 seconds (healthy)   0.0.0.0:8080->8080/tcp
在Linux本地终端调用服务自带的健康检查或版本查询接口,确认HTTP协议栈工作正常:
curl -i http://127.0.0.1:8080/health若返回HTTP状态码200 OK,即代表服务已完全可用:
HTTP/1.1 200 OK
Content-Type: application/json
Date: Tue, 06 Oct 2026 02:45:10 GMT
Content-Length: 32

{"status":"ok","service":"codex"}
部署模式对比:Compose 编排 vs 原生 Run 命令
在部署codex服务时,既可以直接执行单条docker run命令,也可以采用上文介绍的docker-compose.yml。二者底层基于相同的Docker运行时,但在维护成本和可复现性上存在本质区别:
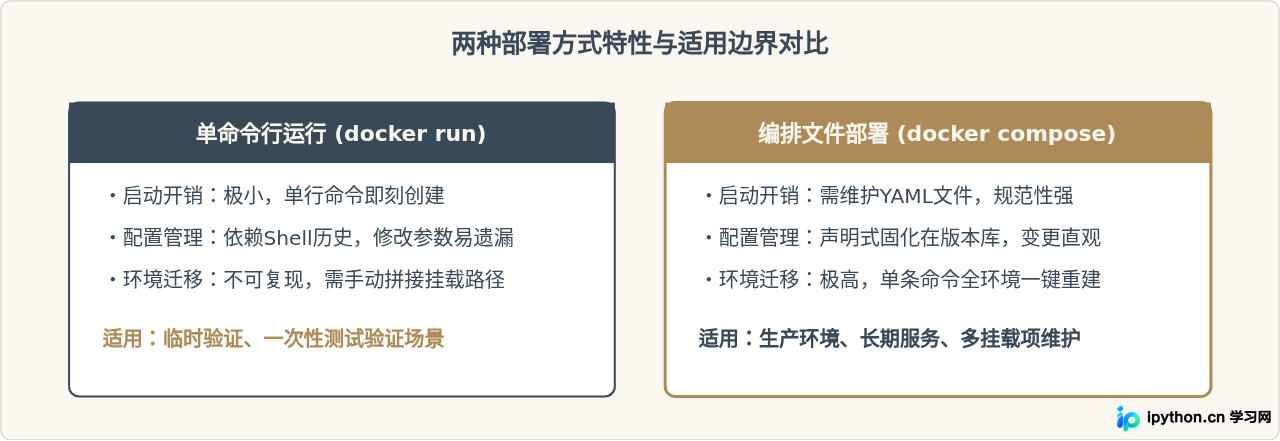
常见部署故障与排查路径
部署过程中最常遇到的两类故障,分别是端口冲突以及持久化目录的写入权限受限。若遇到容器无法启动,应按日志、权限、端口三个维度依次排查:
运行
docker compose logs -f codex 查看输出。如果日志中打印 bind: address already in use,说明8080端口已被宿主机其他进程占用。可通过 sudo ss -tulpn | grep :8080 找出占用进程,或直接修改 docker-compose.yml 的对外端口映射为 8081:8080。
许多服务镜像在容器内部会切换为非root用户(如UID 1000)运行。如果宿主机的
/opt/codex/data 目录属于root且权限为755,容器内部将无法创建数据缓存。修复方法为调整宿主机目录属主:sudo chown -R 1000:1000 /opt/codex/data
服务运维与管理总结
服务成功运行后,日常的维护操作(如查看日志、停止、更新版本和备份)均可在 /opt/codex 目录下通过以下核心指令集完成:
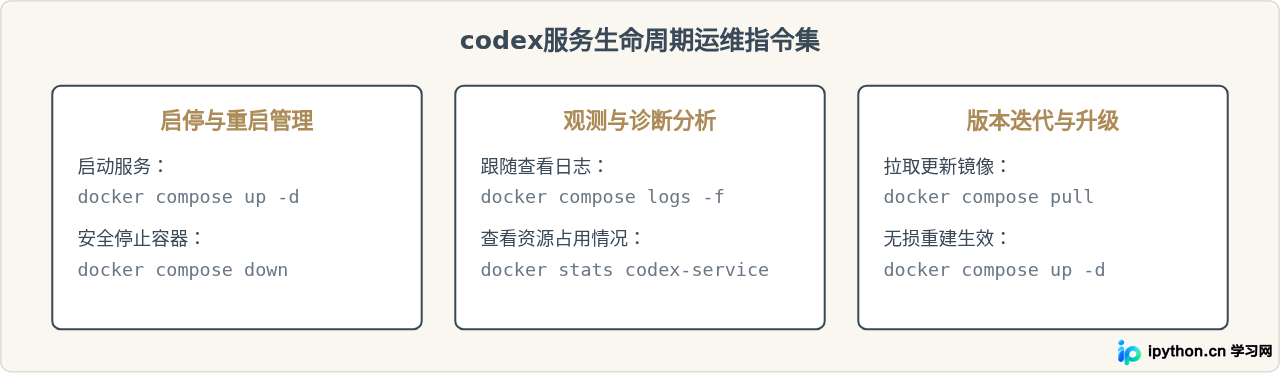
通过Docker进行容器化封装后,codex服务在Linux上的部署变成了标准的“目录准备 + 编排启动 + 端口验证”模式。只要保证宿主机的端口不冲突并正确放通目录读写权限,即可在任何主流Linux发行版上快速重建并稳定运行。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















