



Rust 在 Linux 上受关注,不只是因为“内存安全”这类标签,更因为它能把标准库、异步运行时和 Linux 原生能力组合起来,针对不同场景吃满文件、网络、内存与多核资源。本文按开发中最常见的几类系统资源展开,帮助你判断什么时候用 std 就够,什么时候该引入 tokio、nix、rayon,以及什么时候值得继续下探到更底层的系统调用。
文件与 I/O:从标准库到异步文件操作
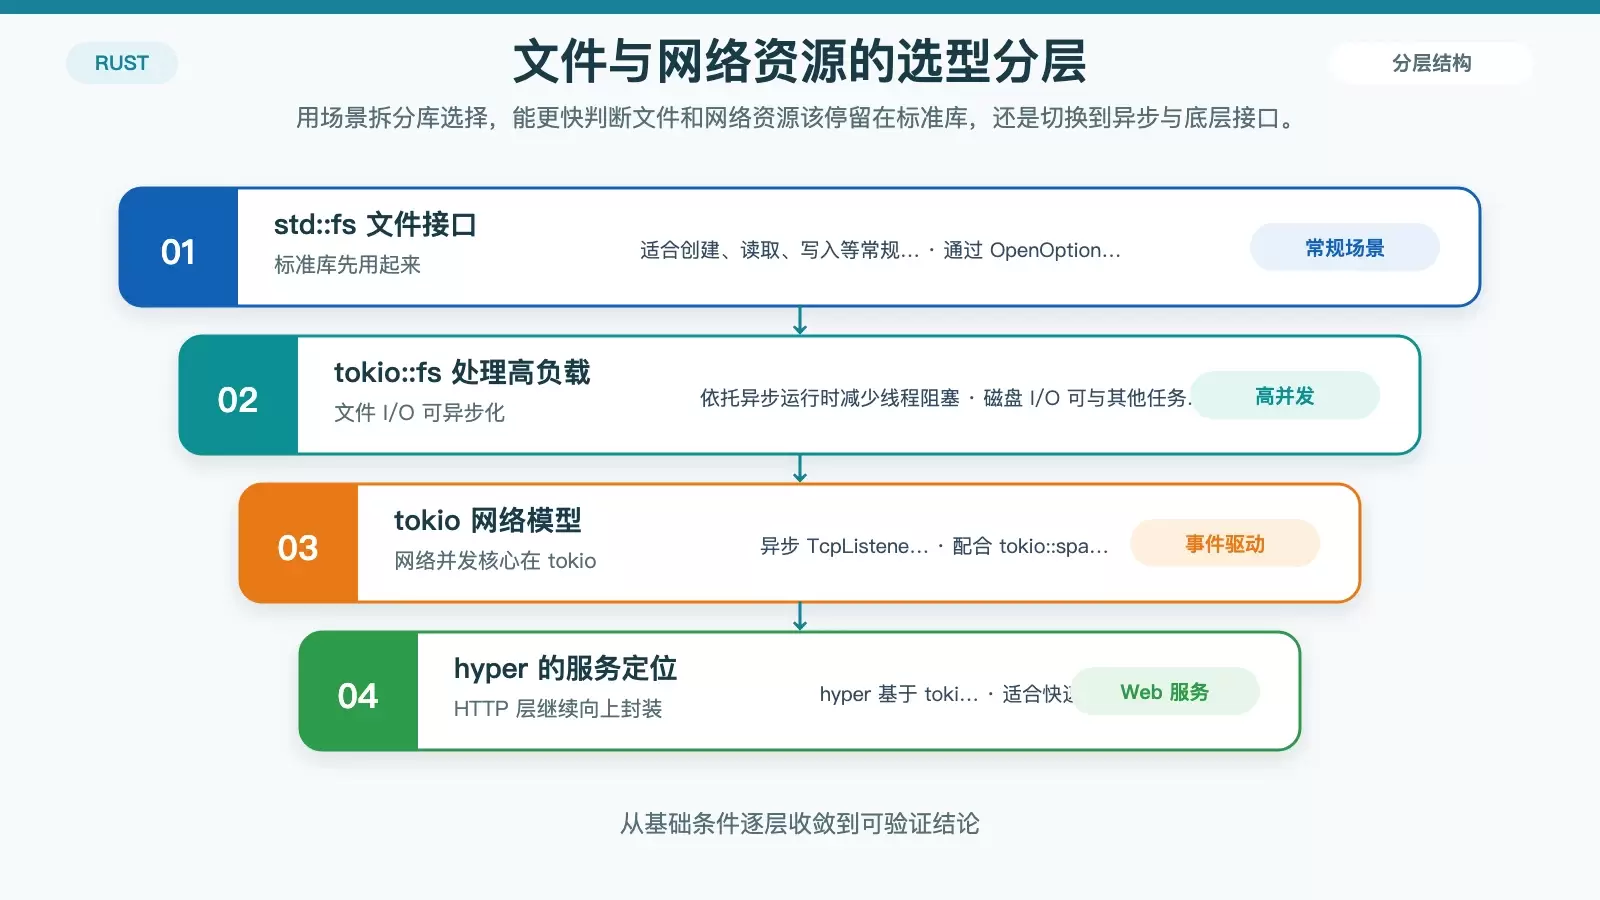
文件读写通常是 Rust 接触 Linux 资源的第一步。对大多数业务程序来说,标准库里的 std::fs 已经足够稳定和直接,尤其适合常规文件创建、读取、写入这类操作。
标准库适合常规文件访问
std::fs 提供了相对安全的文件接口,像 OpenOptions 这样的类型可以细致控制文件打开方式,适合需要明确指定创建、读取、追加或覆盖行为的场景。
高并发场景可切换到 tokio::fs
如果程序本身已经运行在异步模型里,或者文件 I/O 会与大量网络请求、任务调度同时发生,那么 tokio::fs 更合适。它依托异步运行时减少线程阻塞,能让磁盘 I/O 与其他任务更顺畅地并行推进。
需要更底层控制时使用 nix
当你要拿到更贴近 Linux 的文件控制能力时,可以使用 nix crate。它封装了原生系统调用,例如 openat、fstat,适合读取文件元数据、处理目录相关操作,或者做更接近系统工具风格的开发。
网络资源:Rust 如何支撑高并发服务
网络编程是 Rust 在 Linux 上最容易体现性能优势的领域之一。这里的关键不只是“能写 TCP/UDP”,而是能根据并发规模选对模型。
从 std::net 起步
std::net 模块适合快速构建基础 TCP/UDP 程序。做简单监听、连接处理或实验性服务时,它的学习和实现成本都比较低。
大规模连接处理更适合 tokio
真正面向高并发时,核心通常会转向 tokio。它采用事件驱动模型处理大量连接,可以用异步 TcpListener 接收请求,再通过 tokio::spawn 分发每个连接的处理逻辑,从而减少线程上下文切换带来的开销。
HTTP 服务可基于 hyper
如果目标是 Web 服务,hyper 是更贴近生产环境的选择。它建立在 tokio 之上,适合构建高性能 HTTP 服务,也让 Rust 在 Linux 服务器场景下具备很强的落地能力。
系统调用与底层控制:什么时候该用 libc,什么时候该用 nix
当程序开始涉及进程管理、文件描述符、目录操作等底层能力时,就需要接触系统调用层。
直接调用系统接口可使用 libc
libc crate 允许 Rust 直接调用 Linux 系统调用。比如使用 fork 创建子进程,或用 execvp 执行命令,这种方式更贴近 C 层接口,也更适合对底层行为有明确要求的程序。
多数情况下更推荐 nix
相比之下,nix crate 通常更适合作为日常开发入口。它对 Linux 原生接口做了 Rust 风格的类型安全封装,像 openat、fstat 这类接口会更好用,同时也降低了直接使用 C FFI 时常见的安全风险。
如果你的目标是“用 Rust 写系统工具”,那么 nix 往往是连接高层抽象和 Linux 原生能力的关键一层。
内存管理:所有权模型之外还能做什么
Rust 在 Linux 上的内存利用,基础来自所有权和生命周期机制。这意味着很多在 C/C++ 中需要人工处理的问题,例如空指针、悬垂引用、部分内存泄漏风险,在 Rust 里一开始就被压低了。
所有权机制提供默认安全边界
所有权模型让资源释放路径更明确,生命周期规则帮助编译期发现问题。这种“先约束再放行”的方式,本身就是一种资源管理能力。
对性能敏感时可调整分配器
如果应用对内存分配效率要求更高,可以考虑使用 jemalloc 或 tcmalloc 替代默认分配器。在高频分配、复杂对象生命周期或高并发服务里,这类优化可能带来比较明显的收益。
共享与堆分配常见工具:Arc 和 Box
Arc 适合多线程之间安全共享所有权,Box 适合显式管理堆内存。这两个工具在 Linux 环境下都很常见,尤其适合需要在安全与性能之间维持平衡的工程代码。
并发与多核利用:I/O 密集和 CPU 密集要分开看
Rust 的并发能力并不只等于“多线程安全”,更重要的是它对不同负载类型有清晰分工。
I/O 密集型任务用 async/await + tokio
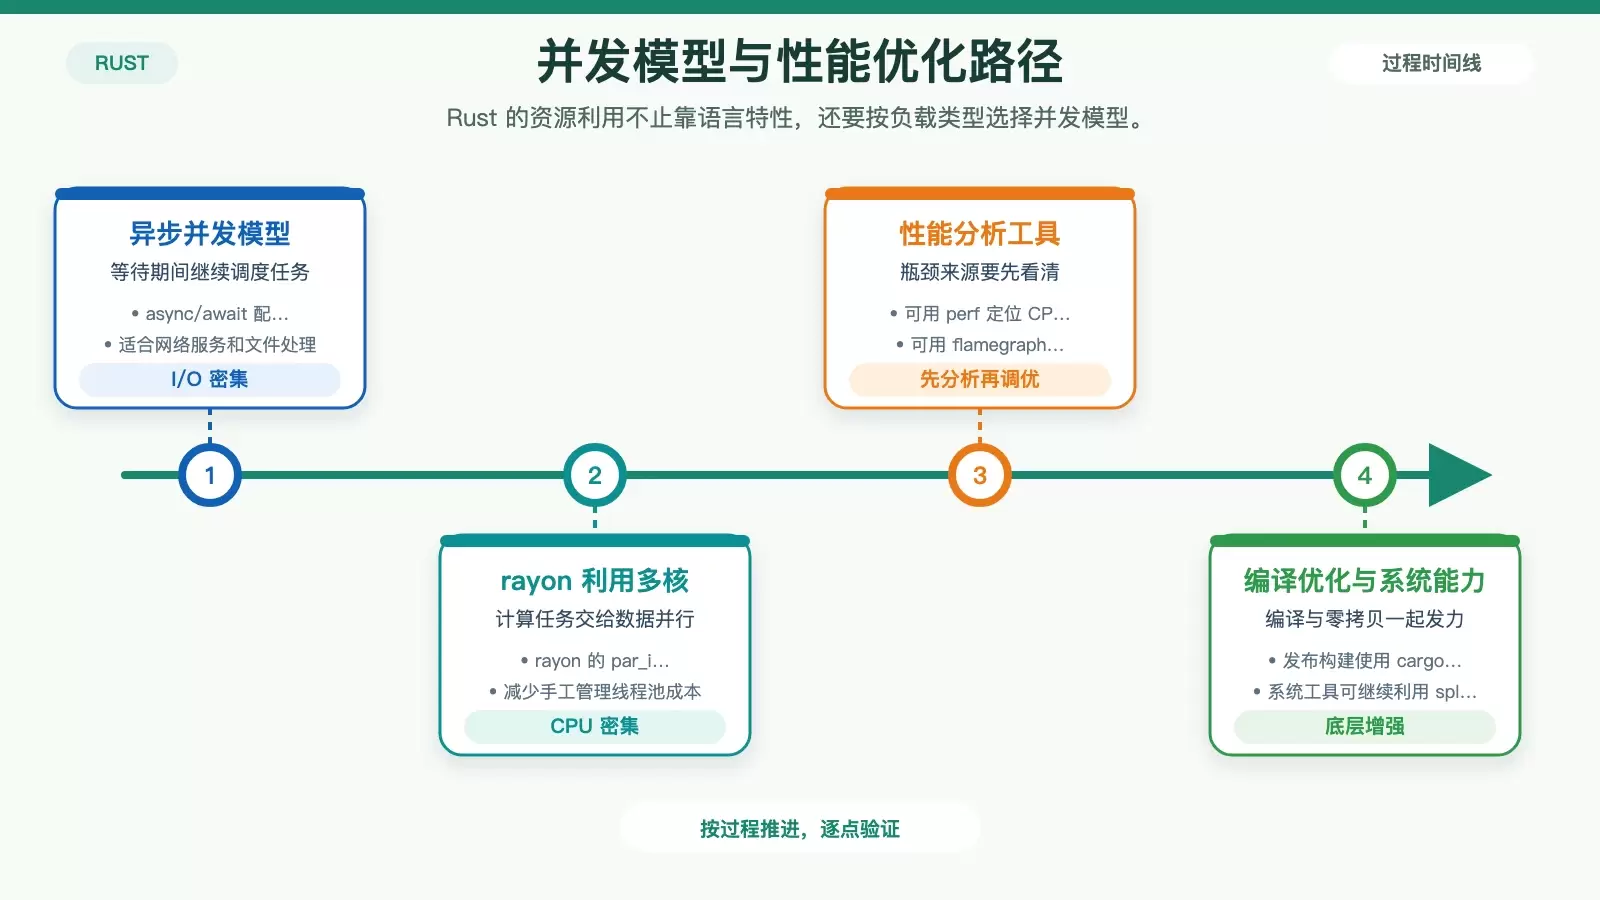
网络服务、文件处理、消息收发这类 I/O 密集型任务,更适合异步并发模型。通过 async/await 配合 tokio,程序可以在等待 I/O 完成时继续调度其他任务,提高整体资源利用率。
CPU 密集型任务可交给 rayon
如果瓶颈来自纯计算,例如批量数据处理、并行迭代或数值运算,那么 rayon 更有效。它提供的数据并行抽象,比如 par_iter,可以自动把任务分配给多核 CPU,减少手工管理线程池的成本。
并发安全是可落地的工程优势
Rust 的类型系统和所有权规则会直接约束共享数据的访问方式,这让数据竞争在编译阶段就能被大量拦截。对于 Linux 下常见的多线程服务来说,这比单纯追求“跑得快”更有现实价值。
性能优化:先定位瓶颈,再做针对性调整
资源利用要想真正做上去,不能只靠语言本身,还是要回到分析、编译和运行时策略。
先用工具看清瓶颈
性能分析可以优先使用 perf 和 flamegraph。这一步的作用是先判断问题到底出在 CPU 热点、频繁分配,还是 I/O 等待,避免盲目优化。
编译优化从 cargo build --release 开始
发布构建时,cargo build --release 是基本操作。如果还需要进一步挖性能,可以开启 LTO(链接时间优化),继续压榨二进制表现。
异步与内存策略都可以单独优化
在 I/O 层面,可以用 tokio 替换同步 I/O,减少线程等待;在内存层面,可以通过更多使用 Arc、合理使用 Box 来减少不必要复制和碎片问题。关键是让优化动作与瓶颈来源一一对应。
系统编程与内核方向:Rust 已不止于用户态程序
Rust 在 Linux 上的应用已经不局限于普通命令行工具或网络服务,它也开始进入更底层的系统编程场景。
内核模块方向有 rust-for-linux
rust-for-linux 项目让 Rust 编写 Linux 内核模块成为现实。对于内核开发来说,内存安全带来的收益非常直接,因为这类场景对错误容忍度极低。
系统工具开发同样适合 Rust
在用户态系统工具方面,Rust 也很有优势,比如文件复制工具、内存分析工具等,都可以利用其高性能和资源控制能力改善系统管理效率。
更进一步还可以利用零拷贝接口
例如文件复制工具如果底层使用 splice 或 sendfile,就能更充分利用 Linux 的高效数据传输机制。这类能力说明 Rust 真正的优势,不只是“把 C 的事情重写一遍”,而是能在更安全的前提下继续使用 Linux 最有价值的底层资源。















