


Python连接数据库使用占位符安全添加数据

当字符串包含单引号时,直接拼接SQL会导致语法错误或注入风险。本文详细介绍在Python环境下使用PyMySQL连接数据库,如何通过占位符机制配合参数化查询安全插入记录的方法,彻底告别手动转义困扰,保障数据高效准确入库。
为何必须改用占位符处理特殊字符
在编写INSERT语句时,若业务数据(如姓名、备注或网址)自带单引号,直接进行字符串拼接会直接截断SQL逻辑,触发SyntaxError异常,同时暴露严重的SQL注入隐患。传统方案需反复调用replace函数转义,极易漏判。PyMySQL原生支持参数化查询,开发者只需在SQL模板中预设占位符,底层驱动便会接管类型推断与安全检查,实现一次编写永久稳定。
操作前准备
确认本地或测试服务器已安装PyMySQL组件。若涉及覆盖旧表或清空分区,请务必提前导出备份文件,以免不可逆数据丢失。
第1步:建立数据库连接通道
本步骤旨在创建稳定的网络通信会话。从 pymysql 模块入口调用 connect 方法,重点配置 host、port、user、passwd、database 与 charset 参数。当终端无抛错并返回 connection 对象实例时,即判定为连接就绪。
import pymysql
import traceback

def main():
    connect_config = {
        "host": "localhost",
        "port": 3306,
        "user": "root",
        "passwd": "your_db_password",
        "database": "yootk",
        "charset": "utf8mb4"
    }
    try:
        conn = pymysql.connect(**connect_config)
        cmd = conn.cursor()
    except Exception as e:
        print(f"服务连接中断: {e}")
        return
第2步:编写含占位符的SQL模板
本步骤旨在规避业务字符串中的引号破坏SQL语法。在变量区定义字符串,将目标字段替换为标准占位符。重点控制 VALUES 子句中的 %s 序列,数量需严格对齐 INSERT 字段列数。当模板字符串生成完毕且未触发语法高亮报错时,即判定为格式合法。
sql_template = """
    INSERT INTO user (name, age, birthday, salary, note)
    VALUES (%s, %s, %s, %s, %s)
"""
第3步:执行execute并安全传递数据
本步骤旨在将可变业务数据无缝注入固定模板。从 cursor 游标对象入口调用 execute 方法,传入 query 模板与 args 列表/元组。核心参数要求占位符 %s 绝对不可包裹单引号,否则会被驱动识别为普通字符串而非参数锚点。当控制台正常打印受影响行数与自增主键,且未发现语法冲突日志时,即判定为写入成功。
    record_data = [
        "mr'Yootk",
        18,
        "2013-09-26",
        9600.23,
        "www.wangyi.com"
    ]
    try:
        cmd.execute(sql_template, args=record_data)
        conn.commit()  # 显式提交事务使变更落盘
        print("更新影响的数据行数: %s" % cmd.rowcount)
        print("最后一次增长ID: %s" % cmd.lastrowid)
    except Exception:
        print("处理异常: " + traceback.format_exc())
        conn.rollback()  # 失败时撤销未提交更改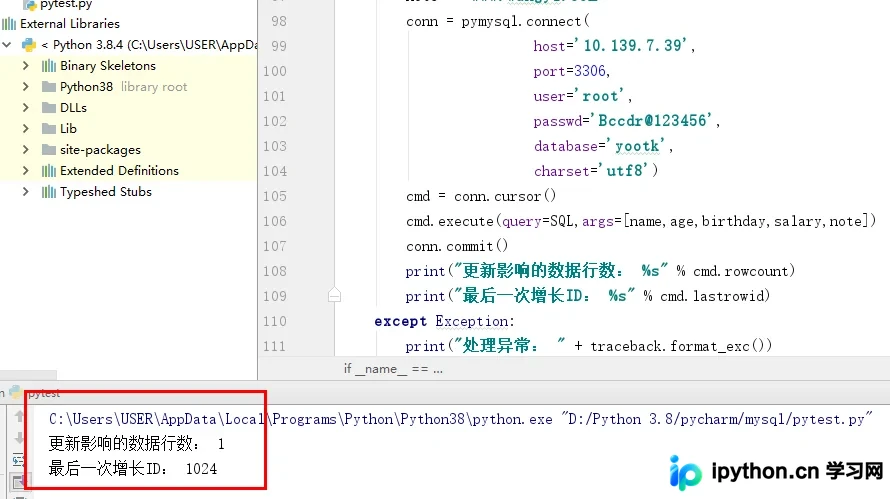
第4步:确认提交与资源释放
本步骤旨在确保内存连接池回收,防止TCP端口耗尽。从 conn 与 cmd 对象入口触发清理流程。重点在于 finally 块内的闭包调用,不依赖额外外部参数。当后台日志显示连接已主动断开,且进程平稳退出时,即判定为全流程闭环。
    finally:
        cmd.close()
        conn.close()

if __name__ == "__main__":
    main()
常见问题排查
若执行时报 Pending parameter is not bound 或 not enough arguments,通常是因为 args 列表长度与模板内的 %s 数量不一致,请核对字段映射关系。此外,切勿混用 MySQLdb 与 PyMySQL 的连接参数名,两者对密码字段的命名约定存在差异,需保持 config 字典键名统一。
以上就是Python连接数据库使用占位符安全添加数据的详细内容,更多关于Python参数化查询与防注入实践的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















