


MySQL 安全管理:用户权限控制与最佳实践指南

发布时间:2026-10-16 |
4人浏览过
确保MySQL数据安全的关键在于严格的访问控制:让用户拥有且仅拥有完成工作所需的最低权限。本文介绍如何通过创建独立用户、分配特定权限及撤销操作来替代高风险的Root管理,并提供完整的命令示例与安全建议。
MySQL 访问控制的核心原则
MySQL 服务器的安全基石是“最小权限原则”。每个用户应仅具备其完成特定任务所需的数据访问权,既不能过多也不能过少。这种访问控制旨在防止两种情况:
- 恶意攻击:限制潜在破坏者的能力范围。
- 无意错误:这是更常见的风险,例如用户误删数据或在错误的数据库中执行了更新操作。通过严格限制用户的权限,可以有效阻断这些人为失误带来的灾难性后果。
严禁日常使用 Root 账户
root 账户拥有服务器最高权限,必须严肃对待。除非在无法登录其他管理员账号的紧急情况下,否则不应在日常运维或应用程序连接中使用 root。所有的应用连接和管理操作都应当使用具有独立权限的专用账号。
用户账号管理操作
MySQL 的用户账号信息存储在名为 mysql的系统数据库中。虽然通常不建议直接操作该数据库中的表,但在需要审计或查看当前所有用户时,可以直接查询 user 表。
第1步:查看现有用户
目的:了解当前系统中存在的用户账号数量及名称。
- 进入 mysql 系统库:
use mysql; - 查询 user 表的 user 列:
SELECT USER FROM user;
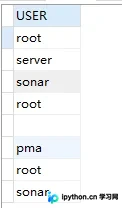
输出结果显示了新安装服务器可能仅有一个默认用户,而运行已久的服务器可能包含大量历史遗留用户,需定期清理。
第2步:创建新用户
推荐使用 CREATE USER 语句创建账户,这是最清晰且安全的方式。新创建的账户默认为空密码或无权限,需配合口令设置与授权使用。
CREATE USER ben IDENTIFIED by 'ben123456';
注意事项:
- 口令处理:上面的
IDENTIFIED BY会将纯文本加密后存入表。若需指定预生成的哈希值,请使用IDENTIFIED BY PASSWORD。 - 重命名用户:在 MySQL 5.0+ 版本中,可使用
RENAME USER。RENAME USER ben TO zhangsan; - 旧版本兼容:若使用 MySQL 5.0 之前版本,需手动更新底层
user表并重启服务,风险较高,不建议操作。
第3步:删除用户账号
当某个用户不再需要时,应果断清除其账号及相关权限,以防止僵尸账户被利用。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















