


C++虚函数调用底层原理与汇编代码解析

C++中的虚函数调用涉及对象内存模型与指令级执行的紧密配合。本文将从一段典型的虚函数调用场景出发,详细拆解其背后由“获取对象指针”、“读取虚函数表指针(vptr)”、“定位目标函数偏移”以及“动态调用”组成的完整汇编逻辑,帮助开发者或安全人员建立对多态机制的底层认知。
结果与目标:虚函数调用的核心流程
在C++中,虚函数的实现依赖于虚函数表(Virtual Table,简称vtbl)和虚函数表指针(vptr)。当一个对象包含虚函数时,编译器会在该对象的内存布局最前端插入一个隐藏的指针成员,指向该类的虚函数表。虚函数表中存放着该类所有虚函数的入口地址。
调用虚函数的标准流程如下:
- 获取对象实例:确定调用者(this指针)所在的内存地址。
- 定位虚表地址:通过对象首地址读取vptr,获得虚函数表的基址。
- 计算目标地址:根据虚函数在虚表中的索引(偏移量),计算出目标函数的实际地址。
- 执行调用:将控制权转移至该地址(即Call操作)。
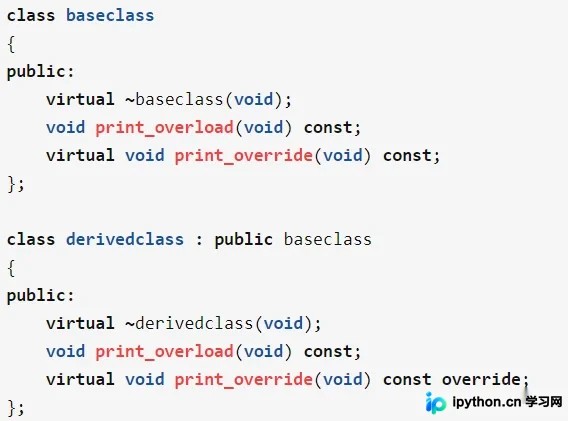
在阅读反汇编代码或进行程序崩溃排查时,能够准确识别上述四个步骤,是分析多态行为的关键。下面我们将结合具体的C++代码及其生成的汇编指令进行逐行剖析。
准备条件:示例代码与上下文
为了清晰地展示调用过程,我们构建一个典型的接口继承场景。主要包含定义纯虚接口的基类、实现接口的派生类,以及通过工厂模式返回基类指针并触发调用的过程。
第1步:定义接口类
首先定义一个名为 IContactInterface 的基类,其中包含一个纯虚函数 IsLoadFinish。这使得该类成为抽象类,必须通过派生类来实现具体的业务逻辑。
// 1. 定义包含纯虚函数的接口类
class IContactInterface
{
    // 其他成员省略...
    virtual BOOL IsLoadFinish() = 0;  // 纯虚函数定义
    // 其他成员省略...
};
第2步:实现派生类
接着定义 Contact 类继承自 IContactInterface,并重载实现 IsLoadFinish 方法。此时,Contact 对象的内存结构中将包含一个指向虚函数表的隐藏指针。
// 2. 派生类实现具体虚函数
class Contact : public IContactInterface
{
    // 成员变量省略...
public:
    BOOL IsLoadFinish();  // 虚函数实现
};
第3步:构造对象与静态存储
创建一个 Contact 实例并将其赋值给基类指针变量。这是实现多态的前提:使用基类指针指向派生类对象。
// 3. 创建对象并存入全局/静态指针变量
IContactInterface* g_pContactPtr = new Contact;
第4步:封装获取接口方法
为了模拟常见的软件架构(如工厂模式或模块注册表),提供一个全局函数返回该基类指针。
// 4. 获取指向子类对象的父类指针
IContactInterface* GetContactPtr()
{
    return g_pContactPtr;
}
第5步:触发虚函数调用
最终的操作是通过返回的基类指针调用虚函数。这行代码将是引发一系列底层汇编指令的根源:
// 5. 动态派发调用虚函数
GetContactPtr()->IsLoadFinish();
真实操作顺序:汇编代码深度解析
针对上述 GetContactPtr()->IsLoadFinish() 这一行代码,生成的汇编逻辑可以分解为以下几个关键片段。我们将假设运行环境为 x86 架构(使用 eax 作为返回值寄存器,ecx 作为 this 指针传递寄存器)。
第1步:获取对象指针并暂存
首先需要调用辅助函数 GetContactPtr 以获得目标对象的内存地址。
.text:005103EB call ds:__imp__GetContactPtr  ; 调用工厂函数,返回值存入 eax
.text:005103F1 mov [ebp+var_2AF4], eax       ; 将返回的指针(Contact对象地址)保存到栈上
.text:005103F7 mov ecx, [ebp+var_2AF4]       ; 将指针取回到 ecx 寄存器备用
逻辑说明:
- 目的:获取
Contact实例在内存中的起始地址。 - 动作:
call指令执行后,函数的返回值(即对象地址)默认存储在eax寄存器中。随后将其压栈保存以防后续指令覆盖,再提取到ecx以备后续解引用。
第2步:读取虚函数表指针 (vptr)
拿到对象地址后,编译器需要知道该对象所属类型的虚表在哪里。由于虚表指针位于对象的第一个成员位置,只需对 ecx 指向的地址进行一次间接寻址即可。
.text:005103FD mov edx, [ecx] ; 取出 *ecx 处的值,即 vptr 的值(虚表首地址),存入 edx逻辑说明:
- 目的:获取虚函数表的基址。
- 原理:在 C++ 对象布局中,若有虚函数,对象头部隐含一个
vptr。[ecx]操作表示:去 ecx 指示的内存地址处,读出那里存的数据。读出的数据正是指向虚表的指针,即虚表的起始地址。这一步完成后,edx寄存器的值即为虚表的物理地址。
第3步:恢复 this 指针以准备调用约定
虽然刚才已经用过一次栈上的临时变量,但在正式调用目标函数前,通常需要再次确保 this 指针处于正确的传递寄存器中。
.text:005103FF mov ecx, [ebp+var_2AF4] ; 重新加载 Contact 对象的地址到 ecx逻辑说明:
- 目的:设置
this指针。 - 约定:在许多调用约定(如
THISCALL)中,类方法的第一个参数(即对象本身)需要通过ecx寄存器传递给被调用函数。因此,必须在执行call之前,将对象地址重新装载进ecx。
第4步:计算目标函数偏移并执行 Call
最后一步是根据函数在虚表中的索引(Offset)找到具体的函数地址,并进行跳转。
.text:00510405 mov eax, [edx+78h]           ; 从虚表基址 edx + 偏移量 78h 处读取函数地址
.text:00510408 call eax                     ; 间接调用 eax 中的地址
逻辑说明:
- 目的:获取目标函数
IsLoadFinish的代码入口并执行。 - 计算:
edx是虚表基址,78h(即十进制 120)是该虚函数在该类虚表项中的偏移量。[edx+78h]意味着:沿着虚表指针往后数 78h 个字长的位置,取出其中的内容。该内容即为函数的机器码入口地址。 - 执行:
call eax完成最终的间接跳转,进入Contact::IsLoadFinish的实际逻辑执行。
总结与排错参考
综上所述,C++虚函数调用的汇编本质就是一条经典的查表+间接调用链:mov ecx, ObjectPtr → mov edx, [ecx] (取vptr) → mov eax, [edx+offset] (取函数地址) → call eax (执行)。
在进行逆向分析或崩溃调试时,若遇到虚函数调用异常,可重点关注以下三点:
- ObjectPtr 是否为空或野指针:如果第一步获取的对象地址非法,会导致后续解引用(Read vptr)直接导致段错误(Segmentation Fault)。
- vptr 是否损坏:如果
[ecx]读出的虚表指针是一个无效地址,说明对象内存可能遭到溢出破坏或内存泄漏导致的悬垂指针问题。 - 函数地址是否合法:检查
offset是否越界,或者取出的函数地址是否未初始化/指向了非代码区域。
以上就是关于C++虚函数调用底层机制与汇编代码实现的详细内容,更多关于C++多态与逆向工程的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















