


C++中初始化空指针:为什么推荐用nullptr而不是NULL

在C++编程中,正确初始化指针对于防止未定义行为至关重要。传统上使用NULL宏作为空指针,但由于其与整数0的兼容性,容易引发重载函数的歧义调用。C++11引入了nullptr关键字,提供了类型安全的空指针表示,彻底解决了这一问题。本文通过实例演示了NULL与nullptr的区别,论证了为何在现代C++开发中应优先使用nullptr。
指针初始化的必要性与风险
在C/C++编程中,声明变量时赋予合适的初始值是良好的编程习惯。对于指针而言,未初始化的指针包含不可预料的内存地址值(即“野指针”)。若直接解引用该指针,程序会将随机地址解释为数据存放位置,可能导致内存覆盖、段错误(Segmentation Fault)等难以追踪的严重Bug。
例如,以下代码展示了未初始化指针的危险:
int* fellow;
*fellow = 1234; // 危险:fellow指向未知地址
为避免此类问题,通常需要将指针初始化为空指针或有效地址。在C++98及更早标准中,常见的做法如下:
int main()
{
    int* p1 = NULL;
    int* p2 = 0;
    return 0;
}
C++98中NULL宏的缺陷
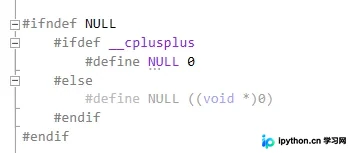
在传统的C头文件<stddef.h>中,NULL通常被定义为字面常量0或无类型指针强转常量(void*)0。尽管这种定义旨在提供空指针语义,但在C++的重载机制下,它往往带来意外的行为。
函数重载中的歧义
考虑以下两个同名但参数不同的函数:
void f(int) {
    cout << "f(int)" << endl;
}
void f(int*) {
    cout << "f(int*)" << endl;
}
当调用这些函数时,我们预期:
- f(0) 调用 void f(int)
- f(NULL) 调用 void f(int*)
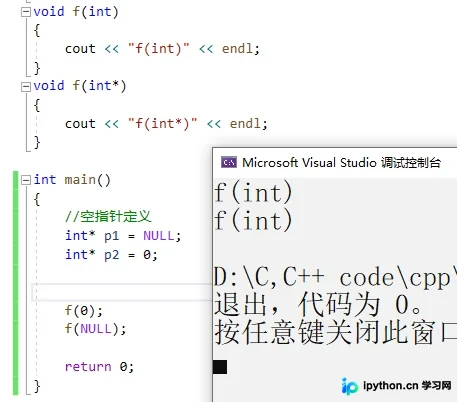
然而,由于NULL在预处理阶段被替换为整数0,f(NULL)实际上变成了f(0)。因此,两个调用都会匹配到整型版本的函数。
运行结果显示,两次调用均打印了 f(int)。这是因为编译器默认将字面量0视为整型,而非指针类型。若要强制调用指针版本,必须显式转型为 (void*)0 或 0L,这增加了代码的复杂性和出错概率。
C++11中nullptr的解决方案
为了解决上述歧义并提高代码安全性,C++11引入了专门的关键字nullptr,用于表示空指针。nullptr具有专门的类型 std::nullptr_t,可以隐式转换为任何指针类型,但不能转换为整型。
int main()
{
    int* p1 = NULL;
    int* p2 = 0;
    int* p3 = nullptr; // 推荐方式

    f(0);       // 输出: f(int)
    f(NULL);    // 输出: f(int) (兼容性问题)
    f(nullptr); // 输出: f(int*) (类型安全)
    return 0;
}
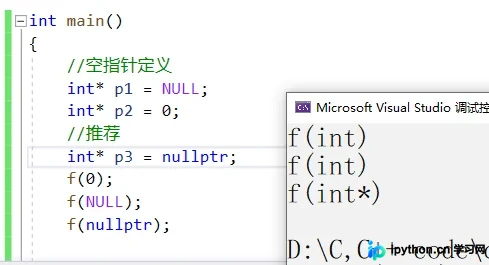
再次运行上述代码,使用nullptr调用的结果如上图所示。可以看到,f(nullptr) 正确地调用了指针版本的函数,而 f(NULL) 依然存在歧义。这证明了nullptr在重载解析中的确定性。
使用nullptr的优势与注意事项
- 类型安全:nullptr只能转换为指针类型,避免了与整数类型的混淆。
- 无需头文件:nullptr是语言关键字,无需包含额外的头文件即可使用。
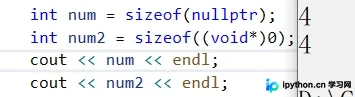
- 内存占用相同:在C++11标准下,sizeof(nullptr) 与 sizeof((void*)0) 相同。在32位系统中为4字节,在64位系统中为8字节。
结论与最佳实践
虽然为了向后兼容,NULL在许多现有代码库中仍然广泛存在,但在现代C++开发(C++11及以上)中,强烈建议使用nullptr来初始化空指针。它能显著提升代码的可读性、可维护性及安全性,减少因隐式转换导致的逻辑错误。
总结来说,nullptr是对NULL的更优替代方案,体现了C++向更安全、更表达化发展的趋势。在编写新项目或重构旧代码时,应将NULL统一替换为nullptr。
以上就是C++中初始化空指针的详细内容,更多关于C++空指针初始化技巧的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















