


C#方法重载底层原理解析:从符号表到JIT

本文深入探讨了C#中方法重载的底层实现逻辑,从编译器符号表机制讲起,对比了C/C++的处理方式,并分析了C# CLR环境下的JIT动态编译策略。
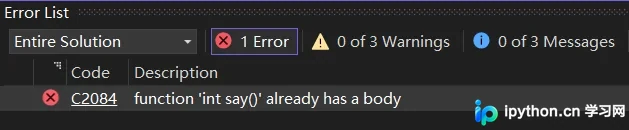
一、为什么C语言不支持方法重载
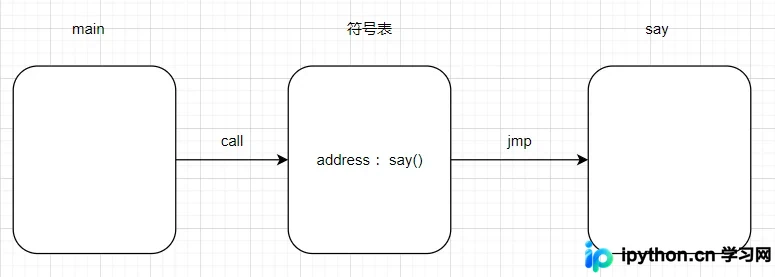
要理解方法重载的底层原理,首先需要明白函数调用与内存符号之间的关系。在C语言中,编译器在处理函数时会将函数名作为唯一的标识符添加到符号表中。这个符号表是程序运行时查找函数执行代码的关键载体。
简而言之,程序执行调用指令时,CPU会先跳转到符号表中查找对应的入口地址,随后再跳转到具体的函数执行区域。由于符号表本质上是一种键值映射结构(类似字典),其中不允许出现相同的“键”(即符号名)。因此,如果定义两个同名但参数不同的函数,编译器无法区分,从而报错。
我们可以通过汇编层面的分析来验证这一观点。假设尝试在C语言中定义以下代码:
#include <stdio.h>

int say(int i) {
	return i;
}

int main() {
	say(10);
	return 0;
}在静态链接或运行前,若存在重复定义的符号,链接器便会失败。查看其反汇编代码,可以看到函数调用的直接性:Say 被直接解析为一个固定的内存地址进行跳转,没有额外的类型信息参与决策。
验证:C语言函数的单一符号映射
当我们将 say 函数编译为汇编指令后,可以观察到直接的跳转操作:
--------------- say(10) -----------
00C41771  push        0Ah
00C41773  call        _say (0C412ADh)

--------------- 符号表 -----------
00C412AD  jmp         say (0C417B0h)

--------------- say body -----------
00C417B0  push        ebp
00C417B1  mov         ebp,esp
...
00C417BF  mov         eax,dword ptr [ebp+8]
00C417C2  pop         ebp
00C417C3 ret这里可以看出,Say 仅仅是一个简单的标签。如果要支持重载,必须打破这种“名字=唯一地址”的限制。
二、C++如何突破符号表限制
C++为了保留C语言的兼容性与重载能力,采用了一种被称为“名称修饰”(Name Mangling)的技术。它并不改变函数调用时的栈帧结构,而是改变了符号表中对该函数的命名规则。
请看以下C++类中的重载示例:
using namespace std;
class Person {
public:
	void SayHello(int i) { cout << i << endl; }
	void SayHello(const char* c) { cout << c << endl; }
};

int main() {
	Person person;
	person.SayHello(10);
	person.SayHello("hello world");
}
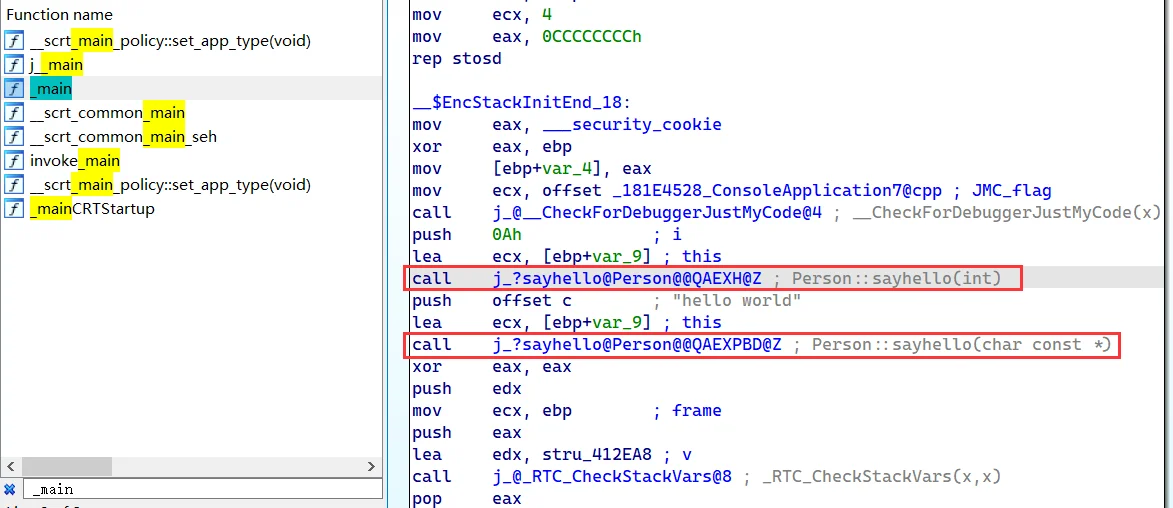
在调试器(如Visual Studio)的动态反汇编视图中,你可能会被误导,看到两次调用都指向同一个符号 `Person::SayHello`,只是参数入栈内容不同。但这通常是IDE为了友好展示而做的“蒙蔽”。若使用IDA Pro等工具进行静态反汇编,就能看到真相。
观察反汇编后的函数名变化:
Person::SayHello(int)变成了?SayHello@Person@@QAEXH@Z。Person::SayHello(char const *)变成了?SayHello@Person@@QAEXPBD@Z。
C++编译器在生成符号表条目时,不仅包含了函数名,还根据参数的类型进行了特殊的编码组合。这样就确保了即便函数名相同,它们在符号表中的最终标识符也是独一无二的,从而完美突破了单键值的限制。
三、C# CLR环境与JIT的重载机制
C#运行在CLR(公共语言运行时)之上,其底层部分组件确实由C++开发,因此在处理重载时思路有相似之处,但在具体执行路径上因JIT(即时编译)技术而有所不同。
测试代码如下:
internal class Program {
    static void Main(string[] args) {
        Say(10);           // 首次调用触发编译
        Say("hello world"); // 首次调用触发编译

        Say(10);           // 第二次调用直接调用已编译地址
        Say("hello world");
        Console.ReadLine();
    }

    static void Say(int i) { Console.WriteLine(i); }
    static void Say(string s) { Console.WriteLine(s); }
}
第1步:确认JIT编译时机
C#代码并非像C++那样完全编译成机器码后才运行。方法是在第一次真正执行时由JIT编译器转换为本地机器码的。因此,断点必须下在第二次调用处,才能确保该方法已经存在于内存中且有确切地址。
第2步:观察方法桩(Method Stub)与符号表
在第二次调用时,我们看到的汇编指令如下:
----------- Say(10); -----------
00007FFB82134DFC  mov         ecx, 0Ah
00007FFB82134E01  call        Method stub for: ConsoleApp1.Program.Say(Int32)
                                                   (07FFB81F6F118h)

----------- Say("hello world"); -----------
00007FFB82134E07  mov         rcx, qword ptr [1A8C65E8h]
00007FFB824E0F  call        Method stub for: ConsoleApp1.Program.Say(System.String)
                                                   (07FFB81F6F120h)
从输出中可以清晰识别出,尽管源代码中都叫 Say,但此时内存中它们的符号(Stub地址)是不同的:...Say(Int32) 和 ...Say(System.String) 分别驻留在不同的内存区间(...118h 和 ...120h)。
第3步:追踪真正的执行体
进一步跟踪该Stub的执行流,可以发现一个 JMP 指令跳转到具体的函数体:
----------- 符号表 Stub -----------
00007FFB81F6F118  jmp         ConsoleApp1.Program.Say(Int32) (07FFB82134F10h)

----------- Say body -----------
00007FFB82134F10  push        rbp
00007FFB82134F11  push        rdi
...
00007FFB82134F24 mov dword ptr [rbp+40h],ecx ; 获取传入的参数由此可见,C#底层依然延续了利用类型化标识符实现唯一映射的思路(类似于C++的名称修饰),只是在C#中,这部分映射逻辑更多是由CLR元数据和JIT引擎协同完成的。相比于C++手动生成的复杂修饰符,CLR内部维护了更高效的类型签名表,使得运行时能够精准定位到对应的机器码。
以上就是C#中方法重载的底层玩法的详细内容,更多关于C#方法重载及CLR执行机制的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















